Blog Noticias Contacto Pedir propuesta

Desarrollo en Google Cloud (GCP) para cargas de trabajo escalables

El desarrollo en Google Cloud (GCP) combina cómputo en contenedores en GKE, serverless orientado a eventos en Cloud Run, analítica a escala de petabytes en BigQuery y bases de datos distribuidas globalmente en Spanner — todo gobernado por una única jerarquía de IAM y de políticas de organización. Diseñamos, construimos y operamos entornos de GCP para equipos de producto de EE. UU. y la UE, con infraestructura gestionada con Terraform, VPC Service Controls para imponer el perímetro de datos, Assured Workloads para la residencia de datos en la UE y CMEK para cargas de trabajo reguladas por HIPAA y el RGPD.

  • GKE (Autopilot + Standard)
  • Cloud Run
  • Cloud Functions
  • BigQuery

El desarrollo en Google Cloud (GCP) combina cómputo en contenedores en GKE, serverless orientado a eventos en Cloud Run, analítica a escala de petabytes en BigQuery y bases de datos distribuidas globalmente en Spanner — todo gobernado por una única jerarquía de IAM y de políticas de organización. Diseñamos, construimos y operamos entornos de GCP para equipos de producto de EE. UU. y la UE, con infraestructura gestionada con Terraform, VPC Service Controls para imponer el perímetro de datos, Assured Workloads para la residencia de datos en la UE y CMEK para cargas de trabajo reguladas por HIPAA y el RGPD.

Retos del sector que resolvemos

Complejidad de IAM a escala

IAM de GCP abarca los niveles de organización, carpeta, proyecto y recurso — los enlaces demasiado permisivos concedidos a nivel de organización se propagan en silencio a todos los recursos hijos.

Leer más

Auditamos los enlaces de IAM con Policy Analyzer, imponemos el mínimo privilegio mediante restricciones de políticas de organización y usamos Workload Identity para la autenticación a nivel de pod en lugar de archivos de claves de cuentas de servicio.
Diseño de la jerarquía de proyectos y carpetas

Una estructura de proyectos plana hace inmanejables la asignación de costes, la aplicación de los límites de seguridad y el alcance de las políticas de organización a medida que crece la organización.

Leer más

Diseñamos una jerarquía de carpetas (entornos × unidades de negocio) antes de aprovisionar el primer recurso, con proyectos separados por entorno y workspaces de Terraform por carpeta.

Compromisos entre GKE Autopilot y Standard

Autopilot elimina la carga de gestionar nodos, pero restringe los DaemonSets, los volúmenes host-path y los node pools personalizados — las cargas que dependen de estas funciones fallan en silencio en el momento del despliegue.

Leer más

Evaluamos los requisitos del clúster desde el principio, elegimos el modo adecuado y documentamos el ADR para revisar la decisión a medida que evolucionan los requisitos.

Coste y gestión de slots de BigQuery

El precio bajo demanda de BigQuery escala con los bytes escaneados — las consultas sin optimizar o los escaneos de tablas anchas generan facturas sorpresa en cuestión de horas.

Leer más

Imponemos la poda de particiones mediante tablas particionadas y filtros de partición obligatorios, usamos vistas materializadas para las agregaciones repetidas y dimensionamos los compromisos de slots frente al pago bajo demanda en las cargas predecibles.

Lagunas en el perímetro de VPC Service Controls

Los perímetros de VPC-SC mal configurados bloquean llamadas legítimas a la API (niveles de acceso ausentes, identidades que no coinciden) o dejan huecos que permiten la exfiltración de datos mediante servicios compartidos.

Leer más

Usamos el modo dry-run para auditar las denegaciones antes de aplicarlas, mantenemos un inventario de niveles de acceso en Terraform y probamos las reglas del perímetro en una organización de staging antes del despliegue en producción.

Residencia de datos en la UE multirregión

Garantizar que los datos personales de la UE nunca pasen a regiones de EE. UU. exige restricciones coordinadas de políticas de organización, una configuración correcta de las carpetas de Assured Workloads y una verificación de residencia por servicio — un solo servicio mal configurado puede romper toda la garantía de residencia.

Leer más

Verificamos la residencia en la fase de plan de Terraform y ejecutamos comprobaciones automáticas de cumplimiento con Security Command Center.

Soluciones que desarrollamos

Ingeniería de plataforma con GKE

Clústeres de GKE de nivel de producción — Autopilot o Standard — con Workload Identity, Binary Authorization, aprovisionamiento automático de nodos, Istio/Cloud Service Mesh, GitOps con Argo CD y autoescalado del clúster.

Leer más

Cuotas de recursos a nivel de namespace y políticas de red aplicadas desde el primer día.

Plataforma serverless con Cloud Run

Servicios orientados a eventos y a solicitudes en Cloud Run con conector VPC para el acceso privado a bases de datos, integración con Secret Manager, pipeline de CI/CD con Cloud Build, pools de instancias mínimas calientes para las rutas sensibles a la latencia y protección en el edge con Cloud Armor.

Plataforma de datos con BigQuery

Diseño de datasets particionados y con clustering, capa de transformación con dbt, ingesta en streaming con Dataflow desde Pub/Sub, vistas materializadas, seguridad a nivel de columna y etiquetado con Data Catalog para la clasificación de datos del RGPD — todo con gobierno de costes mediante compromisos de slots y alertas de facturación.

Persistencia con Cloud SQL y Spanner

Cloud SQL PostgreSQL con réplicas de lectura, copias de seguridad automáticas, recuperación a un punto en el tiempo, IP privada y CMEK para cargas de trabajo de HIPAA.

Leer más

Cloud Spanner para datos relacionales distribuidos globalmente y con consistencia fuerte — incluye diseño de esquemas, ajuste de consultas y estructuras de tablas intercaladas.

Gobernanza de IAM y de políticas de organización

Biblioteca de restricciones de políticas de organización que cubre la ubicación de recursos, la prevención de IP públicas, las etiquetas obligatorias y la habilitación de servicios.

Leer más

Enlaces de IAM gestionados en Terraform con cuentas de servicio de mínimo privilegio, Workload Identity para los pods de GKE y Secret Manager para la distribución de credenciales — sin archivos de claves de larga duración en el código.

Observabilidad e ingeniería de costes

Paneles y políticas de alertas de Cloud Monitoring, destinos de Cloud Logging hacia BigQuery para la retención a largo plazo, Cloud Trace para el análisis de latencia distribuida, integración con Error Reporting y paneles de FinOps con asignación de costes por etiqueta, alertas de presupuesto y recomendaciones de descuentos por compromiso de uso.

Stack tecnológico

  • GKE (Autopilot + Standard)
  • Cloud Run
  • Cloud Functions
  • BigQuery
  • Cloud SQL (PostgreSQL/MySQL)
  • Cloud Spanner
  • Firestore
  • Pub/Sub
  • Cloud Storage
  • Cloud Load Balancing
  • Cloud CDN
  • Terraform
  • Config Connector
  • Cloud Build
  • Artifact Registry
  • IAM
  • Secret Manager
  • VPC Service Controls
  • Cloud Monitoring
  • Cloud Logging
  • Cloud Trace
  • Assured Workloads

Cumplimiento y normativa

Residencia en la UE (RGPD) · BAA de HIPAA disponible · SOC 2 Type II · perímetro de datos con VPC-SC

UE

  • RGPD — despliegues multirregión en la UE (europe-west1/europe-west3/europe-north1) con Assured Workloads EU Regions and Support, VPC Service Controls para evitar la exfiltración de datos, CMEK con claves de Cloud KMS en key rings de la UE y políticas de organización de residencia de datos que bloquean la creación de recursos fuera de las regiones aprobadas.
  • Reglamento de IA de la UE — model cards de Vertex AI, linaje de datos con Dataplex, Cloud Audit Logs estructurados para las entradas y salidas de los pipelines de IA y metadatos de explicabilidad almacenados en BigQuery para la revisión regulatoria.
  • NIS2 — Security Command Center Premium para la evaluación continua de vulnerabilidades, restricciones de políticas de organización que impiden la exposición de IP públicas, Binary Authorization para la seguridad de la cadena de suministro de GKE y Secret Manager con rotación automática.
  • eIDAS — integración de Cloud Identity con proveedores de identidad externos OIDC/SAML, IAM Workload Identity Federation para la autenticación entre servicios y Certificate Authority Service para la PKI interna.

EE. UU.

  • HIPAA — el BAA de HIPAA de Google Cloud cubre GKE, Cloud SQL, Cloud Storage, Pub/Sub y BigQuery; CMEK cifra la información médica protegida (PHI) en reposo; VPC Service Controls crea un perímetro de datos; Cloud Audit Logs aporta la traza de auditoría inmutable que exigen los controles de auditoría de HIPAA.
  • SOC 2 Type II — GCP cuenta con informes SOC 2 Type II para los servicios cubiertos; añadimos guardrails de políticas de organización, IAM de mínimo privilegio, instantáneas de Cloud Asset Inventory y el encaminamiento automático de los hallazgos de SCC a su paquete de evidencias de cumplimiento.
  • PCI DSS — VPC dedicada con nodos privados de GKE, WAF de Cloud Armor, Shielded VMs, Cloud NAT para el control de la salida y proyectos dentro del alcance de PCI aislados mediante políticas de organización a nivel de carpeta.
  • FedRAMP / CCPA — autorización FedRAMP Moderate de GCP para los servicios elegibles; flujos de solicitudes de los interesados de la CCPA respaldados por trabajos de borrado de datos de BigQuery y pipelines de eventos de Pub/Sub para propagar el consentimiento.

Lo que dicen nuestros clientes

“
Un motor de decisión de créditos que aprueba diez veces más rápido no surge por casualidad. YuSMP construyó el flujo de scoring, la integración con burós de crédito y un back-office que a nuestros analistas de riesgos les gusta usar. El plazo de aprobación pasó de dos días a menos de cuatro horas.
Gregory LawsonCTO de LoanFlow
Ver el caso →
“
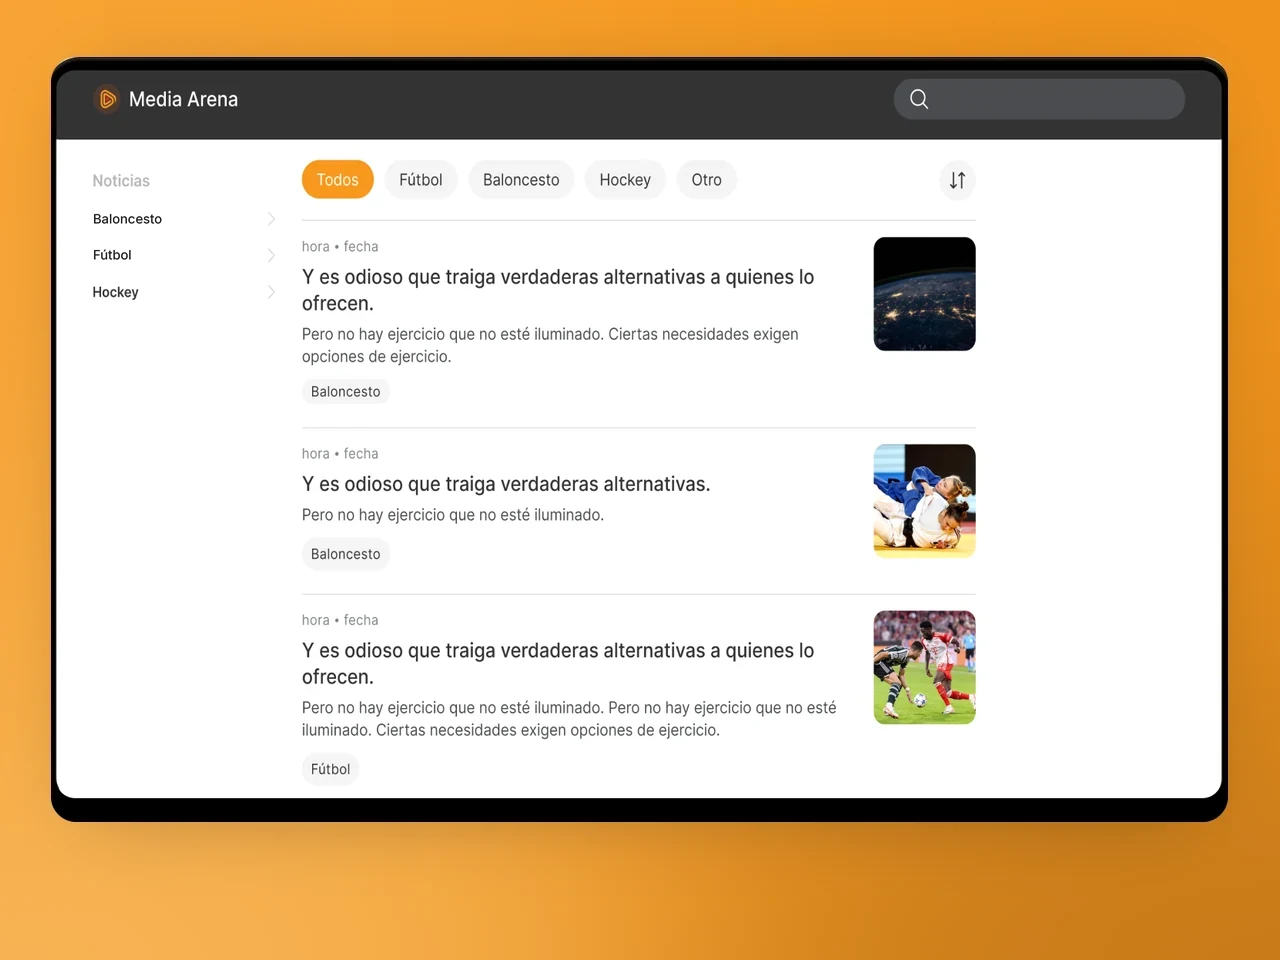
Publicamos decenas de artículos deportivos al día. YuSMP creó un flujo editorial que usa un bot de Telegram como CMS: los editores publican una vez y el contenido llega al instante a la web, iOS y Android. La arquitectura no requiere mantenimiento diario.
Ryan O'ConnorCEO de Media Arena
Ver el caso →
“
El autoservicio de telecomunicaciones solo es útil si los clientes lo prefieren a llamar a soporte. YuSMP creó apps para iOS y Android con gestión de saldo, cambio de tarifa y analítica de uso que redujeron el volumen de nuestro centro de llamadas un 30 % en el primer trimestre tras el lanzamiento.
Charles Duboisdirector de productos digitales de TelecomSelf
Ver el caso →
“
Agregar precios en vivo de varios exchanges manteniendo la latencia por debajo de 500 ms es ingeniería realmente difícil. YuSMP integró el feed multi-exchange, los gráficos de tokens en tiempo real y el flujo de listados en una plataforma coherente. No hemos sufrido ninguna caída desde el lanzamiento.
Martin WebbCTO de EverCoin Bank
Ver el caso →

1 / 4

Por qué los equipos de ingeniería eligen YuSMP para la ingeniería de Google Cloud Platform

Nativos de GCP, de la infraestructura a los datos

No acoplamos GCP a un manual genérico de nube. El diseño del clúster de GKE, el esquema de BigQuery, la topología de temas de Pub/Sub y la jerarquía de IAM se diseñan juntos, de modo que cada capa refuerza a las demás en lugar de trabajar en su contra.

Cumplimiento integrado en Terraform, no añadido a posteriori

Assured Workloads, VPC Service Controls, los key rings de CMEK y las restricciones de políticas de organización se aprovisionan en los mismos módulos de Terraform que la infraestructura de la aplicación, no se añaden tras un hallazgo de auditoría.

Leer más

Los artefactos de evidencia para las auditorías de SOC 2 y del RGPD se generan automáticamente.

Traspaso operativo con documentación

Entregamos runbooks, Architecture Decision Records, paneles de costes y manuales de guardia junto con la infraestructura. Su equipo de ingeniería puede operar lo que construimos desde el primer día, sin un largo proyecto de transferencia de conocimiento.

Preguntas frecuentes

Preguntas frecuentes sobre Google Cloud (GCP)

GCP, AWS o Azure: ¿cómo eligen?

GCP es la más fuerte en cargas intensivas en datos (BigQuery, Dataflow, Vertex AI), en equipos nativos de Kubernetes (GKE es la implementación de referencia de Kubernetes) y en organizaciones que ya usan Google Workspace. AWS lidera en amplitud de servicios gestionados y en cumplimiento para el gobierno de EE. UU. Azure es la opción por defecto de las organizaciones del stack de Microsoft (Active Directory, .NET, Office 365). Documentamos la elección como un ADR y la basamos en sus herramientas actuales, sus requisitos de cumplimiento y el perfil de su carga de trabajo.

GKE Autopilot o Standard: ¿cuál debemos usar?

Autopilot elimina la gestión de node pools, aprovisiona automáticamente los recursos según la solicitud de cada pod y se factura por pod y no por nodo — menor carga operativa y, a menudo, menor coste en cargas variables. Standard da control total sobre la configuración de nodos, los DaemonSets, los volúmenes host-path y las GPU — necesario para cargas especializadas. Evaluamos los requisitos de su carga de trabajo antes de aprovisionar el clúster y documentamos la decisión para poder revisarla cuando cambien las necesidades.

¿Cómo controlan los costes de BigQuery?

Imponemos tablas particionadas con filtros de partición obligatorios (que evitan los escaneos de tabla completa), hacemos clustering de las tablas por columnas de filtro de alta cardinalidad, usamos vistas materializadas para las agregaciones repetidas y monitorizamos los bytes facturados por consulta con INFORMATION_SCHEMA. Para cargas predecibles dimensionamos compromisos de slots (ediciones Standard o Enterprise) en lugar del precio bajo demanda. Las alertas de presupuesto y la detección de anomalías de facturación saltan antes de que una consulta desbocada se convierta en una factura sorpresa.

¿Pueden ejecutar cargas de trabajo de HIPAA en GCP?

Sí. Google Cloud firma un HIPAA Business Associate Agreement que cubre GKE, Cloud SQL, Cloud Storage, Pub/Sub, BigQuery y otros servicios. Acotamos las cargas de trabajo de HIPAA a proyectos de GCP dedicados, con cifrado CMEK de la PHI en reposo, perímetros de datos con VPC Service Controls, redes privadas (sin IP públicas en las instancias de bases de datos), Cloud Audit Logs inmutables y hallazgos de seguridad de SCC automatizados que se envían a su equipo de cumplimiento.

¿Cómo garantizan la residencia de datos en la UE en GCP?

Combinamos tres capas: la configuración de carpetas de Assured Workloads EU Regions and Support (restringe el personal y los datos a la UE), las restricciones de ubicación de recursos de las políticas de organización que bloquean la creación de recursos fuera de las regiones aprobadas de la UE y los perímetros de VPC Service Controls que impiden las llamadas a la API que moverían datos a servicios de EE. UU. La residencia se verifica en el momento del plan de Terraform y se monitoriza de forma continua con Security Command Center. Los key rings de CMEK se aprovisionan en regiones de la UE para que las claves de cifrado nunca salgan de la UE.

Cloud Run o GKE: ¿cuándo recomiendan cada uno?

Cloud Run para cargas HTTP sin estado y orientadas a eventos con tráfico variable — menor tiempo hasta producción, cero gestión de nodos, facturación por solicitud y HTTPS integrado. GKE para cargas con estado, trabajos en segundo plano de larga duración, agentes basados en DaemonSet, inferencia con GPU o equipos que necesitan todo el ecosistema de herramientas de Kubernetes (Helm, Argo CD, Istio). Muchas arquitecturas usan ambos: GKE para la plataforma principal y Cloud Run para servicios auxiliares ligeros y trabajos programados.

¿Cómo migran una carga de trabajo existente a GCP?

Empezamos con una fase de descubrimiento — inventario de servicios, volúmenes de datos, requisitos de cumplimiento y mapa de dependencias. Los servicios sin estado se contenerizan y se despliegan en Cloud Run o GKE. Las bases de datos se migran con Database Migration Service (PostgreSQL, MySQL) o con Datastream para una replicación continua con un tiempo de inactividad mínimo. Los almacenes de datos pasan a BigQuery mediante Dataflow o Transfer Service. Plazo habitual: descubrimiento de dos semanas, prueba de concepto de cuatro semanas y migración a producción de ocho a dieciséis semanas, según la complejidad y el volumen de datos.

Cree un entorno de GCP de nivel de producción con ingenieros cloud sénior

Cuéntenos dónde quiere estar dentro de doce meses. Volveremos con un plan para llevarle hasta allí.

Pedir propuesta

Respuesta en 1 día hábil. NDA a petición.

Pedir propuesta

Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.

Estimación gratuita del proyecto: le enviamos un plan en 1–2 días hábiles.
  • Análisis de requisitos y recomendaciones sobre el stack
  • Estimación de plazos, presupuesto y equipo
  • Sin compromiso: solo un plan claro

Correo electrónico: sales@yusmpgroup.com

Teléfono: +374 44 871 811

Oficinas: KAMAR Business Center, Vazgen Sargsyan St. 2, Ereván, Armenia · Remoto — solapamiento con la costa este de EE. UU. (9:00–13:00 ET)

— campos obligatorios