Servicios individuales
desde $200
puntual · a la carta
Trabajo de GCP puntual y a la carta: un módulo de landing zone/Terraform, un único pipeline de BigQuery o Dataflow, un informe de desperdicio FinOps o una revisión de IAM, con alcance propio.
Consultoría de Google Cloud que se apoya en lo que GCP hace de verdad bien: BigQuery y el stack de datos, Cloud Run para servicios sin estado, GKE Autopilot cuando Kubernetes es realmente necesario y Vertex AI para Gemini gestionado y modelos de pesos abiertos. Terraform con el Cloud Foundation Toolkit desde el primer día, fijación de regiones de la UE con Org Policy, perímetros de VPC Service Controls y EKM para la soberanía. Ingenieros de GCP sénior en CET con solapamiento con la costa este de EE. UU. Alcance cerrado y precio todo incluido en USD: servicios individuales desde $200, lift-and-shift desde $1,800, re-platform desde $4,100 y una salida completa de AWS/Azure/GCP desde $5,800. Propiedad intelectual transferida el primer día, sin recargo por intermediación ni sobrecostes por herramientas.
Ingenieros de GCP sénior · entrega con Cloud Foundation Toolkit y Architecture Framework · alineado con el RGPD · preparado para ISO 27001 · SOC 2 Type II en curso · apto para HIPAA · jornada CET con solapamiento de 9:00–13:00 ET
GCP castiga los patrones ingenuos y premia a los equipos que eligen la primitiva adecuada. Cloud Run con escala a cero para HTTP sin estado, GKE Autopilot solo cuando se necesita Kubernetes, BigQuery como centro analítico, Pub/Sub + Dataflow para streaming y Vertex AI para el servicio gestionado de modelos. Diseñamos landing zones con el Cloud Foundation Toolkit, imponemos la fijación de regiones a nivel de organización (un desarrollador no puede levantar por accidente un equivalente de Bedrock en us-central1 cuando sus datos deben quedarse en europe-west3) y envolvemos BigQuery y Cloud Storage en perímetros de VPC Service Controls. EKM está sobre la mesa para las claves críticas para la soberanía. Sovereign Controls by Partner (T-Systems, Thales) cuando el regulador lo exija. ¿Multinube o cambio entre proveedores? Consulte nuestras prácticas de migración a AWS y de migración a Azure, el proyecto más amplio de nube y DevOps o la consultoría de Kubernetes dedicada para entornos con mucho GKE.
Colector mcdc desplegado contra VMware vCenter o datos de facturación de la nube, análisis de grupos, comparaciones de TCO frente a GCE / GKE / Cloud Run / Cloud SQL y matriz de decisión de las 7R complementada con nuestro propio trazado de dependencias con eBPF.
Terraform Example Foundation del Cloud Foundation Toolkit adaptado a su organización, jerarquía de carpetas por unidad de negocio, proyectos por entorno, federación de Cloud Identity, guardrails de Org Policy y perímetros de VPC Service Controls.
Servicios sin estado a Cloud Run con ajuste de instancias mínimas. Cargas de Kubernetes a GKE Autopilot (Standard solo para GPU y casos límite). Workload Identity Federation, Binary Authorization y Anthos Service Mesh cuando haga falta.
BigQuery con particionado + clustering por defecto, reservas de slots de Editions para cargas predecibles, dbt para la transformación, Pub/Sub + Dataflow para streaming, BigQuery Storage Write API para ingesta de baja latencia y BI Engine para paneles en menos de un segundo.
Vertex AI Pipelines para MLOps, Model Garden para Gemini gestionado y modelos de pesos abiertos, Vertex AI Vector Search para embeddings y Feature Store, todo envuelto en perímetros de VPC Service Controls con EKM donde se requiera atestación.
Exportación de facturación a BigQuery + paneles de Looker Studio, etiquetas obligatorias impuestas con Org Policy, estrategia de Committed Use Discounts, reparto entre BigQuery Editions y bajo demanda y Spot VM en GKE para batch con autoaprovisionamiento al estilo Karpenter.
 TerraformInfraestructura
 GKE AutopilotInfraestructura
 BigQuery + BI EngineDatos / analítica
 Vertex AI PipelinesIA / MLVertex AI Vector SearchIA / ML
Evaluación con Migration Center, mapeo de dependencias, decisión del servicio de destino por carga de trabajo, diseño de la landing zone con CFT, arquitectura de BigQuery / plataforma de datos, modelo de costes y oleadas de migración con puertas go/no-go.
Terraform Example Foundation de CFT desplegada, jerarquía de carpetas, proyectos, federación de Cloud Identity, Shared VPC, perímetros de VPC Service Controls, llaveros de Cloud KMS, Org Policies y sinks de Cloud Logging hacia un proyecto de archivo de logs.
Oleadas de servicios a Cloud Run / GKE Autopilot, migraciones de bases de datos con Database Migration Service a Cloud SQL o AlloyDB, datasets de BigQuery incorporados con modelos de dbt y paneles de monitorización en Cloud Monitoring + Looker Studio.
Optimización FinOps, compra de Committed Use Discounts, dimensionado de las reservas de slots de BigQuery Editions, adopción de Spot VM, runbooks finalizados y guardia en sombra de 30 días antes de que su equipo asuma la operación en solitario.
Servicios individuales
desde $200
puntual · a la carta
Trabajo de GCP puntual y a la carta: un módulo de landing zone/Terraform, un único pipeline de BigQuery o Dataflow, un informe de desperdicio FinOps o una revisión de IAM, con alcance propio.
Lift-and-shift
desde $1,800
puntual · rehost
Rehost de una aplicación en Google Cloud con el mínimo cambio: Migrate to Virtual Machines, una landing zone en Terraform, runbook de cutover con rollback y validación posterior al traslado.
Re-platform
desde $4,100
puntual · servicios gestionados
Traslado a servicios gestionados de GCP: GKE Autopilot / Cloud Run, Cloud SQL o AlloyDB con Database Migration Service, CI/CD y observabilidad reconstruidos y FinOps desde el primer día.
Salida de AWS/Azure/GCP
desde $5,800
puntual · salida portable
Una salida limpia y portable de la nube que abandona: cargas de trabajo en contenedores y definidas como IaC, con los datos extraídos a su plataforma de destino sin dependencia de proveedor.
Lo que mueve la cifra: el tamaño del entorno, la mezcla de rehost y re-platform, el alcance de cumplimiento (RGPD / HIPAA / PCI DSS / residencia de datos en la UE) y cuántos datos hay que mover. Los costes de nube corren por sus propias cuentas, de modo que usted conserva el control del coste. Usted ve el presupuesto desglosado antes de empezar ningún trabajo. Los precios son orientativos y se fijan en un presupuesto escrito para su alcance.
NDA, DPA alineado con el RGPD con cláusulas contractuales tipo, Access Transparency activado y cláusula contractual contra la dependencia del proveedor — Terraform es suyo desde el primer día.
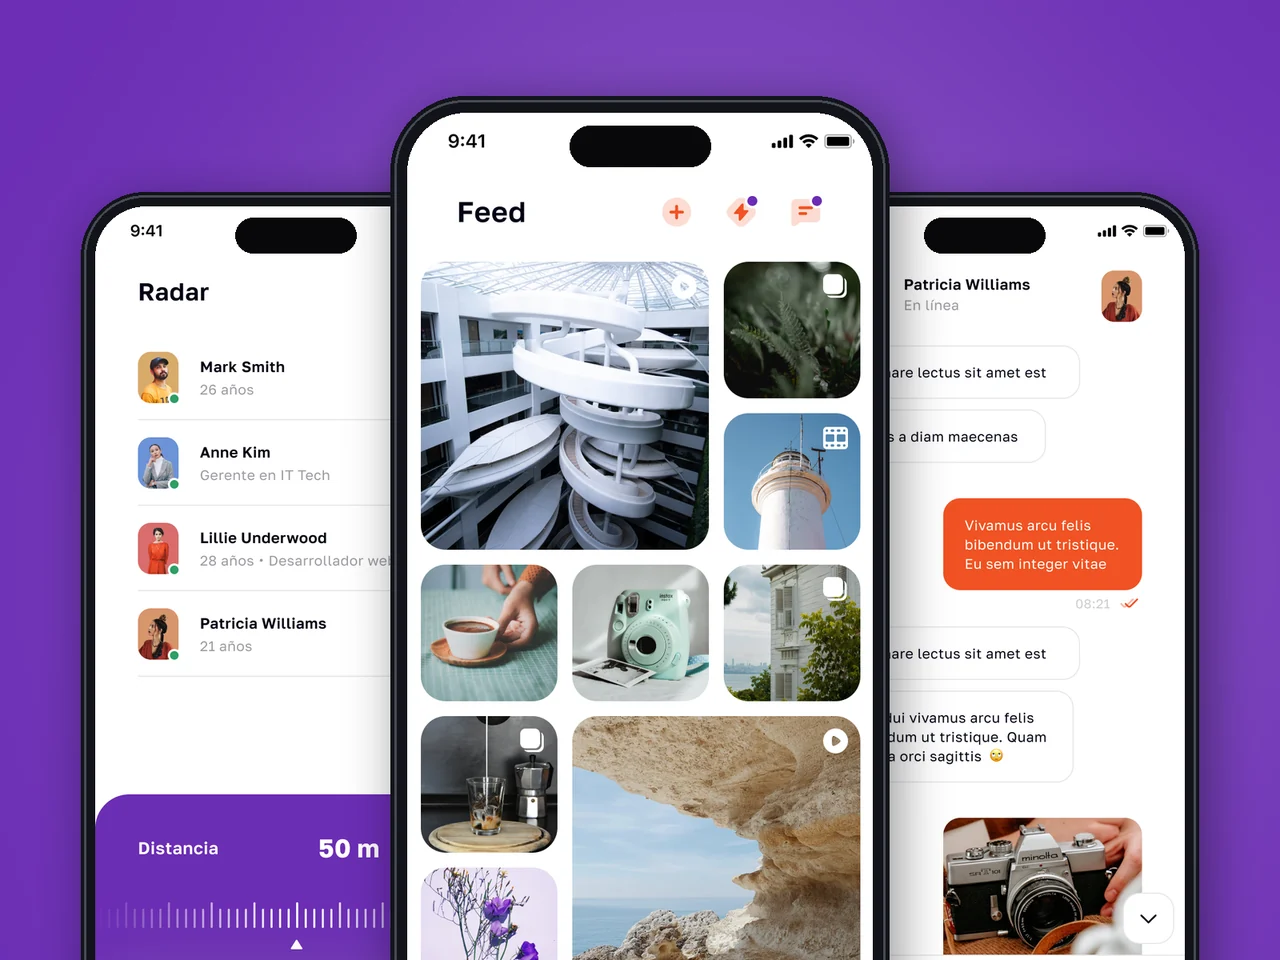
Plataforma social en producción, en App Store y Google Play, activa en EE. UU. y la UE, con Radar geolocalizado, mensajería cifrada y economía virtual.
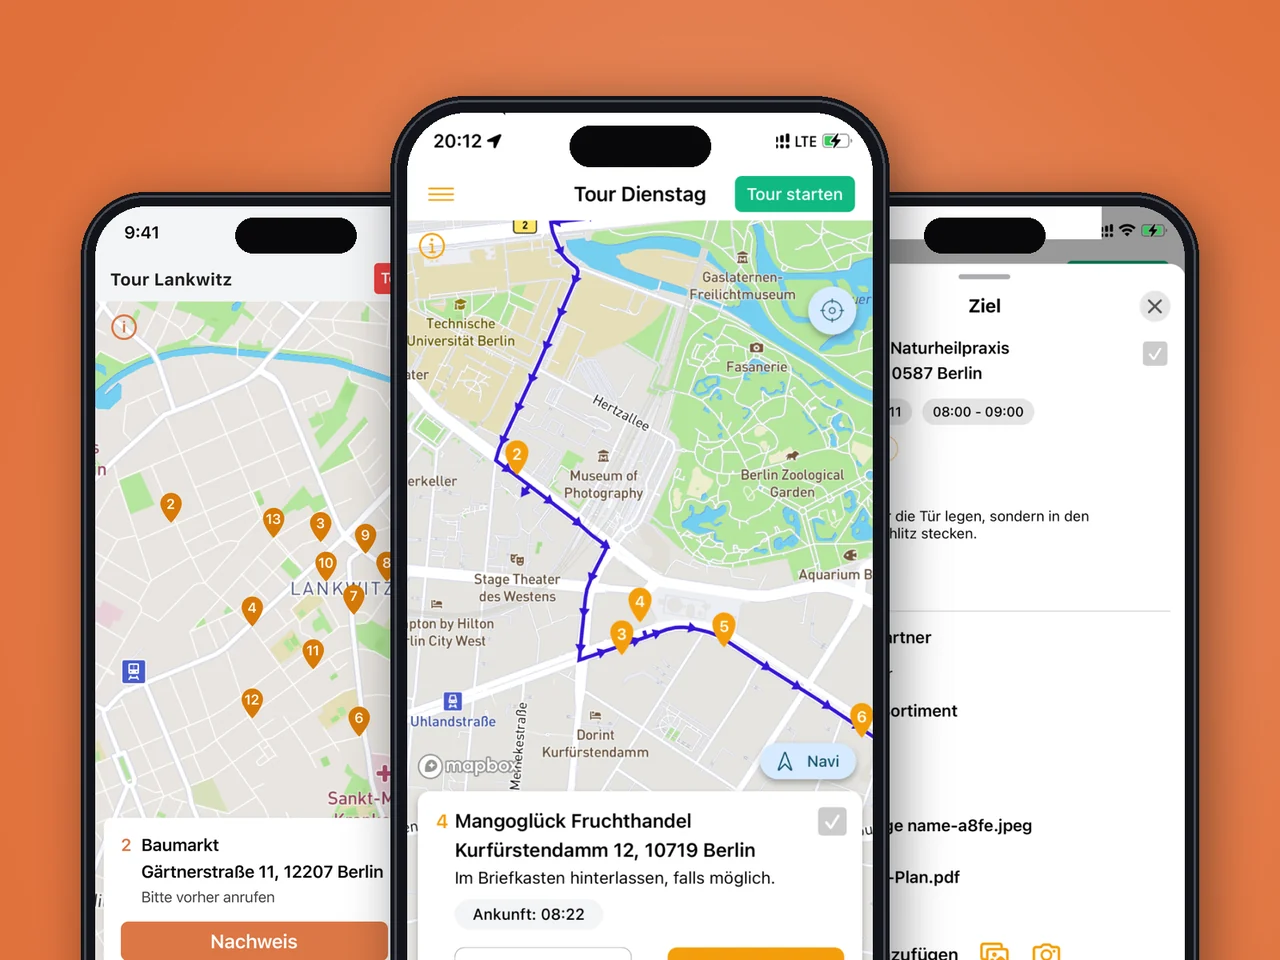
Refactorización y reconstrucción en Android e iOS para un operador alemán de logística de última milla: planificación de rutas multipunto, seguimiento de conductores en tiempo real y facturación en la app, en producción en la UE.
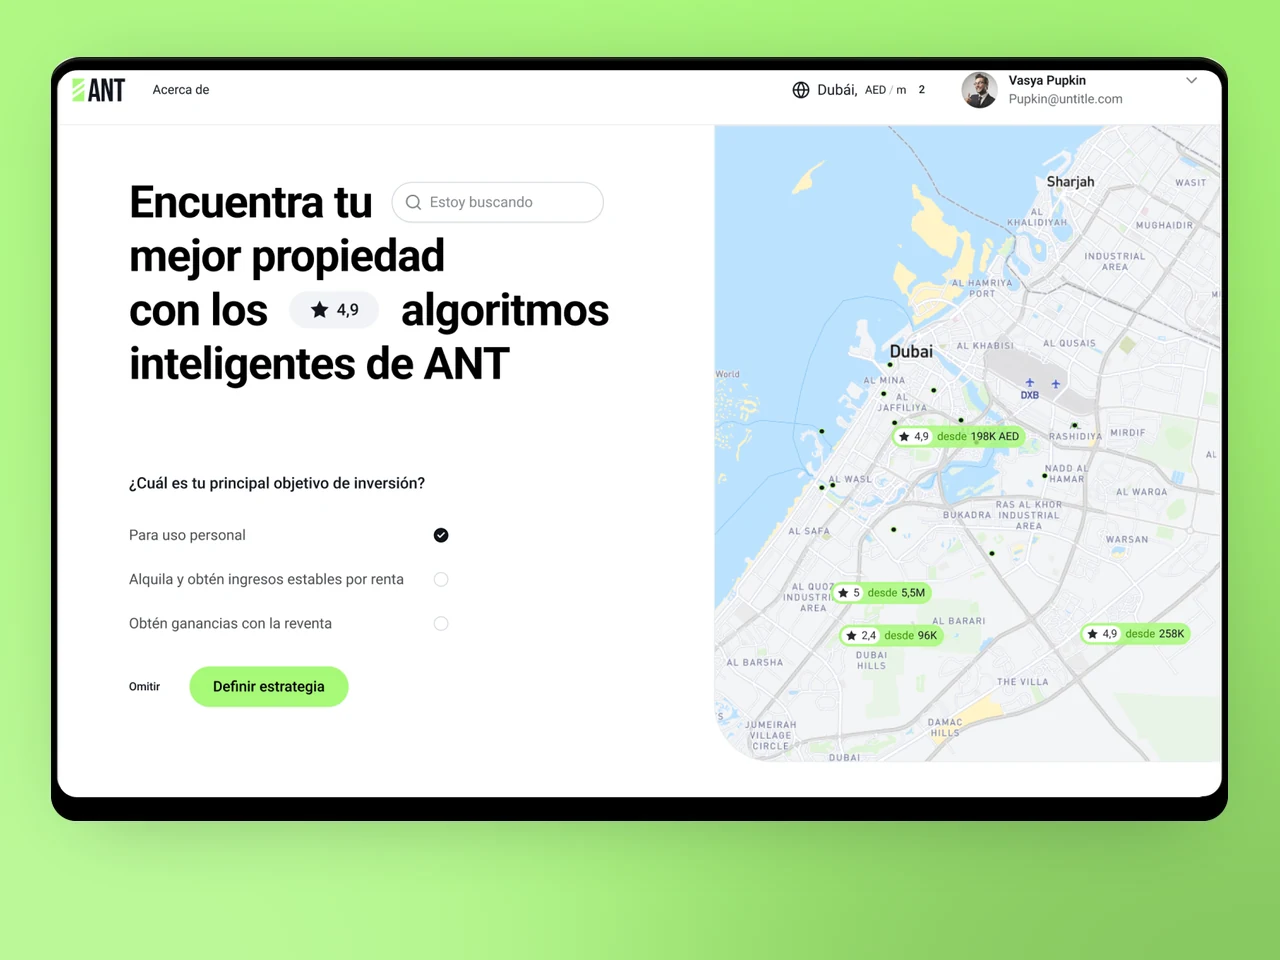
Plataforma web de marketplace inmobiliario con CMS de anuncios, búsqueda y consola de administración B2B para operadores de EE. UU. y la UE.
La residencia de datos, la latencia y el cumplimiento significan cosas distintas en cada sector. Combinamos landing zones del Cloud Foundation Toolkit e ingeniería de datos centrada en BigQuery con controles específicos de cada sector en los mercados de EE. UU. y la UE.
Perímetros de VPC Service Controls alrededor de BigQuery y Cloud Storage, fijación de regiones con Org Policy, Confidential VMs y EKM para claves custodiadas fuera de GCP — el rigor de baja latencia y listo para auditoría que hay detrás de nuestra plataforma multiexchange EverCoin Bank.
Arquitecturas aptas para HIPAA y alineadas con el RGPD con residencia de datos en la UE en regiones europe-west o residencia en EE. UU., flujos de datos documentados, VPC Service Controls alrededor de los conjuntos de datos de información médica protegida (PHI) y registro con Access Transparency.
HealthTech en GCPAutoescalado de Cloud Run y GKE Autopilot para el tráfico de temporada alta, BigQuery + BI Engine para analítica de merchandising y guardrails de FinOps — el perfil de carga que hay detrás de nuestro desarrollo de comercio B2B para REHAU.
Pipelines de eventos en tiempo real con Pub/Sub + Dataflow, regiones de la UE de baja latencia y SRE resiliente para sistemas de despacho, seguimiento y enrutado — el perfil que hay detrás de nuestra app de logística xRouten.
Assured Workloads para fijar la residencia de datos y los controles de personal y soporte a un régimen de cumplimiento, Sovereign Controls by Partner cuando el regulador exija soberanía operativa, Access Approval y Access Transparency para que ningún ingeniero de Google toque datos sin una solicitud registrada y aprobada — el enfoque de auditoría que necesitan en GCP el sector público y los organismos regulados.
Aislamiento multi-tenant en GKE Autopilot o Cloud Run con datasets de BigQuery por tenant, medición de uso para la facturación por consumo, escala a cero de Cloud Run para proteger el margen en tenants inactivos y una ficha en Google Cloud Marketplace para que su departamento de compras pueda adquirirlo con cargo al gasto comprometido — el perfil que permite a los ISV crecer en GCP sin que la factura supere a los ingresos.
Somos agnósticos respecto a la nube antes del descubrimiento, no después. GCP es la respuesta correcta para un conjunto concreto de cargas de trabajo, no una religión — esta es la línea de decisión honesta que usamos con los clientes que sopesan un traslado o un desarrollo desde cero.
La analítica es el centro de gravedad — la separación sin servidor entre almacenamiento y cómputo de BigQuery no tiene realmente equivalente en AWS ni Azure.
También cuando quiere contenedores sin servidor basados en peticiones (Cloud Run supera a Fargate y Container Apps en arranque en frío y precio), cuando construye sobre Gemini y Vertex AI o cuando Kubernetes es su plataforma y quiere el proveedor que lo creó (GKE Autopilot). Si su plataforma de datos impulsa el caso de negocio, empiece aquí.
Necesita el catálogo más amplio de servicios gestionados de nicho y el ecosistema de terceros más profundo (AWS), o su entorno gira en torno a Microsoft — Entra ID, Microsoft 365, SQL Server, .NET — y las licencias de Azure (Azure Hybrid Benefit) y su integración nativa reducen la factura total (Azure).
Si toda la memoria muscular de su equipo está en una plataforma, el coste de migración puede superar las ventajas de GCP por carga de trabajo. Le diremos cuándo es así.
Se hace a propósito — BigQuery + Vertex AI en GCP como plano de datos e IA mientras la aplicación transaccional se queda en AWS o Azure — y no por accidente, por equipos que levantan lo que conocen.
BigQuery Omni consulta S3 y Azure Blob en el sitio, y Cross-Cloud Interconnect mantiene el egress bajo control. Diseñamos la multinube como una decisión con un modelo de costes detrás, no como una dispersión que limpiar después.
El resultado del descubrimiento es una recomendación por aplicación con una cifra de TCO, no un argumento de venta de un único proveedor. Cuando GCP no es la opción más sólida para una carga de trabajo, lo decimos por escrito.
Alineados con el RGPD · preparados para ISO 27001 · SOC 2 Type II en curso · aptos para HIPAA · CCPA contemplada
Nos resistimos al patrón de «todo en GKE». Cloud Run para HTTP sin estado, GKE Autopilot solo cuando las primitivas de Kubernetes son realmente necesarias y Cloud Run Jobs para batch. Resultado: menos complejidad, una factura más baja y un cutover más rápido.
europe-west1/3/4/9/12 por defecto para los datos de la UE, Org Policy impuesta en la raíz, perímetros de VPC Service Controls alrededor de BigQuery y Cloud Storage, EKM para las claves críticas para la soberanía y Sovereign Controls by Partner cuando el regulador lo exija.
Particionado + clustering en cada tabla, reservas de slots de Editions dimensionadas según la carga real, dbt para la transformación con CI en su repositorio y BI Engine para los paneles que importan. Sin una factura mensual de BigQuery de seis cifras que nadie sabe explicar.
Para las cargas de trabajo reguladas entregamos conforme al Google Cloud Architecture Framework y al Security Foundations Blueprint, con revisión trimestral con el equipo interno.
Agregar precios en vivo de varios exchanges manteniendo la latencia por debajo de 500 ms es ingeniería realmente difícil. YuSMP integró el feed multi-exchange, los gráficos de tokens en tiempo real y el flujo de listados en una plataforma coherente. No hemos sufrido ninguna caída desde el lanzamiento.
La sincronización de ERP en tiempo real para un catálogo de autopiezas es más difícil de lo que parece: los precios cambian cada hora y el catálogo se modifica constantemente. YuSMP desarrolló una integración bidireccional con 1C que simplemente funciona, con una tienda limpia por la que los clientes navegan sin fricciones.
1 / 2
GCP Migration Center (antes StratoZone + Migrate for Compute Engine) es la superficie principal de descubrimiento para entornos de origen VMware, AWS y Azure. Desplegamos el colector mcdc, ingerimos el inventario de VMware vCenter o los datos de facturación de la nube y hacemos análisis de grupos para producir comparaciones de TCO frente a destinos GCE, GKE Autopilot, Cloud Run y Cloud SQL. El resultado es una decisión de las 7R por aplicación (el planteamiento de Google es similar al de AWS) con una proyección de costes defendible. Complementamos el punto ciego de Migration Center en la capa de aplicación con nuestro propio trazado de dependencias con eBPF durante dos semanas cuando importan los patrones de tráfico este-oeste.
Terraform con los módulos oficiales del Cloud Foundation Toolkit (CFT) y Terraform Example Foundation como punto de partida, adaptado a la estructura de su organización. No usamos Config Connector para la base — está bien para recursos de GCP de la capa de aplicación dentro de GKE, pero añade riesgo de radio de impacto en los recursos a nivel de organización. La jerarquía de recursos es organización → carpetas por unidad de negocio → entornos (dev/stage/prod/security/logging) → proyectos. La identidad es Cloud Identity o Workspace federado con su IdP (Okta, Entra ID), con elevación just-in-time obligatoria mediante Privileged Access Manager para roles superiores a visor en proyectos de producción. Las Org Policies imponen la fijación de regiones, OS Login y los requisitos de shielded VM.
Los datos personales de la UE aterrizan en europe-west1 (Bélgica), europe-west3 (Fráncfort), europe-west4 (Países Bajos), europe-west9 (París) o europe-west12 (Turín) según los requisitos de latencia y soberanía. Para cargas soberanas desplegamos en Sovereign Controls by Partner (T-Systems para Alemania, Thales para Francia) donde sea necesario por contrato. Org Policy impone restricciones de ubicación de recursos — denegadas a nivel de organización, no de proyecto. Para el cumplimiento de Schrems II usamos Confidential VMs (AMD SEV / Intel TDX), Cloud KMS con EKM (External Key Manager) para claves custodiadas fuera de GCP, perímetros de VPC Service Controls alrededor de BigQuery y Cloud Storage y cláusulas contractuales tipo en el DPA con los logs de Access Transparency activados.
Cloud Run para servicios HTTP sin estado en los que importan el escalado basado en peticiones y la escala a cero — es la respuesta correcta más barata para aproximadamente el 70 % de los microservicios que vemos, y los equipos que eligen GKE para esas cargas suelen pagar un impuesto de complejidad por nada. GKE Autopilot cuando realmente necesita primitivas de Kubernetes (StatefulSets, sidecars, service mesh, CNI a medida) pero no quiere operar el node pool. GKE Standard solo cuando necesita GPU, configuraciones de nodo a medida o cargas que superan los límites de Autopilot. Cloud Run Jobs para batch y Workflows para orquestación. Nos resistimos al patrón por defecto de «todo en GKE» que añade un 30 % de sobrecarga operativa sin ningún beneficio.
BigQuery es el motivo más sólido por el que la mayoría de los equipos eligen GCP frente a AWS o Azure — sin servidor, separación de almacenamiento y cómputo, BI Engine para paneles en menos de un segundo y un dialecto SQL sensato. Diseñamos con particionado + clustering por defecto, reservas de slots (Editions) para cargas predecibles, bajo demanda para las irregulares y dbt para la transformación. Streaming con Pub/Sub + Dataflow (Apache Beam) o con la Storage Write API de BigQuery para ingesta de baja latencia. Para IA/ML, Vertex AI Pipelines para MLOps, Vertex AI Model Garden para Gemini gestionado y modelos de pesos abiertos y Vertex AI Vector Search para embeddings, con perímetros de VPC Service Controls que imponen el límite de datos sobre todo ello.
Precio todo incluido y de alcance cerrado en USD: servicios individuales desde $200, un lift-and-shift desde $1,800, un re-platform desde $4,100 y una salida completa de AWS/Azure/GCP desde $5,800. Usted ve el presupuesto desglosado al final del descubrimiento y lo aprueba antes de que se escriba una sola línea de código — sin recargo por intermediación, sin sobrecostes por herramientas y con los costes de nube en sus propias cuentas, de modo que usted conserva el control del coste. Los plazos dependen del tamaño del entorno: un entorno de 150 VM con una capa analítica de BigQuery suele completarse en 4–6 meses, con el trabajo de re-platform y de plataforma de datos presupuestado por oleada.
A menudo no conviene mover todo el entorno, y se lo diremos. El caso defendible de GCP suele ser específico de la carga de trabajo: el plano de analítica e IA (BigQuery + Vertex AI) es donde la migración se amortiza, mientras que una aplicación transaccional estable en AWS puede costar más de mover de lo que ahorra. Nuestro descubrimiento produce una comparación de TCO por aplicación — coste de origen frente a destinos GCE, GKE Autopilot, Cloud Run y Cloud SQL — para que la decisión sea una cifra, no una preferencia. Los resultados habituales son un traslado específico de la plataforma de datos a GCP con BigQuery Omni consultando su S3 en el sitio, o un re-platform completo cuando la factura de origen y la dependencia lo justifican. No tenemos una cuota de migraciones que cumplir.
FinOps está integrado en la base, no se añade después. Committed Use Discounts y Sustained Use Discounts dimensionados según la utilización real, escala a cero de Cloud Run para servicios inactivos, reservas de slots de BigQuery Editions en lugar de un consumo bajo demanda descontrolado, alertas de presupuesto e informes de desperdicio de Recommender conectados a su equipo y atribución de costes por proyecto/etiqueta para que cada equipo sea dueño de su gasto. La exportación de facturación llega a BigQuery con un panel de Looker Studio que usted conserva. El objetivo es una factura que su equipo financiero pueda leer línea a línea, no una factura de BigQuery de seis cifras que nadie sabe explicar. Los costes de nube corren por su propia cuenta de facturación en todo momento, de modo que usted tiene el control del coste desde el primer día.
Sí — la mayoría de los proyectos son colaborativos, no de relevo. Trabajamos dentro de su GitLab/GitHub, enviamos Terraform mediante merge request con su revisión, hacemos pairing con sus ingenieros en la landing zone para que el conocimiento se transfiera sobre la marcha y documentamos cada decisión en un registro de decisiones de arquitectura. El traspaso incluye runbooks, el repositorio de Terraform que usted ya posee y un recorrido por la estructura del Cloud Foundation Toolkit. Los equipos que quieren operar GCP por su cuenta después conservan todo lo que necesitan; los que quieren SRE continuo pueden contratarnos por oleada. En ambos casos no hay dependencia de nosotros para operar lo que construimos.
Ninguna. La organización de GCP, los proyectos y la cuenta de facturación son suyos y viven bajo su Cloud Identity desde el principio — operamos con acceso concedido y limitado en el tiempo mediante Privileged Access Manager, no como propietarios. Toda la infraestructura es Terraform en su repositorio, todos los pipelines en su CI y toda la documentación en su wiki. El contrato incluye una cláusula explícita contra la dependencia del proveedor: puede revocar nuestro acceso y continuar con cualquier otro equipo o internamente sin reconstruir nada. Evitamos deliberadamente herramientas propietarias o scripts a medida que solo nosotros podamos mantener.
Los ingenieros de entrega tienen certificaciones Google Cloud Professional en los itinerarios pertinentes — Cloud Architect, Data Engineer, DevOps Engineer y Security Engineer — y el equipo trabaja con el Google Cloud Architecture Framework y el Security Foundations Blueprint como estándar. Construimos sobre los patrones de referencia del propio Google (Cloud Foundation Toolkit, Terraform Example Foundation) en lugar de equivalentes propios y, para cargas reguladas, nos alineamos con el centro de buenas prácticas de seguridad de Google Cloud y revisamos cada trimestre. Además del rigor específico de GCP, trabajamos con controles internos preparados para ISO 27001 y SOC 2 Type II (en curso), tratamiento alineado con el RGPD con cláusulas contractuales tipo y entrega apta para HIPAA para datos de salud.
La recuperación ante desastres se diseña según su RTO/RPO, no según una plantilla. Opciones que diseñamos: multizona por defecto para alta disponibilidad dentro de una región, failover regional para datos con estado (réplicas entre regiones de Cloud SQL, AlloyDB, Spanner multirregión para RPO cero) y copia de seguridad entre regiones con Backup and DR Service. Durabilidad de objetos mediante buckets de Cloud Storage de doble región o multirregión, replicación de datasets de BigQuery donde la analítica deba sobrevivir a la pérdida de una región e infraestructura totalmente recreable desde Terraform, de modo que reconstruir una región sea ejecutar un pipeline y no una carrera manual. Documentamos el runbook, definimos el desencadenante del failover y, donde el presupuesto lo justifica, hacemos un game-day para demostrar que la cifra de RTO es real y no aspiracional.
Cuéntenos dónde quiere estar dentro de doce meses. Volveremos con un plan para llevarle hasta allí.
Guías prácticas sobre GCP, migración a la nube e integración de sistemas empresariales.
Cuéntenos algunos detalles y un consultor sénior le responderá en un día hábil.
Correo electrónico: sales@yusmpgroup.com
Teléfono: +374 44 871 811
Oficinas: KAMAR Business Center, Vazgen Sargsyan St. 2, Ereván, Armenia · Remoto — solapamiento con la costa este de EE. UU. (9:00–13:00 ET)