Services à l'unité
dès $200
ponctuel · à la carte
Travaux GCP ciblés, à la carte : un module landing-zone/Terraform, un pipeline BigQuery ou Dataflow, un rapport de gaspillage FinOps ou une revue IAM, cadrés isolément.
Des missions Google Cloud qui s'appuient sur ce que GCP fait vraiment bien : BigQuery et la stack data, Cloud Run pour les services sans état, GKE Autopilot quand Kubernetes est réellement nécessaire, Vertex AI pour Gemini managé et les modèles open-weight. Terraform via le Cloud Foundation Toolkit dès le premier jour, épinglage de région via Org Policy sur les régions de l'UE, périmètres VPC Service Controls, EKM pour la souveraineté. Des ingénieurs GCP senior en CET avec chevauchement côte est des États-Unis. Tarifs USD tout compris à périmètre fixe : services à l'unité à partir de $200, lift-and-shift à partir de $1,800, re-platform à partir de $4,100, sortie complète d'AWS/Azure/GCP à partir de $5,800. Propriété intellectuelle transférée dès le premier jour, sans marge de recrutement, sans surfacturation d'outils.
Ingénieurs GCP seniors · livraison avec le Cloud Foundation Toolkit & l'Architecture Framework · aligné RGPD · prêt ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · journée de travail CET avec chevauchement 9h–13h ET
GCP punit les schémas naïfs et récompense les équipes qui choisissent la bonne primitive. Cloud Run scale-to-zero pour le HTTP sans état, GKE Autopilot uniquement quand Kubernetes est requis, BigQuery comme centre analytique, Pub/Sub + Dataflow pour le streaming, Vertex AI pour le serving de modèles managé. Nous concevons les landing zones avec le Cloud Foundation Toolkit, imposons l'épinglage de région au niveau organisation (un développeur ne peut pas par accident lancer un équivalent Bedrock dans us-central1 alors que vos données doivent rester dans europe-west3), et enveloppons BigQuery et Cloud Storage dans des périmètres VPC Service Controls. EKM est sur la table pour les clés critiques en matière de souveraineté. Sovereign Controls by Partner (T-Systems, Thales) lorsque le régulateur l'exige. Multi-cloud ou passage d'un fournisseur à un autre ? Voir nos pratiques de migration AWS et de migration Azure, la mission cloud & DevOps plus large, ou le conseil Kubernetes dédié pour les parcs à forte composante GKE.
Collecteur mcdc déployé face à VMware vCenter ou aux données de facturation cloud, analyse de groupe, comparaisons de TCO face à GCE / GKE / Cloud Run / Cloud SQL, matrice de décision 7R complétée par notre propre traçage de dépendances eBPF.
Cloud Foundation Toolkit Terraform Example Foundation adapté à votre organisation, hiérarchie de dossiers par unité métier, projets par environnement, fédération Cloud Identity, garde-fous Org Policy, périmètres VPC Service Controls.
Services sans état sur Cloud Run avec réglage des min-instances. Charges Kubernetes sur GKE Autopilot (Standard uniquement pour les GPU et cas limites). Workload Identity Federation, Binary Authorization, Anthos Service Mesh lorsque nécessaire.
BigQuery avec partitionnement + clustering par défaut, réservations de slots Editions pour les charges prévisibles, dbt pour la transformation, Pub/Sub + Dataflow pour le streaming, API Storage Write de BigQuery pour l'ingestion à faible latence, BI Engine pour des tableaux de bord en sous-seconde.
Vertex AI Pipelines pour le MLOps, Model Garden pour Gemini managé et les modèles open-weight, Vertex AI Vector Search pour les embeddings, Feature Store, le tout enveloppé dans des périmètres VPC Service Controls avec EKM là où l'attestation est requise.
Export de facturation vers BigQuery + tableaux de bord Looker Studio, labels obligatoires imposés via Org Policy, stratégie de Committed Use Discounts, arbitrage BigQuery Editions vs on-demand, Spot VMs sur GKE pour le batch via un autoprovisioning de type Karpenter.
 TerraformInfrastructure
 GKE AutopilotInfrastructure
 BigQuery + BI EngineData / analytics
 Vertex AI PipelinesIA / MLVertex AI Vector SearchIA / ML
Évaluation Migration Center, cartographie des dépendances, décision de service cible par charge, conception de landing zone CFT, architecture BigQuery / plateforme de données, modèle de coûts, vagues de migration avec points go/no-go.
CFT Terraform Example Foundation déployé, hiérarchie de dossiers, projets, fédération Cloud Identity, Shared VPC, périmètres VPC Service Controls, keyrings Cloud KMS, Org Policies, sinks Cloud Logging vers le projet log-archive.
Vagues de services vers Cloud Run / GKE Autopilot, migrations de bases via Database Migration Service vers Cloud SQL ou AlloyDB, datasets BigQuery onboardés avec des modèles dbt, tableaux de bord de monitoring dans Cloud Monitoring + Looker Studio.
Optimisation FinOps, Committed Use Discounts achetés, réservations de slots BigQuery Editions dimensionnées, adoption des Spot VM, runbooks finalisés, 30 jours d'astreinte en shadow avant que votre équipe n'exploite seule.
Services à l'unité
dès $200
ponctuel · à la carte
Travaux GCP ciblés, à la carte : un module landing-zone/Terraform, un pipeline BigQuery ou Dataflow, un rapport de gaspillage FinOps ou une revue IAM, cadrés isolément.
Lift-and-shift
dès $1,800
ponctuel · réhébergement
Réhéberger une application sur Google Cloud avec un minimum de changement : Migrate to Virtual Machines, landing zone Terraform, runbook de bascule avec rollback et validation post-migration.
Re-platform
dès $4,100
ponctuel · services managés
Passer aux services managés GCP : GKE Autopilot / Cloud Run, Cloud SQL ou AlloyDB via Database Migration Service, CI/CD et observabilité reconstruits, FinOps dès le premier jour.
Sortie AWS/Azure/GCP
dès $5,800
ponctuel · sortie portable
Une sortie propre et portable du cloud que vous quittez : charges conteneurisées, définies en IaC, et données extraites vers votre plateforme cible sans verrouillage.
Ce qui fait bouger le montant : la taille du parc, le mix réhébergement-vs-replatform, le périmètre de conformité (RGPD / HIPAA / PCI DSS / résidence des données UE) et le volume de données à déplacer. Les frais cloud tournent sur vos propres comptes, vous gardez donc le levier de coût. Vous voyez le budget détaillé avant le début des travaux. Les prix sont indicatifs et fixés dans un devis écrit pour votre périmètre.
NDA, DPA conforme au RGPD avec CCT, Access Transparency activé, clause contractuelle d'absence de verrouillage fournisseur — Terraform vous appartient dès le premier jour.
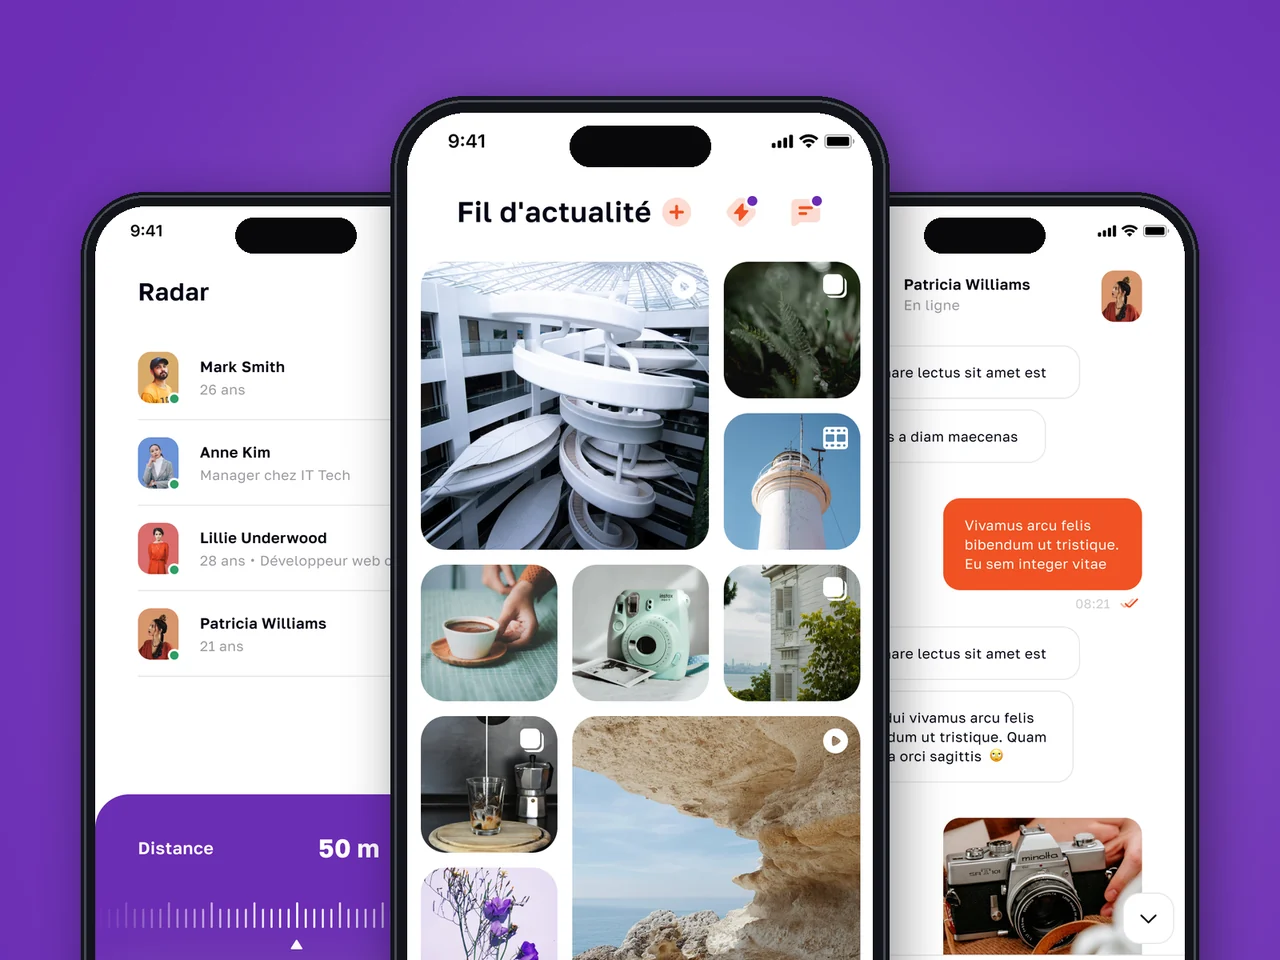
Plateforme sociale en production — App Store + Google Play, en ligne aux États-Unis et en Europe — avec Radar géolocalisé, messagerie chiffrée et économie virtuelle.
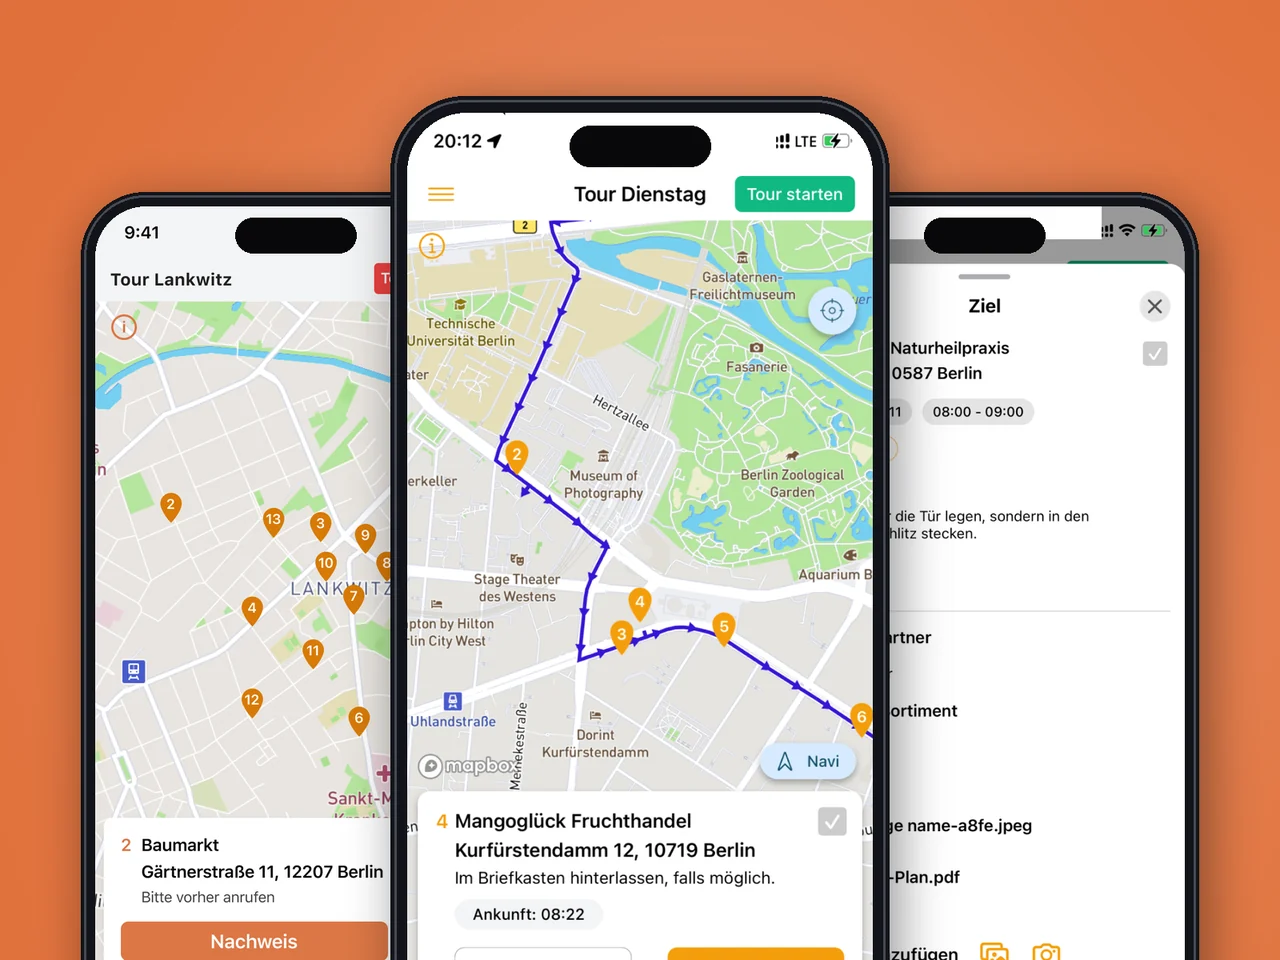
Refonte et reconstruction Android + iOS pour un opérateur logistique allemand du dernier kilomètre — planification d'itinéraires multi-points, suivi des chauffeurs en temps réel et facturation in-app en ligne dans l'UE.
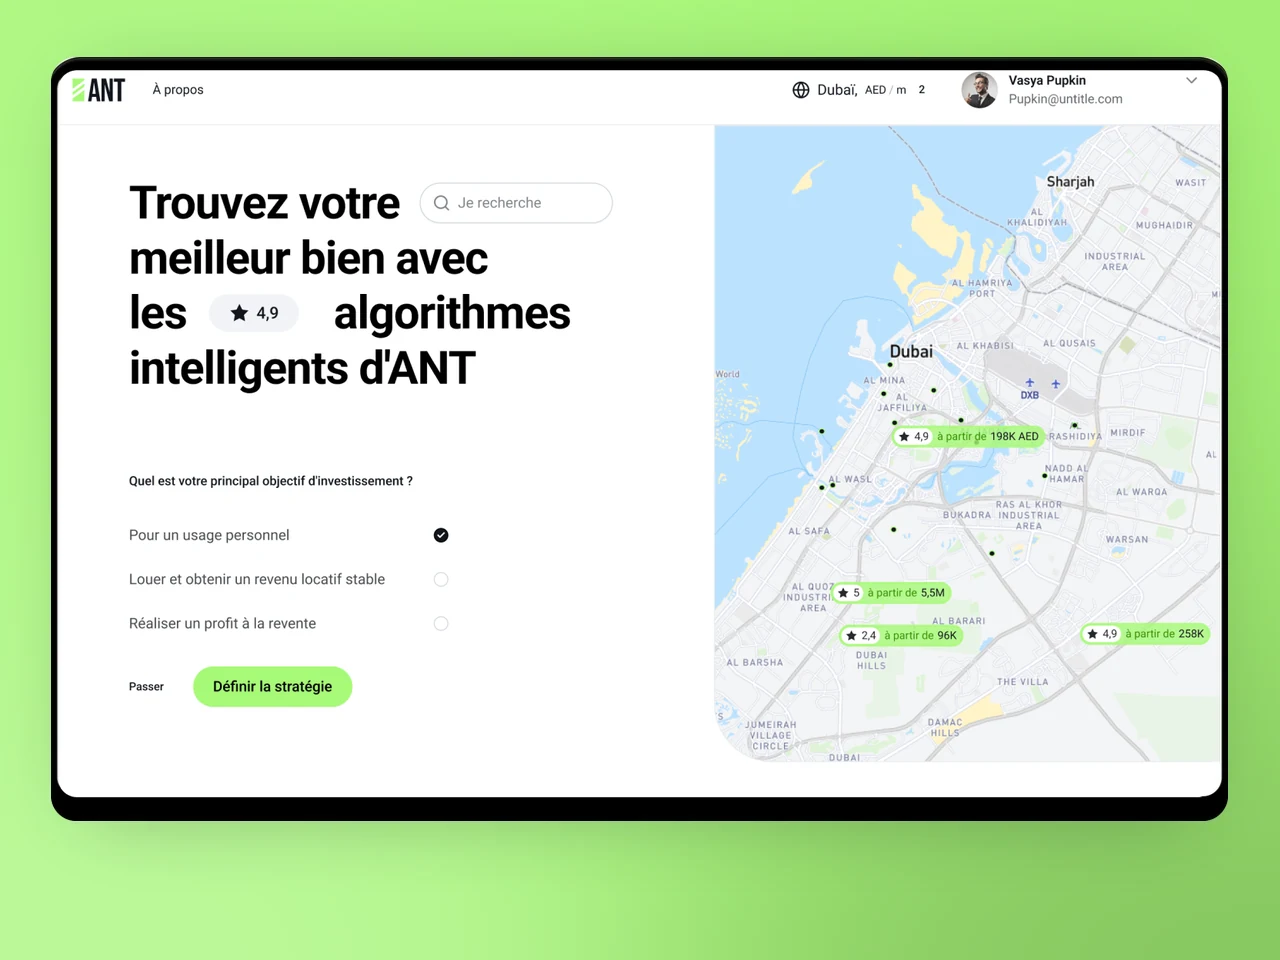
Plateforme web de marketplace immobilière avec CMS d'annonces, recherche et console d'administration B2B pour des opérateurs US et EU.
Résidence des données, latence et conformité signifient des choses différentes dans chaque secteur. Nous associons des zones d'atterrissage Cloud Foundation Toolkit et une ingénierie de données centrée BigQuery à des contrôles spécifiques à chaque secteur sur les marchés US et UE.
Périmètres VPC Service Controls autour de BigQuery et Cloud Storage, épinglage régional par Org Policy, VM confidentielles et EKM pour des clés détenues hors de GCP — la rigueur à faible latence et prête pour l'audit derrière notre plateforme multi-exchange EverCoin Bank.
Architectures compatibles HIPAA et alignées RGPD avec résidence des données dans les régions europe-west ou aux US, flux de données documentés, VPC Service Controls autour des jeux de données PHI et journalisation Access Transparency.
HealthTech sur GCPAutoscaling Cloud Run et GKE Autopilot pour le trafic de pic saisonnier, BigQuery + BI Engine pour l'analytique merchandising et des garde-fous FinOps — le profil de charge derrière notre build de commerce B2B REHAU.
Pipelines d'événements en temps réel Pub/Sub + Dataflow, régions UE à faible latence et SRE résilient pour les systèmes de dispatch, de suivi et de routage — le profil derrière notre application logistique xRouten.
Assured Workloads pour épingler résidence des données, personnel et contrôles de support à un régime de conformité, Sovereign Controls by Partner lorsque le régulateur exige une souveraineté opérationnelle, Access Approval et Access Transparency afin qu'aucun ingénieur Google ne touche aux données sans demande journalisée et approuvée — la posture d'audit dont les organismes publics et régulés ont besoin sur GCP.
Isolation multi-tenant sur GKE Autopilot ou Cloud Run avec des jeux de données BigQuery par tenant, mesure d'usage pour la facturation à la consommation, Cloud Run scale-to-zero pour préserver la marge sur les tenants inactifs, et une fiche sur Google Cloud Marketplace pour que les achats se fassent contre un engagement de dépense — le profil qui permet aux ISV de croître sur GCP sans que la facture ne dépasse les revenus.
Nous sommes agnostiques en matière de cloud avant la découverte, pas après. GCP est la bonne réponse pour un ensemble précis de charges de travail, pas une religion — voici la ligne de décision honnête que nous utilisons avec les clients qui envisagent une migration ou une construction greenfield.
L'analytique est le centre de gravité — la séparation serverless du stockage et du calcul de BigQuery n'a réellement pas d'équivalent sur AWS ou Azure. Également lorsque vous voulez des conteneurs serverless à la demande (Cloud Run surpasse Fargate et Container Apps sur le démarrage à froid et le prix), lorsque vous construisez sur Gemini et Vertex AI, ou lorsque Kubernetes est votre plateforme et que vous voulez l'éditeur qui l'a créé (GKE Autopilot). Si votre plateforme de données porte le dossier métier, commencez ici.
Vous avez besoin du catalogue le plus large de services managés de niche et de l'écosystème tiers le plus profond (AWS), ou votre parc est centré Microsoft — Entra ID, Microsoft 365, SQL Server, .NET — et la licence Azure (Azure Hybrid Benefit) ainsi que l'intégration native réduisent la facture totale (Azure).
Si toute la mémoire musculaire de votre équipe repose sur une seule plateforme, le coût de migration peut l'emporter sur les avantages de GCP par charge de travail. Nous vous le dirons quand c'est le cas.
C'est délibéré — BigQuery + Vertex AI sur GCP comme plan données et IA tandis que l'application transactionnelle reste sur AWS ou Azure — et non accidentel, issu d'équipes qui lancent ce qu'elles connaissent.
BigQuery Omni interroge S3 et Azure Blob sur place, et Cross-Cloud Interconnect maintient une sortie de données raisonnable. Nous concevons le multi-cloud comme une décision avec un modèle de coût derrière, pas comme un éparpillement à nettoyer plus tard.
Le résultat de la découverte est une recommandation par application avec un chiffre de TCO, pas un argumentaire pour un seul fournisseur. Lorsque GCP n'est pas le meilleur choix pour une charge de travail, nous le disons par écrit.
conforme au RGPD · prêt pour ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · CCPA pris en compte
Nous résistons au schéma « tout sur GKE ». Cloud Run pour le HTTP sans état, GKE Autopilot uniquement quand les primitives Kubernetes sont réellement requises, Cloud Run Jobs pour le batch. Résultat : moins de taxe de complexité, facture plus basse, bascule plus rapide.
europe-west1/3/4/9/12 par défaut pour les données UE, Org Policy imposée à la racine, périmètres VPC Service Controls autour de BigQuery et Cloud Storage, EKM pour les clés critiques en souveraineté, Sovereign Controls by Partner lorsque le régulateur l'exige.
Partitionnement + clustering sur chaque table, réservations de slots Editions dimensionnées face à la charge réelle, dbt pour la transformation avec CI dans votre dépôt, BI Engine pour les tableaux de bord qui comptent.
Pas une facture BigQuery mensuelle à six chiffres que personne ne sait expliquer.
Pour les charges réglementées, nous livrons selon le Google Cloud Architecture Framework et le Security Foundations Blueprint, revus chaque trimestre avec l'équipe interne.
Agréger les prix en direct sur plusieurs plateformes d'échange tout en maintenant une latence sous 500 ms relève d'une ingénierie réellement ardue. YuSMP a réuni le flux multi-plateformes, les graphiques de tokens en temps réel et le workflow de listing dans une plateforme cohérente. Nous n'avons connu aucune interruption depuis le lancement.
La synchronisation ERP en temps réel pour un catalogue de pièces auto est plus difficile qu'il n'y paraît — les prix changent à l'heure et le catalogue évolue en permanence. YuSMP a construit une intégration 1C bidirectionnelle qui fonctionne tout simplement, avec une vitrine soignée que les clients parcourent sans friction.
1 / 2
GCP Migration Center (anciennement StratoZone + Migrate for Compute Engine) est la surface de découverte principale pour les parcs sources VMware, AWS et Azure. Nous déployons le collecteur mcdc, ingérons l'inventaire VMware vCenter ou les données de facturation cloud, et lançons une analyse de groupe pour produire des comparaisons de TCO face aux cibles GCE, GKE Autopilot, Cloud Run et Cloud SQL. Le résultat est une décision 7R par application (le cadre de Google est similaire à celui d'AWS) avec une projection de coûts défendable. Nous complétons l'angle mort de Migration Center sur la couche applicative par notre propre traçage de dépendances eBPF pendant deux semaines là où les schémas de trafic est-ouest comptent.
Terraform via les modules officiels Cloud Foundation Toolkit (CFT) et le Terraform Example Foundation comme point de départ, adapté à la structure de votre organisation. Nous n'utilisons pas Config Connector pour la fondation — il convient pour les ressources GCP de couche applicative à l'intérieur de GKE mais ajoute un risque de rayon d'impact pour les ressources de niveau organisation. La hiérarchie des ressources est org → dossiers par unité métier → environnements (dev/stage/prod/security/logging) → projets. L'identité repose sur Cloud Identity ou Workspace fédéré à votre IdP (Okta, Entra ID), avec une élévation just-in-time obligatoire via Privileged Access Manager pour les rôles supérieurs à viewer sur les projets de production. Les Org Policies imposent l'épinglage de région, OS Login et les exigences de shielded VM.
Les données personnelles de l'UE résident dans europe-west1 (Belgique), europe-west3 (Francfort), europe-west4 (Pays-Bas), europe-west9 (Paris) ou europe-west12 (Turin) selon les exigences de latence et de souveraineté. Pour les charges souveraines, nous déployons sur Sovereign Controls by Partner (T-Systems pour l'Allemagne, Thales pour la France) lorsque le contrat l'exige. Org Policy impose des contraintes de localisation des ressources — refusées au niveau organisation, pas au niveau projet. Pour la conformité Schrems II, nous utilisons des Confidential VMs (AMD SEV / Intel TDX), Cloud KMS avec EKM (External Key Manager) pour les clés détenues hors GCP, des périmètres VPC Service Controls autour de BigQuery et Cloud Storage, et des CCT dans le DPA avec les logs Access Transparency activés.
Cloud Run pour les services HTTP sans état où le scaling piloté par requête et le scale-to-zero comptent — c'est la réponse correcte la moins chère pour environ 70 % des microservices que nous voyons, et les équipes qui choisissent GKE pour ces charges paient généralement une taxe de complexité pour rien. GKE Autopilot lorsque vous avez réellement besoin des primitives Kubernetes (StatefulSets, sidecars, service mesh, CNI sur mesure) mais ne voulez pas exploiter le node pool. GKE Standard uniquement lorsque vous avez besoin de GPU, de configs de nœuds sur mesure ou de charges dépassant les limites d'Autopilot. Cloud Run jobs pour le batch, Workflows pour l'orchestration. Nous résistons au schéma par défaut « tout sur GKE » qui ajoute 30 % de surcharge opérationnelle sans bénéfice.
BigQuery est la raison la plus forte pour laquelle la plupart des équipes choisissent GCP plutôt qu'AWS ou Azure — serverless, séparation du stockage et du calcul, BI Engine pour des tableaux de bord en sous-seconde, et un dialecte SQL sain. Nous concevons avec partitionnement + clustering par défaut, des réservations de slots (Editions) pour les charges prévisibles, l'on-demand pour les charges en pics, et dbt pour la transformation. Streaming via Pub/Sub + Dataflow (Apache Beam) ou l'API Storage Write de BigQuery pour une ingestion à faible latence. Pour l'IA/ML, Vertex AI Pipelines pour le MLOps, Vertex AI Model Garden pour Gemini managé et les modèles open-weight, Vertex AI Vector Search pour les embeddings, le tout avec des périmètres VPC Service Controls imposant la frontière des données.
Tarifs USD tout compris à périmètre fixe : services à l'unité à partir de $200, un lift-and-shift à partir de $1,800, un re-platform à partir de $4,100, et une sortie complète d'AWS/Azure/GCP à partir de $5,800. Vous voyez le budget détaillé à la fin de la découverte et validez avant qu'une ligne de code ne soit écrite — sans marge de recrutement, sans surfacturation d'outils, et les frais cloud tournent sur vos propres comptes pour que vous gardiez le levier de coût. Les délais évoluent avec la taille du parc : un parc de 150 VM avec couche analytique BigQuery s'achève généralement en 4–6 mois, le re-platform et le travail data-platform étant chiffrés par vague.
Dites-nous où vous voulez être dans douze mois. Nous reviendrons vers vous avec un plan pour y parvenir.
Guides pratiques et analyses de nos ingénieurs pour 2026.
Partagez quelques détails et un consultant senior vous répondra sous un jour ouvré.
E-mail : sales@yusmpgroup.com
Téléphone : +374 44 871 811
Bureaux : KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Arménie · À distance — chevauchement avec la côte est des États-Unis (9 h–13 h ET)