Services à l'unité
à partir de $200
ponctuel · à la carte
Travail cloud ciblé, à la carte : un module de landing zone, un pipeline DMS unique, un rapport de gaspillage FinOps ou une revue Terraform, cadré et chiffré de façon autonome.
Migration AWS de bout en bout pour les entreprises réglementées et en phase de croissance : évaluation 7R avec AWS Migration Hub, landing zones codifiées en Terraform sur Control Tower, replatform vers ECS Fargate / EKS / Aurora, rehost via MGN pour les COTS, et DMS + SCT pour Oracle et SQL Server. Architectes cloud senior en CET avec chevauchement côte est des États-Unis, régions Francfort et Irlande conformes au RGPD par défaut. Tarifs USD tout compris à périmètre fixe : services à l'unité à partir de 200 $, lift-and-shift à partir de 1 800 $, re-platform à partir de 4 100 $, sortie complète d'AWS/Azure/GCP à partir de 5 800 $. Propriété intellectuelle transférée dès le premier jour, aucune marge de recrutement, aucun surcoût d'outils.
Architectes cloud certifiés AWS · livraison Well-Architected · conforme RGPD · prêts ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · journée de travail CET avec un recouvrement 9h–13h ET
La plupart des migrations AWS échouent non pas à l'exécution mais au cadrage. Les équipes font un rehost de tout sur EC2, déclarent « nous sommes sur AWS » au comité de direction, puis voient la facture cloud dépasser le TCO on-premise dès le neuvième mois. Nous cadrons la migration comme une décision de portefeuille : chaque application reçoit l'un des 7R en fonction des dépendances, des licences, du rayon d'impact et de l'économie d'exécution, et la décision est défendable face aux données AWS Migration Hub Strategy Recommendations. La landing zone est en Terraform sur Control Tower dès le premier jour — jamais en ClickOps. Les données de l'UE restent dans eu-central-1 / eu-west-1 avec un épinglage de région appliqué par SCP. Le FinOps est intégré à la bascule, et non ajouté six mois plus tard à l'arrivée de la facture. Voyez-le en pratique dans notre étude de cas REHAU.
Agents AWS Application Discovery Service sur le parc, exécution de Migration Hub Strategy Recommendations, carte de dépendances, revue de l'enchevêtrement des licences, matrice de décision 7R écrite par application avec modèle de coûts et score de risque.
Control Tower avec des OU personnalisées, IAM Identity Center fédéré à Okta / Entra ID, hub-spoke Transit Gateway, AWS Network Firewall centralisé, stratégie de CMK KMS, garde-fous SCP — le tout dans des modules Terraform versionnés que vous possédez.
Tiers sans état vers ECS Fargate, App Runner ou EKS avec Karpenter. Bases de données via DMS + Schema Conversion Tool vers Aurora PostgreSQL (Babelfish pour SQL Server). Files d'attente vers SQS/EventBridge, batch vers AWS Batch sur Spot.
Pour les applications sans chemin de replatform raisonnable, réplication au niveau bloc d'AWS Application Migration Service (MGN), vagues de tests automatisées, runbooks de bascule avec rollback, et revue « candidat au replatform » à 90 jours inscrite au contrat.
Tableaux de bord CUR + Athena + QuickSight, étiquettes d'allocation de coûts obligatoires appliquées par Terraform Sentinel/OPA, stratégie Savings Plans + Reserved Capacity, revue d'anomalies hebdomadaire, migration Graviton sur les tiers sans état.
CloudWatch + X-Ray + Managed Prometheus + Managed Grafana, services instrumentés avec OpenTelemetry, alerting basé sur les SLO, runbooks dans votre wiki, période d'observation de 30 jours avant que votre équipe ne prenne l'astreinte.
 Aurora PostgreSQLBase de données
 TerraformInfrastructure
 PulumiInfrastructure
Agents Migration Hub déployés, carte de dépendances produite, matrice de décision 7R par application, conception de la landing zone, modèle de coûts, plan écrit de vagues de migration avec des jalons go/no-go.
Déploiement de Control Tower, landing zone Terraform, fédération IdP, réseau, clés KMS, socle d'observabilité. Test d'intrusion sur la landing zone vide avant qu'aucune charge de travail n'y atterrisse.
Vagues de 5 à 20 applications chacune : replatform en non-prod, passe de tests automatisés, référence de performance, fenêtre de bascule avec rollback répété, validation post-bascule, mise hors service de la source.
Sprint d'optimisation FinOps, adoption de Graviton/Spot lorsque applicable, achat de Savings Plans, runbooks finalisés, astreinte en observation pendant 30 jours avant que votre équipe ne la gère en autonomie.
Services à l'unité
à partir de $200
ponctuel · à la carte
Travail cloud ciblé, à la carte : un module de landing zone, un pipeline DMS unique, un rapport de gaspillage FinOps ou une revue Terraform, cadré et chiffré de façon autonome.
Lift-and-shift
à partir de $1,800
ponctuel · rehost
Rehost d'une application vers AWS avec un minimum de changement : réplication MGN, une landing zone Terraform, runbook de bascule avec rollback et validation post-migration.
Re-platform
à partir de $4,100
ponctuel · services managés
Passage vers des services AWS managés : ECS Fargate / EKS / Aurora, migration de bases DMS + SCT, CI/CD et observabilité reconstruits, FinOps dès le premier jour.
Sortie AWS/Azure/GCP
à partir de $5,800
ponctuel · sortie portable
Une sortie propre et portable d'un cloud que vous quittez : charges de travail conteneurisées et définies en IaC, données extraites vers votre plateforme cible sans verrouillage.
Ce qui fait bouger le chiffre : la taille du parc (nombre de serveurs et de bases de données), le dosage rehost-vs-replatform, le périmètre de conformité (RGPD / HIPAA / PCI DSS), et le volume de données à déplacer. Les frais cloud tournent sur vos propres comptes, vous gardez donc le levier des coûts. Vous voyez le budget détaillé ligne par ligne avant tout démarrage. Les prix sont indicatifs et figés dans un devis écrit pour votre périmètre.
Toutes les missions incluent NDA, DPA conforme au RGPD avec CCT, et une clause contractuelle d'absence de verrouillage fournisseur — vous êtes propriétaire du Terraform dès le premier jour.
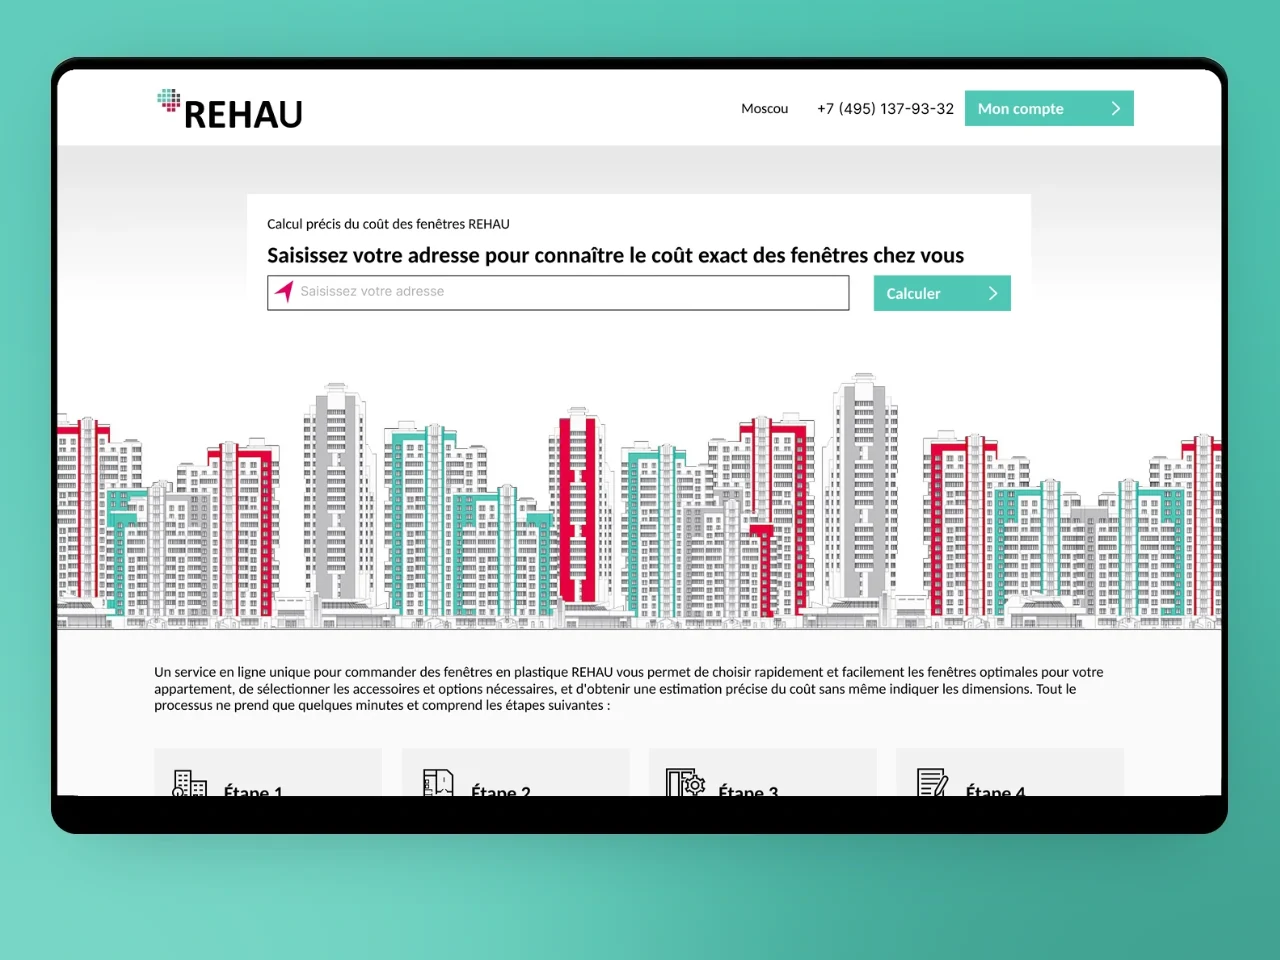
E-commerce B2B et configurateur de produits pour un fabricant mondial de polymères, avec tarification, stocks et flux concessionnaires multi-régions.
Hub d'écosystème crypto unifié agrégeant plusieurs tokens — données d'échange en direct, recherche, graphiques, point d'entrée d'achat direct.
Résidence des données, disponibilité et conformité signifient des choses différentes selon le secteur. Nous associons l'ingénierie de migration AWS à des contrôles spécifiques au secteur sur les marchés US et UE.
Des landing zones dans le périmètre PCI DSS, des VPC segmentés, une gestion des clés KMS et des preuves de mise en production que votre QSA peut valider — la rigueur derrière notre plateforme EverCoin Bank.
Des architectures compatibles HIPAA et alignées RGPD avec résidence des données UE ou US, flux de données documentés, stockage des PHI chiffré et BAA.
Autoscaling pour le trafic de haute saison, CDN multi-régions et garde-fous FinOps — le profil de charge derrière notre réalisation de commerce B2B REHAU.
Des pipelines d'événements en temps réel, des régions à faible latence et une SRE résiliente pour les systèmes de dispatch, de suivi et de routage migrés vers AWS.
Isolation multi-tenant sur AWS, attribution des coûts par tenant via le balisage CUR, autoscaling Aurora et EKS pour les charges irrégulières, et une landing zone qui résiste à un audit SOC 2 ou ISO 27001 à mesure que vous montez en gamme.
Des architectures priorisant la souveraineté des données sur eu-central-1 ou l'AWS European Sovereign Cloud, un ancrage régional imposé par SCP, des pistes d'audit CloudTrail complètes et des dossiers de preuves Well-Architected pour les revues d'achat et d'accréditation.
Conforme au RGPD · Prêt pour ISO 27001 · SOC 2 Type II en cours · Compatible HIPAA · CCPA pris en compte
Chaque ingénieur cloud de la mission a plus de 8 ans d'AWS en production — plusieurs migrations de parcs de plus de 100 serveurs, des bascules multi-régions gérées en production, pas seulement un badge Solutions Architect Professional.
eu-central-1 / eu-west-1 / AWS European Sovereign Cloud, épinglage de région appliqué par SCP, KMS XKS pour les clés critiques en matière de souveraineté, DPA aligné sur Schrems II avec CCT, journaux CloudTrail et Config répliqués uniquement au sein de l'UE.
Le Terraform est dans votre dépôt dès le premier jour. Nous programmons en binôme avec vos ingénieurs. Au moment de la bascule, votre équipe relit nos PR. Clause contractuelle d'absence de verrouillage — vous pouvez nous remercier dès demain et exploiter le parc sans changement.
Pour les charges de travail réglementées (services financiers, santé, secteur public), nous livrons face au AWS Well-Architected Framework avec les piliers Sécurité, Fiabilité et Optimisation des coûts revus chaque trimestre par un architecte partenaire indépendant.
Agréger les prix en direct sur plusieurs plateformes d'échange tout en maintenant une latence sous 500 ms relève d'une ingénierie réellement ardue. YuSMP a réuni le flux multi-plateformes, les graphiques de tokens en temps réel et le workflow de listing dans une plateforme cohérente. Nous n'avons connu aucune interruption depuis le lancement.
La synchronisation ERP en temps réel pour un catalogue de pièces auto est plus difficile qu'il n'y paraît — les prix changent à l'heure et le catalogue évolue en permanence. YuSMP a construit une intégration 1C bidirectionnelle qui fonctionne tout simplement, avec une vitrine soignée que les clients parcourent sans friction.
1 / 2
Les sept (Retire, Retain, Relocate, Rehost, Repurchase, Replatform, Refactor) mais nous résistons explicitement au réflexe du Rehost par défaut. La décision s'appuie sur une exécution d'AWS Migration Hub Strategy Recommendations ainsi que sur notre propre carte de dépendances issue des agents Application Discovery Service. Nous notons chaque charge de travail sur cinq axes : rayon d'impact, fréquence de changement, coût d'exécution sur EC2 vs équivalent managé, enchevêtrement de licences, et familiarité de l'équipe. Les tiers web sans état font généralement l'objet d'un Replatform vers ECS Fargate ou App Runner. Oracle/SQL Server avec beaucoup de PL/SQL font l'objet d'un Refactor vers Aurora PostgreSQL via Babelfish ou DMS + SCT. Les COTS sans porte de sortie font l'objet d'un Rehost via MGN, puis sont réexaminés 12 mois plus tard.
Terraform par défaut, occasionnellement Pulumi lorsque l'équipe cliente préfère le TypeScript de bout en bout. Nous n'utilisons jamais le ClickOps pour les fondations. La landing zone est AWS Control Tower avec des personnalisations : des OU distinctes pour Security, Audit, Log Archive, SharedServices, Workloads (dev/stage/prod) et Sandbox. L'identité repose sur IAM Identity Center fédéré à votre IdP (Okta, Entra ID, Google Workspace). Le réseau est un hub-spoke Transit Gateway avec un VPC d'inspection centralisé exécutant AWS Network Firewall. Tout est dans des modules Terraform versionnés dans votre dépôt — vous êtes propriétaire du code dès le premier jour, pas nous.
Les charges de travail contenant des données personnelles de l'UE atterrissent dans eu-central-1 (Francfort), eu-west-1 (Irlande), ou l'AWS European Sovereign Cloud le cas échéant. Nous épinglons les services à ces régions via des SCP au niveau de l'OU — un développeur ne peut pas accidentellement lancer un modèle Bedrock dans us-east-1. Pour la conformité Schrems II, nous utilisons AWS Nitro Enclaves là où un calcul confidentiel attestable est requis, KMS avec des CMK gérées par le client (et XKS / magasin de clés externe pour les charges critiques en matière de souveraineté), et des CCT dans le DPA. Les journaux CloudTrail et Config sont chiffrés avec des clés distinctes et répliqués entre régions uniquement au sein de l'UE.
Nous instrumentons les Cost and Usage Reports dans Athena + QuickSight dès le premier jour et étiquetons chaque ressource avec cost-center, environment et service via une politique appliquée par Terraform. La cadence FinOps est hebdomadaire : détection d'anomalies via AWS Cost Anomaly Detection, recommandations de redimensionnement depuis Compute Optimizer, suivi de la couverture des Savings Plans, et un rapport écrit mensuel. Les économies typiques sur un socle lift-and-shift sont de 28–35 pour cent en 90 jours (migration Graviton sur les tiers sans état, S3 Intelligent-Tiering sur les données froides, Aurora I/O-Optimized sur les bases à forte écriture, Spot pour le batch sur EKS via Karpenter).
Oui — la co-livraison est notre modèle par défaut. Votre équipe possède la logique métier, les changements applicatifs et les décisions finales de bascule. Notre équipe possède la landing zone, le réseau, le socle de sécurité, les pipelines MGN/DMS, la stack d'observabilité et les runbooks. Nous programmons le Terraform en binôme, animons une revue d'architecture hebdomadaire avec vos tech leads, et transférons via une période d'observation de 30 jours. À la fin de la mission, vos ingénieurs relisent nos PR, et non l'inverse. Aucun verrouillage fournisseur envers YuSMP après la fin du sprint — c'est contractuel.
Tarifs USD tout compris à périmètre fixe : services à l'unité à partir de 200 $, un lift-and-shift à partir de 1 800 $, un re-platform à partir de 4 100 $, et une sortie complète d'AWS/Azure/GCP à partir de 5 800 $. Vous voyez le budget détaillé ligne par ligne à la fin de la découverte et le validez avant qu'une seule ligne de code ne soit écrite — aucune marge de recrutement, aucun surcoût d'outils, et les frais cloud tournent sur vos propres comptes, vous gardez donc le levier des coûts. Les délais évoluent selon la taille du parc : un parc de 200 serveurs se déplace généralement en 4–6 mois de bout en bout, le travail de re-platform et de refactor étant chiffré par vague.
Dites-nous où vous voulez être dans douze mois. Nous reviendrons vers vous avec un plan pour y parvenir.
Guides pratiques et analyses de nos ingénieurs pour 2026.
Communiquez quelques détails et un consultant senior vous répondra sous un jour ouvré.
E-mail : sales@yusmpgroup.com
Téléphone : +374 44 871 811
Bureaux : KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Arménie · À distance — chevauchement avec la côte est des États-Unis (9h–13h ET)