Blog News Contact Demander une proposition

Société de développement SaaS pour produits B2B US & UE

YuSMP Group conçoit des plateformes SaaS multi-tenant de zéro et re-plateformise des produits single-tenant existants en SaaS B2B modernes et scalables. Nous concevons les éléments qui décident si un SaaS survit à ses 1000 premiers tenants — facturation sur Stripe Billing ou Chargebee, isolation stricte des tenants, RBAC, SSO avec SAML et SCIM, journaux d'audit immuables et résidence des données ancrée par région à travers l'UE et les US. Tarification forfaitaire tout compris en USD : support et évolution dès 1 400 $/mois, un MVP SaaS dès 8 100 $, un SaaS clé en main dès 20 700 $ et une plateforme à forte charge dès 40 200 $ — avec la PI transférée à vous dès le premier jour. Des équipes d'ingénierie senior en Arménie travaillent en CET avec un chevauchement de la côte est des États-Unis.

9+Ans d'activité
80+Ingénieurs seniors en interne
120+Projets livrés
71NPS client

conforme au RGPD · prêt pour ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · CCPA pris en compte · journée de travail CET avec chevauchement 9h–13h ET

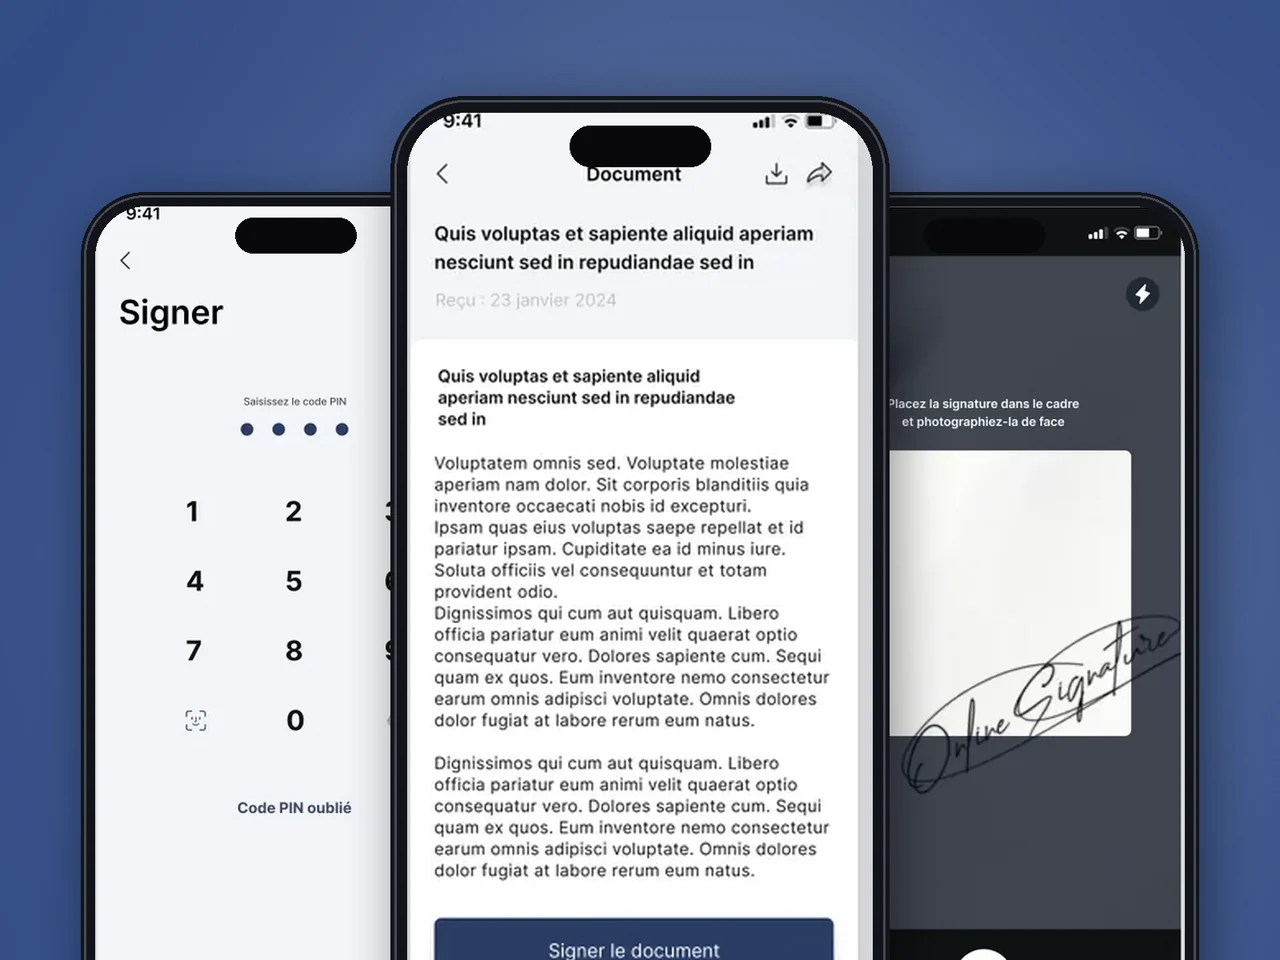
Nous livrons une ingénierie SaaS de bout en bout — ingénierie produit, infrastructure cloud, facturation, growth engineering et conformité — au sein d'une seule squad responsable. Les nouveaux produits SaaS B2B reçoivent dès la première semaine un socle multi-tenant, une ossature de facturation, une authentification entreprise et une stack d'observabilité, de sorte que le premier client payant ne bloque jamais les dix suivants. Les missions de re-plateformisation migrent un SaaS single-tenant ou hérité vers une stack moderne sans fenêtres d'indisponibilité perceptibles par les clients. Nos références incluent ANT, une marketplace SaaS PropTech ; Signatory Pro, un SaaS de signature électronique traitant des documents réglementés ; et BasilDoc, un SaaS HealthTech où l'ingénierie compatible HIPAA n'est pas négociable. Voyez-le en pratique dans notre étude de cas Signatory Pro.

Ce que nous construisons pour les opérateurs SaaS B2B

Multi-tenant dès le premier jour

Isolation au niveau des lignes avec un tenant_id sur chaque table métier pour un SaaS B2B à itération rapide, ou schéma par tenant là où les régulateurs ou les acheteurs entreprise exigent une ségrégation stricte des données. Un offboarding propre avec suppression déterministe est intégré dès le départ, pas rajouté après coup.

Facturation & monétisation

Stripe Billing ou Chargebee pour les abonnements, la proratisation et les essais. Mesure de l'usage pour les forfaits à la consommation, relance automatisée avec nouvelles tentatives intelligentes, et fiscalité des factures via Stripe Tax ou Avalara pour que la TVA et la taxe de vente US ne soient pas votre problème.

Authentification entreprise

SSO via SAML 2.0 et OIDC testé avec Okta, Azure AD et Google Workspace. Provisioning SCIM 2.0 pour le cycle de vie des utilisateurs et des groupes, RBAC avec rôles personnalisés, et un journal d'audit immuable couvrant l'authentification, la configuration et l'accès aux données.

Résidence des données ancrée par région

Les données client restent là où le contrat le stipule — régions UE pour les tenants européens, régions US pour les tenants US, avec workloads et sauvegardes déployés par région. Export des données à la demande dans des formats lisibles par machine, avec une liste de sous-traitants documentée.

Observabilité + fiabilité

Ingénierie pilotée par les SLO avec des budgets d'erreur explicites, tracing distribué sur OpenTelemetry, suivi des erreurs sur Sentry et tableaux de bord sur Datadog. Les incidents de production sont diagnostiqués en minutes grâce à des traces, logs et métriques corrélés — pas en lisant les tickets des clients.

Growth engineering

Parcours d'onboarding in-app, A/B testing sur PostHog ou LaunchDarkly, instrumentation de product-led growth et une taxonomie d'événements propre, lisible par le marketing, le produit et la data. Tableaux de bord d'activation, de conversion et de rétention dès le premier jour.

Comment nous menons les missions SaaS

  1. 01

    Découverte

    Une à deux semaines d'analyse approfondie de la vision produit, de l'ICP cible, du modèle de tarification, du périmètre de conformité et de la surface d'intégration. Le livrable est un brief d'architecture écrit, une décision de modèle de tenancy et un plan de livraison par phases.

  2. 02

    Fondations

    Architecture multi-tenant, facturation sur Stripe Billing ou Chargebee, authentification entreprise avec SSO et SCIM, journaux d'audit, observabilité et CI/CD sur Terraform. Les fondations sont en place avant la livraison de la première fonctionnalité produit.

  3. 03

    Construction

    Livraison de fonctionnalités par sprints de deux semaines sur un backlog partagé, avec revue de code, tests automatisés et cadence de démo hebdomadaire. Les releases sont continues et conditionnées par des feature flags, de sorte que les clients payants voient les progrès sans surprises.

  4. 04

    Exploitation

    Rotation d'astreinte SRE, migrations customer-zero pour les changements à risque, revues d'architecture trimestrielles et expériences de croissance. La squad qui a construit le SaaS l'exploite, de sorte que la connaissance de la production ne s'évapore pas au moment du transfert.

Modèles d'engagement

Forfait

Pour des modules SaaS cadrés avec une échéance définie — une migration de facturation, un périmètre de conformité, un bundle SSO + SCIM, ou une re-plateformisation customer-zero d'un seul tenant.

Régie (Time & Materials)

Modèle par défaut pour le travail SaaS continu. Facturation mensuelle par rôle et séniorité, avec une visibilité totale sur les heures, la capacité et le débit de fonctionnalités. Une dépense prévisible sans figer la roadmap.

Équipe dédiée

Une squad produit SaaS pérenne que vous traitez comme la vôtre — ingénieurs, QA, DevOps et un delivery lead sous votre backlog. Idéal pour les opérateurs SaaS qui passent à l'échelle au-delà de leur premier product-market fit.

Ce que coûte un build SaaS

La plupart des agences gardent le chiffre pour un appel commercial. Voici nos paliers à périmètre fixe — nous annonçons le devis exact après une découverte d'une à deux semaines. La tarification est tout compris et chiffrée en USD, sans marge de recrutement, sans surcoût d'outils et sans frais cachés. Vous validez le budget ligne par ligne avant qu'une ligne de code ne soit écrite.

Support & évolution

dès 1 400 $ / mois

Par siège nommé · SaaS en production

SRE piloté par les SLO et astreinte, livraison de fonctionnalités sur un backlog glissant et revues d'architecture trimestrielles sur une plateforme que nous exploitons déjà.

Demander un devis

MVP SaaS

dès 8 100 $

v1 client payant

Socle multi-tenant, facturation sur Stripe Billing ou Chargebee, échafaudage SSO/RBAC, une console d'administration et l'observabilité.

Demander un devis
Recommandé

SaaS clé en main

dès 20 700 $

Produit B2B complet

Authentification entreprise avec SSO/SAML et SCIM, isolation des tenants, journaux d'audit, résidence des données ancrée par région, instrumentation de croissance et intégrations.

Demander un devis

Plateforme à forte charge

dès 40 200 $

Au-delà de 1000 tenants

Scalabilité horizontale, réplicas de lecture et files d'attente, résidence multi-région, tracing distribué et budgets d'erreur.

Demander un devis

Ce qui fait bouger le chiffre : le modèle de tenancy (isolation au niveau des lignes vs. ségrégation stricte schéma par tenant) ; le nombre d'intégrations (facturation, taxe, SSO/SCIM, API tierces) ; le périmètre réglementé (le RGPD est inclus par défaut, mais le cadrage PCI DSS pour les paiements et l'architecture compatible HIPAA pour les PHI ajoutent des contrôles et du travail de découverte) ; le nombre de régions de résidence des données ancrées ; et la phase d'exploitation (SRE d'astreinte et growth engineering après le lancement). Le GPU, l'outillage tiers et les dépenses cloud tournent sur vos propres comptes, vous gardez donc le levier des coûts. Les prix sont indicatifs et fixés dans un devis écrit pour votre périmètre spécifique.

Pourquoi les équipes SaaS US & UE choisissent YuSMP

conforme au RGPD · CCPA pris en compte · SOC 2 Type II en cours · compatible HIPAA · compatible PCI DSS

Ingénierie nativement SaaS

Nous avons livré de vrais SaaS B2B — ANT, Signatory Pro, BasilDoc — pas seulement des applications web génériques avec un écran de connexion. La tenancy, la facturation, le SSO et l'observabilité sont des décisions que nous avons déjà prises de nombreuses fois, votre socle est donc rodé.

Attentif à la conformité

Ingénierie conforme au RGPD avec résidence des données dans l'UE, CCPA pris en compte pour les données de consommateurs US, SOC 2 Type II en cours, compatible HIPAA pour les workloads PHI et cadrage compatible PCI DSS pour les flux de paiement. Prêt pour l'audit dès le départ.

Horaires CET avec chevauchement côte est des États-Unis

Des équipes d'ingénierie senior à Erevan livrent sur une journée de travail CET avec un chevauchement garanti de 9h–13h ET pour les daily standups, les revues de code et la réponse aux incidents. Les bureaux de l'UE bénéficient de jusqu'à sept heures de temps synchrone.

Pour les SaaS proches des paiements, nous opérons dans le périmètre PCI DSS et nous alignons directement avec votre QSA sur l'accès, la journalisation et la séparation des tâches. Pour les SaaS HealthTech, nous signons des BAA au niveau de l'infrastructure et isolons les workloads PHI des pipelines d'analytique.

Les SaaS B2B que nous construisons, par secteur

FinTech & SaaS financier

Plateformes d'abonnement et transactionnelles avec cadrage PCI DSS pour les flux de paiement et journalisation des accès prête pour l'audit. Voir EverCoin Bank et notre pratique FinTech.

SaaS HealthTech

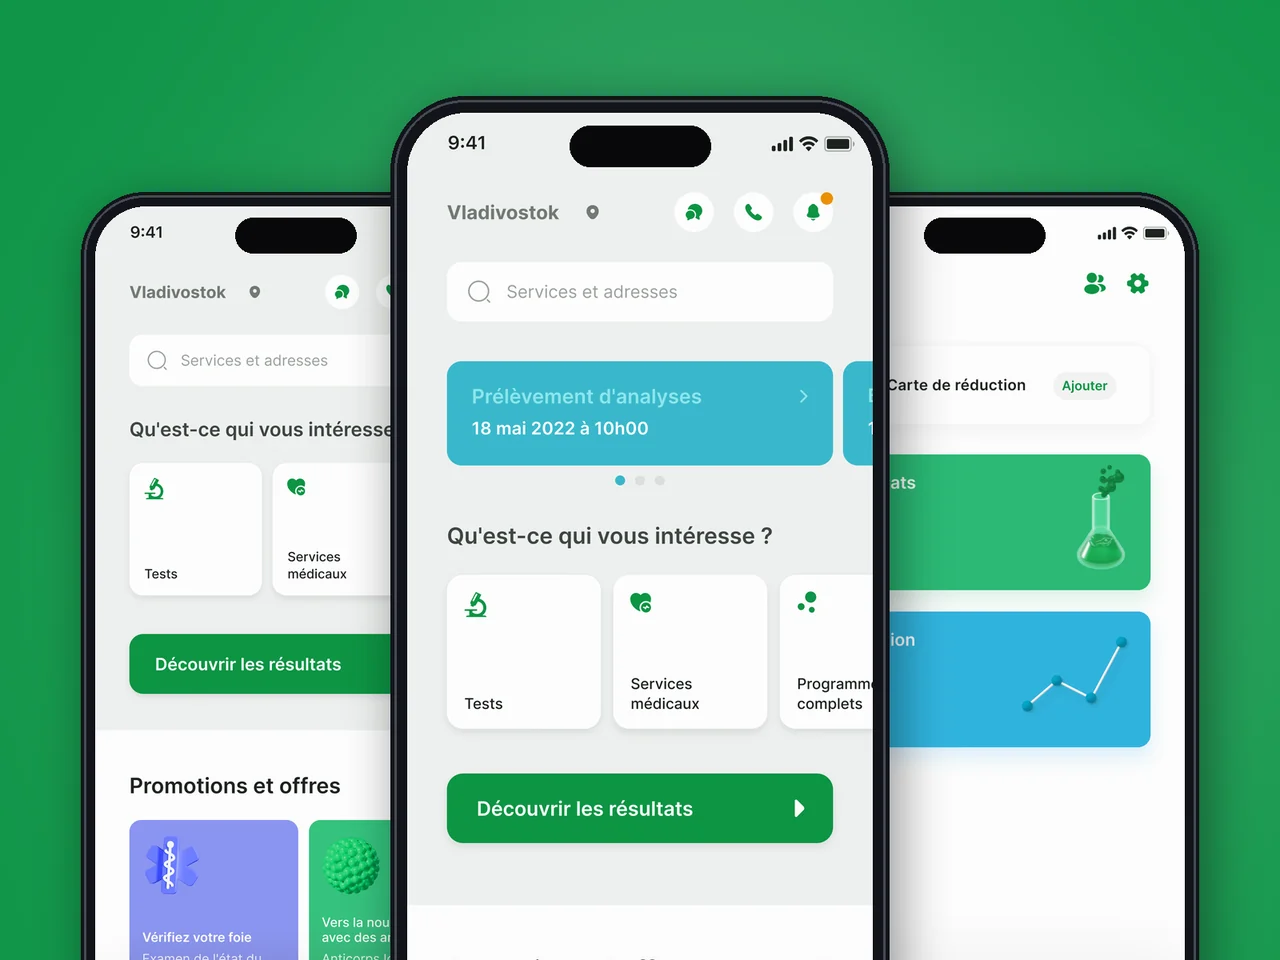
Produits multi-tenant compatibles HIPAA avec des PHI isolées des pipelines d'analytique et des BAA au niveau de l'infrastructure. Voir Unilab et notre pratique HealthTech.

SaaS retail & e-commerce

Plateformes de commerce B2B et back-office avec intégration ERP/CRM et catalogues par tenant. Voir REHAU et notre pratique E-commerce & Retail.

SaaS LegalTech & documentaire

Plateformes de documents réglementés et de signature électronique avec une piste de preuves opposable et une résidence des données transfrontalière. Voir Signatory Pro, un SaaS de signature électronique pour les affaires US & UE.

Architecture SaaS : monolithe, microservices ou serverless ?

Une architecture mal choisie au premier mois n'est pas une crise — c'est de la dette technique qui commence à s'accumuler en année deux. Nous avons reconstruit les trois patterns depuis zéro et migré entre eux ; voici le guide de décision honnête que nous appliquons en phase de découverte, pas un argumentaire commercial pour l'option la plus chère.

Monolithe modulaire — adapté à la plupart des MVP

Un monolithe Rails, Django ou Laravel bien structuré livre un MVP prêt pour les premiers clients payants en 12 à 16 semaines et peut être exploité par une équipe de deux personnes. Les frontières entre modules internes sont imposées par des règles de linting plutôt que par des appels réseau, si bien que refactoriser une frontière de facturation ou de tenancy est une merge request, pas un projet d'extraction de service.

Lire la suite

Nous recommandons ce pattern pour un SaaS B2B jusqu'à environ 200 tenants et environ 50 rpm par tenant — la complexité opérationnelle des microservices n'est pas justifiée à cette échelle, et la charge cognitive de l'équipe est plus faible.

La discipline qui rend un monolithe maintenable est la même qui rend l'extraction possible plus tard : un modèle de domaine propre, aucun état mutable partagé entre modules, et une surface d'API publique documentée entre les contextes délimités. Nous vérifions ces propriétés en revue de code dès le premier sprint afin que l'architecture accompagne la croissance plutôt que d'exiger une réécriture à ce moment-là.

Microservices — pertinent au-delà de 1 000 tenants

Les microservices justifient leur complexité lorsque la mise à l'échelle indépendante, le déploiement par service et l'isolation des pannes entre contextes délimités sont des exigences réelles — typiquement à partir de 1 000 tenants, 500 rpm par service, ou pour des charges réglementées où le service de facturation doit pouvoir être déployé sans toucher au service de résidence des données.

Lire la suite

Nous concevons les frontières de service selon les lignes du modèle de domaine, pas selon l'organigramme de l'équipe, et instrumentons chaque appel inter-service avec du tracing distribué dès le premier jour, afin qu'un pic de latence dans le service de notification soit visible en deux minutes, pas en deux heures.

La surcharge opérationnelle est bien réelle : un registre de schémas, un service mesh, des contrats de consumer idempotents, des pipelines CI/CD par service, et une équipe plateforme pour détenir l'infrastructure partagée. Si vos effectifs d'ingénierie sont inférieurs à 15 personnes, nous vous dirons que le monolithe est moins coûteux sur un horizon de trois ans, et nous concevrons pour une extraction future plutôt que pour une extraction immédiate.

Serverless — pertinent pour les charges événementielles

Lambda, Cloud Functions et Cloudflare Workers résolvent bien un problème spécifique : le traitement d'événements à montée en charge soudaine avec un coût au repos quasi nul. L'ingestion de webhooks, la génération de PDF, l'envoi asynchrone de notifications et les exports de données planifiés s'y prêtent bien — ils s'exécutent rarement, ont un budget de latence strict, et bénéficient d'un coût linéaire avec le volume.

Lire la suite

Nous considérons le serverless comme un pattern au sein d'une architecture plus large plutôt que comme un remplacement total d'un backend SaaS à état.

La latence de démarrage à froid, l'état local limité et l'ergonomie de débogage de l'exécution asynchrone distribuée sont des compromis réels. Nous évaluons le risque dès la découverte : si le parcours utilisateur principal rencontre un démarrage à froid Lambda au p95, l'architecture est inadaptée et nous le dirons avant que vous ne la construisiez. Pour les produits SaaS avec un cœur à état, le serverless en périphérie (Cloudflare Workers pour l'authentification, le routage géographique et la limitation de débit) réduit le coût d'infrastructure sans introduire de risque de démarrage à froid sur le chemin critique.

Hybride — le pattern que nous livrons le plus souvent

La plupart des SaaS B2B en production que nous construisons combinent un monolithe modulaire pour le cœur du produit, du serverless pour le traitement d'événements à montée en charge soudaine, et un petit nombre de services extraits pour les domaines critiques en conformité ou à mise à l'échelle indépendante (typiquement la facturation, l'envoi de notifications et la résidence des données).

Lire la suite

Le monolithe gère la logique applicative et le modèle de données relationnel ; le bus d'événements (Kafka, RabbitMQ ou SQS) découple les charges asynchrones ; les services critiques en conformité disposent de leur propre pipeline de déploiement et de leur propre journal d'accès.

Ce pattern se livre plus rapidement qu'une architecture microservices construite à neuf, coûte moins cher à exploiter qu'un backend tout-Lambda, et offre un chemin d'extraction clair si un contexte délimité a réellement besoin d'une mise à l'échelle indépendante. Nous documentons la décision dans un registre de décisions d'architecture à la fin de la découverte et la revisitons à chaque revue d'architecture trimestrielle, afin que la structure suive le produit, et non l'inverse.

Ce que disent nos clients

“
Construire une plateforme e-learning sur Laravel et React semble simple jusqu'à ce qu'il faille un suivi de progression, des certificats et des parcours de paiement qui convertissent réellement. YuSMP a rendu cela facile. Les taux de complétion des cours sur notre plateforme dépassent constamment les moyennes du secteur.
Isabelle BernardCPO, CourseMaker
Voir le cas →
“
Faire fonctionner des webinaires en direct, des salles de coaching privées et le versement des paiements aux mentors sur une seule plateforme représente une infrastructure complexe. YuSMP a livré une couche de streaming stable et un moteur de paiement qui gère les décaissements multi-devises sans rapprochement manuel. Nos coachs se concentrent désormais sur le contenu, pas sur l'administratif.
Emma RichardsonCEO, CoachRoom
Voir le cas →

1 / 2

Questions fréquentes

Combien coûte un build SaaS avec YuSMP ?

Le travail SaaS est à périmètre fixe et tout compris, chiffré en USD. Le support et l'évolution continue d'un SaaS en production démarrent à 1 400 $ par mois et par siège nommé ; un MVP SaaS prêt à accueillir des clients payants dès 8 100 $ ; un SaaS B2B clé en main complet avec authentification entreprise, isolation des tenants et résidence des données dès 20 700 $ ; et une plateforme à forte charge conçue au-delà de ses 1000 premiers tenants dès 40 200 $. Le chiffre exact dépend du modèle de tenancy, du nombre d'intégrations (facturation, taxe, SSO/SCIM), du périmètre réglementé et du nombre de régions de résidence des données ancrées. Vous voyez le budget ligne par ligne à la fin de la découverte et le validez avant qu'une ligne de code ne soit écrite — aucuns frais cachés, aucune marge de recrutement, aucun surcoût d'outils, et les frais cloud tournent sur vos propres comptes.

Pouvez-vous construire un SaaS multi-tenant de zéro ?

Oui. Nous concevons le modèle de multi-tenancy dès le premier jour — typiquement une isolation au niveau des lignes avec une colonne tenant_id sur chaque table métier pour un nouveau SaaS B2B, ou un schéma par tenant pour les produits aux exigences strictes de ségrégation des données. Nous ajoutons le provisioning des tenants, un offboarding propre avec suppression déterministe des données, des feature flags par tenant, une ossature de facturation, une console d'administration et l'échafaudage SSO/RBAC. La plupart des MVP SaaS greenfield livrent une v1 prête à accueillir des clients payants en 12–16 semaines.

Migrez-vous des plateformes single-tenant vers le multi-tenant ?

Souvent. Nous commençons par un audit de tenancy de la base de code et de la base de données existantes, puis planifions la migration par phases : introduire tenant_id, dual-write ou backfill des données, contrôler l'accès au niveau de l'ORM et des API, refactoriser les jobs en arrière-plan, et enfin retirer le déploiement single-tenant hérité client par client. Nous menons des migrations customer-zero sur une copie dark-launched de la production, de sorte que le premier vrai tenant bascule avec un risque mesurable, et non un acte de foi.

Que signifie pour vous la maturité entreprise (SSO, SCIM, journaux d'audit) ?

La maturité entreprise est une checklist concrète : SSO SAML 2.0 et OIDC testé avec au moins Okta, Azure AD et Google Workspace ; provisioning SCIM 2.0 des utilisateurs et des groupes ; contrôle d'accès basé sur les rôles avec au moins trois rôles par défaut plus des rôles personnalisés ; un journal d'audit immuable couvrant l'authentification, la configuration et l'accès aux données ; export des données à la demande dans un format lisible par machine ; et une liste de sous-traitants clairement documentée. Nous livrons ces capacités dans le socle de la plateforme, pas comme une option payante.

Comment gérez-vous la facturation, la fiscalité et la relance (dunning) ?

Nous intégrons Stripe Billing ou Chargebee pour le cycle de vie des abonnements, la proratisation, la mesure de l'usage et la génération de factures. La fiscalité est gérée via Stripe Tax ou Avalara pour que vous n'ayez pas à maintenir vous-même les tables de TVA et de taxe de vente. La relance est automatisée avec des nouvelles tentatives intelligentes, des rappels par e-mail et in-app, et une politique de délai de grâce claire qui ne pénalise pas les clients payants. La reconnaissance du revenu est exportée vers votre stack financière — typiquement NetSuite, QuickBooks ou Xero — via des jobs planifiés ou un fin service de réconciliation.

Qu'en est-il de SOC 2, du RGPD et d'HIPAA pour notre SaaS ?

Nous construisons en pensant à la conformité dès la phase de fondations. L'ingénierie conforme au RGPD couvre la base légale, la résidence des données, les DSAR et la transparence sur les sous-traitants. Nous sommes SOC 2 Type II en cours et alignés sur les trust services criteria pour la sécurité et la disponibilité, ce qui correspond directement à votre propre périmètre SOC 2. Une livraison compatible HIPAA est disponible pour les workloads PHI avec des BAA au niveau de l'infrastructure. Les obligations d'avis CCPA et le cadrage PCI DSS pour les flux de paiement sont traités lorsque le SaaS manipule des données de consommateurs US ou de titulaires de carte.

Pouvez-vous exploiter la plateforme après le lancement (SRE, astreinte) ?

Oui. Après le lancement, la même squad passe en mode run avec un SRE piloté par les SLO, des budgets d'erreur, une rotation d'astreinte et un processus de réponse aux incidents défini avec une communication de statut publique. L'observabilité repose sur l'instrumentation Datadog, Sentry et OpenTelemetry que nous installons pendant la phase de construction, de sorte que les incidents de production sont diagnostiqués en minutes et non en heures. Nous menons aussi des expériences de croissance, des migrations customer-zero pour les nouvelles fonctionnalités et des revues d'architecture trimestrielles pour garder la plateforme saine au-delà de 1000 tenants.

Besoin d'une plateforme SaaS qui passe l'échelle au-delà de vos 1000 premiers tenants ?

Dites-nous où vous voulez être dans douze mois. Nous reviendrons vers vous avec un plan pour y parvenir.

Demander une proposition

Partagez quelques détails et un consultant senior vous répondra sous un jour ouvré.

Estimation de projet gratuite — nous revenons vers vous avec un plan sous 1 à 2 jours ouvrés.
  • Analyse du besoin et recommandations sur la stack
  • Estimation des délais, du budget et de l’équipe
  • Sans engagement — simplement un plan clair

E-mail : sales@yusmpgroup.com

Téléphone : +374 44 871 811

Bureaux : KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Arménie · À distance — chevauchement avec la côte est des États-Unis (9h–13h ET)

— champs obligatoires