Blog News Kontakt Angebot anfordern

SaaS-Entwicklungsunternehmen für US & EU B2B-Produkte

YuSMP Group baut mandantenfähige SaaS-Plattformen von Grund auf und migriert bestehende Single-Tenant-Produkte in modernes, skalierbares B2B-SaaS. Wir entwickeln die Bestandteile, die darüber entscheiden, ob ein SaaS die ersten 1.000 Mandanten übersteht — Abrechnung über Stripe Billing oder Chargebee, strikte Mandantenisolation, RBAC, SSO mit SAML und SCIM, unveränderliche Audit-Logs und regionsgebundene Datenhaltung für EU und USA. Festpreis, All-in in USD: Support und Weiterentwicklung ab 1.400 $/Monat, ein SaaS-MVP ab 8.100 $, ein schlüsselfertiges SaaS ab 20.700 $ und eine Hochlast-Plattform ab 40.200 $ — mit IP-Übertragung an Sie am ersten Tag. Senior-Engineering-Teams in Armenien arbeiten auf MEZ mit Überlappung zur US-Ostküste.

9+Jahre im Geschäft
80+Senior-Ingenieure im Team
120+Abgeschlossene Projekte
71Kunden-NPS

DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Arbeit · HIPAA-fähig · CCPA-berücksichtigt · CET-Arbeitstag mit Überlappung 9–13 Uhr ET

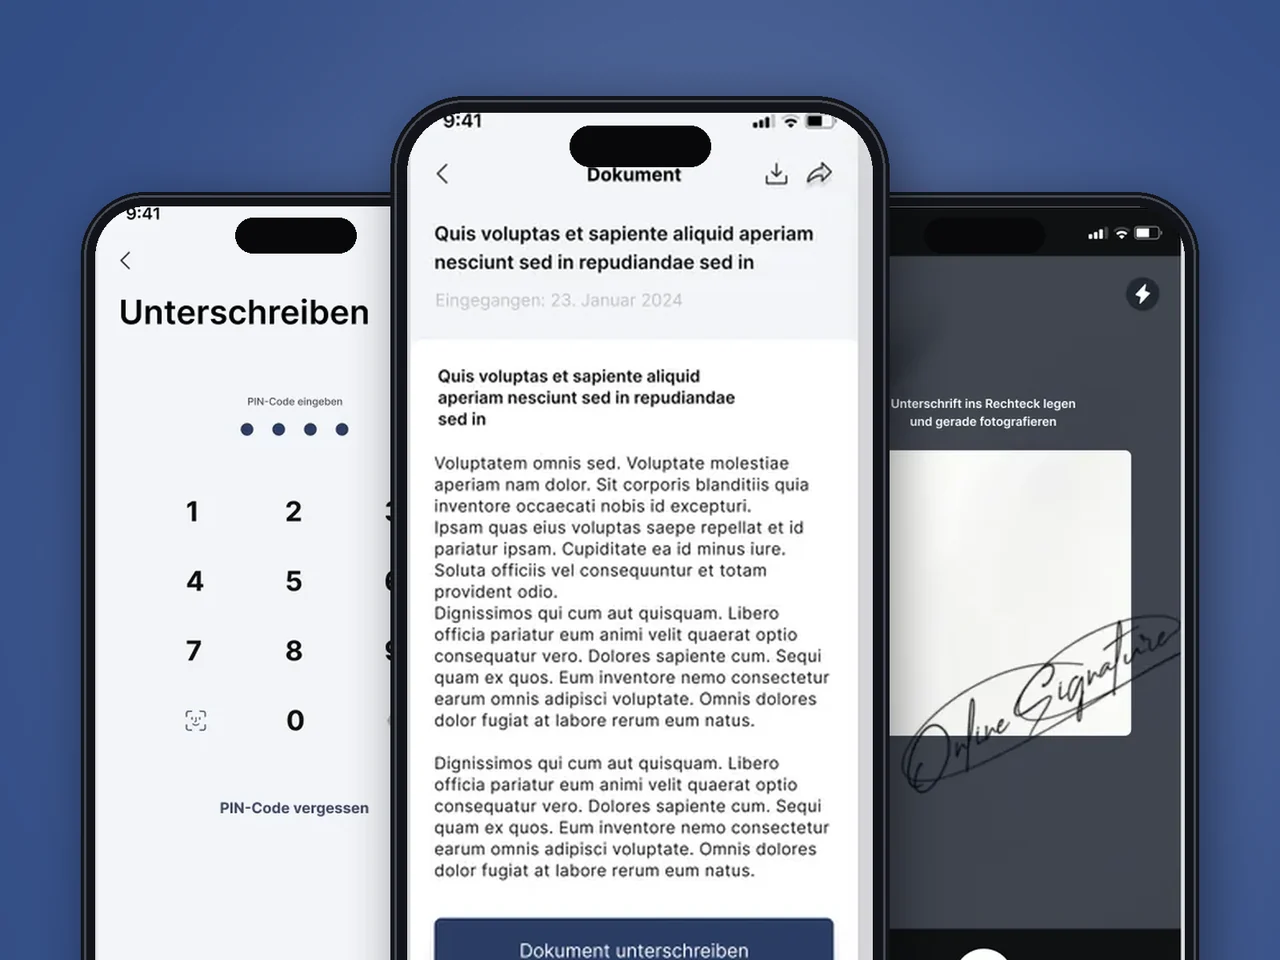
Wir liefern vollständiges SaaS-Engineering — Product Engineering, Cloud-Infrastruktur, Abrechnung, Growth-Engineering und Compliance — unter einem verantwortlichen Squad. Neue B2B-SaaS-Produkte erhalten von Woche eins an ein mandantenfähiges Fundament, eine Billing-Basis, Enterprise-Auth und einen Observability-Stack, sodass der erste zahlende Kunde nicht den Weg zu den nächsten zehn blockiert. Re-Platform-Engagements migrieren Single-Tenant- oder Legacy-SaaS in einen modernen Stack ohne Ausfallzeiten, die Kunden bemerken. Referenzprojekte umfassen ANT, einen PropTech-SaaS-Marktplatz; Signatory Pro, ein E-Signatur-SaaS für regulierte Dokumente; und BasilDoc, ein HealthTech-SaaS, bei dem HIPAA-fähiges Engineering nicht verhandelbar ist. Sehen Sie es in der Praxis in unserer Fallstudie Signatory Pro.

Was wir für B2B-SaaS-Betreiber bauen

Mandantenfähigkeit von Anfang an

Row-Level-Isolation mit einer tenant_id in jeder Domain-Tabelle für schnell iterierendes B2B-SaaS oder Schema-per-Tenant, wo Regulatoren oder Enterprise-Käufer strikte Datentrennung fordern. Sauberes Tenant-Offboarding mit deterministischer Löschung ist integriert, nicht nachgerüstet.

Abrechnung & Monetarisierung

Stripe Billing oder Chargebee für Abonnements, Prorating und Testphasen. Nutzungsbasierte Verbrauchsmessung für verbrauchsbasierte Tarife, automatisches Mahnwesen mit Smart Retries und Rechnungssteuer über Stripe Tax oder Avalara, damit Mehrwertsteuer und US-Sales-Tax nicht Ihre Aufgabe sind.

Enterprise-Auth

SSO via SAML 2.0 und OIDC getestet gegen Okta, Azure AD und Google Workspace. SCIM 2.0 für Benutzer- und Gruppen-Lifecycle, RBAC mit Custom Roles und ein unveränderliches Audit-Log für Authentifizierung, Konfiguration und Datenzugriff.

Regionsgebundene Datenhaltung

Kundendaten bleiben dort, wo der Vertrag es vorsieht — EU-Regionen für europäische Mandanten, US-Regionen für US-Mandanten, mit Workloads und Backups pro Region deployed. Datenexport auf Anfrage in maschinenlesbaren Formaten mit einer dokumentierten Liste der Unterauftragsverarbeiter.

Observability + Zuverlässigkeit

SLO-gesteuertes Engineering mit expliziten Error-Budgets, Distributed Tracing auf OpenTelemetry, Error-Tracking auf Sentry und Dashboards auf Datadog. Produktionsprobleme werden in Minuten durch korrelierte Traces, Logs und Metriken diagnostiziert — nicht durch das Lesen von Kundentickets.

Growth-Engineering

In-App-Onboarding-Flows, A/B-Tests auf PostHog oder LaunchDarkly, Product-Led-Growth-Instrumentierung und eine saubere Event-Taxonomie, die Marketing, Produkt und Data gleichermaßen verstehen. Aktivierungs-, Konversions- und Bindungs-Dashboards von Tag eins an.

Wie wir SaaS-Engagements liefern

  1. 01

    Discovery

    Ein- bis zweiwöchige Tiefenanalyse von Produktvision, Ziel-ICP, Preismodell, Compliance-Scope und Integrationsfläche. Ergebnis: ein schriftliches Architektur-Briefing, eine Tenancy-Modell-Entscheidung und ein phasenweiser Lieferplan.

  2. 02

    Foundation

    Mandantenfähige Architektur, Abrechnung auf Stripe Billing oder Chargebee, Enterprise-Auth mit SSO und SCIM, Audit-Logs, Observability und CI/CD auf Terraform. Das Fundament steht, bevor das erste Produkt-Feature geliefert wird.

  3. 03

    Entwicklung

    Feature-Lieferung in zwei-Wochen-Sprints gegen einen gemeinsamen Backlog mit Code-Review, automatisierten Tests und wöchentlichem Demo-Rhythmus. Releases sind kontinuierlich und durch Feature-Flags gesteuert, sodass zahlende Kunden Fortschritte ohne Überraschungen sehen.

  4. 04

    Betrieb

    SRE-On-Call-Rotation, Customer-Zero-Migrationen für risikobehaftete Änderungen, vierteljährliche Architektur-Reviews und Wachstumsexperimente. Dasselbe Squad, das das SaaS gebaut hat, betreibt es auch, sodass Produktionswissen bei der Übergabe nicht verloren geht.

Engagement-Modelle

Festpreis

Für abgegrenzte SaaS-Module mit definiertem Abgabetermin — eine Billing-Migration, ein Compliance-Scope, ein SSO-+-SCIM-Bundle oder ein Customer-Zero-Re-Platform eines einzelnen Mandanten.

Zeit & Material

Standardmodell für laufende SaaS-Arbeit. Monatliche Abrechnung nach Rolle und Seniorität mit vollständiger Transparenz über Stunden, Kapazität und Feature-Durchsatz. Planbare Ausgaben ohne Einfrieren der Roadmap.

Dediziertes Team

Ein langfristiges SaaS-Produkt-Squad, das Sie wie Ihr eigenes behandeln — Entwickler, QA, DevOps und ein Delivery Lead unter Ihrem Backlog. Ideal für SaaS-Betreiber, die über ihren ersten Product-Market-Fit hinaus skalieren.

Was ein SaaS-Build kostet

Die meisten Agenturen behalten die Zahl für das Verkaufsgespräch. Unten finden Sie unsere Festpreis-Stufen — den genauen Preis nennen wir nach ein bis zwei Wochen Discovery. Die Preise sind All-in und in USD angegeben, ohne Recruiting-Aufschlag, ohne Tool-Zuschläge und ohne versteckte Kosten. Sie genehmigen das Budget nach Posten, bevor auch nur eine Zeile Code geschrieben wird.

Support & Weiterentwicklung

ab $1.400 / Monat

Pro benanntem Platz · laufendes SaaS

SLO-gesteuertes SRE und Bereitschaftsdienst, Feature-Delivery gegen ein rollierendes Backlog und vierteljährliche Architektur-Reviews auf einer Plattform, die wir bereits betreiben.

Angebot anfordern

SaaS-MVP

ab $8.100

Zahlungsfähige v1

Multi-Tenant-Fundament, Billing über Stripe Billing oder Chargebee, SSO/RBAC-Grundgerüst, eine Admin-Konsole und Observability.

Angebot anfordern
Empfohlen

SaaS schlüsselfertig

ab $20.700

Vollständiges B2B-Produkt

Enterprise-Auth mit SSO/SAML und SCIM, Tenant-Isolation, Audit-Logs, regionsgebundene Datenresidenz, Growth-Instrumentierung und Integrationen.

Angebot anfordern

High-Load-Plattform

ab $40.200

Jenseits von 1000 Tenants

Horizontale Skalierung, Read-Replicas und Queues, Multi-Region-Datenresidenz, Distributed Tracing und Error-Budgets.

Angebot anfordern

Was die Zahl bewegt: das Tenancy-Modell (Row-Level-Isolation vs. harte Schema-pro-Tenant-Trennung); die Anzahl der Integrationen (Billing, Steuer, SSO/SCIM, Drittanbieter-APIs); der regulierte Scope (DSGVO ist standardmäßig im Scope, aber PCI-DSS-Scoping für Zahlungen und eine HIPAA-fähige Architektur für PHI bringen zusätzliche Kontrollen und Discovery-Aufwand mit sich); die Anzahl der fest zugewiesenen Datenresidenz-Regionen; und die Betriebsphase (SRE-Bereitschaftsdienst und Growth-Engineering nach dem Launch). GPU, Drittanbieter-Tools und Cloud-Kosten laufen über Ihre eigenen Accounts, sodass Sie den Kostenhebel in der Hand behalten. Die Preise sind indikativ und werden in einem schriftlichen Angebot für Ihren konkreten Scope festgeschrieben.

B2B-SaaS, das wir bauen, nach Branche

Jede Branche hat ihr eigenes Mandantenmodell, ihre eigene Compliance-Ebene und Integrationsfläche. Wir haben in jedem der unten genannten Bereiche produktives SaaS ausgeliefert — nicht als generische Web-App mit Login-Bildschirm, sondern als reguliertes Multi-Tenant-Produkt mit Billing, SSO und Observability, die von Grund auf eingebaut sind.

FinTech & Finanz-SaaS

Abonnement- und Transaktionsplattformen, bei denen der PCI-DSS-Geltungsbereich nicht optional ist. Wir gestalten den Zahlungsfluss, trennen Karteninhaberdaten von der Anwendungsebene, richten Zugriffsprotokollierung nach Vorgaben Ihres QSA aus und integrieren Stripe Billing oder Chargebee für Abonnement-Lebenszyklus, Proration und Dunning, ohne die Billing-Logik von Grund auf neu zu bauen.

Mehr lesen

Enterprise-Auth-Ebenen — SAML 2.0, OIDC, SCIM 2.0 — sind Standard statt Zusatzoption; auditfähige, unveränderliche Protokolle decken Authentifizierung, Konfiguration und Datenzugriff vom ersten Sprint an ab. Details dazu, wie reguliertes FinTech-SaaS in der Praxis aussieht, finden Sie bei EverCoin Bank und unserer FinTech-Praxis.

HealthTech-SaaS

HIPAA-fähige Multi-Tenant-Produkte, bei denen PHI von Analyse-Pipelines isoliert ist und BAAs auf Infrastrukturebene unterzeichnet werden. Wir modellieren die Minimum-Necessary-Grenze auf der Datenebene statt im UI, sodass der Abfragezugriff auf PHI unabhängig von Anwendungs-Sitzungstoken begrenzt und protokolliert wird — genau das Muster, das Ihr Datenschutzbeauftragter und BAA-Partner erwarten.

Mehr lesen

Die DSGVO-Ausrichtung für EU-Gesundheitsdaten läuft parallel zur HIPAA-Haltung: dokumentierte Rechtsgrundlagen, Datenflussaufzeichnungen, SLAs zur Verletzungsmeldung und ein benannter Datenschutzbeauftragter sind Teil des Auftrags. Für Telemedizin- und Remote-Monitoring-SaaS enthält die Plattform asynchrone Benachrichtigungskanäle — Push, SMS, E-Mail — mit Zustellgarantie und Fallback-Kette. Siehe Unilab und unsere HealthTech-Praxis.

Handel & E-Commerce-SaaS

B2B-Handels- und Backoffice-Plattformen, bei denen ERP-/CRM-Integration und mandantenspezifische Kataloge der technische Kern sind, nicht ein späterer Meilenstein. Wir streamen SAP-, 1C- oder Salesforce-Commerce-Daten in mandantenbezogene Ansichten mit idempotenten Konsumenten und einer Schema-Registry, die Herstellerversionen überlebt — sodass eine Katalogänderung in Ihrem ERP Ihren Händlern innerhalb von 60 Sekunden angezeigt wird, ohne manuellen Exportzyklus.

Mehr lesen

Mandantenspezifische Preisgestaltung, Kontingentverwaltung, regionsbewusste Versandregeln und eine Konfigurator-Engine, die eine deterministische SKU ausgibt, werden alle als Plattformfunktion statt als individueller Fork pro Kunde ausgeliefert. Verbraucherrechtskonformer Checkout (Widerrufsrecht, Umsatzsteuer auf digitale Güter, SCA gemäß PSD2) wird als Compliance-Checkpoint behandelt, nicht vom QA-Team entdeckt. Siehe REHAU und unsere E-Commerce & Handel-Praxis.

LegalTech & Dokumenten-SaaS

Regulierte Dokumenten- und E-Signatur-Plattformen, bei denen die Beweisspur das Produkt ist. Wir implementieren einen fünfstufigen Identitätsbindungs-Flow — Telefonverifizierung, Profil, Signaturerfassung, Dokumenten-Upload, biometrische Prüfung —, sodass jeder signierte Datensatz an eine verifizierte Identität statt an ein Session-Cookie gebunden ist und jeder Dokumentenstatuswechsel in einem unveränderlichen Protokoll erfasst wird, das eine gerichtliche Beweissicherungsanfrage überlebt.

Mehr lesen

Die grenzüberschreitende Datenresidenz wird auf Infrastrukturebene behandelt, nicht mit Geo-Routing-Middleware: Mandantendaten werden bei der Bereitstellung an eine AWS- oder Azure-Region gebunden, und Sub-Prozessor-Offenlegungen entsprechen der Jurisdiktion des Mandanten. DSGVO-Artikel-28-Verträge, eIDAS-konforme elektronische Signaturstufen und SOC-2-Nachweispakete stehen für die Enterprise-Beschaffung zur Verfügung. Siehe Signatory Pro, unser E-Signatur-SaaS für US- und EU-Anwaltskanzleien.

EdTech & HR-SaaS

Lernmanagement- und Talentplattformen, bei denen SCORM-/xAPI-Inhaltskonformität, Fortschrittsverfolgung und Zertifizierungs-Workflows zum Kern des Produkts gehören — nicht als Plugins an ein generisches LMS angeflanscht.

Mehr lesen

Wir bauen Multi-Tenant-Plattformen, bei denen die Lerndaten jeder Organisation auf Zeilenebene isoliert sind, der Kursabschluss über eine dokumentierte API in nachgelagerte HR- und Lohnsysteme einfließt und Zertifikate mit einer überprüfbaren Audit-Spur generiert werden.

Engagement-Mechanismen — Streaks, Ranglisten, geplante Erinnerungen, Kohortenverwaltung — werden über eine Produktanalyse-Pipeline instrumentiert, die Aktivierung und Abschluss getrennt misst, sodass das SaaS-Team A/B-Experimente zum Onboarding durchführen kann, ohne die Content-Engine anzufassen. COPPA-Konformität für Plattformen mit minderjährigen Lernenden und FERPA-Ausrichtung für Hochschulprodukte werden während der Discovery-Phase festgelegt, nicht als Sicherheitsaudit-Befund kurz vor dem Launch.

Logistik & Supply-Chain-SaaS

Flottenmanagement, Lager-SaaS und Supply-Chain-Transparenzplattformen, bei denen Offline-first-Mobile-Clients und Echtzeit-ERP-Synchronisierung nicht verhandelbar sind. Wir gestalten die Sync-Ebene so, dass Barcode-Scans, Gewichtsmessungen und Pick-Bestätigungen, die auf dem Werksboden bei unterbrochener Verbindung erfasst werden, lokal zwischengespeichert und bei wiederhergestellter Verbindung deterministisch abgeglichen werden — ohne Datenverlust oder doppelte Datensätze im WMS-Backend.

Mehr lesen

Integrationen mit Drittanbieter-Spediteuren — DHL, FedEx, DPD, Yandex Delivery — werden in idempotente Adapter mit Retry-Richtlinie und Dead-Letter-Queue verpackt, sodass ein Ausfall einer Spediteur-API den Versandbetrieb nicht blockiert. Mandantentrennung über mehrere Lager, zugriffsrechte pro Standort und ein Live-Belegungsdashboard, das die ERP-Wahrheit innerhalb von 60 Sekunden widerspiegelt, sind Plattformfunktionen, keine individuelle Entwicklung pro Mandant. Siehe unsere Logistik & Fertigung-Praxis und den Warehouse-WMS-Case.

Alle Branchen ansehen →

SaaS-Architektur: Monolith, Microservices oder Serverless?

Die falsche Architektur im ersten Monat ist keine Katastrophe — sie ist technische Schuld, die sich im zweiten Jahr zu verzinsen beginnt. Wir haben alle drei Muster von Grund auf gebaut und zwischen ihnen migriert; unten steht der ehrliche Entscheidungsleitfaden, den wir in der Discovery-Phase anwenden, keine Verkaufsrede für die teuerste Option.

Modularer Monolith — richtig für die meisten MVPs

Ein gut strukturierter Rails-, Django- oder Laravel-Monolith liefert ein zahlungsbereites MVP in 12–16 Wochen und wird von einem Zweier-Team betrieben. Interne Modulgrenzen werden durch Linting-Regeln statt Netzwerkaufrufe durchgesetzt, sodass die Umstrukturierung einer Billing- oder Mandantengrenze ein Merge Request ist, kein Service-Extraktionsprojekt.

Mehr lesen

Wir empfehlen dieses Muster für B2B-SaaS bis zu ca. 200 Mandanten und ca. 50 RPM pro Mandant — die operative Komplexität von Microservices ist in diesem Maßstab nicht gerechtfertigt, und die kognitive Last für das Team ist geringer.

Die Disziplin, die einen Monolithen wartbar macht, ist dieselbe, die eine spätere Extraktion machbar macht: ein saubere Domänenmodell, kein gemeinsamer veränderlicher Zustand zwischen Modulen und eine dokumentierte öffentliche API-Fläche zwischen abgegrenzten Kontexten. Wir prüfen diese Eigenschaften im Code-Review vom ersten Sprint an, damit die Architektur Wachstum unterstützt, statt später einen Rewrite zu erfordern.

Microservices — richtig ab über 1.000 Mandanten

Microservices rechtfertigen ihre Komplexität, wenn unabhängige Skalierung, servicebezogene Deploybarkeit und Fehlerisolierung zwischen abgegrenzten Kontexten echte Anforderungen sind — typischerweise ab 1.000+ Mandanten, 500+ RPM pro Service oder regulierten Workloads, bei denen der Billing-Service deploybar sein muss, ohne den Datenresidenz-Service zu berühren.

Mehr lesen

Wir gestalten Service-Grenzen entlang des Domänenmodells, nicht entlang der Team-Organisation, und instrumentieren jeden serviceübergreifenden Aufruf von Tag eins an mit verteiltem Tracing, damit ein Latenzspitze im Benachrichtigungsservice in zwei Minuten sichtbar ist, nicht in zwei Stunden.

Der operative Mehraufwand ist real: eine Schema-Registry, ein Service Mesh, idempotente Konsumentenverträge, servicebezogene CI/CD-Pipelines und ein Plattform-Team, das die gemeinsame Infrastruktur verantwortet. Liegt Ihre Engineering-Mannschaft unter 15 Köpfen, sagen wir Ihnen, dass der Monolith über einen Dreijahreshorizont günstiger ist, und gestalten für eine spätere Extraktion statt sie sofort vorzunehmen.

Serverless — richtig für ereignisgesteuerte Workloads

Lambda, Cloud Functions und Cloudflare Workers lösen ein spezifisches Problem gut: Burst-Skalierung bei der Ereignisverarbeitung mit nahezu null Leerlaufkosten. Webhook-Ingestion, PDF-Generierung, asynchroner Benachrichtigungsversand und geplante Datenexporte passen alle gut — sie laufen selten, haben ein festes Latenzbudget und profitieren von linear mit dem Volumen steigenden Kosten.

Mehr lesen

Wir behandeln Serverless als ein Muster innerhalb einer größeren Architektur, nicht als vollständigen Ersatz für ein zustandsbehaftetes SaaS-Backend.

Cold-Start-Latenz, begrenzter lokaler Zustand und die Debugging-Ergonomie verteilter asynchroner Ausführung sind reale Kompromisse. Wir bewerten das Risiko in der Discovery-Phase: Wenn Ihre zentrale Nutzer-Journey im p95 auf einen Lambda-Cold-Start trifft, ist die Architektur falsch, und wir sagen das, bevor Sie sie bauen. Für SaaS-Produkte mit einem zustandsbehafteten Kern reduziert Serverless am Edge (Cloudflare Workers für Auth, Geo-Routing und Rate-Limiting) die Infrastrukturkosten, ohne Cold-Start-Risiko auf dem kritischen Pfad einzuführen.

Hybrid — das Muster, das wir am häufigsten ausliefern

Das meiste produktive B2B-SaaS, das wir bauen, ist ein modularer Monolith für das Kernprodukt, Serverless für die Burst-Skalierung bei der Ereignisverarbeitung und eine kleine Zahl extrahierter Services für die compliance-kritischen oder unabhängig skalierbaren Domänen (typischerweise Billing, Benachrichtigungsversand und Datenresidenz).

Mehr lesen

Der Monolith übernimmt die Anwendungslogik und das relationale Datenmodell; der Event-Bus (Kafka, RabbitMQ oder SQS) entkoppelt die asynchronen Workloads; die compliance-kritischen Services haben ihre eigene Deployment-Pipeline und ihr eigenes Zugriffsprotokoll.

Dieses Muster liefert schneller als eine Greenfield-Microservices-Architektur, kostet im Betrieb weniger als ein vollständiges Lambda-Backend und bietet einen klaren Extraktionspfad, falls ein abgegrenzter Kontext tatsächlich unabhängige Skalierung benötigt. Wir dokumentieren die Entscheidung am Ende der Discovery-Phase in einem Architecture Decision Record und überprüfen sie bei jedem vierteljährlichen Architektur-Review erneut, sodass die Struktur dem Produkt folgt und nicht umgekehrt.

Warum US- & EU-SaaS-Teams YuSMP wählen

DSGVO-konform · CCPA-berücksichtigt · SOC 2 Type II in Vorbereitung · HIPAA-fähig · PCI-DSS-fähig

SaaS-natives Engineering

Wir haben echtes B2B-SaaS geliefert — ANT, Signatory Pro, BasilDoc — nicht nur generische Web-Apps mit Login-Screens. Mandantenfähigkeit, Abrechnung, SSO und Observability sind Entscheidungen, die wir bereits viele Male getroffen haben, sodass Ihr Fundament erprobt ist.

Compliance-bewusst

DSGVO-konformes Engineering mit EU-Datenhaltung, CCPA-berücksichtigt für US-Verbraucherdaten, SOC 2 Type II in Vorbereitung, HIPAA-fähig für PHI-Workloads und PCI-DSS-fähiges Scoping für Zahlungsabläufe. Audit-bereit von Anfang an.

MEZ-Zeiten mit Überlappung zur US-Ostküste

Senior-Engineering-Teams in Eriwan liefern auf MEZ-Arbeitstag mit garantierter 9–13-Uhr-ET-Überlappung für tägliche Standups, Code-Reviews und Incident-Response. EU-Standorte erhalten bis zu sieben Stunden synchrone Zeit.

Bei zahlungsnahem SaaS arbeiten wir im PCI-DSS-Scope und stimmen uns direkt mit Ihrem QSA über Zugang, Protokollierung und Aufgabentrennung ab. Bei HealthTech-SaaS unterzeichnen wir BAAs auf Infrastrukturebene und isolieren PHI-Workloads von Analyse-Pipelines.

Was Kunden sagen

“
Eine E-Learning-Plattform auf Laravel und React zu bauen klingt einfach, bis man Fortschrittsverfolgung, Zertifikate und konvertierende Zahlungsflüsse benötigt. YuSMP machte es einfach. Die Kursabschlussraten auf unserer Plattform übertreffen konsequent den Branchendurchschnitt.
Isabelle BernardCPO, CourseMaker
Fallstudie ansehen →
“
Live-Webinare, private Coach-Räume und Mentoren-Auszahlungen auf einer Plattform zu betreiben erfordert komplexe Infrastruktur. YuSMP lieferte eine stabile Streaming-Schicht und eine Auszahlungs-Engine ohne manuelle Abstimmung. Unsere Coaches konzentrieren sich jetzt auf Inhalte, nicht auf Verwaltung.
Emma RichardsonCEO, CoachRoom
Fallstudie ansehen →

1 / 2

Häufig gestellte Fragen

Können Sie eine mandantenfähige SaaS-Plattform von Grund auf aufbauen?

Ja. Wir legen das Mandantenfähigkeitsmodell von Tag eins fest — in der Regel Row-Level-Isolation mit einer tenant_id-Spalte in jeder Domain-Tabelle für neue B2B-SaaS-Produkte oder Schema-per-Tenant für Produkte mit strengen Datentrennanforderungen. Wir integrieren Tenant-Provisionierung, sauberes Tenant-Offboarding mit deterministischer Datenlöschung, tenant-spezifische Feature-Flags, eine Billing-Basis, eine Admin-Konsole und SSO/RBAC-Grundgerüst. Die meisten Greenfield-SaaS-MVPs liefern in 12–16 Wochen eine zahlungsbereite v1 an den ersten Kunden.

Migrieren Sie auch Single-Tenant-Plattformen zu Multi-Tenancy?

Häufig. Wir beginnen mit einem Tenancy-Audit der bestehenden Codebasis und Datenbank und planen die Migration in Phasen: tenant_id einführen, Daten Dual-Write oder Backfill, Zugriff auf ORM- und API-Ebene absichern, Background-Jobs refaktorieren und schließlich das Legacy-Single-Tenant-Deployment pro Kunde abschalten. Wir führen Customer-Zero-Migrationen auf einer Dark-Launched-Kopie der Produktion durch, sodass der erste echte Mandant mit messbarem Risiko cutover wird — nicht durch einen Glaubenssprung.

Was bedeutet Enterprise-Readiness für Sie (SSO, SCIM, Audit-Logs)?

Enterprise-Readiness ist eine konkrete Checkliste: SAML 2.0 und OIDC SSO mit mindestens Okta, Azure AD und Google Workspace getestet; SCIM 2.0 Benutzer- und Gruppenbereitstellung; rollenbasierte Zugriffskontrolle mit mindestens drei Standard-Rollen plus Custom Roles; ein unveränderliches Audit-Log für Authentifizierung, Konfiguration und Datenzugriff; Datenexport auf Anfrage in maschinenlesbarem Format; und eine klar dokumentierte Liste der Unterauftragsverarbeiter. Wir liefern diese Fähigkeiten als Teil des Plattformfundaments — nicht als kostenpflichtiges Add-on.

Wie handhaben Sie Abrechnung, Steuern und Mahnwesen?

Wir integrieren Stripe Billing oder Chargebee für den Abonnement-Lebenszyklus, Prorating, nutzungsbasierte Verbrauchsmessung und Rechnungserstellung. Die Steuerbehandlung erfolgt über Stripe Tax oder Avalara, sodass Sie keine Mehrwertsteuer- und US-Sales-Tax-Tabellen selbst pflegen müssen. Das Mahnwesen ist mit Smart Retries, E-Mail- und In-App-Erinnerungen und einer klaren Kulanzfristpolitik automatisiert, die zahlende Kunden nicht unterbricht. Die Umsatzerkennung wird an Ihren Finance-Stack exportiert — typischerweise NetSuite, QuickBooks oder Xero — über geplante Jobs oder einen schlanken Abstimmungsservice.

Was gilt für SOC 2, DSGVO und HIPAA bei unserem SaaS?

Wir bauen von Anfang an compliance-bewusst. DSGVO-konformes Engineering umfasst Rechtsgrundlage, Datenhaltungsort, Betroffenenrechte-Anfragen (DSARs) und Transparenz bei Unterauftragsverarbeitern. Wir befinden uns mit SOC 2 Type II in Vorbereitung und sind auf die Trust-Services-Kriterien für Sicherheit und Verfügbarkeit ausgerichtet, was direkt auf Ihren eigenen SOC-2-Scope abbildet. HIPAA-fähige Lieferung ist für PHI-Workloads mit BAAs auf Infrastrukturebene verfügbar. CCPA-Meldepflichten und PCI-DSS-Scoping für Zahlungsabläufe werden berücksichtigt, wenn das SaaS US-Verbraucher- oder Karteninhaberdaten verarbeitet.

Können Sie die Plattform nach dem Launch betreiben (SRE, Bereitschaft)?

Ja. Nach dem Launch geht dasselbe Squad in den Betriebsmodus über: SLO-gesteuertes SRE, Error-Budgets, eine On-Call-Rotation und ein definierter Incident-Response-Prozess mit öffentlicher Statuskommunikation. Die Observability-Infrastruktur wird während der Build-Phase auf Datadog, Sentry und OpenTelemetry aufgebaut, sodass Produktionsprobleme in Minuten — nicht in Stunden — diagnostiziert werden. Wir führen auch Wachstumsexperimente, Customer-Zero-Migrationen für neue Features und vierteljährliche Architektur-Reviews durch, um die Plattform über 1.000 Mandanten hinaus gesund zu halten.

Brauchen Sie eine SaaS-Plattform, die über die ersten 1.000 Mandanten hinaus skaliert?

Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.

Angebot anfordern

Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.

Kostenlose Projektschätzung – Sie erhalten innerhalb von 1–2 Werktagen einen Plan.
  • Analyse der Anforderungen und Empfehlungen zum Tech-Stack
  • Schätzung von Zeitrahmen, Budget und Teamzusammensetzung
  • Unverbindlich – einfach ein klarer Plan

E-Mail: sales@yusmpgroup.com

Telefon: +374 44 871 811

Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)

– Pflichtfelder