Blog News Kontakt Angebot anfordern

NestJS-Entwicklung für modulare, prüfsichere SaaS-Backends

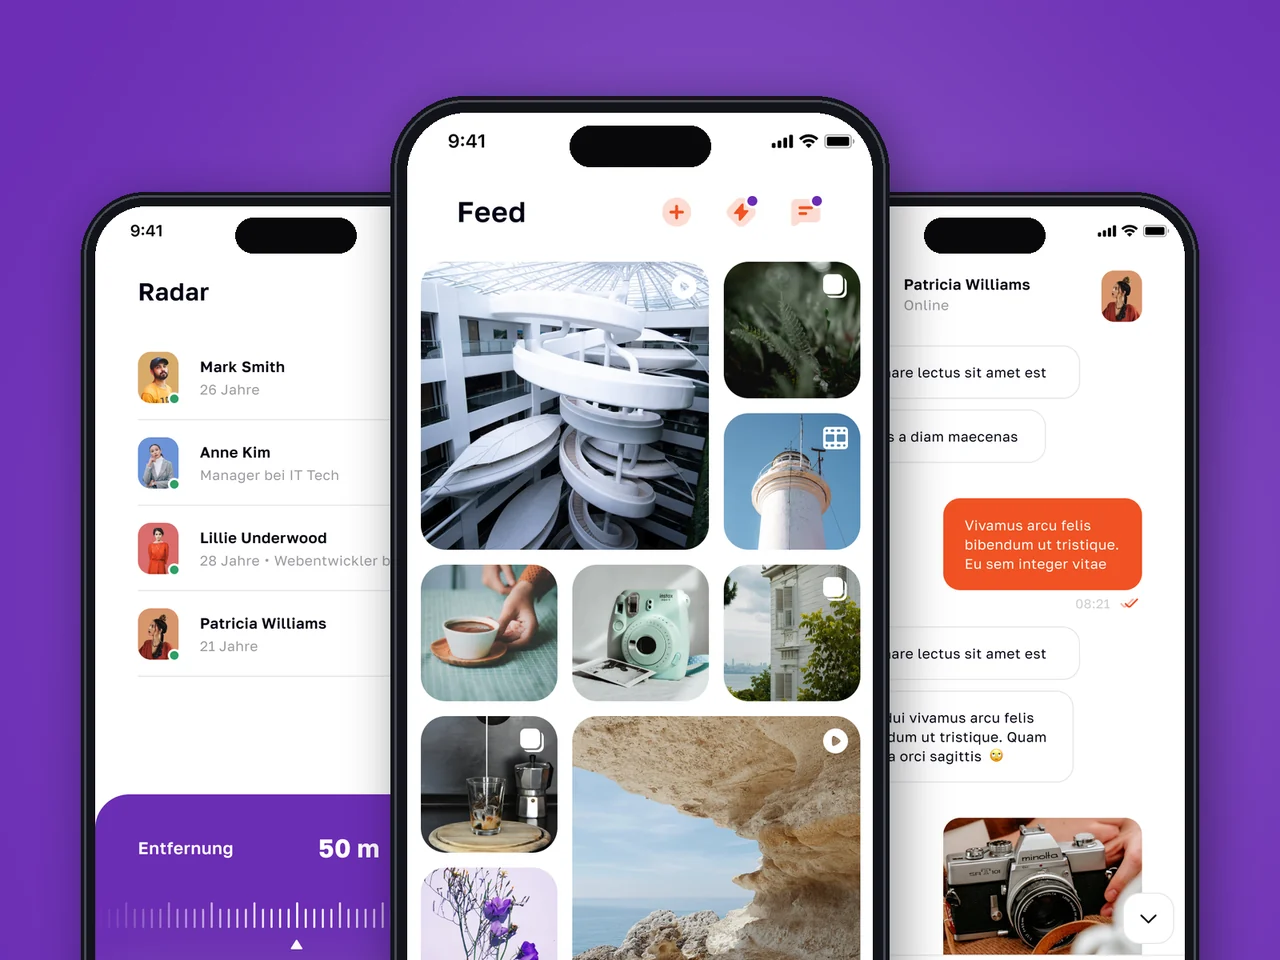
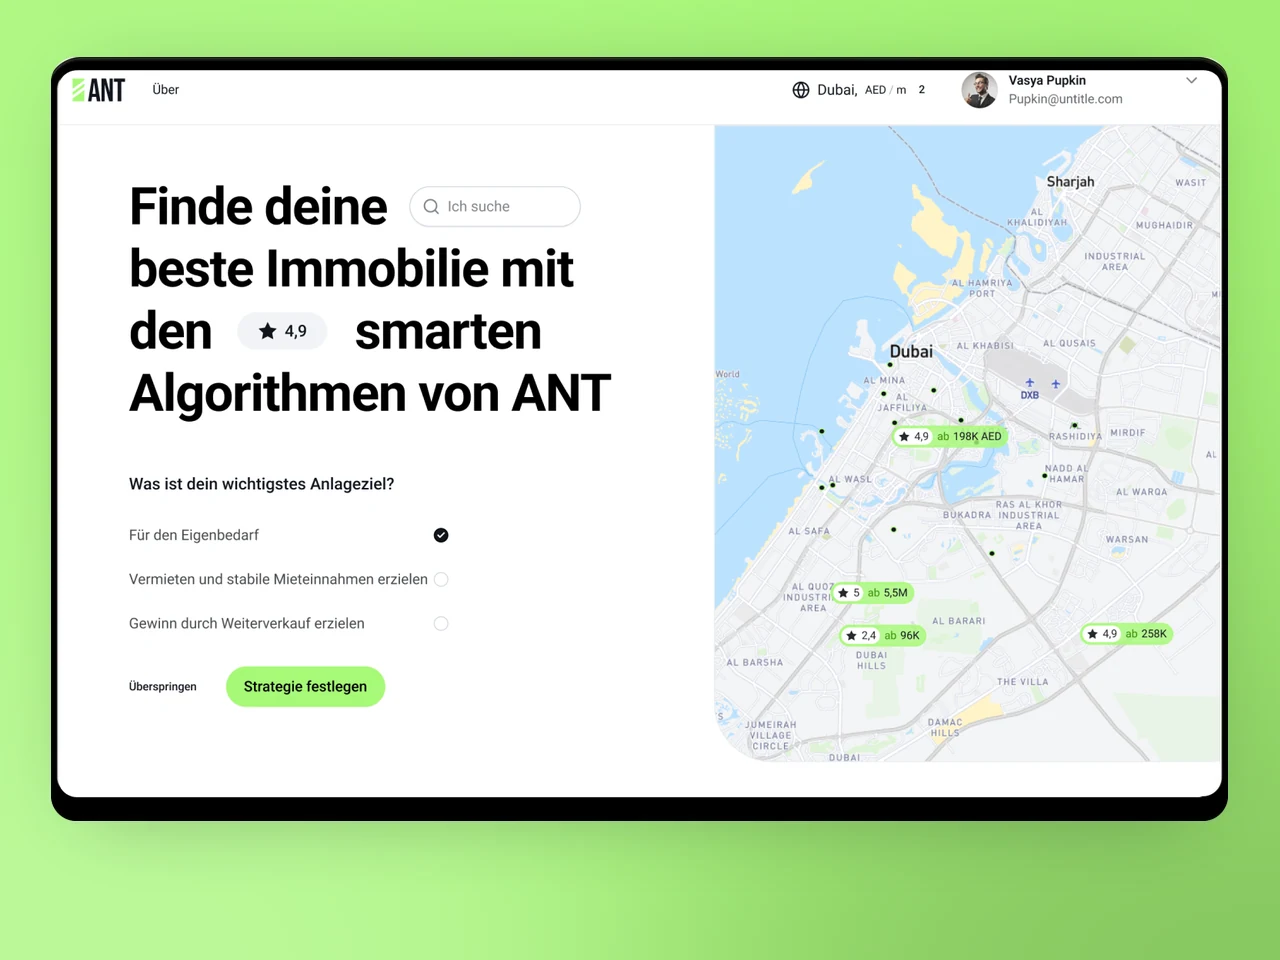
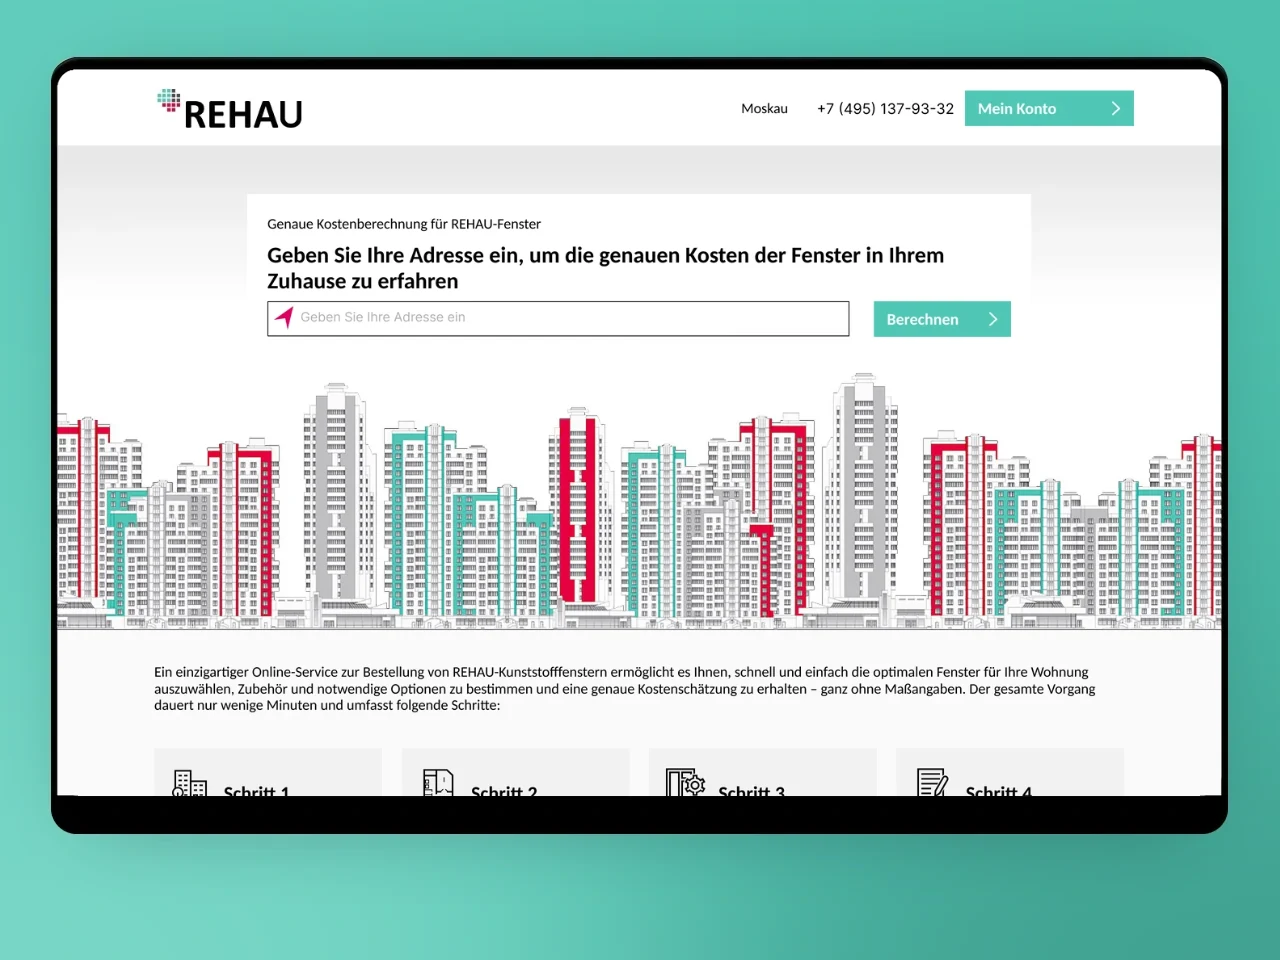
NestJS ist unser Standard-TypeScript-Backend-Framework — DI-Container, Swagger out of the box, Dekoratoren, die API-Verträge explizit machen, und ein klarer Pfad zur Microservices-Extraktion bei Bedarf. ANTs PropTech-Marktplatz, REHAUs SAP-Integrations-Gateway, JoyJets Echtzeit-Social-Backend — alle auf NestJS.

  • NestJS
  • TypeScript
  • Prisma
  • GraphQL

Wir liefern NestJS Engineering für SaaS-Produktteams, die modulare API-Backends bauen, mandantenfähige Plattformen mit Mandanten-Kontext-Isolation an der Modulgrenze, regulierte Branchen mit prüfsicherer Event-Protokollierung und SOC-2-konformen Zugriffskontrollen sowie Enterprise-Teams, die NestJS mit Kafka, RabbitMQ, SAP und Drittanbieter-APIs integrieren. TypeScript-first, Prisma-verdrahtet, OpenAPI-dokumentiert, Kubernetes-deployt.

Branchenherausforderungen, die wir lösen

Zirkuläre Abhängigkeits-Verwicklungen

Große NestJS-Codebasen akkumulieren zirkuläre Modul-Abhängigkeiten, die Startfehler verursachen. Wir erzwingen unidirektionale Abhängigkeitsgraphen mit eslint-plugin-import und lösen bestehende Zyklen bei Modul-Audits.
N+1 in GraphQL-Resolvern

Feld-Resolver ohne DataLoader stellen eine Datenbankabfrage pro übergeordneter Entität aus. Wir instrumentieren mit Apollo-Plugin-Metriken, identifizieren heiße Resolver-Pfade und fügen DataLoader-Batching hinzu.

Startzeit bei großen Modulen

Schwere DI-Graphen mit Hunderten von Providern verlangsamen Lambda-Cold-Starts. Wir profilieren den Start mit dem NestJS-Debug-Modus, laden unkritische Module lazy und verwenden den Fastify-Adapter für geringeren Basis-Overhead.

Guard- und Interceptor-Reihenfolge-Bugs

Falsche Guard-Ausführungsreihenfolge lässt Anfragen durch, die blockiert werden sollten. Wir schreiben Integrationstests, die verifizieren, dass jeder Auth- und Validierungs-Guard in der erwarteten Reihenfolge auslöst.

Request-Scoped-Provider-Lecks

Singleton-Provider, die Request-Scoped-State halten (z. B. Mandanten-Kontext), lecken zwischen gleichzeitigen Anfragen. Wir scopeen Provider explizit und testen mit gleichzeitiger Last in der Staging-Umgebung.

Prisma-Migrations-Konflikte in Teams

Gleichzeitige Schema-Änderungen durch mehrere Entwickler erzeugen konfliktbehaftete Prisma-Migrationen. Wir gaten die Migrations-Generierung in der CI und verwenden Shadow-Datenbanken zur Validierung vor dem Merge.

Lösungen, die wir entwickeln

Modulare SaaS-API-Backends

Domain-Modul-Architektur mit geteilten Bibliotheken, DI-Hierarchien und OpenAPI-Dokumentation — bereit, Module bei Bedarf zu Microservices zu extrahieren.

Multi-Tenant-SaaS-Kerne

Mandanten-Modul, Request-Scoped-DI, Prisma-RLS-Integration und mandantenspezifisches Rate Limiting — Isolation an Modulgrenzen erzwungen.

GraphQL-APIs

Code-First-GraphQL mit NestJS, DataLoadern, Subscriptions und Schema-Stitching für föderierte APIs.

Event-Driven-Backends

Kafka- und RabbitMQ-Consumer mit idempotenter Verarbeitung, Dead-Letter-Queues und BullMQ für interne Job-Queues.

Auth und Zugangskontrolle

OAuth2/OIDC-Guards, JWT-Validierung, policy-basiertes RBAC und Audit-Log-Interceptoren — auf Modulebene verdrahtet.

Express-zu-NestJS-Migrationen

Modul-für-Modul-Migration von Express mit DI-Refactor, Swagger-Annotation und Prisma-Migration parallel zum bestehenden Stack.

Technologie-Stack

  • NestJS
  • TypeScript
  • Prisma
  • GraphQL
  • Apollo Server
  • BullMQ
  • Socket.io
  • Passport
  • class-validator
  • class-transformer
  • Swagger/OpenAPI
  • Kafka
  • Jest
  • Supertest

Compliance & Vorschriften

GDPR-aligned · SOC 2-capable · HIPAA-capable · CCPA-acknowledged

EU

  • DSGVO — Audit-Interceptoren, DSR-Endpunkte.
  • DORA — IKT-Protokollierung für FinTech.
  • eIDAS — Authentifizierungsabläufe.
  • EAA — Barrierefreiheits-Compliance.

US

  • SOC 2 — strukturiertes Event-Logging, Zugangskontrolle.
  • HIPAA — Minimum Necessary, Audit.
  • GLBA — Safeguards-Regel, Datenschutz von Kundendaten.
  • CCPA — Verbraucher-Datenschutz und Betroffenenrechte.

Gemeinsam: OWASP API Security Top 10, SBOM über npm-Audit, Secrets in Vault.

Was Kunden sagen

“
Eine Social-Plattform von Grund auf zu bauen ist Hochrisiko-Arbeit. YuSMP lieferte den Interest-Feed, Geo-Radar, Stories und die virtuelle Münzwirtschaft termingerecht — mit einer Codebasis, die unser internes Team am ersten Tag der Übergabe aufgriff.
Michael HartleyCEO, JoyJet
Fallstudie ansehen →
“
B2B-Commerce für eine Polymerproduktmarke bedeutet komplexe Produktkonfiguratoren, Händlerpreisstufen und Bestellworkflows. YuSMP entwickelte eine Plattform, die unsere Händler ohne eine einzige Schulung übernahmen. Die Bestellvolumina über das Portal verdoppelten sich im ersten Jahr.
Stefan NeumannHead of E-Commerce, REHAU
Fallstudie ansehen →
“
Eine Kreditentscheidungs-Engine, die zehnmal schneller genehmigt, entsteht nicht zufällig. YuSMP entwickelte die Scoring-Pipeline, die Integration mit Kreditbüros und ein Back-Office, das unsere Underwriter gerne nutzen. Die Genehmigungszeit sank von zwei Tagen auf unter vier Stunden.
Gregory LawsonCTO, LoanFlow
Fallstudie ansehen →
“
Wir veröffentlichen täglich Dutzende Sportartikel. YuSMP entwickelte eine Redaktionspipeline mit einem Telegram-Bot als CMS — Redakteure posten einmal, und der Inhalt erscheint sofort auf Web, iOS und Android. Die Architektur erfordert null tägliche Wartung.
Ryan O'ConnorCEO, Media Arena
Fallstudie ansehen →

1 / 4

Warum NestJS-Teams YuSMP wählen

Modulgrenz-Designer

Senior-Entwickler, die NestJS-Modulgrenzen von Grund auf definiert, DI-Hierarchien entworfen und Extraktionspfade zu Microservices dokumentiert haben — nicht nur Standard-Dateivorlagen gefolgt sind.

Prisma-Architekten

Wir haben Prisma-Schemata für mandantenfähige SaaS entworfen, Shadow-Datenbanken in der CI verwaltet und Migrationsstrategien für Live-Produktionsdatenbanken entwickelt.

OpenAPI-First-Team

Jede NestJS-API wird mit einer generierten Swagger-UI, einem typisierten OpenAPI-Client und Contract-Tests ausgeliefert — API-Dokumentation ist ein CI-Artefakt, keine Wiki-Seite.

FAQ

NestJS FAQ

NestJS-Monolith oder Microservices — womit sollen wir beginnen?

Zunächst ein modularer Monolith. NestJS-Module liefern saubere Domain-Grenzen, DI-Isolation und einen klaren Extraktionspfad zu Microservices, wenn die Skalierung es erfordert — ohne den Overhead verteilter Systeme von Anfang an. Wir definieren Modulgrenzen explizit und dokumentieren sie als ADRs, sodass die Extraktion bei Bedarf ein Drei-Sprint-Vorhaben ist.

Wie strukturieren Sie NestJS für mandantenfähige SaaS?

Ein TenantModule fängt Anfragen ab, löst den Mandanten-Kontext aus JWT oder Subdomain auf, setzt Request-Scoped-DI-Provider und verdrahtet den Row-Level-Security-Kontext mit der Datenbankverbindung. Die Mandanten-Isolation wird an der Modulgrenze erzwungen, nicht über Services verstreut.

NestJS mit Prisma oder TypeORM — welches ORM?

Prisma für neue Projekte — typsicherer Client aus dem Schema generiert, hervorragende Migrationen, kein Reflection-Overhead zur Laufzeit. TypeORM für Projekte, die es bereits verwenden, oder Teams, die ActiveRecord-Muster bevorzugen. Wir migrieren TypeORM-Codebasen schrittweise zu Prisma, Tabelle für Tabelle.

Wie implementieren Sie NestJS mit GraphQL?

Code-first mit @nestjs/graphql und Apollo Server — TypeScript-Dekoratoren generieren das Schema, DataLoader behandeln N+1, Subscriptions via WebSocket für Echtzeit-Funktionen. Schema-first für Teams mit bestehenden GraphQL-Verträgen, die eingehalten werden müssen.

Wie testen Sie NestJS-Anwendungen?

Unit-Tests mit Jest für einzelne Services und Use-Case-Klassen. Integrationstests mit dem @nestjs/testing-Modul gegen eine echte Datenbank in Docker — wir vermeiden umfangreiches Mocking der Infrastruktur. End-to-End-Tests mit Supertest gegen den laufenden HTTP-Server. Controller- und Guard-Tests direkt im Kontext des getesteten Features.

Wie handhaben Sie Event-Driven-NestJS mit Kafka oder RabbitMQ?

NestJS Microservice-Transport für Kafka und RabbitMQ mit den Dekoratoren @MessagePattern und @EventPattern. BullMQ für anwendungsinterne Queues, wo ein vollständiges Kafka-Setup unverhältnismäßig wäre. Wir entwickeln idempotente Consumer und Dead-Letter-Queues für jeden event-gesteuerten Flow.

Kann NestJS auf Serverless (Lambda, Cloud Functions) deployt werden?

Ja, über den @nestjs/platform-express-Adapter auf Lambda mit serverless-http oder den Fastify-Adapter mit geringerem Cold-Start-Overhead. Wir cachen die NestJS-Anwendungsinstanz über Aufrufe hinweg, um Bootstrap-Kosten zu amortisieren. Für Lambda eliminiert Warm Architecture (Provisioned Concurrency) Cold Starts bei latenzkritischen APIs.

Modulare SaaS-Backends mit erfahrenen NestJS-Entwicklern aufbauen

Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.

Angebot anfordern

Antwort innerhalb eines Werktages. NDA auf Anfrage.

Angebot anfordern

Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.

Kostenlose Projektschätzung – Sie erhalten innerhalb von 1–2 Werktagen einen Plan.
  • Analyse der Anforderungen und Empfehlungen zum Tech-Stack
  • Schätzung von Zeitrahmen, Budget und Teamzusammensetzung
  • Unverbindlich – einfach ein klarer Plan

E-Mail: sales@yusmpgroup.com

Telefon: +374 44 871 811

Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)

– Pflichtfelder