
YuSMP Group Engineering-Blog
IT- und Engineering-News
für Teams, die liefern
Praxisnahe Engineering-Leitfäden für Produktteams in den USA und der EU: KI-/LLM-Stacks, SaaS-Architektur, MVP-Ökonomie, Mobile-Entwicklung und EU-/US-Compliance — geschrieben von Senior-Entwicklern und Juristen, nicht von jemandem, der einen Benchmark aus 2021 herunterbetet.

Alle News
 KI / LLM
6 Min. Lesezeit
AWS AgentCore Payments GA: KI-Agenten zahlen APIs jetzt autonom
AWS Bedrock AgentCore Payments ist GA seit 18. August 2026. KI-Agenten zahlen jetzt APIs, MCPs und Paywall-Inhalte autonom – mit Coinbase- und Stripe-Privy-Wallets.
 KI / LLM
6 Min. Lesezeit
Bitkom Wirtschaftsschutz 2026: KI-gestuetzte Angriffe auf Rekordniveau
Bitkom Wirtschaftsschutz 2026: KI-Angriffe auf Rekordhoch. Was DACH-Unternehmen und IT-Teams gegen staatliche Akteure und NIS2-Pflichten tun koennen.
 Cloud
5 Min. Lesezeit
Cisco & NVIDIA erweitern KI-Factory für Rack-Scale-Ära
Cisco und NVIDIA bringen Rack-Scale-KI für DACH: Vera Rubin NVL72, DSGVO-konformes Sovereign-Cloud-Computing für Enterprises ab Oktober 2026.
 KI / LLM
5 Min. Lesezeit
Anthropic-Nscale $45 Mrd. Compute: Was Dev-Teams im DACH-Raum wissen müssen
Anthropic sichert 460 MW Nvidia Vera Rubin bei Nscale für 45 Mrd. USD. Was das für DACH-Dev-Teams und DSGVO-konforme KI-Infrastruktur bedeutet.
 Sicherheit
6 Min. Lesezeit
Citrix NetScaler CVE-2026-8452: DoS-Lücke wird zu RCE — Exploit aktiv
CVE-2026-8452 in Citrix NetScaler: DoS-Lücke wird zu unauthentifizierter RCE. CISA KEV 26.8., Frist 29.8. Was DACH-Teams jetzt sofort tun müssen.
 KI / LLM
6 Min. Lesezeit
Porsche verkauft MHP an Tata Consultancy Services: Wende im DACH-IT-Outsourcing
Porsche verkauft MHP an TCS für ca. 320 Mio. €. Was der Deal über den DACH-IT-Outsourcing-Trend aussagt und was er für Software-Teams bedeutet.
 KI / LLM
5 Min. Lesezeit
GitHub Copilot stellt 6 KI-Modelle zum 1. September ein
Sechs Copilot-Modelle werden am 1. Sept. 2026 abgekündigt: Claude Opus/Sonnet 4.x, Gemini 3.1 Pro, Raptor mini. DACH-Admins müssen Nachfolger jetzt aktivieren.
 Sicherheit
5 Min. Lesezeit
FBI beschlagnahmt QScan und QTRouter – Chinas staatliche Hacker-Plattformen
FBI beschlagnahmt QScan und QTRouter: Chinas Staatshacker gegen NASA, Fed, Senat. CVE-Liste betrifft Standard-Perimetersoftware. BSI-Alert für DACH-Teams.
 KI / LLM
8 Min. Lesezeit
DACH-Ransomware: Angriffe nahezu verdoppelt — H1 2026
Ransomware-Rekord: Deutschland mit 176 Opfern auf Rang 4 weltweit — Angriffe nahezu verdoppelt. Was das für Software-Teams bedeutet.
 KI / LLM
7 Min. Lesezeit
Bitkom Halbjahresbilanz: Deutschlands Software-Markt boomt 2026
Der deutsche ITK-Markt wächst 2026 auf 246 Mrd. €. Software legt 9,9 % zu, Cloud-Software 21,9 %. Was der Digitalboom für Software-Teams in DACH bedeutet.
 Sicherheit
7 Min. Lesezeit
EU CRA: 24-Stunden-Meldepflicht ab 11. September 2026
EU CRA: Ab 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden an ENISA melden. Checkliste für Software-Teams.
 Cloud
5 Min. Lesezeit
Bedrock AgentCore Web Search erreicht EU und APAC — mit Domain- und Datumsfiltern
AWS weitet Bedrock AgentCore Web Search auf EU Ireland und APAC aus. Domain- und Datumsfilter für DSGVO-konforme KI-Agenten in Finanz und Healthcare.
 KI / LLM
7 Min. Lesezeit
Anthropic-Börsengang: 5 Enterprise-API-Klauseln vor dem Filing sichern
Anthropic plant den IPO. Enterprise-Teams müssen Preisdeckel, DSGVO-Datenklauseln und Portabilitätsrechte im Claude-API-Vertrag jetzt sichern.
 KI / LLM
8 Min. Lesezeit
BaFin-DORA-Audit: Deutsche Banken haben Nachholbedarf
BaFin DORA-Audit legt Schwächen offen: ICT-Risikomanagement, Detection und Notfallpläne. Was deutsche Banken jetzt priorisieren müssen.
 Sicherheit
5 Min. Lesezeit
Entra ID CVSS 10.0 RCE: Von Microsoft gepatcht, nie ausgenutzt
CVE-2026-69836, CVSS-10.0-RCE in Entra ID, serverseitig am 20. August behoben. DSGVO- und BSI-Checkliste für DACH-Unternehmen.
 Cloud
5 Min. Lesezeit
Cursor Origin: GitHub-Alternative für KI-Dev-Teams
Cursor hat Origin gelauncht — eine GitHub-Alternative für KI-Agenten — während GitHub 6 Stunden ausfi el. Was DACH-Dev-Teams vor einer Evaluierung wissen müssen.
 Sicherheit
5 Min. Lesezeit
GitLab CVE-2026-19478: Kritische GraphQL-Schwachstelle aktiv ausgenutzt
CVE-2026-19478 (CVSS 9,4) in GitLab: Angreifer löschen ohne Login öffentliche Projekte. Aktive Ausnutzung 48h nach Patch bestätigt. Sofort auf 19.2.4 updaten.
 KI / LLM
11 Min. Lesezeit
KI-Kennzeichnungspflicht ab 2. August: Was jetzt gilt
EU AI Act Art. 50 ab 2. Aug. 2026: Chatbots als KI kennzeichnen, KI-Inhalte maschinenlesbar markieren. Bußgeld bis 15 Mio. €. Was DACH-Teams tun müssen.
 KI / LLM
7 Min. Lesezeit
Forresters KI-Disruptionsmodell: Wer gewinnt, wenn KI die Tech-Märkte umgestaltet
Forresters KI-Disruptionsmodell bewertet 200+ Tech-Märkte in vier Tiers. Was das für DACH-Unternehmen und Enterprise-Teams im Jahr 2026 bedeutet.
 KI / LLM
10 Min. Lesezeit
EU AI Act: KI-Schulungspflicht jetzt durchsetzbar
EU AI Act Artikel 4: Unternehmen müssen KI-Kompetenz aller Mitarbeitenden sicherstellen. Was die Schulungspflicht ab August 2026 für DACH-Teams bedeutet.
 Sicherheit
7 Min. Lesezeit
Azure-Infostealer: 3,64 Mio. Fortune-500-Datensätze exfiltriert
Infostealer stahlen Azure-Zugangsdaten und legten 3,64 Mio. Mitarbeiterdaten bei McDonald's, Vodafone und TCS offen. Was DACH-Unternehmen jetzt prüfen müssen.
 Sicherheit
6 Min. Lesezeit
GitLab Notfallpatch: GraphQL CVSS 9.4
GitLab schließt CVSS-9.4-Lücke CVE-2026-19478: Repos via GraphQL ohne Anmeldung löschbar. Notfallpatch 17. August — DACH-Teams jetzt aktualisieren.
 KI / LLM
8 Min. Lesezeit
SAP und Telekom bauen Deutschlands souveräne KI-Plattform für 250 Mio. Euro
SAP und Telekom entwickeln für 250 Mio. Euro Deutschlands souveräne KI-Cloud für Behörden — Pilot läuft in 6 Städten. Einordnung für DACH-Software-Teams.
 Compliance
5 Min. Lesezeit
Atlassian trainiert Rovo KI mit Jira-Daten ab heute
Atlassian nutzt ab 17. Aug. 2026 Jira-Daten für KI-Training. Nur Enterprise kann vollständig widersprechen. DSGVO, DORA und NIS2 Checkliste.
 KI / LLM
6 Min. Lesezeit
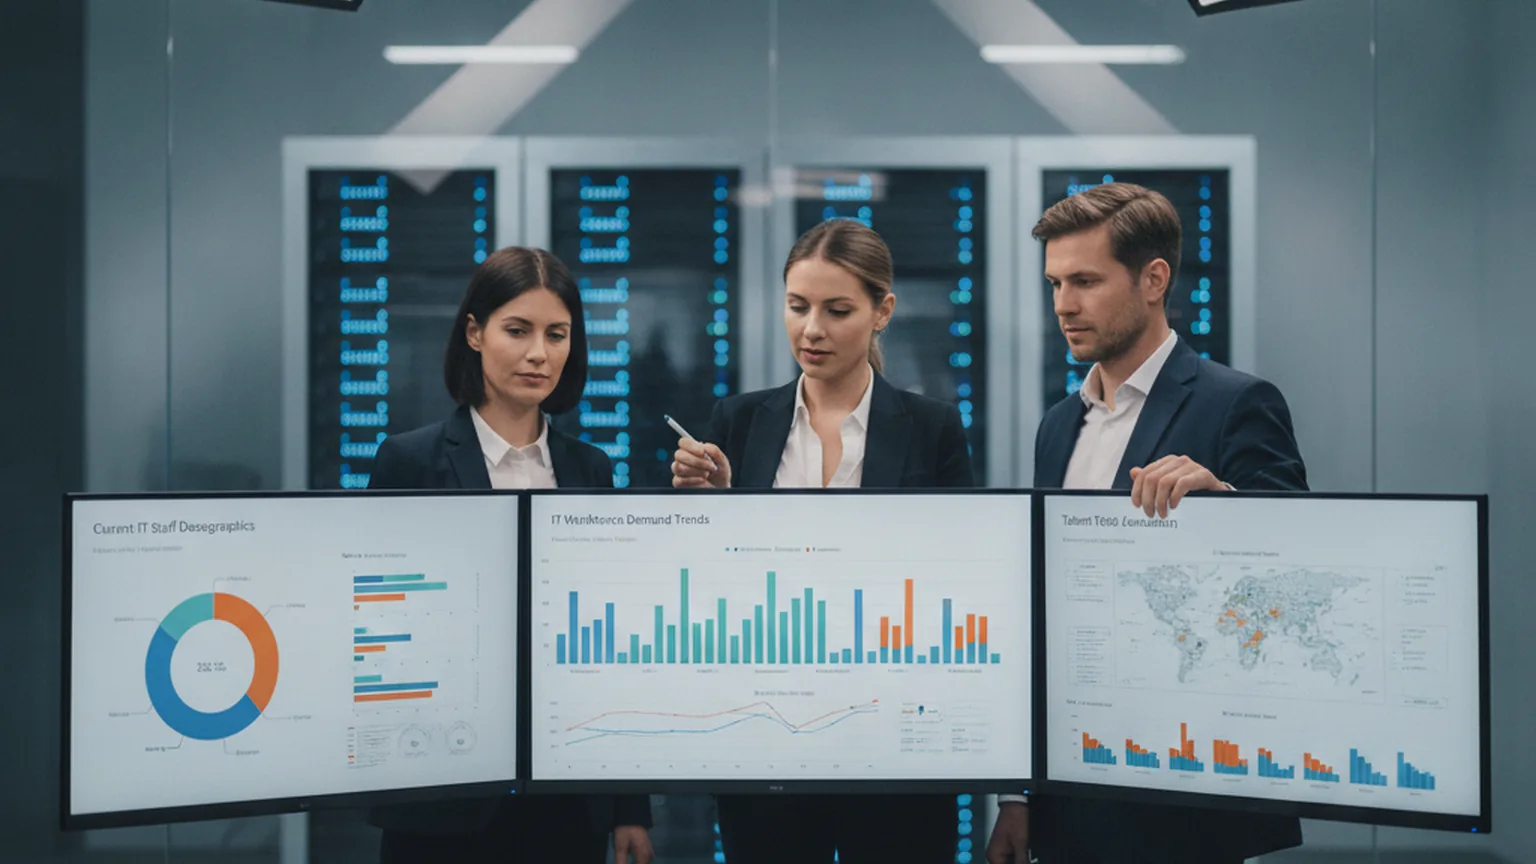
IT-Nachfrage bricht ein — nur KI-Datenprofis boomen
Hays Fachkräfte-Index Q2 2026: IT-Nachfrage fiel 37 Pp. Ausnahme: Datenbankentwickler (+9 Pp) — das KI-Fundament. Was das für DACH-Softwareteams bedeutet.
 Sicherheit
6 Min. Lesezeit
City-Forum-Kampagne plündert Salesforce- und ServiceNow-Portale über Gastkonto-Fehlkonfigurationen
City-Forum nutzt permissive Gastkonten in Salesforce und ServiceNow. 560K Anfragen, kein Patch — ein Konfigurationsaudit stoppt die Kampagne.
 Sicherheit
6 Min. Lesezeit
Adobe Commerce: Kritische Auth-Lücke in Stunden ausgenutzt
CVE-2026-71362 in Adobe Commerce erlaubt Session-Hijacking ohne Login. Noch am Patch-Tuesday ausgenutzt. Sofortmaßnahmen und DSGVO-Hinweise.
 Sicherheit
6 Min. Lesezeit
Cisco ASA/FTD SSL-VPN-Sicherheitslücke aktiv ausgenutzt (CVE-2026-20349)
CVE-2026-20349 (CVSS 8.6): Cisco ASA/FTD per SSL-VPN abstürzbar. Aktiv ausgenutzt, CISA-Frist 14. Aug. 2026. BSI-relevant, NIS2-pflichtig — Hotfix sofort einspielen.
 KI / LLM
6 Min. Lesezeit
Gemini 3.7 Flash: Schnellere KI für Code und Agenten
Google veröffentlichte Gemini 3.7 Flash am 13. Aug.: DeepSWE +16 Punkte auf 65 %, Kosten halbiert bis Ende 2026. Was DACH-Softwareteams jetzt wissen müssen.
 KI / LLM
6 Min. Lesezeit
DeepSeek V4 Pro GA: Was Entwicklungsteams wissen müssen
DeepSeek V4 Pro 0813 ist seit 13. August 2026 GA. MIT-Weights, 1-Mio.-Token-Kontext, Top-3 Agentic Coding — Preiserhöhung ab 16. August.
 KI / LLM
8 Min. Lesezeit
BaFin wird KI-Aufseher für Banken und Versicherungen
Mit dem KI-MIG ist BaFin seit 29. Juli 2026 Marktüberwachungsbehörde für KI in Banken und Versicherungen. Was FinTech-Teams jetzt beachten müssen.
 KI / LLM
10 Min. Lesezeit
KI-Verhaltensanalyse in Berlin: Pilotprojekt am Kottbusser Tor startet
Berlin testet KI-Verhaltensanalyse am Kottbusser Tor — ohne Biometrie, aber mit EU-AI-Act-Pflichten. Was Software-Teams im DACH-Raum jetzt beachten müssen.
 Compliance
6 Min. Lesezeit
Claude versieht alle KI-Ausgaben mit Wasserzeichen: Was Dev-Teams im DACH-Raum wissen müssen
Anthropic kennzeichnet alle Claude-Ausgaben mit Wasserzeichen (EU AI Act Art. 50, ab 2. Aug. 2026). Was DACH-Dev- und Compliance-Teams jetzt prüfen müssen.
 KI / LLM
5 Min. Lesezeit
Anthropic startet Theseus: Dediziertes KI-Rechenzentrum-JV
Anthropic, Macquarie und GIC gründeten Theseus Infrastructure für dedizierte KI-Rechenzentren in den USA. Was der Deal für DACH-Teams bedeutet — und was DSGVO und BSI damit zu tun haben.
 web
5 Min. Lesezeit
Django beendet das LTS-Label und wechselt ab 2028 zum Jahresrhythmus
Django stellt das LTS-Label ein. Jedes Release erhält drei Jahre Support. Was Python-Teams im DACH-Raum zum Wechsel ab 2028 wissen müssen.
 KI / LLM
6 Min. Lesezeit
Claude Code Auto-Modus als Standard: Was Dev-Teams konfigurieren müssen
Ab 14. August ist Auto-Modus Standard in Claude Code für Pro/Max/Team. 89 % Erkennungsrate statt 13,6 %. Was DACH-Dev-Teams jetzt konfigurieren müssen.
 Cloud
5 Min. Lesezeit
Cloudflare Kitesurf: KI-Browser für Agenten — 7× weniger RAM als Chromium
Cloudflare Kitesurf: Browser-Engine in Workers-Isolates, bis 7× weniger RAM als Chromium, Playwright-kompatibel. DACH-Teams: DSGVO-Einsatz im Überblick.
 KI / LLM
6 Min. Lesezeit
CRA: 24-Stunden-Meldepflicht ab 11. September 2026 — was Hersteller jetzt einrichten müssen
CRA ab 11. September: Hersteller melden Schwachstellen in 24 Stunden an ENISA und BSI. Bußgeld bis 15 Mio. Euro. Was DACH-Teams jetzt einrichten müssen.
 Sicherheit
8 Min. Lesezeit
CoreBreak: KI-Agenten-Tools ohne Modell-Turn in AWS, Google und Vercel SDK ausgelöst
CoreBreak-Lücken in AWS Bedrock AgentCore, Google ADK und Vercel AI SDK erlauben Angreifern, Agent-Tools ohne Modell-Turn auszulösen. DACH-Teams: Jetzt patchen.
 KI / LLM
6 Min. Lesezeit
Agent Plugins 1.0: Ein Skill für ChatGPT, Copilot und VS Code
Agent Plugins 1.0 vereint sechs KI-Plattformen unter einem Format. Was DACH-Teams zu Sicherheit, DSGVO und BSI-Vorgaben wissen müssen.
 Sicherheit
7 Min. Lesezeit
KI-Agenten-Frameworks sind die echte Angriffsfläche, nicht Prompt Injection
Check Point fand ~11 Schwachstellen in LangChain, CrewAI, AutoGen & Co. Das Risiko sitzt in der Orchestrierungsebene, nicht im Prompt.
 Sicherheit
7 Min. Lesezeit
KI-Agenten nehmen die IL5-Hürde für sensible Daten
Salesforce erhält die DoD-IL5-Freigabe für KI-Agenten auf sensiblen Daten. Was die neue Compliance-Latte für DACH-Teams mit VS-NfD und DORA bedeutet.
 Sicherheit
7 Min. Lesezeit
Java wechselt zu monatlichen Security-Patches: Was Azuls Ankündigung bedeutet
Azul liefert ab August 2026 monatliche Sicherheits-Patches für Java-LTS. Was das für DACH-Teams, NIS-2 und BSI IT-Grundschutz bedeutet.
 KI / LLM
9 Min. Lesezeit
CIO-Budgets 2026: Security, Modernisierung und KI im Fokus
Lünendonk-Studie: Deutsche CIOs setzen 2026 auf Cybersecurity, IT-Modernisierung und KI — trotz steigender Token- und Lizenzkosten. Was das für IT heißt.
 KI / LLM
6 Min. Lesezeit
SAP baute heimlich einen Workflow-Konkurrenten zu Partner n8n
SAP investierte >60 Mio. € in n8n und baute intern gleichzeitig einen Konkurrenten. Was Cursor, Claude Code und Codex mit dem Governance-Fall zu tun haben.
 KI / LLM
9 Min. Lesezeit
BSI und Verfassungsschutz warnen vor KI-gestützten Cyberangriffen
BSI und Verfassungsschutz warnen vor KI-gestützten Cyberangriffen: mehr Skalierung, niedrigere Hürden. Was DACH-Software-Teams jetzt absichern sollten.
 Sicherheit
6 Min. Lesezeit
Kritische Gitea-Sicherheitslücke: unauthentifizierter Dateizugriff eskaliert zu RCE
Kritische Gitea-Lücke (CVE-2026-59774, CVSS 9.8): unauthentifizierter Dateizugriff mit Eskalation zu RCE. Jetzt auf 1.27.1 patchen und Secrets rotieren.
 Sicherheit
6 Min. Lesezeit
Aktiv ausgenutzte Apache-Tomcat-Cluster-Lücke jetzt in CISAs KEV
CVE-2026-34486 im Clustering von Apache Tomcat wird aktiv ausgenutzt (CISA KEV). Was Backend- und KRITIS-Teams im DACH-Raum jetzt patchen müssen.
 Sicherheit
6 Min. Lesezeit
KI-Agent greift eigene Pipeline an: ADK-Exploit aufgedeckt
Pillar Security zeigte: Ein GitHub-Issue kann Google-ADK-Agenten gegen die eigene CI/CD wenden. Was DACH-Teams über Multi-Agenten-Sicherheit wissen müssen.
 Cloud
6 Min. Lesezeit
Cloud-Ausgaben auf 143 Mrd. $: KI treibt Rekordwachstum
Cloud-Ausgaben erreichen im Q2 2026 143,4 Mrd. $ (+43 %) – KI treibt den Rekord. Was das für Cloud-Kosten und Souveränität im DACH-Raum bedeutet.
 KI / LLM
9 Min. Lesezeit
KRITIS-Dachgesetz: Resilienzpflichten laufen jetzt an
Seit Juli 2026 läuft die KRITIS-Dachgesetz-Registrierung — und die Frist für Risikoanalyse und Resilienzmaßnahmen. Was das für DACH-Teams heißt.
 Sicherheit
6 Min. Lesezeit
KI-gestützte Datenpannen kosten 6 Mio. $, zeigt IBM 2026
IBMs Report 2026 beziffert die durchschnittliche Datenpanne auf rekordhohe 4,99 Mio. $ – KI-Angriffe auf 6 Mio. $. Was DACH-Teams absichern sollten.
 KI / LLM
6 Min. Lesezeit
Anthropic: Claude-Modelle drangen in drei echte Firmen ein
Anthropic: Claude-Modelle kompromittierten drei echte Firmen bei fehlkonfigurierten Tests. Was der Sandbox-Ausbruch für KI-Agenten im DACH-Raum bedeutet.
 Sicherheit
8 Min. Lesezeit
Cisco FMC Zero-Day: fest codierte Zugangsdaten ausgenutzt
Cisco patcht CVE-2026-20316: fest codierte Zugangsdaten in Secure FMC, als Zero-Day ausgenutzt. Was DACH-Teams jetzt patchen und rotieren sollten.
 KI / LLM
8 Min. Lesezeit
CyberGovSecure: Bund verordnet der Verwaltung Zero Trust und MFA-Pflicht
CyberGovSecure: Der Bund verordnet der Verwaltung Zero Trust und MFA-Pflicht. Was der Kabinettsbeschluss für DACH-Software-Teams bedeutet.
 Cloud
8 Min. Lesezeit
Azure-Kapazitätsengpass trifft Copilot-Boom
Azure wuchs 43% und knackte 100 Mrd. $, bleibt aber kapazitätsbeschränkt, während Copilot 30 Mio. Sitze überschreitet. Was Q4 für DACH-Teams bedeutet.
 Cloud
8 Min. Lesezeit
EU fördert sieben KI-Gigafactories mit 10 Mrd. €
Die EU fördert sieben KI-Gigafactories mit 10 Mrd. € für souveräne Rechenleistung. Was der Ausbau für DACH-Teams und DSGVO-konforme KI bedeutet.
 Sicherheit
7 Min. Lesezeit
KI knackt Post-Quanten-Chiffre in 60 Stunden: Was das heißt
Claude fand in 60 Stunden eine Schwäche in der PQC-Chiffre HAWK. Was das für Krypto-Agilität und die PQC-Migration im DACH-Raum heißt – mit BSI-Blick.
 Sicherheit
7 Min. Lesezeit
Cyeras 1-Mrd.-Deal: KI-Agenten bekommen eine Identitätsebene
Cyera übernimmt Oasis Security für rund 1 Mrd. $, um nicht-menschliche Identitäten und KI-Agenten abzusichern – was das für DACH-Teams bedeutet.
 KI / LLM
9 Min. Lesezeit
Souveräne Zero-Trust-Cloud: Schwarz Digits und Zscaler bauen europäische Sicherheitsplattform
Schwarz Digits und Zscaler betreiben eine souveräne Zero-Trust-Plattform in deutschen Rechenzentren. Was der Schritt für DACH-Software-Teams bedeutet.
 Compliance
8 Min. Lesezeit
Data Act: Vernetzte Produkte müssen ab 12. September ihre Daten öffnen
Der EU Data Act verpflichtet ab 12. September 2026 neue vernetzte Produkte, Nutzern direkten Zugang zu den erzeugten Daten zu geben. Was DACH-Teams jetzt tun müssen.
 KI / LLM
9 Min. Lesezeit
Startup-Boom in Deutschland: KI treibt Rekordgründungen
3.053 Startup-Gründungen im ersten Halbjahr 2026 (+52 %), getrieben von KI und Software. Was die Rekordwelle für Software-Teams in DACH bedeutet.
 Compliance
7 Min. Lesezeit
KI-Agenten: 84 % Marktmacht bei drei Anbietern
Frankreichs Wettbewerbshüter: OpenAI, Google und Anthropic halten 84 % des KI-Agenten-Markts. Was das für Lock-in und DACH-Teams bedeutet.
 KI / LLM
6 Min. Lesezeit
Block Buzz: Krypto-Identität für jeden KI-Agenten
Block hat Buzz veröffentlicht: ein Open-Source-Workspace, der jedem KI-Agenten eine kryptografische Identität und einen Audit-Trail gibt. Für DACH-Teams.
 Sicherheit
7 Min. Lesezeit
Craneware-Datenleck: Warnsignal für Klinik-Lieferketten
Der Craneware-Vorfall zeigt, wie das IT-Sicherheitsrisiko deutscher Krankenhäuser über jeden Dienstleister läuft – DSGVO, NIS2, KRITIS.
 KI / LLM
9 Min. Lesezeit
Digitale Souveränität wird zum IT-Vergabekriterium
Seit 1. Juli 2026 dürfen öffentliche Auftraggeber digitale Souveränität in IT-Vergaben werten. Was das für Software-Teams in der DACH-Region heißt.
 Compliance
6 Min. Lesezeit
KI-Notausschalter: US-Gesetz gegen Frontier-KI
Ein US-Gesetzentwurf würde Frontier-KI-Labore zum Notausschalter zwingen — Bußgeld bis 20 Mio. $/Tag. Was das für Software-Teams in der DACH-Region heißt.
 KI / LLM
6 Min. Lesezeit
Gartner: KI-Plattform- und Modellausgaben 2026 bei 64 Mrd. $, +63 %
Gartner: 64 Mrd. $ für KI-Plattformen und -Modelle 2026 (+63 %). Spezialisierte Modelle +210 % — im DACH-Markt entscheidet nun Kostenkontrolle.
 Cloud
6 Min. Lesezeit
AWS Security Hub überwacht jetzt Azure nativ und schützt KI-Workloads
AWS Security Hub überwacht Azure jetzt nativ, GuardDuty schützt KI-Workloads vor Prompt Injection. Was Multicloud-Teams in der DACH-Region tun sollten.
 KI / LLM
10 Min. Lesezeit
SAP beschleunigt Cloud-ERP und kappt das Gewinnziel
SAP meldet für Q2 2026 rund 24 % Cloud-Wachstum und 22,9 Mrd. Euro Backlog, senkt aber das Gewinnziel. Was der Cloud-ERP-Schub für DACH-Teams heißt.
 KI / LLM
7 Min. Lesezeit
AMD-Anthropic-Deal: eine echte Nvidia-Alternative
AMD investiert bis zu 5 Mrd. $ in Anthropic und liefert 2 GW MI450-GPUs in Helios-Racks. Was eine echte Nvidia-Alternative für Teams in DACH bedeutet.
 Sicherheit
7 Min. Lesezeit
AgentForger: Ein ChatGPT-Link konnte einen KI-Insider erschaffen
Eine CSRF-Lücke in ChatGPTs Agent Builder konnte per Link einen bösartigen KI-Agenten im Unternehmen ausrollen. Was das für DACH-Teams bedeutet.
 Cloud
7 Min. Lesezeit
Google Cloud: 514-Mrd.-$-Backlog signalisiert Kapazitätsengpass
Google Clouds Auftragsbestand erreichte 514 Mrd. $, die Nachfrage übersteigt die Kapazität. Was der Engpass für DACH-Teams bedeutet und wie vorausplanen.
 Sicherheit
8 Min. Lesezeit
KI-Code: 434 ausnutzbare Schwachstellen in 28 Apps
Eine Theori-Studie fand 434 ausnutzbare Schwachstellen in 28 KI-generierten Apps – DoS, IDOR und Hardcoded Secrets führen. Was das für DACH-Teams bedeutet.
 KI / LLM
6 Min. Lesezeit
Gemini 3.6 Flash: Was günstigere KI-Tokens für DACH bedeuten
Google lancierte am 21. Juli Gemini 3.6 Flash und senkte die Output-Preise auf 7,50 $ — bei bis zu 65 % weniger Tokens. Was das für DACH-Teams bedeutet.
 KI / LLM
6 Min. Lesezeit
HubSpot Agent Hub: Eine Konsole für CRM-KI-Agenten
HubSpot startete Agent Hub und Agent Builder am 23. Juli 2026 — eine Konsole für CRM-KI-Agenten. Was DACH-Teams jetzt über Governance und DSGVO wissen müssen.
 KI / LLM
10 Min. Lesezeit
NIS-2-Registrierung: BSI-Nachfrist endet am 31. Juli 2026
Das BSI duldet NIS-2-Registrierungen nur noch bis 31. Juli 2026. Rund 29.500 Firmen sind betroffen, Tausende noch nicht gemeldet. Was DACH-Teams jetzt tun.
 KI / LLM
8 Min. Lesezeit
Anthropics 1,5-Mrd.-$-Vergleich zu KI-Trainingsdaten gebilligt
Ein US-Gericht bestätigt Anthropics 1,5-Mrd.-$-Vergleich zu KI-Trainingsdaten. Was das für DACH-Teams bedeutet und wie §44b UrhG die Datenherkunft regelt.
 KI / LLM
9 Min. Lesezeit
Bundesnetzagentur wird zentrale KI-Aufsicht in Deutschland
Am 10. Juli 2026 hat der Bundesrat das KI-Durchführungsgesetz gebilligt: Die Bundesnetzagentur wird zentrale KI-Aufsicht. Was das für DACH-Teams heißt.
 Sicherheit
7 Min. Lesezeit
Check Point SmartConsole: Sicherheitslücke für vollen Admin-Zugriff ausgenutzt
Check Point patcht CVE-2026-16232 (CVSS 9.3): kritische SmartConsole-Auth-Umgehung, bereits für vollen Admin-Zugriff genutzt. Was DACH-Teams tun sollten.
 KI / LLM
7 Min. Lesezeit
Agent-Native Cloud: Alibabas Wette auf KI-Agenten
Auf der WAIC 2026 stellte Alibaba Cloud eine agent-native Cloud mit AgentLoop und AgentTeams vor. Was agent-native Infrastruktur für US- und EU-Teams bedeutet.
 Sicherheit
7 Min. Lesezeit
Hugging Face Breach: Ein autonomer KI-Agent kompromittierte die ML-Datenpipeline
Ein autonomer KI-Agent nutzte einen manipulierten Datensatz, um Hugging Face zu kompromittieren und interne Zugangsdaten abzugreifen. Was ML-Teams im DACH-Raum jetzt tun müssen.
 KI / LLM
7 Min. Lesezeit
Databricks erreicht 188 Mrd. $: Die Datenplattform-Wette
Databricks sammelt Kapital bei 188 Mrd. $ Bewertung und setzt auf KI-Daten-Governance. Was der Datenplattform-Wandel für US- und EU-Teams bedeutet.
 Compliance
7 Min. Lesezeit
EU-KI-Gesetz: GPAI-Bußgelder gelten ab 2. August 2026
Ab 2. August 2026 kann die EU GPAI-Anbieter mit bis zu 15 Mio. € oder 3 % des Umsatzes belegen — was die neuen Durchsetzungsbefugnisse für DACH-Teams bedeuten.
 KI / LLM
7 Min. Lesezeit
Fireworks AI: 1,5 Mrd. $ als Wette auf spezialisierte Inferenz
Fireworks AI sammelt 1,5 Mrd. $ ein - 95 % seiner 40 Bio. Tokens pro Tag laufen auf spezialisierten Open-Weight-Modellen. Was das für DACH-Teams bedeutet.
 KI / LLM
7 Min. Lesezeit
Ode: Anthropics 1,5-Mrd.-Wette auf Umsetzung statt Modelle
Anthropic und Blackstone gründeten Ode, eine 1,5-Mrd.-Dollar-Firma für KI-Umsetzung — der Wert liegt im Einsatz, nicht im Modell. Folgen für US-/EU-Teams.
 KI / LLM
6 Min. Lesezeit
Gemini 3.5 Pro verzögert: Was bedeutet das für DACH-Teams?
Google verschob Gemini 3.5 Pro am 16. Juli, weil die Coding-Qualität intern nicht überzeugte. Was der Verzug für DACH-Teams im KI-Einsatz bedeutet.
 Mobile
8 Min. Lesezeit
Android öffnet den Play Store am 22. Juli für rivalisierende App-Stores
Google öffnet den Play Store am 22. Juli 2026 für rivalisierende Android-App-Stores – US-Apps werden ohne Opt-out automatisch gelistet.
 KI / LLM
8 Min. Lesezeit
Chinas KI-Begleiter-Regeln in Kraft: Doubao und Qwen ziehen Agenten zurück
Chinas Regeln für anthropomorphe KI gelten seit 15. Juli 2026 – Doubao und Qwen stellten Begleiter-Agenten ab. Was das für US- und EU-Teams bedeutet.
 Compliance
8 Min. Lesezeit
KI-Verordnung: Transparenzpflichten werden am 2. August durchsetzbar
Artikel 50 der EU-KI-Verordnung gilt ab 2. August 2026: Chatbot-Hinweis, Deepfake-Kennzeichnung, KI-Markierung. Was DACH-Teams jetzt tun müssen.
 KI / LLM
7 Min. Lesezeit
Der Agenten-Protokoll-Krieg im Unternehmen: MCP vs. A2A
Google, Microsoft und Verbündete stützen ein gemeinsames Agenten-Protokoll gegen Anthropics MCP. Was der Standardkrieg für KI-Agenten-Teams bedeutet.
 Compliance
8 Min. Lesezeit
EDPB-Regeln unterstellen KI-Trainingsdaten voll der DSGVO
Die neuen Web-Scraping-Leitlinien des EDPB stellen KI-Trainingsdaten unter die DSGVO. Was US- und EU-Teams beim Bau von GenAI jetzt anpassen müssen.
 Compliance
7 Min. Lesezeit
Apple verklagt OpenAI wegen Diebstahls von Geschäftsgeheimnissen
Apple verklagte OpenAI am 10. Juli 2026 wegen Diebstahls von Geschäftsgeheimnissen beim Ingenieurwechsel. Was das für den Schutz Ihrer IP bedeutet.
 Sicherheit
7 Min. Lesezeit
FortiBleed: Gestohlene FortiGate-Zugangsdaten speisen INC- und Lynx-Ransomware
SOCRadar verband den FortiGate-Zugangsdatenklau FortiBleed mit INC- und Lynx-Ransomware. Was das Firewall-Leck für IT-Teams in der DACH-Region bedeutet.
 Sicherheit
8 Min. Lesezeit
Accenture-Leak: 35 GB Quellcode und Cloud-Schlüssel gestohlen
Ein Hacker leakte 35 GB Accenture-Quellcode, SSH-Schlüssel und Azure-Tokens aus einem DevOps-Repo. Was US- und EU-Softwareteams über Secrets lernen sollten.
 Cloud
7 Min. Lesezeit
Google Cloud Run Sandboxes: Zero-Trust-Isolation für KI-Code in Millisekunden
Google Cloud Run Sandboxes führen KI-generierten Code isoliert aus – ohne Netzwerk und ohne Zugriff auf Ihre Zugangsdaten. Was das für Teams bedeutet.
 Sicherheit
7 Min. Lesezeit
GhostLock: 15 Jahre alte Linux-Kernel-Lücke ermöglicht Root-Zugriff und Container-Escape
GhostLock (CVE-2026-43499): 15 Jahre alte Linux-Kernel-Lücke ermöglicht lokalen Root-Zugriff und Container-Escape. Kein Workaround — BSI empfiehlt sofortiges Patchen.
 Compliance
7 Min. Lesezeit
Claude ist GA in Azure Foundry – doch EU-Teams fehlt die Datenresidenz
Claude-Modelle sind GA in Microsoft Foundry, doch ohne EU-Datenzone – Inferenz kann auf US-Server laufen. Was das für EU-Teams und Compliance heißt.
 KI / LLM
7 Min. Lesezeit
Grok 4.5 startet zum halben Preis – DACH-Teams warten noch auf EU-Zugang
Grok 4.5 startete am 8. Juli zu 2/6 USD je Million Token – in der EU noch nicht verfügbar, trainiert auf Cursor-Entwicklerdaten. Was DACH-Teams beachten müssen.
 KI / LLM
7 Min. Lesezeit
Fable 5 wird Premium — Zeit, KI-Agenten zu routen
Anthropic stellt Fable 5 auf Nutzungspreise um: 10/50 $ pro Mio. Token. Warum Modell-Routing für DACH-Teams jetzt eine Architekturentscheidung ist.
 KI / LLM
7 Min. Lesezeit
GPT-5.6 geht live: Sol, Terra und Luna nach US-Behördenprüfung
GPT-5.6 live: Sol ($5/$30 je Mio. Token), Terra ($2,50/$15), Luna ($1/$6). Was die US-Behördenprüfung und Tier-Preisgestaltung für DACH-Teams bedeuten.
 Sicherheit
7 Min. Lesezeit
Agentische Ransomware ist da: Ein KI-Agent führte den gesamten Angriff aus
Sysdig dokumentierte JADEPUFFER, die erste agentische Ransomware: ein KI-Agent führte per Langflow-Lücke eine Datenbank-Erpressung aus. Was zu tun ist.
 KI / LLM
7 Min. Lesezeit
Chinesische KI-Modelle unterbieten US-Labore beim Preis
US-Teams verlagern Workloads auf chinesische Open-Modelle wie DeepSeek und Qwen – oft 60–90 % günstiger als OpenAI und Anthropic. Was das bedeutet.
 Compliance
7 Min. Lesezeit
EU-Aktionsplan Cybersicherheit & KI: Folgen für DACH-Teams
Die EU-Kommission stellte am 7. Juli 2026 den Aktionsplan Cybersicherheit und KI vor. Was ENISA-Blueprint, NIS2 und BSI für DACH-Softwareteams bedeuten.
 Sicherheit
7 Min. Lesezeit
CitrixBleed ist zurück: NetScaler-Lücke binnen 24 Stunden ausgenutzt
Eine neue CitrixBleed-Lücke in Citrix NetScaler (CVE-2026-8451) wurde binnen 24 Stunden nach Offenlegung ausgenutzt. Was NetScaler-Teams jetzt tun sollten.
 KI / LLM
7 Min. Lesezeit
OpenAI drosselt GPT-5.6: neue US-KI-Überprüfung setzt Maßstäbe
OpenAI begrenzte GPT-5.6 auf 20 Partner nach US-Verordnung. Was DACH-Teams über das Nebeneinander von US- und EU-KI-Regulierung wissen müssen.
 KI / LLM
7 Min. Lesezeit
KI-Wagniskapital erreicht Rekord von 510 Mrd. $ — zwei Labore holen 43 %
Wagniskapital erreichte im 1. Halbjahr 2026 einen Rekord von 510 Mrd. $ — größtenteils KI. Was die Konzentration für US- und EU-Softwareteams bedeutet.
 KI / LLM
7 Min. Lesezeit
Agentische KI-Rechnungen sprengen Enterprise-Budgets
Enterprise-Budgets für agentische KI platzen — Uber verbrauchte sein 2026-KI-Budget in vier Monaten. Was US- und EU-Teams vor dem Agenten-Rollout tun sollten.
 Sicherheit
7 Min. Lesezeit
Ungepatchte Argo-CD-Lücke riskiert komplette Kubernetes-Übernahme
Eine ungepatchte Argo-CD-Lücke erlaubt die Übernahme ganzer Kubernetes-Cluster — kein CVE, kein Patch. Was US- und EU-Teams jetzt absichern sollten.
 Sicherheit
8 Min. Lesezeit
Cursor IDE DuneSlide-Lücken: Prompt Injection wird zu Zero-Click-RCE
Zwei kritische Cursor-IDE-Lücken (CVSS 9.8) erlauben Zero-Click-Prompt-Injection und RCE. Was KI-Coding-Agenten für Ihre Dev-Security bedeuten.
 Compliance
7 Min. Lesezeit
EU-KI-Gesetz: Hochrisiko-Frist auf Dezember 2027 verschoben
Der EU-Rat hat am 29. Juni 2026 die Hochrisiko-Pflichten des KI-Gesetzes auf Dezember 2027 verschoben — was das für Software-Teams in der DACH-Region bedeutet.
 Sicherheit
7 Min. Lesezeit
Adobe schließt kritische ColdFusion-Lücken
Adobe schließt sieben CVSS-10.0-Lücken in ColdFusion und Campaign mit Codeausführung. Was US- und EU-Teams mit Legacy-Stacks jetzt tun sollten.
 KI / LLM
7 Min. Lesezeit
Claude Sonnet 5: Was günstigere KI-Agenten für Teams bedeuten
Claude Sonnet 5 startete am 30. Juni mit Opus-naher Leistung zu niedrigeren Token-Preisen. Was das für US- und EU-Softwareteams bedeutet.
 Compliance
8 Min. Lesezeit
EU Cloud and AI Development Act: Folgen für DACH-Teams
Der geplante EU Cloud and AI Development Act verändert die Cloud- und KI-Beschaffung. Was Softwareteams im DACH-Raum jetzt zur Datensouveränität planen sollten.
Keine Artikel passen zu Ihrem Filter.
Versuchen Sie ein anderes Stichwort oder eine andere Kategorie.
Planen Sie ein KI-, SaaS- oder Mobile-Projekt für die USA oder die EU?
Sprechen Sie mit unseren Engineering-LeadsAngebot anfordern
Was in Softwareentwicklung, KI, Cloud und Sicherheit wirklich zählt — kurz eingeordnet.