Event-Loop-Blockierung
Synchrone Operationen in heißen Pfaden blockieren alle Anfragen. Wir profilieren mit clinic.js, identifizieren die Verursacher und verlagern CPU-gebundene Arbeit in Worker-Threads.
Node.js treibt unsere Marktplatz-Kerne, Echtzeit-Messaging-Backbones und SaaS-APIs an. ANT nutzt NestJS mit Elasticsearch-Indexierung, JoyJet verwendet Socket.io für Live-Social-Feeds in den USA und der EU, REHAU verbindet Next.js über ein NestJS-Gateway mit SAP. Achtzig Senior-Entwickler, TypeScript-first, mit Observability-Expertise, auf Kubernetes deployt.
Wir liefern Node.js Engineering für SaaS-API-Plattformen, Echtzeit-Social- und Logistikanwendungen sowie B2B-Integrationsschichten, die Frontends mit SAP, Dynamics und ERP-Backends verbinden. NestJS ist unser Standard für neue TypeScript-Backends — modular, DI-verdrahtet, Swagger-dokumentiert. Express und Fastify bleiben im Werkzeugkasten für bestehende Codebasen und latenz-kritische Pfade. Jedes Node.js-Backend wird mit BullMQ-Queues, strukturiertem Logging, verteiltem Tracing und Kubernetes-Deployment-Manifesten ausgeliefert. Bereit für die Teamverstärkung? Sehen Sie unsere Node.js-Entwicklungsleistungen und Dedicated-Backend-Teams.
Synchrone Operationen in heißen Pfaden blockieren alle Anfragen. Wir profilieren mit clinic.js, identifizieren die Verursacher und verlagern CPU-gebundene Arbeit in Worker-Threads.
BullMQ-Worker und Socket.io-Server akkumulieren Closures über Millionen von Events. Wir instrumentieren Heap-Snapshots und beheben Leckquellen — wir starten nicht einfach neu.
Große Express-Codebasen häufen any-Typen und manuelle Validierung an. Wir migrieren zu NestJS mit Zod oder class-validator an jeder Request-Grenze.
In-Memory-Subscriptions brechen, wenn Pods horizontal skalieren. Wir implementieren Redis-Pub/Sub-Adapter und Sticky-Session-Fallback für Clients, die es benötigen.
npms transitiver Abhängigkeitsbaum bietet mehr Angriffsfläche als die meisten Apps benötigen. Wir führen npm-Audits in der CI durch, fixieren kritische Versionen und liefern SBOM-Artefakte.
Asynchrone Callstacks verlieren Kontext über await-Grenzen hinweg. Wir verdrahten OpenTelemetry-Kontext-Propagierung durchgängig, sodass jeder Trace vom HTTP-Eingang bis zur Datenbankabfrage reicht.
Domain-Modul-Architektur mit geteilten Bibliotheken, DI, Swagger und einer klaren Grenze für zukünftige Microservice-Extraktion.
WebSocket- und SSE-Gateways für Social-Feeds, Live-Dashboards und Logistik-Tracking — Socket.io oder natives WS mit Redis-Pub/Sub.
Contract-First-APIs mit OpenAPI-Codegen, Zod-Validierung, JWT-Auth und versionierten Routen.
BullMQ-Job-Prozessoren für E-Mail, PDF-Generierung, Zahlungs-Webhooks und geplante Berichte — mit Dead-Letter-Queues und Retry-Policies.
Zeilenbasierte Mandanten-Isolation, mandantenspezifisches Rate Limiting und Abrechnungs-Event-Streams auf NestJS + PostgreSQL.
Modul-für-Modul-Migration mit parallelem Express-Fallback, Integrationstestabdeckung und Zero-Downtime-Deployment.
DSGVO-konform · SOC-2-fähig · HIPAA-fähig · CCPA-berücksichtigt
Gemeinsam: PCI-DSS-Scope-Reduzierungs-Muster, SBOM pro Build, Secrets in Vault.
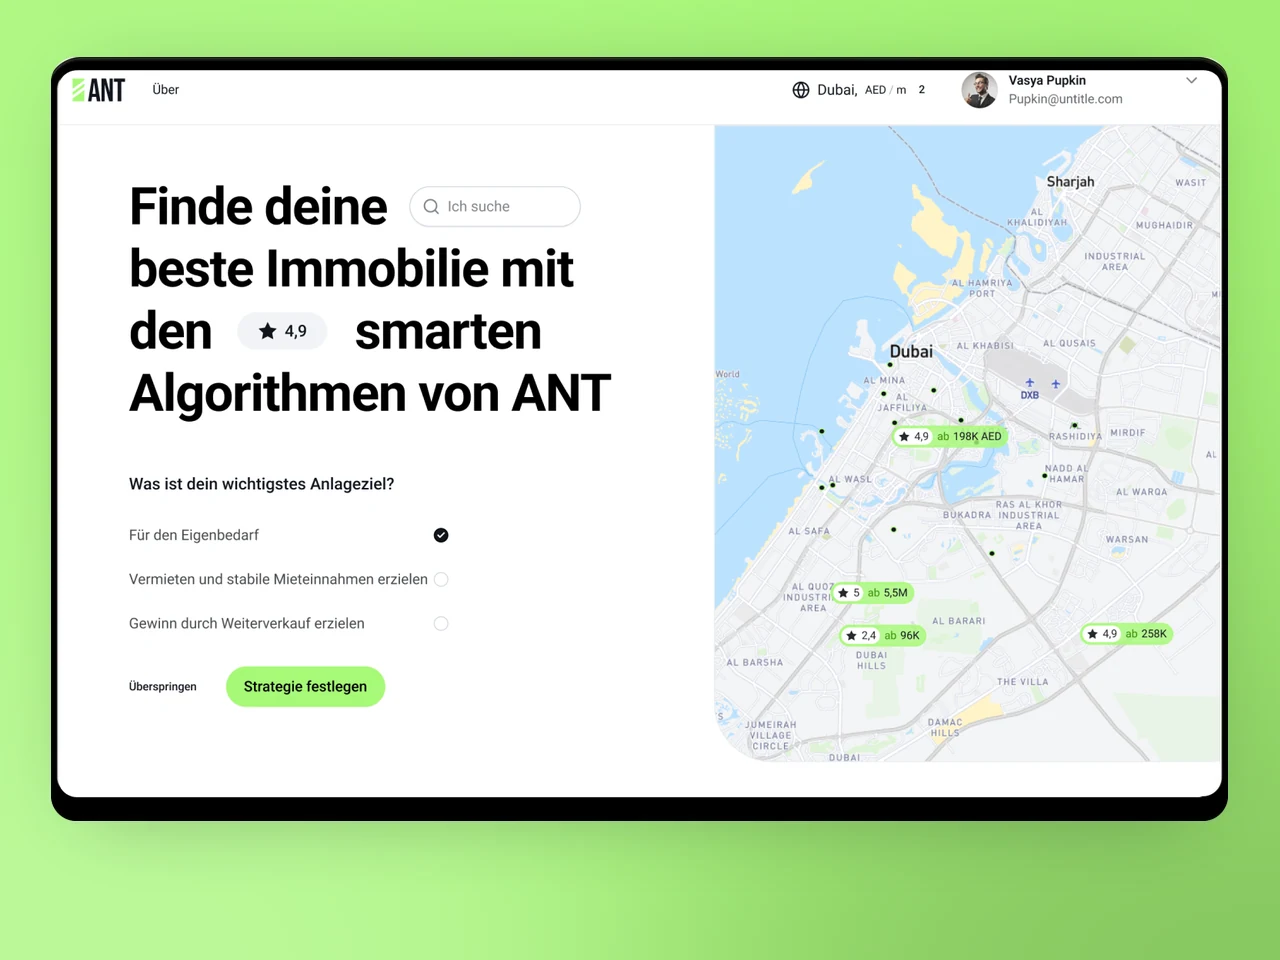
Property marketplace web platform with listing CMS, search and B2B admin console for US and EU operators.
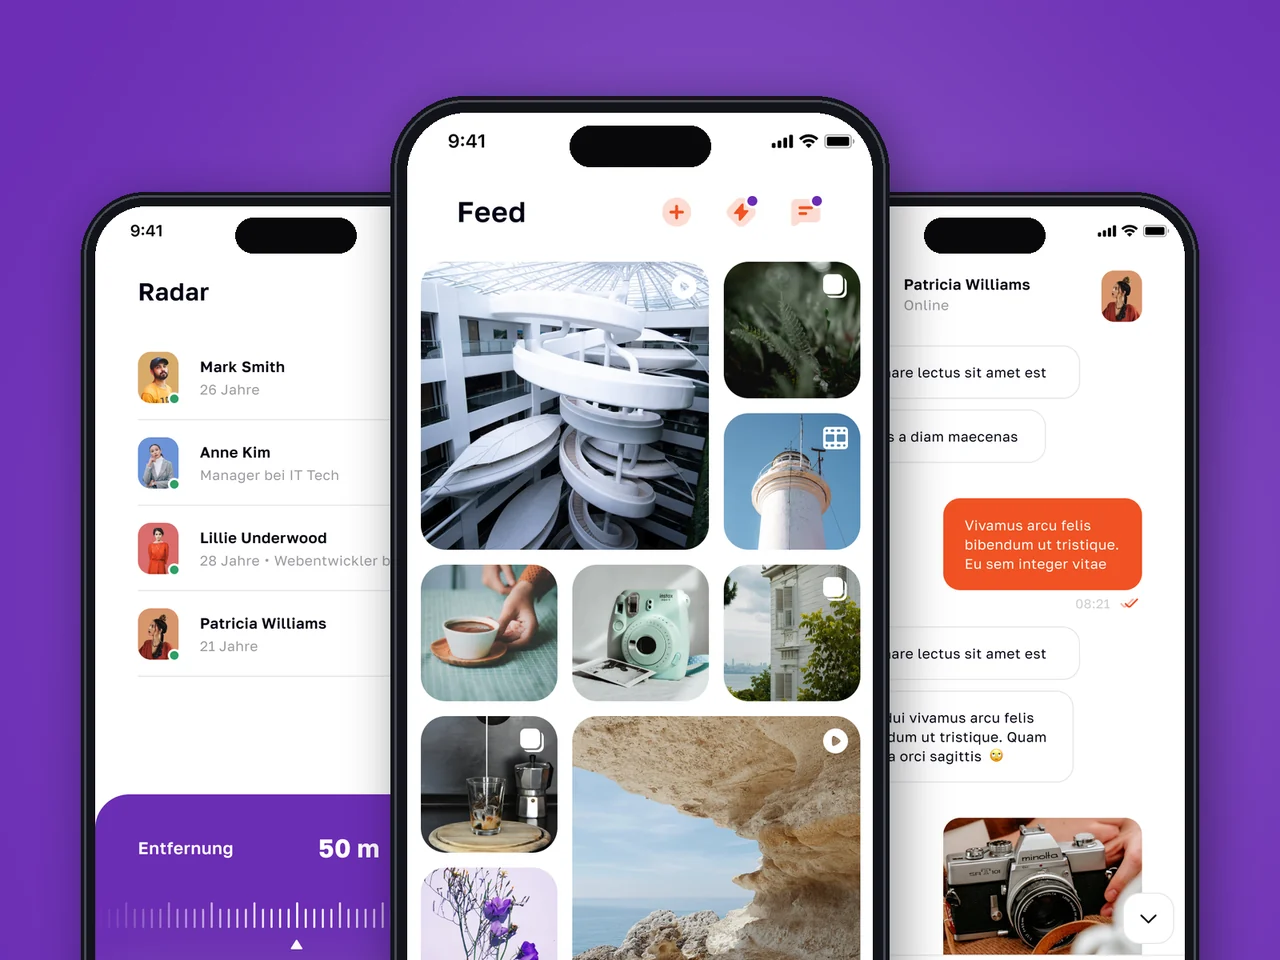
Produktive Social-Plattform — App Store + Google Play, live in den USA und der EU — mit Geo-Radar, verschlüsseltem Messaging und einer virtuellen Wirtschaft.
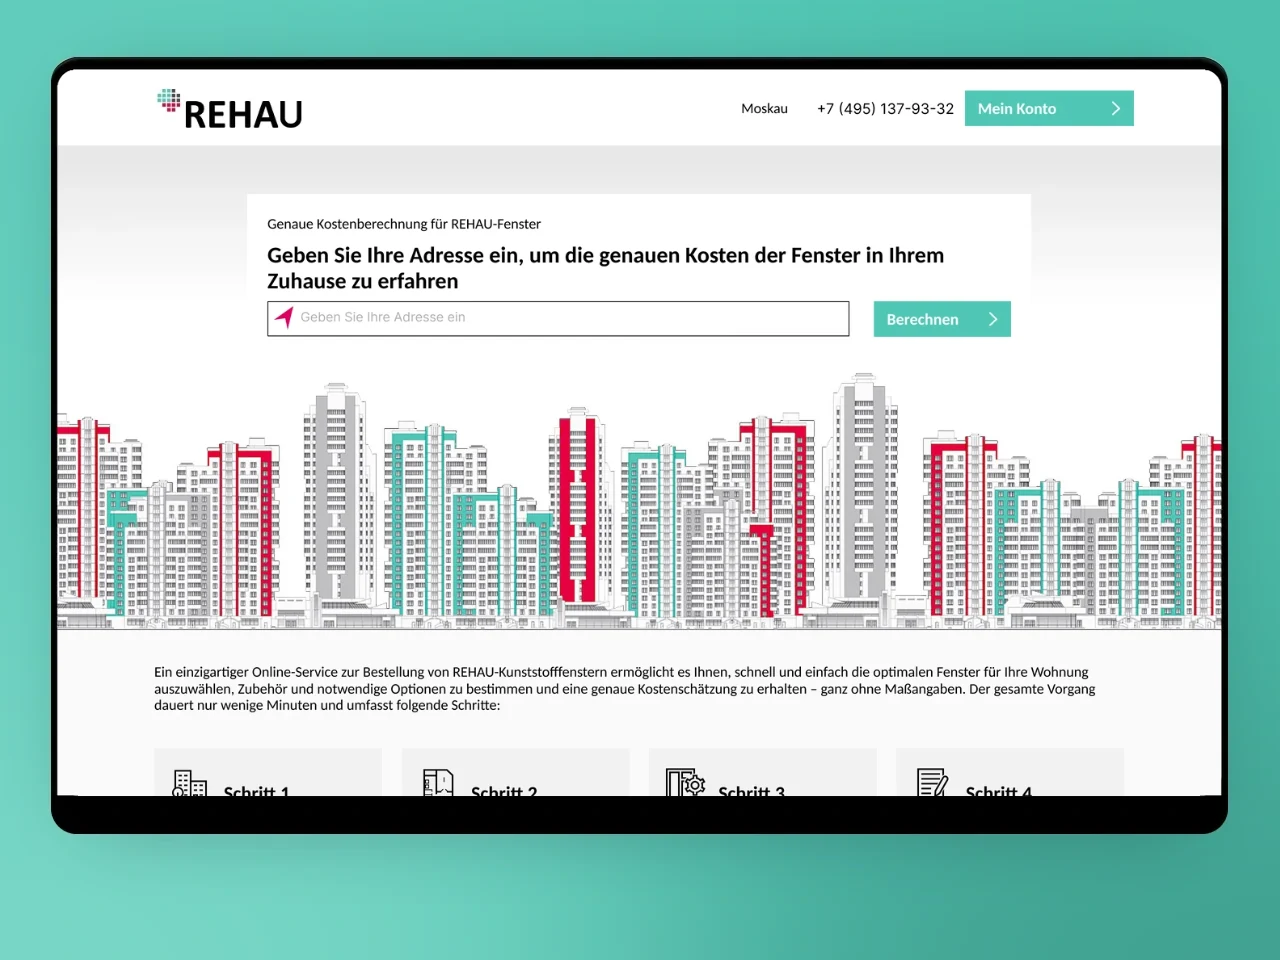
B2B e-commerce and product configurator for a global polymer manufacturer with multi-region pricing, stock and dealer workflows.
Eine Social-Plattform von Grund auf zu bauen ist Hochrisiko-Arbeit. YuSMP lieferte den Interest-Feed, Geo-Radar, Stories und die virtuelle Münzwirtschaft termingerecht — mit einer Codebasis, die unser internes Team am ersten Tag der Übergabe aufgriff.
B2B-Commerce für eine Polymerproduktmarke bedeutet komplexe Produktkonfiguratoren, Händlerpreisstufen und Bestellworkflows. YuSMP entwickelte eine Plattform, die unsere Händler ohne eine einzige Schulung übernahmen. Die Bestellvolumina über das Portal verdoppelten sich im ersten Jahr.
Eine Kreditentscheidungs-Engine, die zehnmal schneller genehmigt, entsteht nicht zufällig. YuSMP entwickelte die Scoring-Pipeline, die Integration mit Kreditbüros und ein Back-Office, das unsere Underwriter gerne nutzen. Die Genehmigungszeit sank von zwei Tagen auf unter vier Stunden.
Wir veröffentlichen täglich Dutzende Sportartikel. YuSMP entwickelte eine Redaktionspipeline mit einem Telegram-Bot als CMS — Redakteure posten einmal, und der Inhalt erscheint sofort auf Web, iOS und Android. Die Architektur erfordert null tägliche Wartung.
1 / 4
Senior-Entwickler, die NestJS-Modulgrenzen, DI-Hierarchien und Swagger-Verträge von Grund auf in produktiven Codebasen entworfen haben.
Socket.io-Systeme, die Zehntausende gleichzeitiger Nutzer bedienen — keine Spielzeugbeispiele, sondern veröffentlichte Consumer-Apps mit Redis-Pub/Sub-Skalierung.
Jeder Node.js-Dienst wird mit OpenTelemetry-Traces, strukturierten JSON-Logs und Prometheus-Metriken ausgeliefert — eingebaut vor Ende des ersten Sprints.
FAQ
NestJS für neue Projekte: DI-Container, Dekoratoren, Swagger out of the box und ein klarer Migrationspfad zu Microservices bei Bedarf. Express oder Fastify, wo wir minimalen Overhead benötigen oder eine Legacy-Codebasis erweitern.
Wir profilieren mit clinic.js und 0x, verschieben CPU-gebundene Arbeit in Worker-Threads oder separate Prozesse und richten Echtzeit-Event-Loop-Lag-Monitoring mit Node.js-Diagnose-Kanälen und OpenTelemetry ein.
Ja. Wir haben produktive Socket.io-Deployments, die Tausende gleichzeitiger Verbindungen bedienen — JoyJets Live-Social-Feed ist ein Beispiel. Wir verwenden Redis-Pub/Sub für Multi-Instanz-Skalierung und Graceful-Reconnect auf dem Client.
Wir folgen OWASP API Security Top 10: Rate Limiting, Eingabevalidierung mit Zod, parametrisierte Queries, Secrets in Vault oder AWS Secrets Manager, Abhängigkeits-Audit in der CI und HTTP-Sicherheits-Header.
Für I/O-gebundene Workloads — HTTP-Proxies, API-Gateways, Echtzeit-Messaging — skaliert Node.js auf Zehntausende gleichzeitiger Verbindungen auf bescheidener Hardware. Für CPU-gebundene Arbeit kombinieren wir Node.js mit Go- oder Rust-Workern.
Wir migrieren Modul für Modul, während Express parallel weiterläuft. Jedes migrierte Modul erhält NestJS-DI, Swagger-Dekoratoren und Integrationstests. Typische Zeitrahmen: 6–12 Wochen für einen mittelgroßen Express-Monolithen.
Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.
Antwort innerhalb eines Werktages. NDA auf Anfrage.
Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.
E-Mail: sales@yusmpgroup.com
Telefon: +374 44 871 811
Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)