Blog News Kontakt Angebot anfordern

Individuelle Softwareentwicklung für Mittelstand und Konzerne in den USA und der EU

YuSMP Group liefert individuelle Softwareentwicklung für Unternehmen in den USA und der EU, die Senior-Engineering, planbare Auslieferung und eine audit-fähige Compliance-Position benötigen. Unsere 80+ Entwickler in Jerewan arbeiten im MEZ-Tag mit täglicher Überlappung zur US-Ostküste und liefern Web-, SaaS- und Plattform-Software unter DSGVO-konformen Kontrollen, ISO-27001-bereit, mit SOC 2 Type II in Vorbereitung.

9+Jahre im Geschäft
80+Senior-Entwickler im Team
120+Projekte realisiert
71Kunden-NPS

DSGVO-konform · ISO 27001-bereit · SOC 2 Typ II in Vorbereitung · HIPAA-fähig · CCPA-berücksichtigt · CET-Arbeitstag mit Überlappung 9–13 Uhr ET

Diese Seite richtet sich an Produkt-, Engineering- und Einkaufsverantwortliche im Mittelstand sowie an IT-Leiter in Konzernen, die einen Partner für die Entwicklung, Modernisierung oder Erweiterung einer eigenen Plattform suchen. Wir liefern maßgeschneiderte Softwareentwicklung für SaaS, FinTech, HealthTech und B2B-Vertikale in den USA und der EU — als Festpreis, Time & Materials oder Dediziertes Team. Die Preise haben festen Scope und sind All-in in USD, gestaffelt nach Build: ab 1.100 $ für ein Landing oder kleinen Build bis 10.400 $ für ein Portal oder einen Webservice. Compliance-Scope umfasst DSGVO, HIPAA-fähige und PCI-DSS-fähige Architekturen, CCPA sowie ISO-27001-bereit, mit SOC 2 Type II in Vorbereitung. Sehen Sie dies in der Praxis in unserer CheckList-Fallstudie.

Was Sie von unserer Softwareentwicklung erhalten

Ein Produkt, keine Folien

Wir liefern alle zwei Wochen lauffähige Software in Produktion — vollständig observierbar, mit Feature-Flags und Rollback-Pfaden ab Sprint eins.

Compliance von Anfang an

DSGVO, ISO-27001-Kontrollen und Audit-Trails sind Teil der Auslieferung — kein nachgereichter Anhang vor dem nächsten Zertifizierungsfenster.

KI dort, wo sie sich rechnet

Wir bauen KI-Features ein, wenn sie Workflow-Zeit verkürzen oder Umsatz freischalten — messbar, governance-konform und hinter klaren Leitplanken.

Planbare Auslieferung

Fester Sprint-Takt, transparente Burndown-Charts, wöchentliche Demos und ein schriftliches Status-Update. Keine Überraschungen am Quartalsende.

Ausschließlich Senior-Entwickler

Jeder Entwickler im Team hat bereits produktive Systeme für US- und EU-Kunden ausgeliefert. Keine versteckten Junioren, keine Schichtwechsel zwischen Zeitzonen.

Code, den Sie behalten können

Saubere Architektur, vollständige Testabdeckung auf kritischen Pfaden, ADRs und Dokumentation, die Ihr Inhouse-Team ab Tag eins übernehmen kann.

Wie wir liefern: Discovery, Build, Run

  1. 01

    Discovery

    Zwei bis vier Wochen Produkt-, Technik- und Compliance-Discovery — abgeschlossen mit unterzeichnetem Scope, Roadmap und Festpreis-Plan für das erste Release.

  2. 02

    Design

    Architektur, UX-Flows und Sicherheitsmodell werden im Vorfeld entschieden und als ADRs dokumentiert — nicht improvisiert während der Implementierung.

  3. 03

    Build

    Zweiwöchige Sprints, wöchentliche Demos, gehärtete CI/CD-Pipelines und Feature-Flags. Produktiv-Deployments beginnen in Sprint zwei — nicht am Projektende.

  4. 04

    Run

    SLOs, On-Call-Rotation, Observability und ein monatlicher Verbesserungsplan halten das System langfristig gesund.

Engagement-Modelle: Festpreis, Time & Materials, Dediziertes Team

Festpreis

Optimal für klar umrissene MVPs und Migrationen. Wir verpflichten uns nach einer bezahlten zweiwöchigen Discovery auf Scope, Budget und Termin.

Time & Materials

Optimal für sich entwickelnde Produkte. Monatliche Rechnungsstellung, festes Senior-Team, volle Transparenz über Stunden und Ergebnisse.

Dediziertes Team

Langfristige Squad, eingebettet in Ihre Produktorganisation. Sie steuern Prioritäten, wir übernehmen Recruiting, Retention und Auslieferung.

Was individuelle Softwareentwicklung kostet — und was den Preis treibt

Die meisten Agenturen behalten die Zahl für ein Verkaufsgespräch zurück. Unten finden Sie Referenzformate für die gängigen Arten individueller Builds — das genaue Angebot nennen wir nach einer kostenlosen Scope-Bewertung. Jeder Build hat einen fixen Umfang und ist All-inclusive, kalkuliert in USD, ohne Recruiting-Aufschlag, ohne Tool-Zuschläge und ohne versteckte Kosten. Sie sehen das Budget Posten für Posten, bevor auch nur eine Zeile Code geschrieben wird, und geben es frei.

Landingpage / kleiner Build

ab $1.100

2–4 Wochen · ein Flow

Eine Landingpage oder ein kleiner Build mit einem einzigen Zweck. Kernflow, Formular oder Lead-Erfassung, Analytics, Deploy und Quellcode-Übergabe — eine echte Seite, kein Mockup.

Angebot anfordern

Unternehmenssystem

ab $2.900

6–10 Wochen · mehrere Rollen

Ein internes Unternehmenssystem oder eine Business-App. Rollen und Berechtigungen, ein Admin-Panel, ein echtes Datenmodell und ein bis zwei Integrationen.

Angebot anfordern
Empfohlen

Onlineshop / Marktplatz

ab $5.800

10–16 Wochen · Commerce

Ein Onlineshop oder Marktplatz. Katalog, Warenkorb und Checkout, Zahlungen, ein Verkäufer- oder Admin-Backoffice und Bestell-Workflows.

Angebot anfordern

Portal / Webdienst

ab $10.400

14–22 Wochen · Plattform

Ein Portal oder ein Webdienst mit mehreren Rollen. Externe Integrationen, ein umfassendes Datenmodell, Reporting und ein ereignisgesteuertes Backend.

Angebot anfordern

Was die Zahl innerhalb einer Stufe bewegt: Feature-Tiefe und Komplexität des Datenmodells, die Anzahl der Drittanbieter-Integrationen und Ihr Compliance-Umfang (standardmäßig DSGVO-konform; auf Anfrage HIPAA- und PCI-DSS-fähig). Cloud-Kosten laufen über Ihre eigenen Accounts, sodass Sie den Kostenhebel behalten. Jedes Angebot basiert ausschließlich auf Senior-Engineers — keine Offshore-Juniors, die als Senior abgerechnet werden, kein Recruiting-Aufschlag, keine Tool-Zuschläge. Preise sind unverbindlich und werden in einem schriftlichen Angebot für Ihren konkreten Scope fixiert.

Branchen, für die wir individuelle Software entwickeln

Individuelle Software ist nur so gut wie ihre Passung zu Ihrer regulatorischen und betrieblichen Realität. Wir kombinieren Senior-Engineering mit branchenspezifischer Compliance auf US- und EU-Märkten — und wir haben in jeder der folgenden Branchen bereits ausgeliefert, sodass die Compliance-Entscheidungen erprobt sind und nicht erst während eines Sicherheitsaudits entdeckt werden.

FinTech & Finanzdienstleistungen

PCI-DSS-relevante Zahlungs-, Kredit- und Wallet-Plattformen mit KYC/AML-Flows für US- und EU-Privat- und Geschäftskunden. Wir trennen Kartendaten von der Anwendungsschicht, stimmen das Access-Logging mit Ihrem QSA ab und liefern ein Billing-Rückgrat — Stripe Billing oder Chargebee — das Abonnement-Lebenszyklus, Proration, nutzungsbasierte Abrechnung und Dunning abdeckt, ohne die Billing-Logik von Grund auf neu zu bauen.

Weiterlesen

Für regulierte Kreditvergabe und Core-Banking-Integrationen implementieren wir das ereignisgetriebene Adapter-Muster: Jede Integration läuft über einen idempotenten Consumer mit Schema-Registry und Dead-Letter-Queue, damit ein Ausfall nachgelagerter Systeme die Kreditvergabe oder das Settlement nicht blockiert. Open-Banking-Flows (PSD2 / UK Open Banking) werden bereits in der Architekturphase mit Blick auf die regulatorische Read/Write-API-Oberfläche entworfen — nicht erst beim Compliance-Review nachgerüstet. Siehe unsere FinTech-Softwarepraxis für den vollständigen Stack, den wir in diesem Sektor einsetzen.

Mehr erfahren →

HealthTech & Life Sciences

HIPAA-fähige, DSGVO-konforme Patientenportale, Telehealth-Plattformen und klinische Dokumentationssysteme mit dokumentierten Datenflüssen und BAAs, die bereits auf Infrastrukturebene vorliegen.

Weiterlesen

Wir modellieren die Minimum-Necessary-Grenze auf der Datenebene — PHI isoliert von Analytics-Pipelines, Query-Zugriff abgegrenzt und unabhängig von Anwendungs-Session-Tokens protokolliert — sodass die Plattform audit-bereit ist, bevor eine Aufsichtsbehörde oder ein Partner danach fragt.

Für klinische und geräte-nahe Software wenden wir die Dokumentationsdisziplin nach IEC 62304 an: Anforderungs-Rückverfolgbarkeit, Risikomanagement-Aufzeichnungen und eine Software-Stückliste werden als Projekt-Deliverables erstellt, statt unter Audit-Druck zusammengestellt zu werden. Das Scoping nach EU-Medizinprodukteverordnung (MDR 2017/745) für die SaMD-Klassifizierung erfolgt bereits in der Discovery, sodass der Entwicklungszyklus vor dem ersten Sprint zur Risikoklasse passt. Siehe unsere HealthTech-Softwarepraxis für Details zu Stack und Compliance.

Mehr erfahren →

E-Commerce & Handel

Commerce-Plattformen, Headless-Storefronts und Back-Office-Tools mit verbraucherrechtskonformem Checkout. Wir entwickeln für die integrationsintensive Realität des B2B-Handels: SAP oder 1C als ERP-Quelle der Wahrheit, Salesforce oder HubSpot für CRM, regionsspezifische Preisgestaltung mit Mehrwährung und lokalen Steuerregeln sowie eine Konfigurator-Engine, die eine deterministische SKU ausgibt, sodass Angebot und Rechnung ohne manuellen Abgleich übereinstimmen.

Weiterlesen

Für Marktplatz- und Multi-Vendor-Plattformen implementieren wir Verkäufer-Isolation auf der Datenebene, treuhandbewusste Zahlungsaufteilung und Streitbeilegungs-Workflows, die Verbraucherschutzanforderungen in EU- und US-Jurisdiktionen erfüllen. Verbraucherrechtliche Compliance — Widerrufsrecht, Umsatzsteuer auf digitale Güter, SCA unter PSD2, CCPA-Hinweispflichten für US-Verbraucherdaten — ist ein Checkpoint in der Architekturphase, kein Befund vor dem Launch. Siehe unsere E-Commerce- & Handelspraxis und den REHAU B2B-Händlerportal-Case.

Mehr erfahren →

Logistik & Fertigung

Lagerverwaltung, Flotten-Disposition und Supply-Chain-Transparenz-Systeme, bei denen offline-first-fähige mobile Clients und Echtzeit-ERP-Synchronisation nicht verhandelbar sind.

Weiterlesen

Wir gestalten die Sync-Schicht so, dass Barcode-Scans, Gewichtsmessungen und Pick-Bestätigungen, die auf dem Werksboden mit unterbrochener Konnektivität erfasst werden, lokal zwischengespeichert und beim Verbindungsaufbau deterministisch abgeglichen werden — ohne Datenverlust oder doppelte Datensätze im WMS-Backend.

Integrationen mit Drittanbieter-Carriern — DHL, FedEx, DPD, Yandex Delivery — werden in idempotente Adapter mit Retry-Policy und Dead-Letter-Queue eingebettet, damit ein Ausfall der Carrier-API den Dispatch-Betrieb nicht blockiert. Für Fertigungsausführung und IoT-nahe Workloads implementieren wir eine Zeitreihen-Datenschicht, die Sensor- und Maschinenereignisse mit hoher Frequenz aufnehmen kann, mit einer Alerting-Pipeline, die Anomalien in Echtzeit an die Betreiber eskaliert. Siehe unsere Logistik- & Fertigungspraxis und den Warehouse-WMS-Case.

Mehr erfahren →

EdTech & HR-Technologie

Lernmanagement-Plattformen, Talent-Marktplätze und HR-Workflow-Systeme, bei denen SCORM/xAPI-Content-Compliance, Fortschrittsverfolgung und Zertifizierungs-Workflows zum Kernprodukt gehören.

Weiterlesen

Wir bauen Multi-Tenant-LMS-Plattformen, bei denen die Lernerdaten jeder Organisation auf Zeilenebene isoliert sind, Kursabschlüsse über eine dokumentierte API in nachgelagerte HR- und Payroll-Systeme einfließen und Zertifikate mit einem überprüfbaren Audit-Trail erzeugt werden, der Akkreditierungsstellen genügt.

Engagement-Mechaniken — Streaks, Bestenlisten, geplante Erinnerungen, Kohorten-Management und Manager-Dashboards — werden über eine Produkt-Analytics-Pipeline instrumentiert, die Aktivierung und Abschluss getrennt misst, sodass das Produktteam A/B-Experimente beim Onboarding durchführen kann, ohne die Content-Engine anzufassen. COPPA-Compliance für Plattformen mit minderjährigen Lernenden, FERPA-Abgleich für Hochschulprodukte und DSGVO-Betroffenenrechte für EU-Lernerdaten werden bereits in der Discovery abgesteckt, statt erst beim Sicherheitsreview vor dem Launch entdeckt zu werden.

LegalTech & professionelle Dienstleistungen

Plattformen für regulierte Dokumente, E-Signatur-Systeme, Fallmanagement-Tools und Back-Office-Software für professionelle Dienstleister, bei denen der Nachweispfad und die Beweismittelkette das Produkt sind.

Weiterlesen

Wir implementieren identitätsbindende Flows — Telefonverifizierung, KYC, biometrische Prüfung, Signaturerfassung — sodass jeder Datensatz an eine verifizierte Identität und nicht an ein Session-Cookie gebunden ist, und jeder Dokumentzustandsübergang wird in einem unveränderlichen Log erfasst, das eine rechtliche Discovery-Anfrage oder ein behördliches Audit überlebt.

Grenzüberschreitende Datenresidenz wird auf Infrastrukturebene gehandhabt: Mandantendaten werden bei der Bereitstellung an eine AWS- oder Azure-Region gebunden, und Sub-Processor-Offenlegungen entsprechen der Jurisdiktion des Mandanten. eIDAS-konforme Signaturstufen, DSGVO-Art.-28-DPAs, SOC-2-Nachweispakete und CAIQ-Fragebogenantworten stehen als Standard-Projekt-Deliverables für die Enterprise-Beschaffung zur Verfügung. Siehe unseren Signatory-Pro-E-Signatur-Case für ein durchgängiges Beispiel dieses Musters in Produktion.

Alle Branchen ansehen →

Drei individuelle Builds im Detail: Was wir geliefert haben und was es verändert hat

Die Zahlen unten stammen direkt aus den Projekten — keine Composites, keine Hochrechnungen. Jeder Build begann mit einem operativen Problem, das Standardsoftware nicht abbilden konnte, und endete mit einem System, das das Team des Kunden heute selbst betreibt. Drei Branchen, drei Stacks, eine Konstante: Der Kunde behielt beim Abschluss des Engagements das volle Eigentum an Code, Daten und Infrastruktur.

Warehouse — individuelles WMS, Web + mobile Scanner

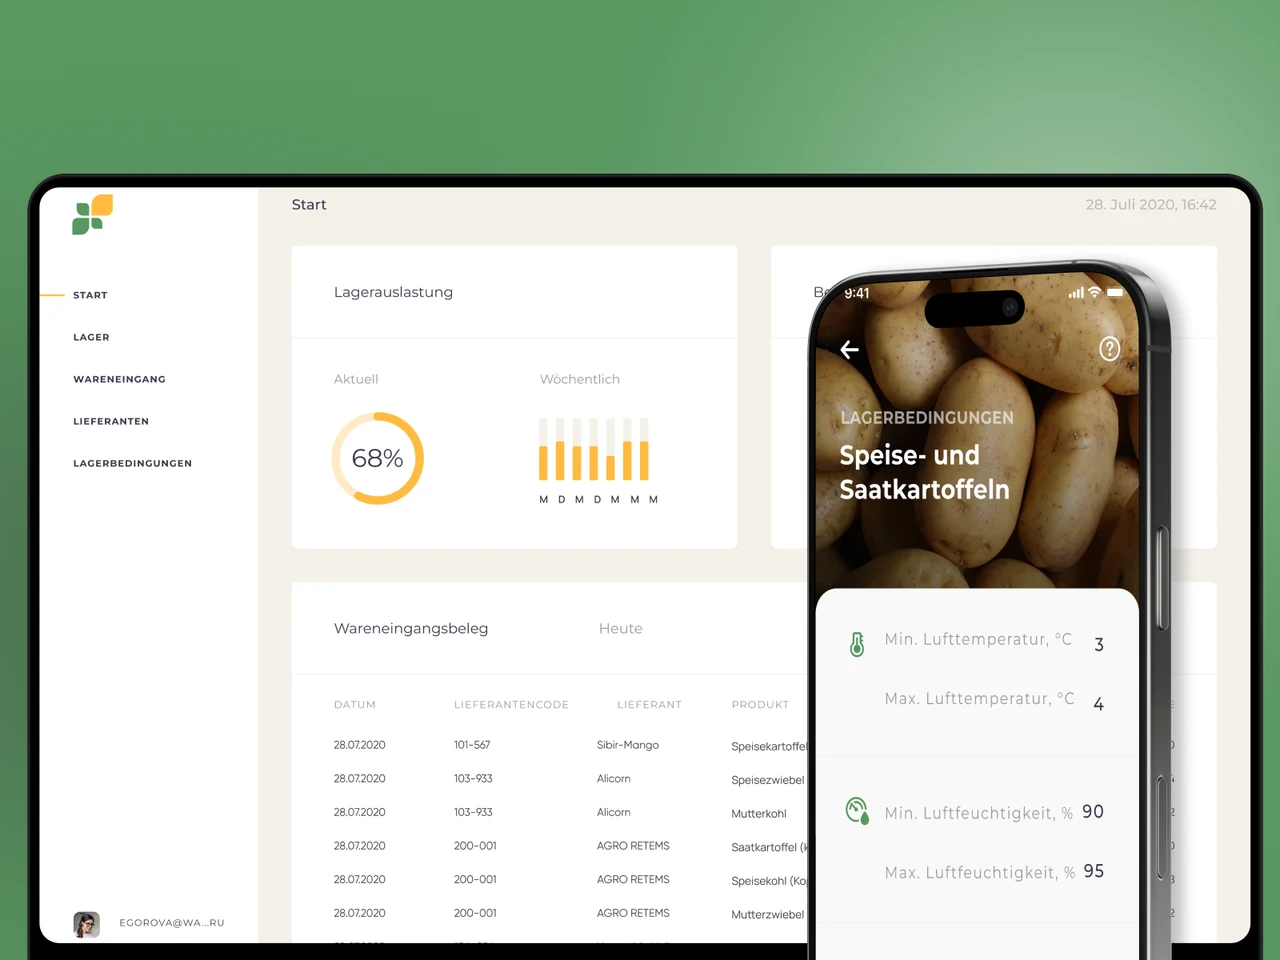
Ein Betreiber eines Hochvolumen-Lagers führte sein Lager mit Tabellenkalkulationen, Papierbelegen und dem Gedächtnis der Mitarbeiter. Paketierte Inventarplattformen scheiterten am ersten Abnahmetest: Sie konnten Lagerbedingungen auf Container-Ebene, verderbliche Haltbarkeiten und die bereits installierten Industriewaagen nicht abbilden.

Weiterlesen

Wir bauten eine einheitliche Plattform von Grund auf — eine React-Web-Steuerzentrale, native iOS- und Android-Scanner für Mitarbeiter, QR-getaggte Container und eine Offline-First-Synchronisierung, die 100% aller Scans und Wiegevorgänge auch bei Verbindungsabbrüchen erfasst. Zwei Hardware-Klassen wurden direkt integriert: Industriewaagen und QR-Container-Terminals.

Ergebnis: rund 2× Durchsatz bei Wareneingang und Abschreibung gegenüber dem manuellen Prozess, und 78% weniger Buchungsfehler, nachdem Scanning und Waagen-Integration die manuelle Dateneingabe abgelöst hatten. Das Management erhielt erstmals eine Live-Fernsicht auf Belegung und Lagerbedingungen. Ein vergleichbares WMS-MVP passt typischerweise in ein Fenster von 14–22 Wochen.

Mehr erfahren →

REHAU — B2B-Händlerportal und Produktkonfigurator

REHAUs Händlernetzwerk war seinem Legacy-Bestellportal entwachsen: Kataloge lebten in Tabellen, Preise variierten still je Region, und Händler konfigurierten Profilsystem-Bestellungen stundenlang von Hand.

Weiterlesen

SAP Commerce Cloud und Adobe Commerce B2B konnten die ingenieursgradigen Konfiguratorregeln nicht abbilden, ohne die Engine des Anbieters zu forken.

Wir bauten das Portal Ende-zu-Ende auf Next.js und NestJS: einen geführten Konfigurator, der jede Profil-und-Zubehör-Kombination gegen das Regelwerk der Zentrale validiert, regionsbewusste Preise und eine Streaming-SAP-Integration, die den für Händler sichtbaren Bestand innerhalb von 60 Sekunden an der ERP-Wahrheit hält.

Ergebnis: sechs europäische Märkte live beim Rollout, ein deterministischer SKU-Output pro Konfigurator-Session, sodass Angebot und SAP-Rechnung Zeile für Zeile übereinstimmen, 100% Audit-Abdeckung von Preisänderungen und Overrides sowie 5+ UI-Sprachen zum Launch. Vergleichbarer Umfang plant 24–32 Wochen ein.

Mehr erfahren →

Signatory Pro — E-Signatur-Plattform für eine Kanzlei

Eine internationale Kanzlei mit Mandanten in den USA, der EU und dem UK schloss Verträge per Kurier: drucken, unterschreiben, scannen, versenden, wochenlang warten.

Weiterlesen

Die Kanzlei brauchte einen belastbaren elektronischen Nachweis — keine gemailten PDFs mit einer feindseligen Spur aus weitergeleiteten Headern.

Wir lieferten drei Oberflächen in einem Engagement: einen nativen iOS-Client in Swift, einen nativen Android-Client in Kotlin und ein Symfony + React Operations-CRM. Jede Signatur ist über ein 5-stufiges KYC-Onboarding an eine verifizierte Identität gebunden — Telefonverifizierung, Profil, Unterschriftenerfassung, Pass-Upload, Selfie mit Dokument — und jede Statusänderung eines Dokuments erreicht den Mandanten über einen von vier Kanälen: Push, SMS, E-Mail oder WhatsApp.

Ergebnis: null Papierrunden für eine routinemäßige Signatur — ein Vertrag, der früher wochenlang auf den Kurier wartete, schließt jetzt innerhalb einer einzigen Arbeitssitzung, mit einer DSGVO-konform ausgerichteten Beweiskette. Ein vergleichbares E-Signatur-MVP passt in 14–22 Wochen vor der Compliance-Härtung.

Mehr erfahren →

Alle drei Builds teilen ein Muster: Der differenzierende Workflow war genau der Teil, den keine Anbieterplattform abbilden konnte — den Code zu besitzen war also günstiger, als einen Fork zu mieten. Das ist der Build-vs-Buy-Test, den wir in jeder Discovery anwenden: Deckt ein Standardprodukt 90% Ihres Workflows ab und die letzten 10% sind nicht das, womit Sie konkurrieren, raten wir zum Kauf. Wenn die letzten 10% das Geschäft sind — ein Konfigurator-Regelwerk, eine Fabrikhalle ohne Internet, eine gerichtsfeste Beweiskette — ist Individualsoftware über einen Fünfjahreshorizont die günstigere Option, weil Sie aufhören, Per-Seat-Lizenzen und Fork-Wartung dafür zu bezahlen, die Roadmap eines anderen zu umgehen. Für tiefen Enterprise-Umfang — Multi-Entity, ERP-integriert, audit-intensiv — siehe unsere Practice für Enterprise-Softwareentwicklung.

Vom Scoping-Call bis zur Produktion: Die sechs Phasen in der Praxis

Das Vier-Stufen-Modell oben ist die Vertragssicht. Im Alltag durchläuft ein Engagement sechs Phasen, jede mit einem benannten Verantwortlichen und einem schriftlichen Exit-Kriterium, sodass Sie immer wissen, was entschieden ist und was noch offen steht. Auf dem Papier sind die Phasen sequenziell, in der Praxis überlappend — die Designarbeit an Release zwei beginnt, während Release eins in der Härtung ist — aber keine Phase endet, ohne dass beide Seiten ihre Checkliste abgezeichnet haben.

1. Discovery & Scoping

Zwei bis vier Wochen mit einem Solutions Architect, einem Product Lead und einem Designer. Wir kartieren Workflows, Integrationen, Compliance-Umfang und die Build-vs-Buy-Grenze und übergeben Ihnen einen unterschriebenen Scope, eine kalkulierte Roadmap und einen Plan für das erste Release. Die Discovery ist kostenpflichtig, und ihr Ergebnis gehört in jedem Fall Ihnen — mehrere Kunden haben das Discovery-Paket ihrem Board vorgelegt, bevor sie sich für den Build entschieden haben. Wenn die ehrliche Antwort «Standardsoftware kaufen» lautet, sagen wir das, bevor Sie ein Build-Budget ausgeben.

2. Architektur & UX

Datenmodell, Service-Grenzen, Sicherheitsmodell und Hosting-Topologie werden vorab entschieden und als Architecture Decision Records festgehalten. Parallel werden UX-Flows prototypisiert und gegen reale Nutzerszenarien getestet — ein Operator mit Handschuhen in einer Fabrikhalle ist ein anderer Nutzer als ein Partner in einer Kanzlei.

3. Build in Zwei-Wochen-Sprints

Produktions-Deployments beginnen in Sprint zwei hinter Feature-Flags. Jeder Sprint endet mit einer Live-Demo und einer schriftlichen Statusnotiz; CI/CD, automatisierte Tests auf kritischen Pfaden und Observability sind ab dem ersten Commit verdrahtet — nicht vor dem Launch nachgerüstet.

4. Härtung & Compliance

Vor v1.0 fahren wir Lasttests gegen vereinbarte Traffic-Profile, ein Security-Review nach OWASP ASVS und den Compliance-Durchgang, den Ihr Scope erfordert — DSGVO-Datenfluss-Dokumentation, Audit-Logging, RBAC-Review, DPA-Anhänge sowie PCI-DSS- oder HIPAA-fähige Kontrollen, wo relevant.

5. Launch

Phasenweiser Rollout mit geprobten, nicht bloß angenommenen Rollback-Pfaden. Wir migrieren Daten mit prüfsummen-gesicherten Testläufen, schulen Ihre Admins am realen System und lassen den Legacy-Prozess parallel laufen, bis die Zahlen den neuen beweisen — dieselbe Disziplin, die Warehouse ohne eine gestoppte Schicht vom Papier auf 2× Durchsatz brachte.

6. Betrieb & Skalierung

SLOs, On-Call, monatliche Verbesserungspläne und ein Roadmap-Backlog. Die meisten Kunden wechseln nach dem Launch auf ein kleineres Bestandsteam; einige skalieren hoch — das REHAU-Portal wuchs nach dem Sechs-Markt-Rollout Markt für Markt weiter. So oder so gehören Code, Infrastruktur und Dokumentation vom ersten Tag an Ihnen.

Die Governance läuft in jeder Phase gleich: ein wöchentliches schriftliches Status-Update, eine Live-Demo pro Sprint, ein gemeinsames Risikoregister und ein einzelner Delivery Manager, der für den Zeitplan verantwortlich ist. US-Kunden erhalten die Überlappung von 9–13 Uhr ET für Standups und Entscheidungscalls; EU-Kunden teilen den vollen CET-Arbeitstag. Nichts am Projekt lebt nur im Kopf einer Person oder in einem Chat-Thread — Entscheidungen landen in ADRs, und Scope-Änderungen durchlaufen eine schriftliche Änderungsnotiz mit Kosten- und Terminwirkung, bevor jemand Code schreibt.

Was individuelle Softwareentwicklung 2026 kostet

Die Preise haben festen Scope und sind All-in, kalkuliert in USD und gestaffelt nach dem, was Sie bauen — nützlich für die Planung vor der Discovery. Wir verstecken das Modell nicht hinter einem Sales-Call: Die vier Referenz-Tiers unten decken die meisten individuellen Builds ab, und die genaue Zahl wird nach einer kostenlosen Scope-Bewertung in einem schriftlichen Angebot fixiert. Zwei Projekte mit derselben Einzeiler-Beschreibung können sich dennoch unterscheiden, sobald Integrationen, Compliance-Umfang und Datenmigration auf dem Tisch liegen — deshalb nennen wir das Angebot gegen Ihren konkreten Scope. Alle Details zu unserer Kalkulation finden Sie auf unserer Pricing-Seite.

Landing / kleiner Build

Ab 1.100 $ über 2–4 Wochen. Eine Landing-Page oder ein kleiner Single-Purpose-Build: ein Kern-Flow, ein Formular oder Lead-Erfassung, Analytics, Deploy und Quellcode-Übergabe.

Weiterlesen

Fester Scope und All-in — die Zahl, die Sie freigeben, ist die Zahl, die Sie zahlen, mit IP-Übertragung an Sie ab Tag eins.

Unternehmenssystem

Ab 2.900 $ über 6–10 Wochen. Rollenbasierte Zugriffe, ein echtes Datenmodell, ein bis zwei Integrationen und eine Admin-Oberfläche. In diesem Tier ersetzen die meisten Unternehmen den Tabellen-und-E-Mail-Prozess, der still das Geschäft am Laufen hält, mit einer Compliance-Haltung, die sowohl in den USA als auch in der EU standhält.

Onlineshop / Marktplatz

Ab 5.800 $ über 10–16 Wochen. Katalog, Warenkorb und Checkout, Zahlungen, ein Verkäufer- oder Admin-Backoffice und Bestell-Workflows. Mehrere Oberflächen und Payment-Integration, All-in in USD kalkuliert — ohne Recruiting-Aufschlag und ohne Tool-Zuschläge.

Portal / Webservice

Ab 10.400 $ über 14–22 Wochen. Ein Portal oder Multi-Rollen-Webservice: externe Integrationen, ein umfangreiches Datenmodell, Reporting und ein event-getriebenes Backend — die Klasse des REHAU-Händlerportals.

Weiterlesen

Für tieferen Enterprise-Umfang starten Sie mit unserer Practice für Enterprise-Softwareentwicklung.

Was ein Budget nach oben treibt

Jede zusätzliche Integration bringt Design-, Test- und Fehlermodus-Arbeit mit — ein SAP-Stream oder eine Payment-Anbindung ist ein Workstream, keine Position.

Weiterlesen

Compliance-Stufen stapeln sich: DSGVO allein ist die Grundlinie, PCI-DSS- oder HIPAA-fähiger Umfang bringt dokumentierte Kontrollen, Audits und Härtungssprints. Datenmigration aus einem laufenden Legacy-System, mehrere Client-Oberflächen zur v1.0 und Offline-First-Anforderungen heben ein Projekt jeweils um ein Tier.

Wo wir Kosten senken, ohne Abstriche zu machen

Rigoroser v1.0-Scope — der Workflow, der Geld verdient, wird geliefert, der Rest wandert in ein kalkuliertes Backlog. Cross-Platform, wo nativ nichts bringt.

Weiterlesen

Managed-Cloud-Services statt selbst betriebener Infrastruktur, bis die Skalierung anderes verlangt. Und eine kostenpflichtige Discovery, die teure Annahmen auf dem Papier beerdigt, wo ein Umdenken ein Meeting kostet statt eines Rewrites.

Was ein Angebot innerhalb dieser Spannen bewegt: Anzahl der Integrationen, Compliance-Umfang (nur DSGVO vs. PCI DSS oder HIPAA-fähig), Datenmigrationsvolumen und wie viele Client-Oberflächen zur v1.0 ausgeliefert werden. Die Discovery überführt die Orientierung in eine feste Kalkulation — hier steht genau, wie wir kalkulieren. Das Tier bestimmt auch das Engagement-Modell: MVPs mit festem Scope laufen am besten auf Fixed Price, Builds mittlerer Komplexität auf Time & Materials mit einem stabilen Senior-Squad, und Enterprise-Plattformen sowie mehrjährige Programme auf Dediziertem Team — Sie steuern die Prioritäten, wir garantieren Kapazität, Retention und Lieferdisziplin Quartal für Quartal. Unser Kosten-Benchmark 2026 für Softwareentwicklung schlüsselt diese Spannen nach Projekttyp für den gesamten Markt auf.

Wie wir den Stack für einen individuellen Build wählen

Die Chips oben sind die Speisekarte; die Entscheidung ist immer workload-first. Stack-Entscheidungen fallen in der Discovery, werden als ADRs mit den verworfenen Alternativen festgehalten und folgen einer Regel: Ihr internes Team muss für alles, was wir wählen, einstellen und es warten können. Wir jagen keiner Framework-Mode hinterher — jede Technologie unten hat mindestens eines unserer Produktionssysteme durch mehrere Jahre von Releases, Audits und Team-Übergaben getragen.

Backend: TypeScript, .NET, Python, Go

Node.js mit NestJS ist unser Standard für Produkt-Backends — schnell weiterzuentwickeln, leicht zu besetzen. .NET 8 gewinnt bei Enterprise-Landschaften, die bereits auf Microsoft stehen, Python bei daten- und KI-nahen Services, Go bei Infrastrukturkomponenten mit hohem Durchsatz.

Weiterlesen

Die REHAU-Konfigurator-Engine läuft genau deshalb auf NestJS, weil sich die Rule-Engine-Logik wöchentlich ändert und das Typsystem sie ehrlich hält.

Frontend: React und Next.js

React für Anwendungsoberflächen, Next.js wenn SEO, Multi-Markt-Lokalisierung oder Hybrid-Rendering zählen — das REHAU-Portal startete mit 5+ UI-Sprachen und Such-Synonymen pro Sprache.

Weiterlesen

Admin-Panels und Dashboards bekommen denselben Engineering-Standard wie kundenseitige Screens, denn dort verbringt Ihr Operations-Team den ganzen Tag.

Daten: PostgreSQL zuerst, Kafka wenn die Volumen es verlangen

PostgreSQL ist der Standard, bis ein gemessener Workload etwas anderes sagt; MongoDB für dokumentenförmige Domänen, Redis für Caching und Queues, Kafka für Event-Streams wie die SAP-Bestandspipeline unter 60 Sekunden bei REHAU.

Weiterlesen

Offline-First-Produkte — Warehouse, CheckList — bekommen eine Local-Queue-and-Drain-Synchronisierung, die entworfen wird, bevor der erste Screen gebaut ist.

Cloud & Delivery: AWS, Azure, Kubernetes, Terraform

AWS oder Azure mit EU-Datenresidenz als Standard und US-Region-Optionen auf Anfrage; Kubernetes, wo Elastizität ihre Komplexität verdient, schlichte Managed Services, wo nicht.

Weiterlesen

Alles ist Terraform-verwaltete Infrastructure-as-Code, sodass das Übergabepaket die Umgebung selbst enthält — nicht eine Wiki-Seite, die sie beschreibt. On-Prem- und Air-Gapped-Deployments (wie das Werks-LAN von CheckList) sind erstklassig, keine Ausnahmen.

Sicherheit und KI-Tooling ziehen sich durch jede Schicht: Dependency-Scanning und Secrets-Management in der CI, OWASP-ASVS-orientierte Reviews vor jedem größeren Release und KI-gestützte Entwicklung dort, wo sie die Lieferung messbar beschleunigt — immer mit Senior-Review, nie als dessen Ersatz. Braucht das Produkt selbst KI-Funktionen, scopen wir sie von der ersten Design-Session an unter dem EU AI Act und dem NIST AI Risk Management Framework — nicht als Nachrüstung.

Warum Mittelstand und Konzerne YuSMP wählen

DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Vorbereitung · HIPAA-fähig · CCPA-berücksichtigt

Voller MEZ-Arbeitstag

Unsere Delivery-Center arbeiten im MEZ-Arbeitstag mit täglicher Überlappung zur US-Ostküste (9–13 Uhr ET). Sie erhalten am selben Tag Entscheidungen, wöchentliche Demos und keine Übernacht-Übergaben.

Ausschließlich Senior-Engineering

Der durchschnittliche Entwickler hat 8+ Jahre Produktivbetrieb-Erfahrung. Wir stellen für Ownership ein, nicht für Lebensläufe, die in Folien gut aussehen.

DSGVO + CCPA & ISO 27001 bereit

EU-Datenresidenz · US-Optionen auf Anfrage, AVV-Vorlagen und Sicherheits-Controls nach ISO 27001 mit SOC 2 Type II in Vorbereitung. PCI-DSS- und HIPAA-fähiges Scoping für FinTech- und Gesundheits-Engagements.

Für Zahlungs-, Kredit- und Wallet-Workloads arbeiten wir im PCI-DSS-Scope und kooperieren mit QSAs, die das YuSMP-Delivery-Modell bereits kennen.

Was Kunden sagen

“
Digitale Dokumentenunterzeichnung ist rechtlich vermintes Terrain. YuSMP entwickelte in einem einzigen Auftrag den mobilen Signatur-Flow und das Symfony-CRM, übernahm das KYC-Onboarding und lieferte API-Dokumentation, die unser Compliance-Team binnen Tagen freigab.
David MercerCEO, Signatory Pro
Fallstudie ansehen →
“
Wir veröffentlichen täglich Dutzende Sportartikel. YuSMP entwickelte eine Redaktionspipeline mit einem Telegram-Bot als CMS — Redakteure posten einmal, und der Inhalt erscheint sofort auf Web, iOS und Android. Die Architektur erfordert null tägliche Wartung.
Ryan O'ConnorCEO, Media Arena
Fallstudie ansehen →

1 / 2

Individuelle Softwareentwicklung München und DACH: vor Ort beraten, nearshore geliefert

Wer 2026 Senior-Engineering in München, Stuttgart oder Zürich einkauft, kennt die Rechnung: vier bis sechs Monate Time-to-Hire und hohe sechsstellige Gesamtkosten pro Senior und Jahr. Unser Modell trennt deshalb Beratung und Delivery. Discovery-Workshops, Architektur-Reviews und Steering-Termine finden auf Wunsch vor Ort bei Ihnen in München oder anderswo in der DACH-Region statt; die laufende Entwicklung liefert unser Senior-Team nearshore aus Jerewan — im vollen MEZ-Arbeitstag, mit denselben Standup- und Meetingzeiten wie Ihr Team in Deutschland.

On-site-Workshops, Nearshore-Takt

Kickoff- und Discovery-Workshops vor Ort in München, danach zweiwöchige Sprints aus Jerewan im MEZ-Arbeitstag. Erste Produktions-Deployments ab Sprint zwei, wöchentliche Demos und ein schriftliches Status-Update — auf Wunsch auf Deutsch.

DSGVO und EU-KI-Verordnung ab Tag eins

AVV nach Art. 28 DSGVO auf Deutsch, EWR-Datenresidenz als Standard, dokumentierte Datenflüsse und Audit-Logging. KI-Funktionen werden ab der ersten Design-Session gegen die EU-KI-Verordnung (EU AI Act) gescopet — inklusive Risikoklassifizierung und technischer Dokumentation.

Preise mit festem Scope, All-in in USD

Ein Landing oder kleiner Build ab 1.100 $ über 2–4 Wochen, ein Unternehmenssystem ab 2.900 $ über 6–10 Wochen, bis hin zu einem Portal oder Webservice ab 10.400 $ über 14–22 Wochen.

Weiterlesen

Fixiert nach einer kostenlosen Scope-Bewertung — ohne Recruiting-Aufschlag und ohne Tool-Zuschläge.

Für Münchner Unternehmen mit Automotive-, Industrie-KI- oder Mittelstand-Kontext haben wir die lokalen Beschaffungsanforderungen — TISAX-bewusste Delivery, GoBD, AVV auf Deutsch — auf einer eigenen Seite zusammengefasst: Softwareentwicklung in München. Für audit-intensive Konzernplattformen siehe unsere Enterprise-Softwareentwicklung.

Häufig gestellte Fragen

Was kostet die individuelle Entwicklung eines MVP oder einer kompletten Plattform?

Individuelle Builds haben festen Scope und All-in-Preise, kalkuliert in USD und gestaffelt nach dem, was Sie bauen. Ein Landing oder kleiner Build startet ab 1.100 $ (2–4 Wochen); ein Unternehmenssystem mit Rollen, einem Admin-Panel und Integrationen ab 2.900 $ (6–10 Wochen); ein Onlineshop oder Marktplatz ab 5.800 $ (10–16 Wochen); ein Portal oder Multi-Rollen-Webservice ab 10.400 $ (14–22 Wochen). Die genaue Zahl hängt von Funktionstiefe, Integrationsanzahl und Compliance-Scope ab. Sie sehen das Budget als Einzelposten am Ende der Discovery und geben es frei, bevor eine Zeile Code geschrieben wird. Die IP geht ab Tag eins an Sie über, und es gibt keinen Recruiting-Aufschlag, keinen Tool-Zuschlag und keine versteckte Gebühr.

Wie lange dauert ein individuelles Softwareprojekt von Anfang bis Ende?

Ein fokussiertes MVP mit ein bis zwei Integrationen liefern wir typischerweise in 12 bis 20 Wochen. Mittelstandstaugliche SaaS- oder FinTech-Plattformen mit Rollen, Abrechnung und Drittanbieter-APIs benötigen 6 bis 9 Monate bis zur v1.0. Enterprise-Plattformen mit HIPAA- oder PCI-DSS-Scope und mehreren Datenquellen planen 9 bis 14 Monate. Wir liefern in zweiwöchigen Sprints im MEZ-Arbeitstag mit täglicher Überlappung zur US-Ostküste (9–13 Uhr ET).

Welche Compliance-Frameworks bedient YuSMP für regulierte Software?

Standardmäßig liefern wir DSGVO-konform und CCPA-berücksichtigt. Wir sind ISO-27001-bereit, SOC 2 Type II ist in Vorbereitung, und wir bedienen HIPAA-fähige sowie PCI-DSS-fähige Engagements mit dokumentierten Datenflüssen, Verschlüsselung at-rest und in-transit, RBAC, Audit-Logging und AVV-Unterstützung. Für EU-Kunden hosten wir in EWR-Regionen; für US-Healthcare-Kunden agieren wir unter BAAs mit benannten Unterauftragsverarbeitern.

Wer besitzt nach dem Projekt Source-Code und geistiges Eigentum?

Der Kunde besitzt nach Bezahlung 100 % des Quellcodes, der Designs, der Dokumentation, der Modelle und aller abgeleiteten Artefakte. Jeder Rahmenvertrag enthält eine Present-Tense IP-Übertragung, eine Werkvertrags-Klausel nach US- und EU-Recht, NDAs mit jedem Entwickler und saubere Third-Party-Lizenzverfolgung. Wir übergeben Git-Repositories, CI/CD-Pipelines, Infrastructure-as-Code und ein Closeout-Paket — kein Vendor-Lock-in zu YuSMP-Infrastruktur.

Welche Engagement-Modelle bieten Sie, und welches passt zum Mittelstand?

Wir bieten drei Modelle. Festpreis eignet sich für klar umrissene MVPs und Module mit stabilen Anforderungen. Time & Materials passt zu Roadmaps in Bewegung, Discovery-lastigen Arbeiten und KI-/Data-Initiativen. Dediziertes Team ist der Standard für Mittelstand und Konzerne — eine langfristige Squad aus 4–12 Senior-Entwicklern, eingebettet beim Product Owner des Kunden, im MEZ-Arbeitstag mit US-Ostküsten-Überlappung.

Wie ist ein YuSMP-Team zusammengesetzt und wie senior sind die Entwickler?

Squads sind ausschließlich Senior. Ein typisches Dediziertes Team umfasst Tech Lead, 3–6 Senior-Fullstack- oder Backend-Entwickler, einen Senior-Frontend-Entwickler, einen QA-Automation-Engineer, einen DevOps-Engineer und einen Delivery Manager. Optional: Solutions Architect, Security Engineer, Data Engineer, Product Designer. Durchschnittliche Berufserfahrung 6+ Jahre. Wir setzen keine Junioren auf Kundenprojekten ein. 80+ Entwickler in Jerewan, NPS 71 über 120+ realisierte Projekte.

Können Sie ein Legacy-System modernisieren, statt neu zu bauen?

Ja. Modernisierung ist einer unserer zentralen Engagement-Typen: Wir stabilisieren zunächst das Legacy-System und führen dann einen Strangler-Fig-Umbau hinter Feature-Flags durch, sodass Nutzer nie den Betrieb verlieren. Für REHAU haben wir ein Legacy-Händlerportal durch eine individuelle Next.js- und NestJS-Plattform ersetzt, die in sechs europäischen Märkten live ist — mit SAP-Bestandsdaten, die in unter 60 Sekunden aktualisiert werden. Modernisierungsprojekte laufen üblicherweise auf Time-&-Materials-Basis mit einem festen Senior-Team.

Wie sieht ein typisches Budget für individuelle Software nach Projektgröße aus?

All-in in USD, fester Scope, gestaffelt nach Build: ein Landing oder kleiner Build ab 1.100 $ (2–4 Wochen); ein Unternehmenssystem ab 2.900 $ (6–10 Wochen); ein Onlineshop oder Marktplatz ab 5.800 $ (10–16 Wochen); ein Portal oder Webservice ab 10.400 $ (14–22 Wochen). Was die Zahl innerhalb eines Tiers bewegt, sind Funktionstiefe, die Anzahl der Drittanbieter-Integrationen und Ihr Compliance-Scope. Cloud-Gebühren laufen über Ihre eigenen Accounts, sodass Sie den Kostenhebel behalten, und das Engagement wird nach einer kostenlosen Scope-Bewertung kalkuliert und angeboten — kein Recruiting-Aufschlag, keine Tool-Zuschläge.

Arbeiten Sie sowohl mit US- als auch mit EU-Unternehmen?

Ja — unsere Practice ist für beide Märkte aufgebaut. Unsere Teams arbeiten in einem CET-Arbeitstag mit einer Live-Überlappung von 9–13 Uhr ET für US-Kunden, Verträge enthalten IP-Übertragungs- und Work-for-Hire-Klauseln, die nach US- und EU-Recht gültig sind, und Datenflüsse sind DSGVO-konform für die EU und CCPA-berücksichtigend für die USA — mit EWR-Datenresidenz als Standard und US-Region-Optionen auf Anfrage. Warehouse, CheckList und Signatory Pro wurden alle für kombinierte US- und EU-Betriebsanforderungen geliefert.

Bieten Sie individuelle Softwareentwicklung für Unternehmen in München und der DACH-Region an?

Ja. Discovery-Workshops und Architektur-Reviews führen wir auf Wunsch vor Ort in München oder anderswo in der DACH-Region durch; die laufende Entwicklung liefert unser Senior-Team nearshore aus Jerewan im vollen MEZ-Arbeitstag. Alle Builds haben festen Scope und All-in-Preise in USD, gestaffelt nach Build: ein Landing oder kleiner Build ab 1.100 $ (2–4 Wochen), ein Unternehmenssystem ab 2.900 $ (6–10 Wochen), bis hin zu einem Portal oder Webservice ab 10.400 $ (14–22 Wochen). Vertraglich arbeiten wir mit AVV nach Art. 28 DSGVO auf Deutsch und EWR-Datenresidenz als Standard. Details für Münchner Auftraggeber — inklusive TISAX-bewusster Delivery und GoBD — finden Sie auf unserer Seite Softwareentwicklung in München.

Wie stellen Sie DSGVO- und EU-AI-Act-Konformität für deutsche Kunden sicher?

DSGVO-Konformität ist Teil der Lieferung, kein Anhang: EWR-Datenresidenz als Standard, AVV nach Art. 28 DSGVO, dokumentierte Datenflüsse, Verschlüsselung at-rest und in-transit, RBAC und Audit-Logging — ISO-27001-bereit, SOC 2 Type II in Vorbereitung. Enthält ein Projekt KI-Funktionen, klassifizieren wir deren Risiko ab der ersten Design-Session nach der EU-KI-Verordnung (EU AI Act) und liefern die technische Dokumentation für Ihre Compliance-Abteilung mit.

Bereit, Ihr nächstes individuelles Softwareprojekt zu scopen?

Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.

Angebot anfordern

Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.

Kostenlose Projektschätzung – Sie erhalten innerhalb von 1–2 Werktagen einen Plan.
  • Analyse der Anforderungen und Empfehlungen zum Tech-Stack
  • Schätzung von Zeitrahmen, Budget und Teamzusammensetzung
  • Unverbindlich – einfach ein klarer Plan

E-Mail: sales@yusmpgroup.com

Telefon: +374 44 871 811

Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)

– Pflichtfelder