BaFin-Lizenzierungsdruck
§32-KWG- und ZAG-Anträge setzen robuste IT-Governance voraus. Wir liefern BAIT-konforme Architekturen und Dokumentation, die BaFin-Prüfern standhalten.
YuSMP Group entwickelt FinTech-Software für Zahlungsdienstleister, Neobanken, Kreditgeber und Trading-Desks in Deutschland, Österreich und der Schweiz. Unsere Senior-Entwickler kennen BaFin-Lizenzierung (§32 KWG, ZAG), BAIT, DORA, PSD2/Open Banking sowie GwG-konforme AML/KYC-Anforderungen — und bauen Systeme, die BaFin-Prüfungen standhalten.
Deutsche, österreichische und Schweizer FinTechs stehen vor einem einzigartigen Regulierungsumfeld: BaFin-Lizenzierung nach §32 KWG oder ZAG, BAIT-konformes IT-Risikorahmenwerk, MaRisk-Anforderungen und — seit Januar 2025 — DORA für alle EU-Finanzinstitute. Hinzu kommen GwG-Pflichten (AML/KYC), PSD2/Open-Banking-Integration, SEPA-Zahlungsverkehr mit Instant-Payment-Pflicht sowie für Krypto-Angebote MiCA-Compliance. Der DACH-Markt ist geprägt durch das Sparkassen-Finanzgruppe-Ökosystem, die DZ-Bank-Gruppe und die Deutsche-Börse-Infrastruktur — jedes mit eigenen API-Schnittstellen und Partneranforderungen. YuSMP Group bedient vier DACH-Käuferprofile: Zahlungsdienstleister und PSPs mit SEPA-Instant-, SWIFT- und Kartenprozessing-Volumina; Kreditgeber und BNPL-Anbieter mit GwG-konformem KYC-Onboarding, Robo-Advisory und Scoring; Neobanken und E-Geld-Institute auf Banking-as-a-Service-Infrastruktur mit Kernbankensystem-Anbindung; sowie Trading-Desks mit MiFID-II-konformem Order-Management, Krypto-Verwahrung und Post-Trade. DSGVO, ISO-27001-Bereitschaft und SOC-2-Type-II-Fortschritt sind in jedem Engagement enthalten. Mehr zu unserer Umsetzung unter Individuelle Softwareentwicklung.
§32-KWG- und ZAG-Anträge setzen robuste IT-Governance voraus. Wir liefern BAIT-konforme Architekturen und Dokumentation, die BaFin-Prüfern standhalten.
Starke Kundenauthentifizierung schadet der Conversion bei pauschaler Anwendung. Wir optimieren risikobasierte Ausnahmen nach BaFin-Merkblatt und 3DS2-Flows für messbares Uplift.
Veraltete Kernbankensysteme bremsen die Produktgeschwindigkeit. Wir kapseln sie mit ereignisgesteuerten Fassaden und Strangler-Pattern-Migrationen.
Reine Regelüberwachung erzeugt übermäßige FIU-Verdachtsmeldungen. Wir ergänzen ML-Scoring und Feedback-Loops für eine GwG-gerechte, effiziente Erkennung.
ICT-Risikoregister, Drittparteien-Konzentration und Resilienz-Tests sind für alle EU-Finanzunternehmen Pflicht. Wir integrieren sie von Anfang an — nicht nachträglich.
DSGVO-konforme Datenresidenz in Rechenzentren der EU (Frankfurt, Amsterdam) als Standard. Standardvertragsklauseln nur wenn wirklich erforderlich.
Acquiring, Issuing und Orchestrierung mit Token-Vaults, 3DS2, SEPA-Instant-Payment, Rückerstattungen und Reconciliation für das DACH-Kartenökosystem.
Origination, Decisioning, Servicing und Inkasso mit erklärbaren Scoring-Modellen, Robo-Advisory-Integration und regulatorischem Reporting nach MaRisk.
Core-Ledger, Konten, Karten, FX und Onboarding-Stacks für lizenzierte E-Geld-Institute und Challenger-Banken mit Kernbankensystem-Anbindung via XS2A.
Order-Management, Marktdaten, Execution und Post-Trade für Retail- und Pro-Investoren unter MiFID II mit Krypto-Verwahrung nach MiCA.
GwG-konforme Identitätsverifikation, Sanktions- und PEP-Screening, ML-gestütztes Transaktionsmonitoring, FIU-Verdachtsmeldungs-Management.
Banking-as-a-Service-APIs, Partner-Onboarding, White-Label-Wallets und Revenue-Share-Reporting für das Sparkassen- und DZ-Bank-Partner-Ökosystem.
DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Vorbereitung · BaFin-Prüfungsbereit · DORA ab 2025
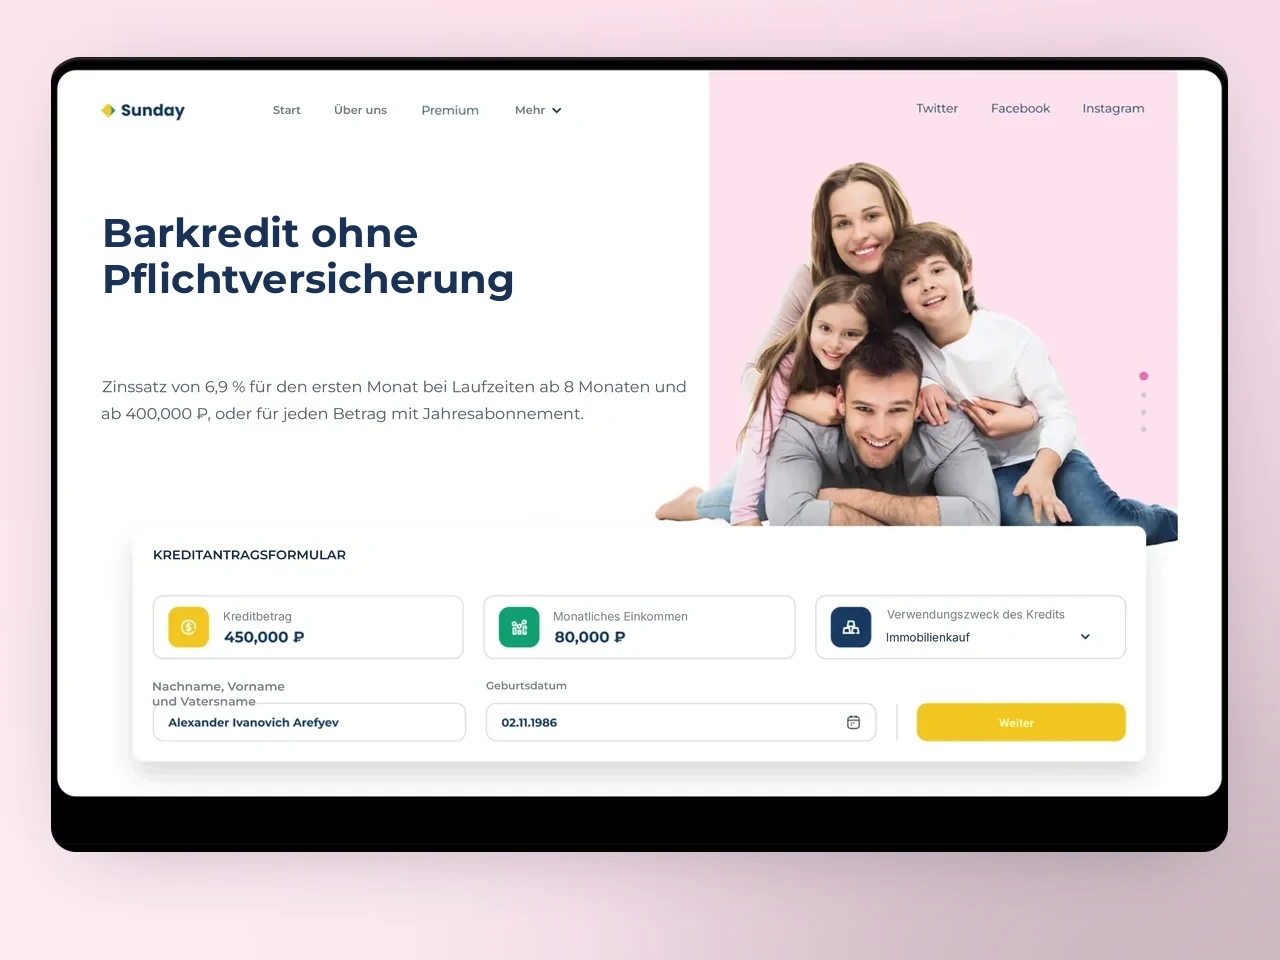
Hochvolumige Kreditentscheidungs-Engine auf Laravel — automatisiertes Scoring, Kreditüb-Integration und 10-fach schnellere Entscheidungen.
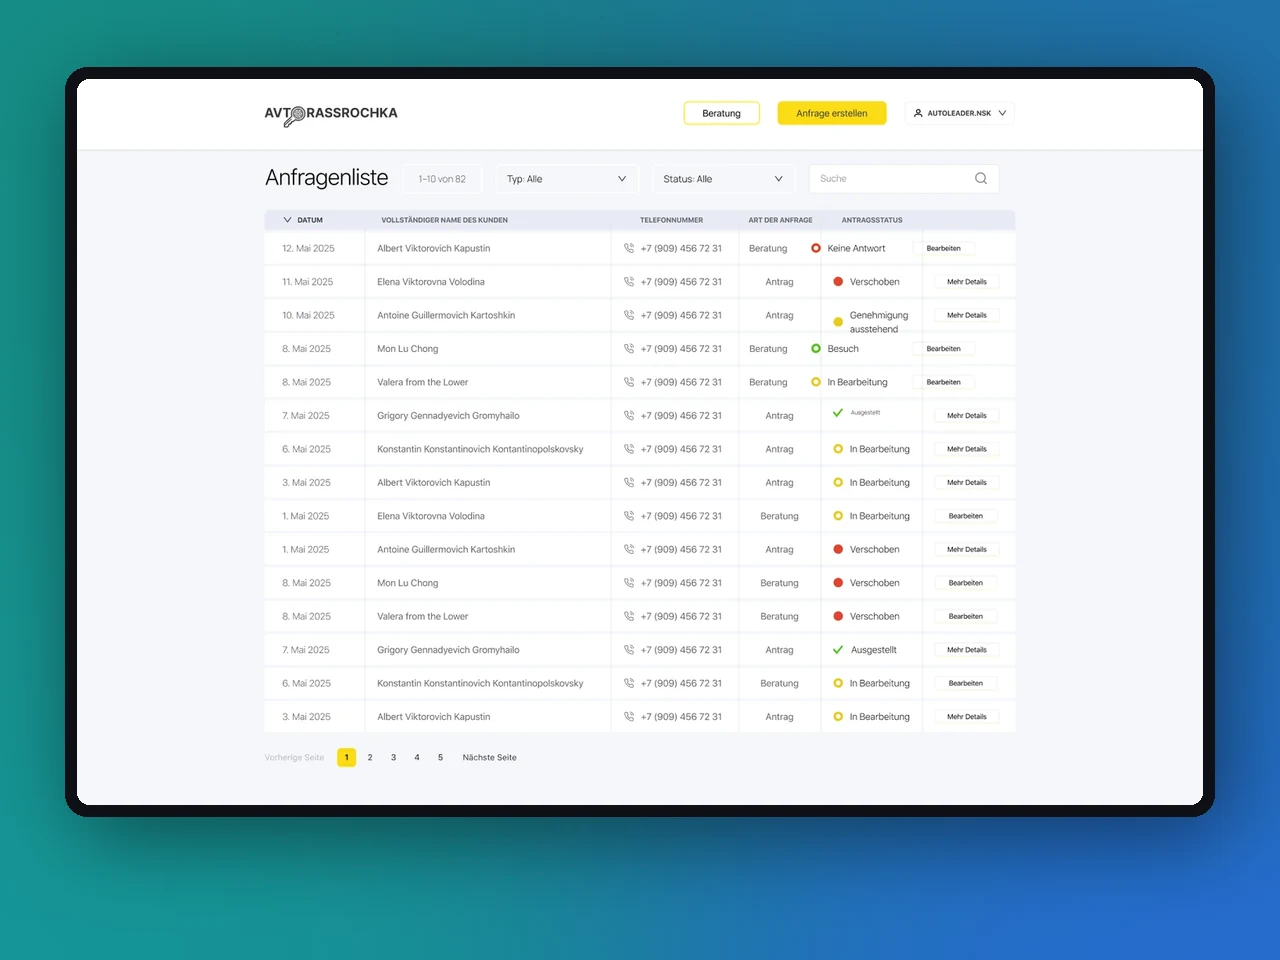
Händler-Webplattform, die alle Kfz-Finanzierungsanfragen in eine nachverfolgbare Queue mit Bitrix24-CRM-Sync leitet.
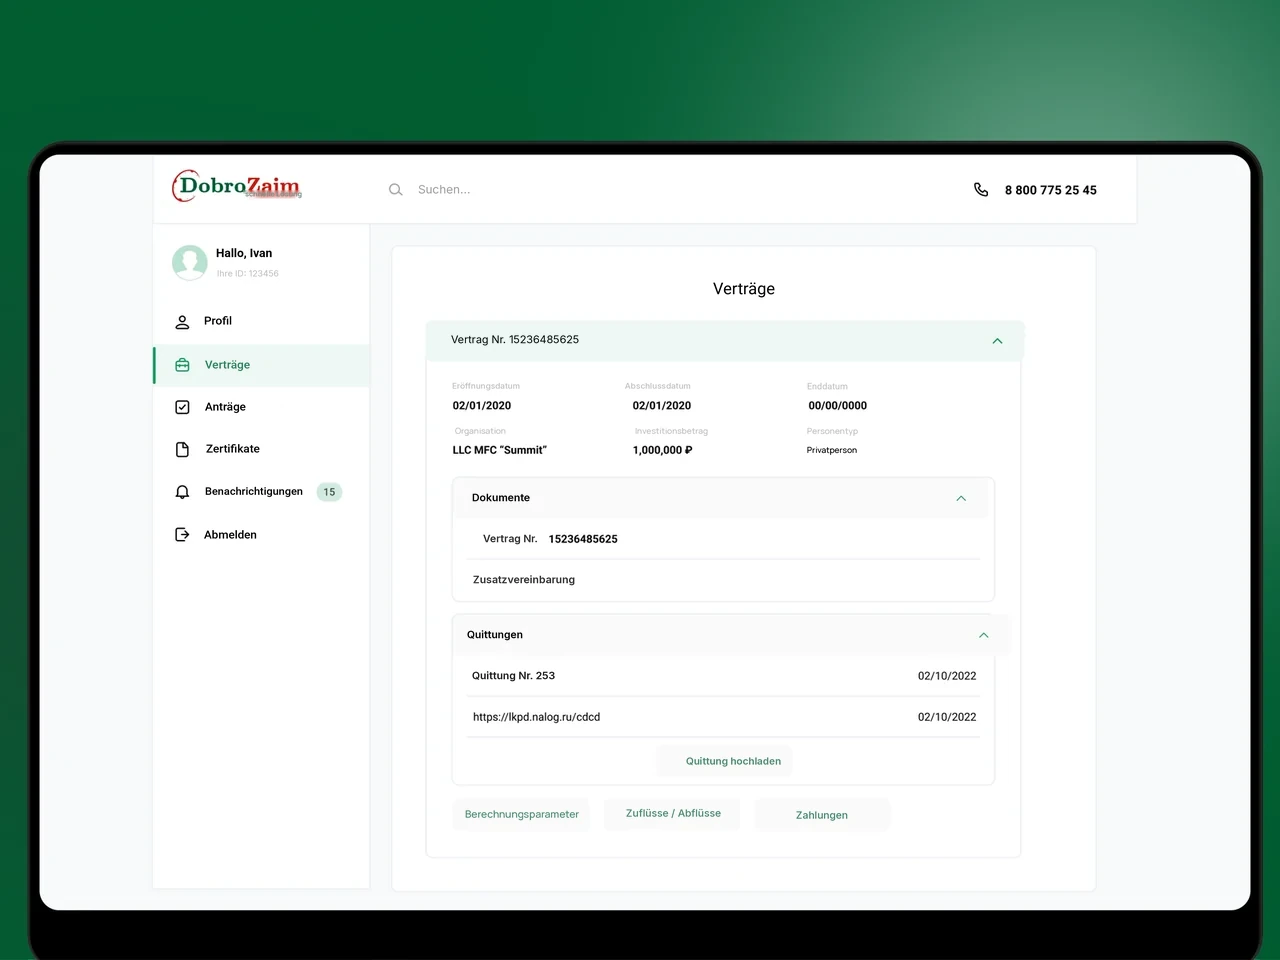
Laravel + React Mikrokreditplattform — Kreditnehmer-Dashboard mit E-Signatur, Zeichner-Arbeitsplatz, Inkasso, Buchhaltung und Administration.
Senior-Entwickler, die BAIT, MaRisk, GwG, PSD2 und DORA aus der Praxis kennen — nicht auf Ihrem Projekt lernend.
Deployment in EU-Rechenzentren (Frankfurt, Amsterdam) als Voreinstellung. Kein unnötiger Datentransfer in Drittstaaten, DSGVO-Anforderungen ab Tag eins erfüllt.
Jedes Release beinhaltet nachvollziehbare Change-Records, SBOMs und Threat-Model-Deltas — bereit für BaFin-Sonderprüfungen und DORA-Audits.
Live-Preise über mehrere Börsen zu aggregieren und dabei die Latenz unter 500 ms zu halten ist wirklich hartes Engineering. YuSMP entwickelte den Multi-Exchange-Feed, Echtzeit-Token-Charts und den Listing-Workflow zu einer kohärenten Plattform. Wir hatten seit dem Launch keinen einzigen Ausfall.
Eine Kreditentscheidungs-Engine, die zehnmal schneller genehmigt, entsteht nicht zufällig. YuSMP entwickelte die Scoring-Pipeline, die Integration mit Kreditbüros und ein Back-Office, das unsere Underwriter gerne nutzen. Die Genehmigungszeit sank von zwei Tagen auf unter vier Stunden.
1 / 2
FAQ
Wir begleiten FinTechs von der technischen Architektur bis zur BaFin-Einreichung: Zahlungsdienste nach ZAG, Kreditinstituts-IT nach §32 KWG, BAIT-konformes IT-Risikorahmenwerk und MaRisk-gerechte Prozessdokumentation. Unsere Entwickler kennen die BaFin-Auslegungshinweise und bauen prüfungsfähige Systeme.
Wir implementieren PSD2 SCA mit risikobasierten Ausnahmen, 3DS2-Flows und AISP/PISP-Anbindungen. Dabei berücksichtigen wir BaFin-Merkblätter zu SCA-Exemptions, Bundesbank-Vorgaben für SEPA Instant und XS2A-Schnittstellen für deutsche Kernbanksysteme.
Wir kartieren ICT-Risiken nach DORA-Artikeln 5-15, etablieren Incident-Klassifizierung, Drittparteien-Register (inkl. BAIT-Anforderungen an Auslagerungen) und Resilienz-Tests ab Tag eins der Architektur. DORA gilt seit Januar 2025 für alle regulierten EU-Finanzunternehmen.
Wir entwickeln GwG-konforme Systeme mit regelbasiertem Transaktionsmonitoring, ML-gestütztem Scoring, PEP- und Sanktionslistenabgleich sowie automatisierten Verdachtsmeldungs-Workflows an die FIU. Die Lösungen genügen den EBA-Leitlinien zur Risikobasierten Überwachung.
Ja. Wir entwickeln Custody-, Exchange- und Tokenisierungs-Plattformen mit MiCA-konformer Governance, Marktmissbrauchs-Controls und Travel-Rule-Integration für den deutschen und EU-weiten Markt.
Ja. Wir tokenisieren früh und isolieren Karteninhaberdaten, um den PCI-DSS-v4.0-Audit-Scope minimal zu halten. Wir koordinieren Assessments mit Partner-QSAs und liefern lückenlose Audit-Trails für den Nachweis gegenüber Acquirern und BaFin.
Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.
Antwort innerhalb eines Geschäftstages. NDA auf Anfrage.
Ausführliche Leitfäden zum Bau konformer Fintech-Apps — Kosten, Stack und Sicherheit.
Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.
E-Mail: sales@yusmpgroup.com
Telefon: +374 44 871 811
Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)