Individuelle Enterprise-Plattformen
Maßgeschneiderte Line-of-Business-Plattformen, die regulierte Daten tragen und drei bis fünf Jahre oder länger laufen — der Kern jedes Projekts, architekturzentriert gebaut mit einem benannten Solution Architect.
YuSMP Group entwickelt individuelle Enterprise-Plattformen für US- und EU-Mittelstand sowie Fortune-1000-Unternehmen — regulierte Workloads und systemübergreifende Integrationen zwischen ERP, CRM und IDP, zu festem Umfang, all-in in USD kalkuliert: eine Integration oder Erweiterung ab $9.200, ein individuelles Enterprise-System ab $28.700, eine ERP- oder komplexe Plattform ab $68.900. DSGVO-, SOC 2 Type II (in Vorbereitung) und ISO-27001-Kontrollen sind vor dem Projektstart festgelegt, die IP geht ab Tag eins an Sie über, und es gibt keinen Recruiting-Aufschlag und keine Tool-Zuschläge. Ausschließlich Senior-Entwickler, Lieferung aus Jerewan, MEZ-Arbeitszeiten.
DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Arbeit · HIPAA-fähig · PCI-DSS-Scope auf Anfrage · CET-Arbeitstag mit Überlappung 9–13 Uhr ET
Enterprise-Software hat eine andere Qualität als ein Startup-MVP. Die Plattformen, die wir für Mittelstands- und Großunternehmen entwickeln, laufen drei bis fünf Jahre und länger, verarbeiten regulierte Daten (Finanzen, Gesundheit, Energie, öffentliche Verwaltung) und existieren in einem Integrationsdschungel — ERP, CRM, IDP, Data Lake, Dutzende interner Systeme — mit hohen SLA- und Verfügbarkeitsanforderungen. Wir besetzen Senior-Entwickler, einen benannten Solution Architect und einen dedizierten Security Lead, arbeiten innerhalb Ihres Governance-Modells statt daran vorbei und liefern von Tag eins nach Compliance-Audit-Standards. DSGVO-konform, ISO-27001-bereit, SOC 2 Type II in Vorbereitung, HIPAA-fähig, PCI DSS auf Anfrage. Praxisbeispiel in unserer REHAU-Fallstudie.
Ein Solution Architect ist ab Tag eins dabei, verantwortet das C4-Modell und das ADR-Log und führt einen expliziten Threat-Modelling-Durchgang durch, bevor eine Zeile Produktionscode geschrieben wird. Keine überraschenden Rewrites in Monat neun.
SAP S/4HANA, Oracle EBS, Salesforce, Workday, ServiceNow, Okta, Active Directory / Entra ID, MuleSoft, Boomi. Wir respektieren Ihre Freeze-Windows, iPaaS-Standards und Datenverträge.
DSGVO-konform, SOC 2 Type II in Vorbereitung, HIPAA-fähig, PCI DSS auf Anfrage, ISO-27001-bereit. Nachweise fließen direkt in die Arbeitsdokumente Ihres Prüfers, ohne den Release-Train zu verlangsamen.
Definierte RTO- und RPO-Ziele, mehrregionale Active-Active- oder Active-Passive-Deployments, vierteljährlich getestete DR-Runbooks, 24/7-On-Call mit dokumentierten Schweregraden und Post-Incident-Reviews.
Formales Change Management, Funktionstrennung zwischen Entwicklern und Genehmigern, signierte Commits, Dual-Approval-Produktions-Deployments und nachverfolgbare Genehmigungen vom Jira-Ticket bis zum Artefakt-Hash.
Standard-MSA, schriftliche SLAs, DSGVO-DPA, BAA auf Anfrage, ausgefüllte CAIQ- und SIG-Lite-Fragebögen, Subauftragnehmer-Register, Berufshaftpflicht- und Cyber-Versicherung — alles, was Ihr Vendor-Risk-Team fordert.
„Enterprise-Software“ ist eine Kategorie, kein einzelnes Produkt. Für Mid-Market- und Fortune-1000-Betreiber bauen und re-plattformieren wir die Systeme, die das Geschäft tragen — jedes auf bereits gelieferter Arbeit gegründet, nicht auf einer Broschüre.
Maßgeschneiderte Line-of-Business-Plattformen, die regulierte Daten tragen und drei bis fünf Jahre oder länger laufen — der Kern jedes Projekts, architekturzentriert gebaut mit einem benannten Solution Architect.
Individuelle Module, Datenverträge und ereignisgetriebene Integration rund um SAP S/4HANA, Oracle EBS und bestehende ERP-Landschaften. Siehe unseren ERP-Softwareentwicklungs-Guide und Enterprise-Integrations-Playbook.
Mehrregionale Preisgestaltung, Bestand, Konfigurator- und Händler-Workflows hinter B2B-Storefronts — wie für einen globalen Polymerhersteller in unserem REHAU-Programm gebaut.
Offline-first-fähige operative Systeme, die Papier und manuelle Kontrolle ersetzen — Web-, Mobile- und Controller-Dashboards, wie in unserem CheckList-Reaktorprozess-Steuerungsökosystem.
Data Lakes, Analytics und KI, eingewoben in bestehende Enterprise-Software statt nachträglich angeflanscht — geliefert von unserer AI-, ML- & Daten-Practice.
Stufenweise Re-Plattformierung alternder Systeme ohne Big-Bang-Neubau — siehe unseren Software-Modernisierungsservice und den Modernisierungs-Guide 2026.
 JavaSprache
 Spring BootBackend
 .NET 8BackendC#Backend
 Node.jsBackend
 TypeScriptSprache
 PythonSprache
 GoSprache
 PostgreSQLDatenbank
 MongoDBDatenbank
 KafkaMessaging / Streaming
 RabbitMQMessaging / Streaming
 RedisCache / In-Memory
 KubernetesInfrastruktur
 GCPCloud
 TerraformInfrastruktur
 VaultInfrastruktur
 DatadogObservability
Sechs- bis achtwöchiger Architektur-Durchgang: C4-Modell, Integrationskarte, Threat-Model, Compliance-Gap-Analyse gegen Ihren SOC-2-, ISO-27001-, HIPAA- oder PCI-DSS-Scope und ein schriftlicher Lieferplan, der vom Steering Committee freigegeben wird.
CI/CD-Pipelines, Security-Baseline (SAST, SCA, Container- und IaC-Scans), Umgebungen (Dev, Stage, Pre-Prod, Prod), Secrets-Management in Vault, Observability mit Datadog oder Splunk, Runbooks vor dem Start der Feature-Arbeit.
Vierteljährliche Release-Trains, obligatorisches Code-Review mit Funktionstrennung, Change Management abgestimmt auf Ihr CAB, Freeze-Window-Disziplin und Audit-Nachweise als Nebenprodukt normaler Lieferung statt als Feuerwehreinsatz.
SRE-Squad, 24/7-On-Call, vierteljährliche DR-Tests, Kapazitätsplanung abgestimmt auf Ihre Geschäftsprognose, Unterstützung bei externen Audits und ein Feature-Stream, der weiter liefert, während die Plattform verfügbar bleibt.
Für definierte Module mit harten regulatorischen Fristen — SOX-Modul, PCI-DSS-Scope-Dienst, DSGVO-Betroffenenportal — mit Audit-Gates und meilensteinbasierter Abrechnung.
Standardmodell für Enterprise-Build-Phasen. Monatliche Abrechnung nach Rolle und Senioritätsstufe, transparente Zeitnachweise, vollständige Sichtbarkeit auf Kapazität und Ergebnisse durch vierteljährliche Business Reviews.
Langfristiger Plattform-Squad mit einem eingebetteten Engineering Manager, Solution Architect und Security Lead. Das Team, das Sie in Monat eins einarbeiten, ist das Team, das Sie in Jahr drei haben.
Die meisten Anbieter behalten die Zahl für das Verkaufsgespräch. Unten finden Sie Referenzformate nach Projektgewicht — das konkrete Angebot nennen wir nach der Discovery. Enterprise-Arbeit ist fixed-scope und all-in, in USD kalkuliert, ohne Recruitment-Aufschlag, ohne Tool-Zuschläge und ohne versteckte Gebühren. Sie sehen das Budget pro Posten, bevor auch nur eine Zeile Code geschrieben wird, und geben es frei.
Integration & Erweiterung
ab $9.200
4–8 Wochen · bestehendes System
Eine klar umrissene Integration oder Erweiterung eines Systems, das Sie bereits betreiben. Individuelle Module und Datenverträge rund um SAP, Oracle EBS, Salesforce oder Ihr ERP, ereignisgetriebene Konnektoren, audit-fertiges Change-Management.
Angebot anfordernIndividuelles System
ab $28.700
10–18 Wochen · neue Plattform
Eine maßgeschneiderte Line-of-Business-Plattform, architekturzentriert mit einem benannten Solution Architect. C4-Modell und Threat-Modell, CI/CD-Baseline, ein erstes Produktionsrelease auf quartalsweisen Release-Zügen.
Angebot anfordernERP / komplex
ab $68.900
20–32 Wochen · mehrere Systeme
Eine komplexe Multi-System- oder ERP-Klasse-Plattform mit regulierten Daten und einer Betriebsphase. Multi-Region-Failover mit festgelegtem RTO und RPO, 24/7-SRE-Bereitschaft, Compliance-Nachweise für SOC-2-, ISO-27001-, HIPAA- oder PCI-DSS-Audits.
Angebot anfordernWas die Zahl bewegt: die Integrationsoberfläche (wie viele ERP-, CRM- und IDP-Systeme die Plattform berührt, und wie eng die Datenverträge sind); der Compliance-Scope (Payments laufen innerhalb von PCI DSS mit Ihrem QSA, Gesundheitswesen HIPAA-fähig, alles gegen ISO-27001-ausgerichtete Kontrollen mit SOC 2 Type II in Arbeit); das Verfügbarkeitsziel (Single-Region versus Multi-Region Active-Active mit festgelegtem RTO und RPO); und der Seniorität-Mix (wir besetzen ausschließlich mit Senior-Profilen, sodass Plätze ab Woche eins liefern). Cloud-Gebühren laufen über Ihre eigenen Konten, sodass Sie den Kostenhebel behalten. Alles außerhalb des unterzeichneten Scopes landet auf einer Roadmap mit bemessenen Schätzungen statt einer stillen Terminverschiebung. Preise sind indikativ und werden in einem schriftlichen Angebot für Ihren konkreten Scope festgelegt.
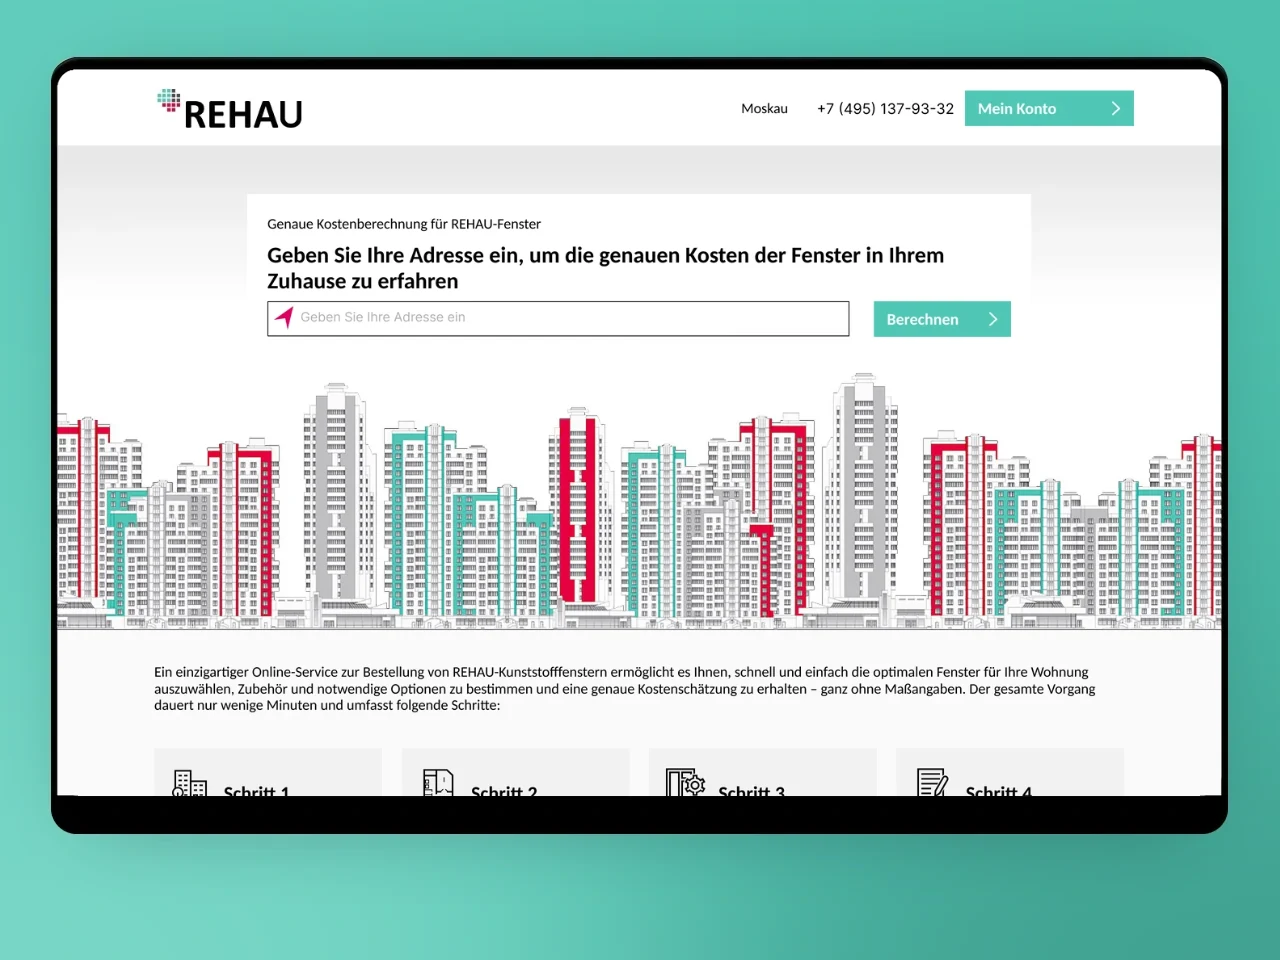
B2B-E-Commerce und Produktkonfigurator für einen globalen Polymerhersteller mit mehrregionaler Preisgestaltung, Lagerhaltung und Händler-Workflows.
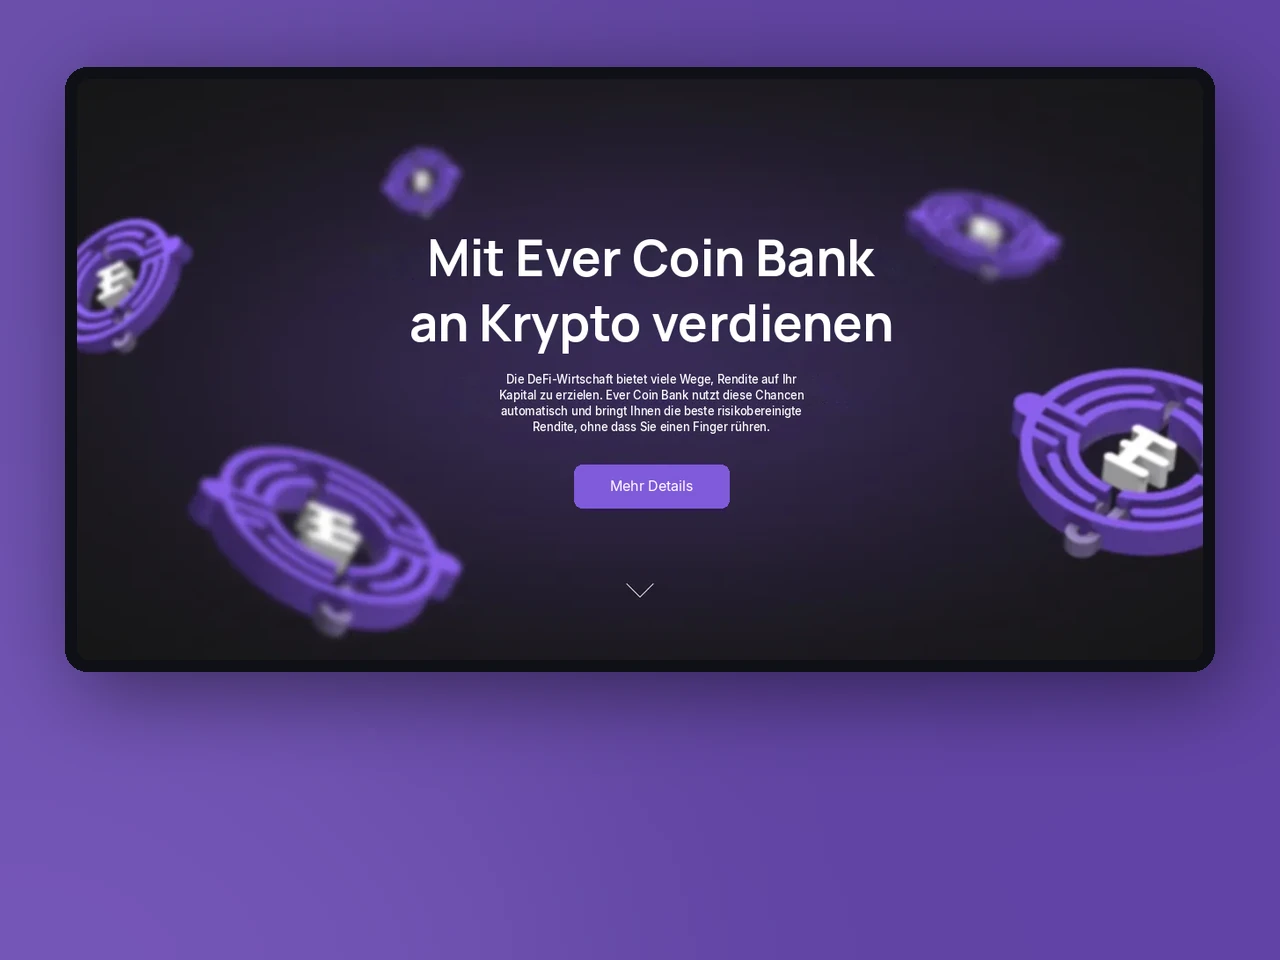
Einheitlicher Krypto-Ökosystem-Hub, der mehrere Token bündelt — Live-Börsendaten, Suche, Charts, direkter Kaufeinstieg.
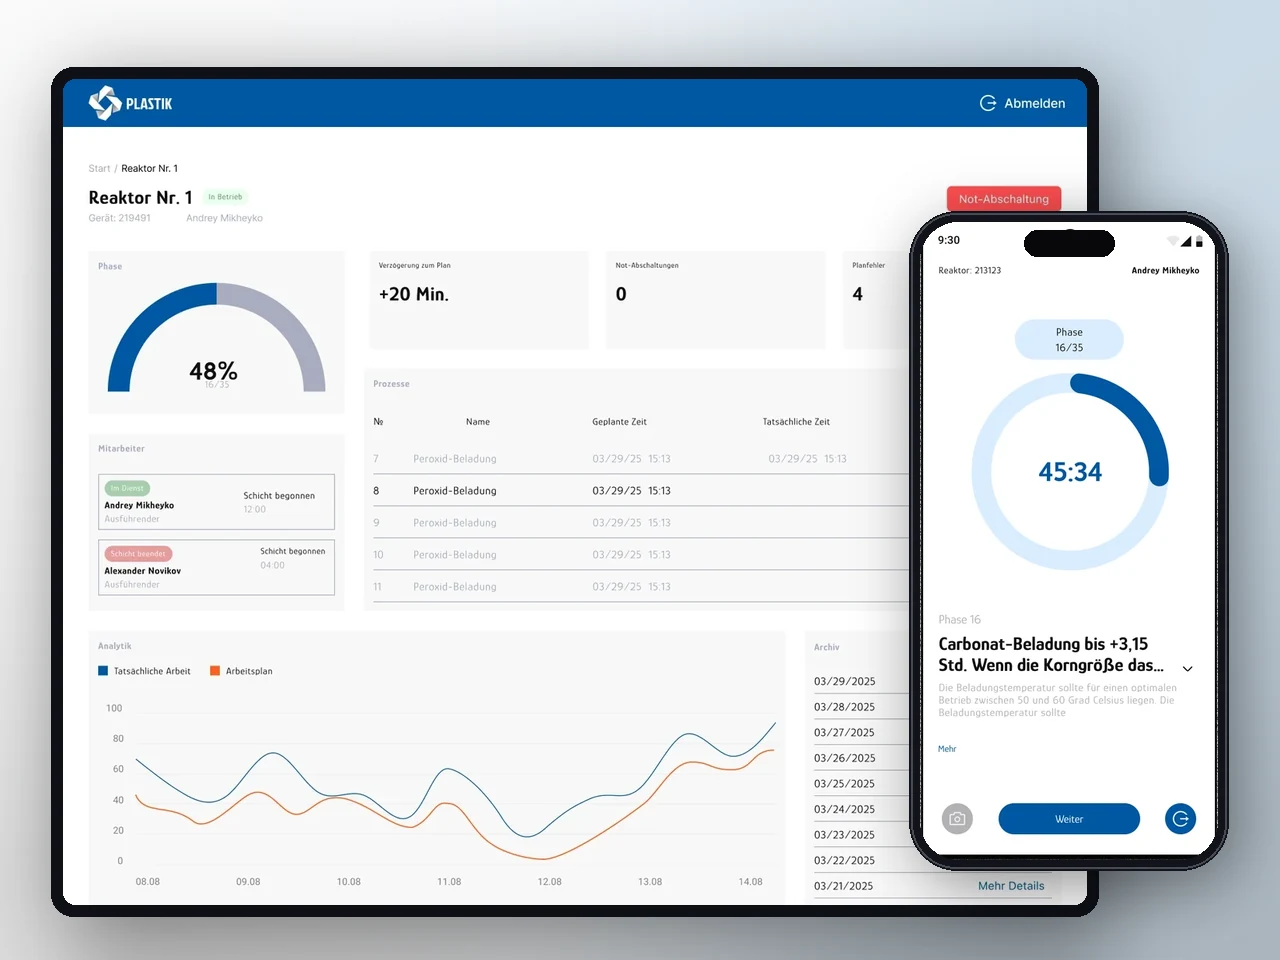
Offline-First-Ökosystem, das Papierjournale für die Reaktor-Prozesskontrolle ersetzt — Android, Admin und Controller-Dashboard.
Enterprise-Risiko steckt im regulatorischen und integrativen Detail einer Branche, nicht in einem generischen Playbook. Wir entwickeln dort, wo Compliance und Legacy-Komplexität die eigentliche Herausforderung sind — und wir haben in den Audit- und Beschaffungsprozessen jeder dieser Branchen bereits gearbeitet, sodass uns die Anforderungen nicht überraschen.
Payment-, Kredit-, Kernbanking- und Kapitalmarktplattformen innerhalb des PCI-DSS-Geltungsbereichs, direkt mit Ihrem QSA abgestimmt in Bezug auf Zugriff, Logging und Funktionstrennung.
Wir setzen Integrationsingenieure mit Erfahrung in SAP FSCD, Temenos, Finastra und Kernbanking-OData/IDoc/BAPI ein und liefern event-getriebene Integrationsschichten, die Vendor-Releasezyklen ohne manuelle Adapterpflege überstehen.
Für Open-Banking-Integrationen (PSD2 / UK Open Banking) implementieren wir die regulatorische Lese-/Schreib-API-Oberfläche mit TPP-Registrierung, Consent-Management und SCA-konformen Redirect-Flows bereits in der Architekturphase. SOX-nachvollziehbares Change-Management — signierte Commits, Vier-Augen-Freigabe bei Produktionsdeployments, Artefakt-Hash im Change-Log — ist ab dem ersten Sprint in die CI/CD-Pipeline eingebunden. Siehe unsere FinTech-Practice und den EverCoin-Bank-Case.
HIPAA-fähige Plattformen mit vorliegender BAA, EU-Datenresidenz und US-Optionen auf Anfrage für regulierte Patienten-, klinische und Studiendaten. Wir modellieren die Minimum-Necessary-Grenze auf Datenebene und implementieren einen PHI-Audit-Trail, der Authentifizierung, Datenzugriff und Konfigurationsänderungen unabhängig vom Applikations-Session-Log abdeckt — genau das Muster, das Ihr Datenschutzbeauftragter und BAA-Partner in einem Attestierungspaket erwarten.
Für klinisches Datenmanagement und gerätenahe Software wenden wir die Dokumentationsdisziplin nach IEC 62304 an: Anforderungsrückverfolgbarkeit, Risikomanagement-Unterlagen und eine Software Bill of Materials als Projektergebnisse. Das EU-Medizinprodukterecht (MDR 2017/745) und die SaMD-Klassifizierung werden bereits in der Discovery-Phase bewertet, damit der Entwicklungslebenszyklus vor dem ersten Sprint zur Risikoklasse passt. HL7-FHIR-R4- und SMART-on-FHIR-Integrationen für EHR-Interoperabilität sind Teil unseres Standard-HealthTech-Toolkits. Siehe unsere HealthTech-Practice.
ERP/CRM-integrierte B2B-Commerce-Plattformen, Produktkonfiguratoren und Händlerportale, bei denen die Integrationsoberfläche die eigentliche technische Herausforderung ist. Wir entwickeln Konfigurator-Engines, die jede Produkt- und Zubehörkombination gegen das Regelwerk der Zentrale validieren und eine deterministische SKU ausgeben, sodass Händlerangebot und SAP-Rechnung Zeile für Zeile übereinstimmen — ohne Abgleichsschritt — wie in unserem REHAU-Multi-Region-Commerce-Programm.
Für Rollouts in mehreren Ländern implementieren wir marktbewusste Preisgestaltung, pro Markt isolierte Kataloge und eine Streaming-ERP-Integration, die den für Händler sichtbaren Bestand innerhalb von 60 Sekunden mit der ERP-Wahrheit synchron hält — gleichzeitig über sechs oder mehr Märkte. Verbraucherschutz-Compliance in EU- und US-Jurisdiktionen — Widerrufsrecht, Umsatzsteuer auf digitale Güter, SCA unter PSD2, CCPA-Hinweispflichten — ist ein Prüfpunkt in der Architekturphase. Siehe unsere E-Commerce- & Handel-Practice.
Echtzeit-WMS, Flottenmanagement und Manufacturing-Execution-Systeme mit offline-first-fähigen mobilen Clients und hochfrequenter IoT-Datenaufnahme. Wir gestalten die Sync-Schicht so, dass Barcode-Scans, Gewichtsmessungen und Pickbestätigungen, die in der Fertigungshalle bei unterbrochener Verbindung erfasst werden, lokal gepuffert und bei Wiederverbindung deterministisch abgeglichen werden — ohne Datenverlust oder Doppelerfassung im WMS-Backend, wie in unserem CheckList-Industrieprojekt.
Für Manufacturing-Execution- und Prozesssteuerungssysteme implementieren wir eine Zeitreihen-Datenschicht, die Sensor- und Maschinenereignisse hochfrequent aufnehmen kann, mit einer Alerting-Pipeline, die Anomalien in Echtzeit an Bediener eskaliert. Industrielle Hardware-Integrationen — SCADA, PLC, Industriewaagen, QR-/Barcode-Terminals — werden mit einer Hardware-Abstraktionsschicht gebaut, damit die Anwendung nicht an eine bestimmte Geräte-SKU gebunden ist. Siehe unsere Logistik- & Fertigung-Practice und den Warehouse-WMS-Case.
Case-Management-, Dokumentenautomatisierungs-, E-Signature- und Kanzleiverwaltungsplattformen für Anwaltskanzleien, Wirtschaftsprüfer und Professional-Services-Unternehmen, bei denen die Beweiskette selbst das Produkt ist.
Wir implementieren identitätsgebundene Flows und unveränderliche Audit-Logs, die einer gerichtlichen Beweisanforderung oder einer behördlichen Prüfung standhalten, und gestalten das Datenmodell so, dass die Vertraulichkeit einer Akte auf Zeilenebene erzwungen wird — nicht nur durch Zugriffsrichtlinien.
Für Enterprise-Legal-Operations (Enterprise Legal Management, Contract-Lifecycle-Management) integrieren wir mit Beschaffungsplattformen — Coupa, Ariba — und eSignature-Schichten — DocuSign, Adobe Sign — über idempotente Adapter mit Schema-Registry. DSGVO-Art.-28-Verarbeitungsverträge, eIDAS-konforme elektronische Signaturstufen und SOC-2-Nachweispakete stehen für die Enterprise-Beschaffung standardmäßig als Projektergebnisse zur Verfügung. Siehe unseren Signatory-Pro-E-Signature-Case.
Plattformebenen-Engineering für Medienunternehmen, SaaS-Betreiber und Technologiefirmen, die aus ihrer ursprünglichen Architektur herausgewachsen sind und ohne Verlust eines Releasezyklus re-plattformieren müssen.
Wir wenden das Strangler-Fig-Pattern an, um begrenzte Kontexte aus Legacy-Monolithen in unabhängig deploybare Services zu extrahieren, mit einer Traffic-Splitting-Schicht, die den Legacy-Pfad für bestehende Nutzer am Leben hält, bis der neue Pfad 100 % des Traffics unter Volllast bewältigt.
Für Medien- und Content-Plattformen mit hohem Traffic gestalten wir die Caching- und CDN-Strategie parallel zum Datenmodell: edge-gecachte statische Ausgabe für öffentliche Inhalte, serverseitiges Rendering für personalisierte oder geschützte Inhalte, und eine Publish-Pipeline, die Änderungen innerhalb von Sekunden ohne vollständige Cache-Leerung an den Edge propagiert. Observability — Distributed Tracing, SLO-Dashboards, Error-Budget-Reporting — ist ab dem ersten Produktionsdeployment integriert, sodass eine Latenzregression im nächsten Sprint-Review auffällt und nicht zwei Wochen später in einer Kundenbeschwerde.
Die meisten Enterprise-Modernisierungsprojekte scheitern nicht, weil das Engineering falsch ist, sondern weil die Migrationsstrategie der betrieblichen Realität eines Live-Systems mit zahlenden Nutzern und vertraglichen SLAs nicht gerecht wird. Das sind die vier Muster, die wir in der Produktion eingesetzt haben, mit einer ehrlichen Einschätzung, wann welches die richtige Wahl ist.
Neue Funktionalität wird in der Zielarchitektur hinter einer Routing-Schicht entwickelt, die Anfragen vom Legacy-System abfängt. Der Legacy-Pfad bedient weiterhin bestehende Nutzer ohne Unterbrechung, während der neue Pfad entwickelt, getestet und der Traffic schrittweise umgelenkt wird.
Sobald der neue Pfad 100 % des Traffics unter Volllast bewältigt, wird die Legacy-Komponente vollständig entfernt, statt als Wartungsfläche liegen zu bleiben. Das ist das risikoärmste Migrationsmuster für Systeme mit großer Nutzerbasis und strikten SLA-Verpflichtungen.
Die Routing-Schicht dient zugleich als Feature-Flag-Grenze: Sie können 1 % des Traffics zum neuen Pfad schicken, Fehlerrate und Latenz gegen die Legacy-Baseline messen, bei Abweichung in unter zwei Minuten zurückrollen und das nächste Inkrement im folgenden Sprint ausliefern. Wir haben dieses Muster bei Monolith-zu-Service-Migrationen, Datenbank-Re-Plattformierungen und Legacy-zu-Cloud-Migrationen eingesetzt; die disziplinierte Vorgehensweise bedeutet keine Big-Bang-Umstellung und kein Servicefenster.
Wenn das Legacy-System eine Blackbox ist — vom Anbieter verwaltet, unzureichend dokumentiert oder zu riskant zum Ändern — setzen wir eine API-Gateway-Schicht ein, die neuen Konsumenten eine saubere, versionierte API-Oberfläche präsentiert, während das Legacy-System dahinter weiterläuft.
Das Gateway übernimmt Authentifizierung, Rate-Limiting, Request-Routing, Payload-Transformation und Observability, sodass API-Defekte des Legacy-Systems nicht auf die neue Integrationsoberfläche durchschlagen.
Dieses Muster ist besonders effektiv für SAP-, Salesforce- und Oracle-Systeme, bei denen die native API-Oberfläche funktional, aber nicht modern ist: SOAP, OData v2 oder synchrone RPCs, die bei großen Antworten blockieren. Das Gateway umhüllt diese Aufrufe in asynchronen Consumern mit einer Dead-Letter-Queue, sodass ein Timeout einer vorgelagerten Anbieter-API keine nutzerseitige Operation blockiert. Mit der Zeit wird das Gateway zur Nahtstelle, entlang der das Legacy-System Service für Service ersetzt wird.
Wenn das Datenmodell des Legacy-Systems die Einschränkung ist — eine Single-Schema-Relationale-Datenbank, die von mehreren Anwendungen gemeinsam genutzt wird, eine denormalisierte Analytics-Tabelle als Quelle der Wahrheit, oder ein proprietäres Datenformat, das neue Produktanforderungen nicht unterstützen kann — planen wir die Re-Plattformierung in Phasen mit Dual-Write: Sowohl das Legacy- als auch das Zielsystem werden während des Übergangs beschrieben, mit einem Abgleichsjob, der die Konsistenz an einer definierten Stichprobe validiert.
Der Legacy-Lesepfad wird erst stillgelegt, nachdem der Ziel-Lesepfad unter voller Produktionslast validiert wurde.
Wir haben von Oracle zu PostgreSQL, von MSSQL zu Aurora und von Flat-File-ERP-Exporten zu einem event-sourced Domänenmodell re-plattformiert — alles ohne Servicefenster. Die Migration wird vor dem Umstellungstermin an einem produktionsgroßen Datenklon geprobt, sodass die eigentliche Umstellung eine verifizierte Operation mit geprobtem Rollback-Pfad ist, kein erster Lauf in der Produktion.
Für geschäftskritische Systeme, bei denen ein stiller Datenfehler ein regulatorisches oder finanzielles Ereignis ist — eine Payment-Engine, ein Schadensabwicklungssystem, eine regulatorische Meldepipeline — betreiben wir das Legacy- und das neue System parallel auf dem Live-Produktionstraffic, vergleichen deren Ausgaben deterministisch und eskalieren Abweichungen an einen namentlich benannten Verantwortlichen, bevor eine Umstellung erfolgt.
Der Zeitraum des Parallelbetriebs wird im Migrationsplan festgelegt: typischerweise vier bis acht Wochen Nebeneinander-Ausgabe bei einem statistisch signifikanten Transaktionsvolumen.
Dieses Muster erfordert die höchste Engineering-Investition, bietet dafür aber die stärkste Korrektheitsgarantie: Die Umstellung auf das neue System erfolgt auf Basis von Evidenz, nicht Annahme. Das Vergleichs-Framework wird als erstklassiges Engineering-Deliverable mit eigener Testsuite und Observability entwickelt, und das Abweichungsprotokoll wird zur Grundlage für den finalen Behebungs-Sprint, bevor das Legacy-System abgeschaltet wird.
DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Vorbereitung · HIPAA-fähig · PCI DSS auf Anfrage · CCPA-berücksichtigt
Nachweis-Pakete, Kontroll-Mappings und Audit-Unterstützung sind Teil des Engagements, keine Nachgedanken. Wir haben Prüfer gemeinsam mit Client-Security-Teams durch SOC-2- und ISO-27001-Reviews geführt.
Jedes Enterprise-Engagement beginnt mit einem benannten Solution Architect, einem expliziten C4-Modell, ADR-Log und Threat-Model. Entscheidungen werden schriftlich festgehalten und vom Steering Committee überprüft, bevor die Build-Phase beginnt.
Liefergesellschaft in Armenien, EU-Datenhaltung, US-Optionen auf Anfrage, MEZ-Arbeitstag mit garantierter Überlappung 9–13 Uhr ET für US-Ostküsten-Steering-Meetings und Incident Response.
Für Zahlungs-, Kredit- und Healthcare-Plattformen arbeiten wir innerhalb des PCI-DSS- und HIPAA-Scope und stimmen uns direkt mit Ihrem QSA, Security Officer oder externen Prüfer zu Zugang, Protokollierung, Funktionstrennung und minimalem Datenzugriff ab.
Echtzeit-ERP-Synchronisation für einen Autoteile-Katalog ist schwieriger als es aussieht — Preise ändern sich stündlich und der Katalog ändert sich ständig. YuSMP entwickelte eine bidirektionale 1C-Integration, die einfach funktioniert, mit einem übersichtlichen Storefront, den Kunden reibungslos nutzen.
Großmaßstäbliche WMS-Projekte scheitern, wenn die mobile Scanner-Erfahrung nachrangig ist. YuSMP entwickelte Web- und Mobile-Scanner-Clients gleichzeitig, sodass Kommissioniergenauigkeit und Systemlatenz-Ziele von Tag eins an erreicht wurden. Der Inventarschwund sank in den ersten sechs Monaten um 31 %.
1 / 2
Viele unserer Enterprise-Engagements kommen aus Deutschland — dort, wo Einkauf, Datenschutz und Konzern-IT gemeinsam entscheiden. Als Enterprise-Softwareentwicklungsfirma mit Delivery-Center in Jerewan arbeiten wir im vollen MEZ-Arbeitstag mit Ihren Teams in München, Frankfurt oder Wien: Steering-Meetings, Architektur-Workshops und Audit-Begleittermine finden auf Wunsch vor Ort statt, die Lieferung läuft nearshore weiter. Referenz aus der Praxis: Für REHAU haben wir ein B2B-Händlerportal auf Next.js und NestJS gebaut, das in sechs europäischen Märkten live ist — mit SAP-Bestandsdaten, die in unter 60 Sekunden aktualisiert werden.
DPA/AVV nach Art. 28 DSGVO auf Deutsch, EU-Datenhaltung als Standard, Auslagerungsdokumentation für regulierte Branchen und Audit-Nachweise im Format, das Ihr Prüfer erwartet — ohne den Release-Train zu verlangsamen.
Enthält eine Plattform KI-Komponenten, klassifizieren wir deren Risiko ab der Discovery nach der EU-KI-Verordnung (EU AI Act) und dokumentieren Trainingsdaten- und Modell-Governance — flankiert vom NIST AI Risk Management Framework für US-Workloads.
Fester Umfang, all-in in USD: eine Integration ab $9.200, ein individuelles System ab $28.700, eine ERP- oder komplexe Plattform ab $68.900. Kein Recruiting-Aufschlag, keine Tool-Zuschläge — das positionierte Budget steht fest, bevor eine Zeile Code geschrieben wird.
Sitzen Ihre Stakeholder in München? Die lokalen Anforderungen — TISAX-bewusste Delivery für OEM/Tier-1, GoBD, bayerische Beschaffungspraxis — haben wir auf der Seite Softwareentwicklung in München zusammengefasst.
Ja. Wir unterzeichnen als Standard Master Services Agreements mit US- und EU-Einkaufsteams, einschließlich DPAs nach DSGVO Artikel 28, BAAs auf Anfrage für HIPAA-Workloads und Standardvertragsklauseln für grenzüberschreitende Daten. Wir schließen Lieferantensicherheitsbewertungen ab (CAIQ, SIG Lite, individuelle Fragebögen), stellen Nachweis-Pakete für ISO-27001-Kontrollen bereit und akzeptieren unternehmensspezifische Klauseln zu IP-Abtretung, Prüfungsrechten, Subauftragnehmer-Genehmigung, Versicherung und Kündigung. Durchschnittlicher Rechtsabschluss für ein Fortune-1000-MSA: vier bis sechs Wochen.
DSGVO-konform in der gesamten Lieferung: EU-Datenhaltung, benannter DSB-Kontakt, schriftliche SLAs für Meldepflichten bei Datenschutzverletzungen. ISO-27001-bereit mit einem internen ISMS, Asset-Register, Zugriffsüberprüfungen und vierteljährlicher Risikobewertung. SOC 2 Type II befindet sich mit einem Big-Four-Prüfer in Vorbereitung. Für Ihr Engagement ordnen wir Kontrollen eins zu eins Ihrem eigenen SOC-2- oder ISO-Scope zu, betreiben Entwickler auf verwalteten Endgeräten mit SSO, MFA, verschlüsselten Festplatten und isolierten Repositories und liefern Nachweise direkt in Ihre Audit-Arbeitsdokumente.
Wir setzen Integrationsentwickler ein, die Lieferungen an SAP S/4HANA (OData, IDoc, BAPI), Salesforce (Apex, Platform Events, Connect), Workday (RaaS, REST), Okta (SCIM, SAML, OAuth2) und Active Directory / Entra ID abgeschlossen haben. Das Standardmuster ist eine ereignisgesteuerte Integrationsschicht (Kafka oder RabbitMQ) mit idempotenten Consumern, Schema-Registry und einer dedizierten Integrations-Testsuite, die gegen Hersteller-Sandboxes läuft. Wir respektieren Change-Windows, Freeze-Perioden und Ihre bestehende iPaaS-Lösung (MuleSoft, Boomi, Workato), sofern vorhanden.
Ja. Wir konzipieren und betreiben Plattformen mit definierten RTO- und RPO-Zielen, mehrregionalen Active-Active- oder Active-Passive-Deployments auf AWS, Azure oder GCP sowie DR-Runbooks, die vierteljährlich getestet werden. Standardkomponenten: Kubernetes in zwei Regionen, verwaltetes Postgres oder Aurora mit Cross-Region-Replikation, Kafka MirrorMaker 2, Infrastructure as Code in Terraform, Secrets in Vault, Observability via Datadog oder Splunk. On-Call-Abdeckung 24/7 mit dokumentierten Vorfallschweregraden und Post-Incident-Reviews.
Jede Änderung ist vom Ticket bis zur Produktion nachverfolgbar: signierte Commits, obligatorisches Code-Review mit Funktionstrennung, automatisierte Sicherheitsscans (SAST, SCA, Container, IaC), CI/CD-Gates und in Jira und Git protokollierte Genehmigungen. Produktions-Deployments erfordern Dual-Approval und werden mit Zeitstempel, Akteur und Artefakt-Hash protokolliert. Wir integrieren uns in Ihr Change Advisory Board, respektieren Freeze-Windows und erstellen Nachweise auf Anfrage für SOX-, SOC-2-, ISO-27001-, PCI-DSS- und HIPAA-Audits, ohne den Release-Train zu verlangsamen.
Enterprise-Arbeit hat festen Umfang und wird all-in in USD kalkuliert, gestaffelt nach Gewicht. Eine Integrations- oder Erweiterungsleistung startet ab $9.200 (4–8 Wochen); ein individuelles Enterprise-System ab $28.700 (10–18 Wochen); eine ERP- oder komplexe systemübergreifende Plattform ab $68.900 (20–32 Wochen). Was den Preis bewegt, sind die Integrationsfläche, der Compliance-Scope (PCI DSS, HIPAA, ISO 27001, SOC 2), das Verfügbarkeitsziel und der Seniority-Mix. Sie sehen das positionierte Budget am Ende der Discovery und geben es frei, bevor eine Zeile Code geschrieben wird. Es gibt keinen Recruiting-Aufschlag, keine Tool-Zuschläge und keine versteckten Gebühren; Cloud-Gebühren laufen über Ihre eigenen Accounts, sodass Sie den Kostenhebel behalten.
Drei Dinge. Erstens die Governance: DPAs nach Art. 28 DSGVO auf Deutsch, EU-Datenhaltung, Auslagerungsdokumentation und Audit-Nachweise im Format Ihres Prüfers. Zweitens der Arbeitsrhythmus: Unser Delivery-Center in Jerewan arbeitet im vollen MEZ-Arbeitstag, Steering- und Architektur-Termine finden auf Wunsch vor Ort in München oder Frankfurt statt. Drittens die Referenzen: Für REHAU lieferten wir ein Händlerportal, das in sechs europäischen Märkten live ist, mit SAP-Bestandsdaten, die in unter 60 Sekunden aktualisiert werden. Enterprise-Engagements haben festen Umfang und werden all-in in USD kalkuliert — ab $9.200 für eine Integration, ab $28.700 für ein individuelles System, ab $68.900 für eine ERP- oder komplexe Plattform.
Ja. Discovery-Workshops, Quarterly Business Reviews und Audit-Begleittermine führen wir vor Ort bei Ihnen durch — in München, Frankfurt, Berlin oder Wien. Die laufende Entwicklung bleibt nearshore in Jerewan im MEZ-Arbeitstag, sodass Ihre Teams ohne Zeitversatz mit unseren arbeiten. Eine typische Enterprise-Discovery dauert sechs bis acht Wochen, die erste Produktionsfreigabe folgt nach sechs bis neun Monaten Build. Für Münchner Besonderheiten siehe unsere Seite Softwareentwicklung in München.
Ja. Enthält eine Plattform KI-Komponenten, klassifizieren wir deren Risiko ab der Discovery nach der EU-KI-Verordnung (EU AI Act), dokumentieren Trainingsdaten- und Modell-Governance und liefern die technische Dokumentation, die Ihre Rechts- und Compliance-Abteilung für die Konformitätsbewertung benötigt — flankiert vom NIST AI Risk Management Framework für US-Workloads. DSGVO-konforme Datenflüsse und EU-Datenhaltung sind dabei der Standard.
Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.
Praxisnahe Leitfäden und Analysen unserer Ingenieure für 2026.
Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.
E-Mail: sales@yusmpgroup.com
Telefon: +374 44 871 811
Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)