Blog News Contatti Richiedi una proposta

Servizi di sviluppo software enterprise per operatori US e UE

YuSMP Group realizza piattaforme enterprise su misura per operatori mid-market e Fortune 1000: carichi di lavoro regolamentati, integrazioni multi-sistema con ERP, CRM e IDP, e ingaggi che partono da 250.000 EUR. I controlli GDPR, SOC 2 Type II (in corso) e ISO 27001 sono definiti prima del kickoff, e ogni ingaggio prevede un project sponsor nominato e un comitato direttivo esecutivo su entrambi i lati. Solo ingegneri senior, delivery da Yerevan, orario CET.

9+Anni di attività
80+Ingegneri senior nel team
120+Progetti consegnati
71NPS dei clienti

conformità GDPR · pronti per ISO 27001 · SOC 2 Type II in corso · competenza HIPAA · perimetro PCI DSS su richiesta · giornata lavorativa CET con sovrapposizione 9:00–13:00 ET

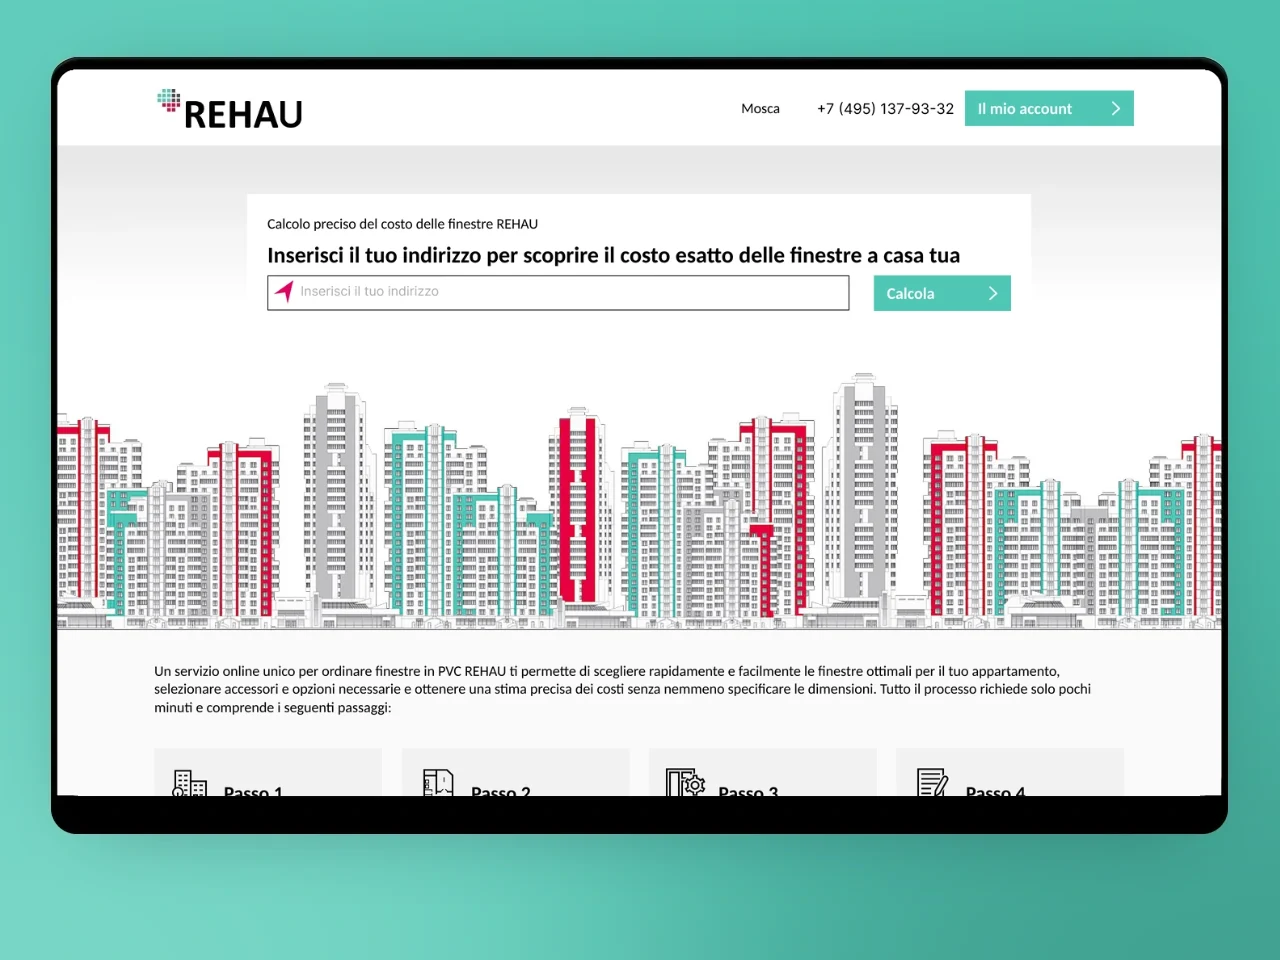
Il software di qualità enterprise è una tipologia di lavoro diversa dall'MVP di una startup. Le piattaforme che realizziamo per operatori mid-market e grandi aziende funzionano per tre-cinque anni e oltre, gestiscono dati regolamentati (finanziari, sanitari, energetici, governativi) e vivono all'interno di un'integrazione diffusa — ERP, CRM, IDP, data lake, decine di sistemi interni — con obiettivi di SLA e disponibilità elevati. Disponiamo di ingegneri senior, un solution architect nominato e un responsabile della sicurezza dedicato, operiamo all'interno del vostro modello di governance anziché aggirarlo, e consegniamo secondo gli standard degli audit di compliance fin dal primo giorno. Allineati al GDPR, pronti per ISO 27001, SOC 2 Type II in corso, compatibili HIPAA, scope PCI DSS su richiesta. Vedete come funziona nella pratica nel nostro caso studio REHAU.

Cosa include un ingaggio enterprise

Delivery architecture-first

Un solution architect entra il primo giorno, possiede il modello C4 e il log ADR, ed esegue un'analisi esplicita delle minacce prima che venga scritto qualsiasi codice di produzione. Nessuna riscrittura a sorpresa al nono mese.

Integrazione con il vostro stack enterprise

SAP S/4HANA, Oracle EBS, Salesforce, Workday, ServiceNow, Okta, Active Directory / Entra ID, MuleSoft, Boomi. Rispettiamo le finestre di freeze, i vostri standard iPaaS e i vostri contratti dati.

Postura di compliance

Allineati al GDPR, SOC 2 Type II in corso, compatibili HIPAA, scope PCI DSS su richiesta, pronti per ISO 27001. Le evidenze confluiscono direttamente nei workpaper del vostro revisore senza rallentare il treno dei rilasci.

Alta disponibilità + SRE

Obiettivi RTO e RPO dichiarati, deployment multi-regione active-active o active-passive, runbook DR testati con cadenza trimestrale, on-call 24/7 con severità degli incidenti documentate e post-incident review.

Ingegneria pronta per l'audit

Change management formale, separazione dei compiti tra sviluppatori e approvatori, commit firmati, deploy in produzione con doppia approvazione e approvazioni tracciabili dal ticket Jira all'hash dell'artefatto.

Procurement-friendly

MSA standard, SLA scritti, DPA GDPR, BAA su richiesta, CAIQ e SIG Lite completati, registro dei sub-responsabili, assicurazione per responsabilità professionale e cyber — tutto ciò che richiede il vostro team di vendor risk.

Sistemi enterprise che costruiamo e modernizziamo

Il "software enterprise" è una categoria, non un singolo prodotto. Tra operatori mid-market e Fortune 1000 costruiamo e ri-piattaformiamo i sistemi che fanno funzionare il business — ognuno basato su lavoro già consegnato, non su una brochure.

Piattaforme enterprise su misura

Piattaforme line-of-business su misura che gestiscono dati regolamentati e restano in esercizio per tre-cinque anni e oltre — il nucleo di ogni progetto, costruito architecture-first con un solution architect dedicato e nominato.

Commerce B2B & portali clienti

Prezzi multi-regione, stock, configuratore e flussi dealer dietro storefront B2B — come costruito per un produttore globale di polimeri nel nostro programma REHAU.

Workflow & automazione dei processi

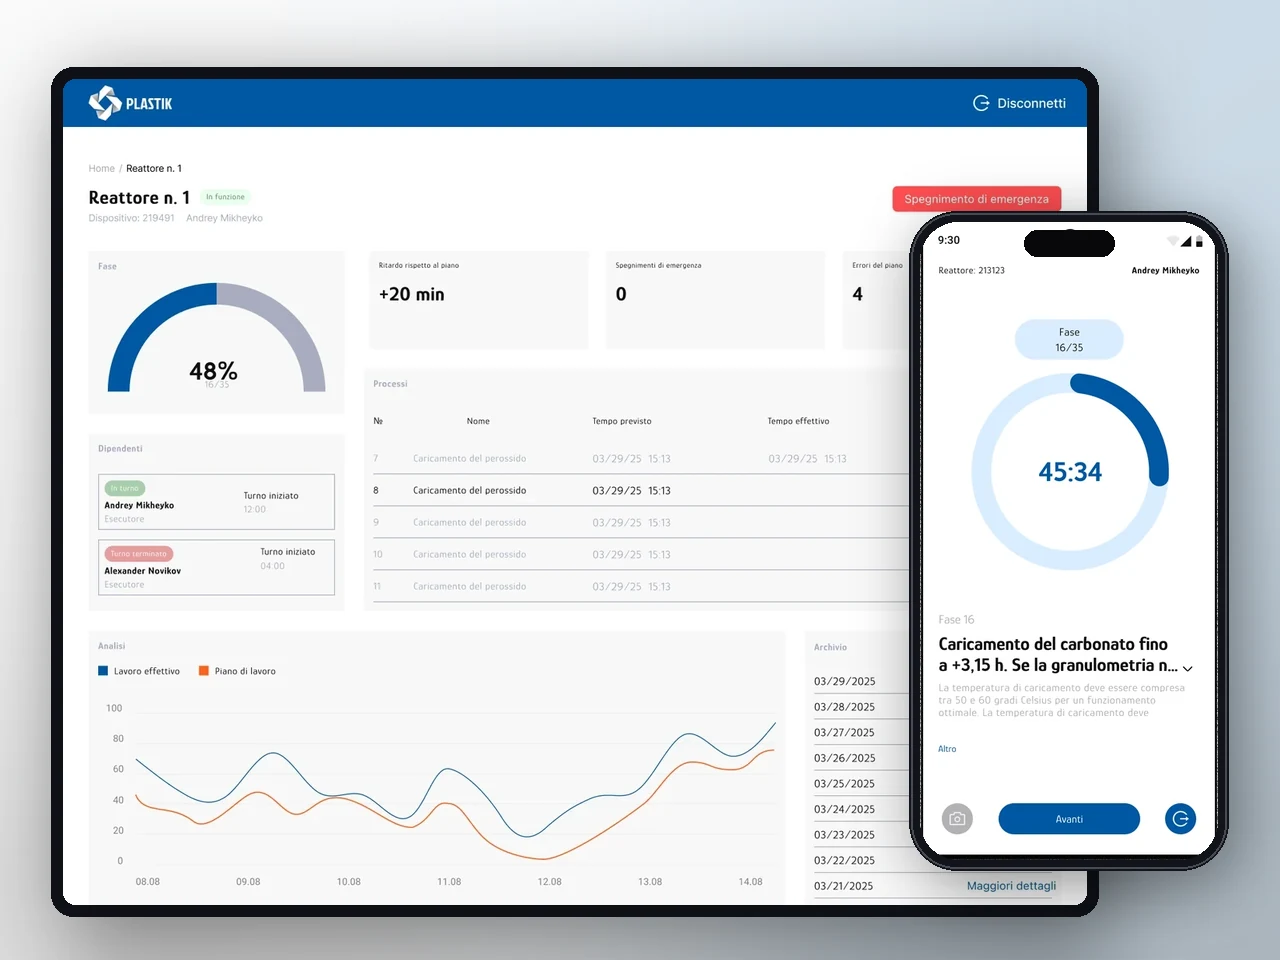
Sistemi operativi offline-first che sostituiscono carta e controllo manuale — dashboard web, mobile e per gli operatori, come nel nostro ecosistema di controllo di processo reattore CheckList.

Piattaforme dati, BI & AI

Data lake, analytics e AI integrati nel software enterprise esistente, non aggiunti a posteriori — a cura della nostra practice AI, ML & data.

Come gestiamo gli ingaggi enterprise

  1. 01

    Discovery

    Analisi architetturale di sei-otto settimane: modello C4, mappa delle integrazioni, modello delle minacce, analisi dei gap di compliance rispetto al vostro scope SOC 2, ISO 27001, HIPAA o PCI DSS, e piano di delivery scritto approvato dal comitato direttivo.

  2. 02

    Fondamenta

    Pipeline CI/CD, baseline di sicurezza (scansioni SAST, SCA, container e IaC), ambienti (dev, stage, pre-prod, prod), gestione dei segreti in Vault, osservabilità con Datadog o Splunk, runbook pronti prima che inizi il lavoro sulle funzionalità.

  3. 03

    Sviluppo

    Release train trimestrali, code review obbligatoria con separazione dei compiti, change management allineato al vostro CAB, disciplina delle finestre di freeze, ed evidenze di audit prodotte come sottoprodotto della normale delivery anziché come esercitazione d'emergenza.

  4. 04

    Esercizio

    Squad SRE, on-call 24/7, test DR trimestrali, pianificazione della capacità legata alle previsioni di business, supporto durante gli audit esterni e uno stream di funzionalità che continua a rilasciare mentre la piattaforma rimane disponibile.

Modelli di ingaggio

Prezzo fisso

Per moduli delimitati con scadenze regolamentari rigide — modulo SOX, servizio scope PCI DSS, portale GDPR per gli interessati — con gate di audit e fatturazione a milestone.

Tempo e materiali

Modello predefinito per le fasi di sviluppo enterprise. Fatturazione mensile per ruolo e seniority, timesheet trasparenti, piena visibilità su capacità e risultati tramite business review trimestrali.

Team dedicato

Squad di piattaforma di lungo periodo con un engineering manager, un solution architect e un responsabile della sicurezza integrati. Il team che avviate al mese uno è lo stesso che avrete all'anno tre.

Quanto costa un progetto enterprise — e cosa determina il prezzo

Molti fornitori riservano il numero a una call commerciale. Di seguito i formati di riferimento per peso del progetto — indichiamo il preventivo esatto dopo la discovery. I progetti enterprise sono ad ambito fisso e all-inclusive, quotati in USD, senza mark-up di recruiting, senza sovrapprezzi sugli strumenti e senza costi nascosti. Vedete il budget per singola voce prima che venga scritta una riga di codice, e lo approvate.

Integrazione & enhancement

da $9.200

4–8 settimane · sistema esistente

Un'integrazione o un'estensione ad ambito definito di un sistema che già utilizzate. Moduli custom e contratti dati attorno a SAP, Oracle EBS, Salesforce o il vostro ERP, connettori event-driven, change management pronto per l'audit.

Richiedi un preventivo
Consigliato

Sistema custom

da $28.700

10–18 settimane · nuova piattaforma

Una piattaforma line-of-business su misura, architecture-first con un solution architect dedicato e nominato. Modello C4 e threat model, baseline CI/CD, una prima release in produzione su treni di rilascio trimestrali.

Richiedi un preventivo

ERP / complesso

da $68.900

20–32 settimane · multi-sistema

Una piattaforma complessa, multi-sistema o di classe ERP, con dati regolamentati e una fase di run. Failover multi-regione con RTO e RPO definiti, SRE on-call 24/7, evidenze di conformità per audit SOC 2, ISO 27001, HIPAA o PCI DSS.

Richiedi un preventivo

Cosa incide sul numero finale: la superficie di integrazione (quanti sistemi ERP, CRM e IDP tocca la piattaforma, e quanto sono stringenti i contratti dati); l'ambito di conformità (i payments operano all'interno di PCI DSS con il vostro QSA, il settore sanitario è HIPAA-capable, tutto su controlli allineati a ISO 27001 con SOC 2 Type II in corso); il target di disponibilità (single-region rispetto a multi-region active-active con RTO e RPO definiti); e il mix di seniority (selezioniamo solo profili senior, quindi le posizioni sono operative dalla prima settimana). Le fee cloud sono a carico dei vostri account, così mantenete la leva sui costi. Tutto ciò che esce dall'ambito firmato finisce in una roadmap con stime dimensionate, non in un prolungamento silenzioso dei tempi. I prezzi sono indicativi e vengono fissati in un preventivo scritto per il vostro ambito specifico.

Settori per cui costruiamo software enterprise

Il rischio enterprise vive nel dettaglio regolatorio e di integrazione di un settore, non in un playbook generico. Costruiamo dove la conformità e la complessità legacy sono la parte difficile — e abbiamo operato all'interno dei processi di audit e procurement di ciascuno di questi verticali, quindi i requisiti non sono una sorpresa per noi.

FinTech & Servizi Finanziari

Piattaforme di pagamento, prestito, core banking e mercati dei capitali all'interno del perimetro PCI DSS, allineate direttamente con il vostro QSA su accesso, logging e separazione dei compiti.

Leggi di più

Selezioniamo ingegneri di integrazione con esperienza SAP FSCD, Temenos, Finastra e core banking OData/IDoc/BAPI, e consegniamo layer di integrazione event-driven che sopravvivono ai ciclo di rilascio dei fornitori senza manutenzione manuale degli adapter.

Per le integrazioni Open Banking (PSD2 / UK Open Banking), implementiamo la superficie API regolatoria di lettura/scrittura con registrazione TPP, gestione del consenso e flussi di redirect conformi SCA incorporati nella fase di architettura. La gestione del cambiamento tracciabile SOX — commit firmati, doppia approvazione sui deploy in produzione, hash dell'artefatto nel log delle modifiche — è integrata nella pipeline CI/CD dal primo sprint. Vedi la nostra practice FinTech e il caso EverCoin Bank.

HealthTech & Scienze della Vita

Piattaforme conformi HIPAA con un BAA in essere, residenza dei dati UE e opzioni USA su richiesta per dati regolamentati di pazienti, clinici e di trial. Modelliamo il confine minimo-necessario a livello dati e implementiamo un audit trail dei PHI che copre autenticazione, accesso ai dati e modifiche di configurazione indipendentemente dal log di sessione dell'applicazione — il pattern che il vostro privacy officer e il partner BAA si aspettano di vedere in un pacchetto di attestazione.

Leggi di più

Per la gestione dei dati clinici e il software adiacente ai dispositivi applichiamo la disciplina documentale IEC 62304: tracciabilità dei requisiti, registri di gestione del rischio e una distinta base del software prodotta come deliverable di progetto. La valutazione di scope del Regolamento UE sui Dispositivi Medici (MDR 2017/745) per la classificazione SaMD viene fatta in discovery così il ciclo di vita dello sviluppo corrisponde alla classe di rischio prima del primo sprint. Le integrazioni HL7 FHIR R4 e SMART on FHIR per l'interoperabilità EHR fanno parte del nostro toolkit HealthTech standard. Vedi la nostra practice HealthTech.

Retail & E-commerce

Piattaforme di commerce B2B integrate con ERP/CRM, configuratori di prodotto e portali concessionari dove la superficie di integrazione è la sfida ingegneristica principale. Costruiamo motori di configurazione che validano ogni combinazione di prodotto e accessorio rispetto al regolamento della sede centrale e generano uno SKU deterministico, così il preventivo del concessionario e la fattura SAP corrispondono riga per riga senza un passaggio di riconciliazione — il pattern nel nostro programma di commerce multi-regione REHAU.

Leggi di più

Per i rollout multi-paese implementiamo pricing region-aware, isolamento del catalogo per mercato, e un'integrazione ERP in streaming che mantiene lo stock visibile ai concessionari entro 60 secondi dalla verità ERP su sei o più mercati simultaneamente. La conformità alla normativa consumeristica tra giurisdizioni UE e USA — diritto di recesso, IVA sui beni digitali, SCA ai sensi della PSD2, obblighi di notifica CCPA — è un checkpoint nella fase di architettura. Vedi la nostra practice E-commerce & Retail.

Logistica & Manifattura

Sistemi WMS in tempo reale, gestione flotte e sistemi di esecuzione manifatturiera con client mobile offline-first e ingestione di dati IoT ad alta frequenza. Progettiamo il layer di sincronizzazione così le scansioni barcode, le letture di peso e le conferme di picking catturate in uno stabilimento con connettività intermittente vengono accodate localmente e riconciliate in modo deterministico quando la connessione ritorna — senza perdita di dati o record duplicati nel backend WMS, come nel nostro build industriale CheckList.

Leggi di più

Per i sistemi di esecuzione manifatturiera e controllo di processo, implementiamo un layer di dati a serie temporali in grado di ingerire eventi di sensori e macchine ad alta frequenza, con una pipeline di allerta che escala le anomalie agli operatori in tempo reale. Le integrazioni con hardware industriale — SCADA, PLC, bilance industriali, terminali QR/barcode — sono costruite con un layer di abstraction hardware così l'applicazione non è accoppiata a uno SKU di dispositivo specifico. Vedi la nostra practice Logistica & Manifattura e il caso Warehouse WMS.

Servizi Professionali & LegalTech

Piattaforme di case management, automazione documentale, firma elettronica e gestione dello studio per studi legali, società di contabilità e aziende di servizi professionali dove la traccia delle evidenze e la catena di custodia sono il prodotto.

Leggi di più

Implementiamo flussi di binding dell'identità e audit log immutabili che sopravvivono a una richiesta di discovery legale o a un audit regolatorio, e progettiamo il modello dati così la confidenzialità del matter è applicata a livello di riga, non solo tramite policy di accesso.

Per le operazioni legali enterprise (enterprise legal management, contract lifecycle management), ci integriamo con piattaforme di procurement — Coupa, Ariba — e layer di firma elettronica — DocuSign, Adobe Sign — tramite adapter idempotenti con un registro degli schemi. I DPA ai sensi dell'Articolo 28 GDPR, i livelli di firma elettronica allineati eIDAS, e i pacchetti di evidenze SOC 2 sono disponibili per il procurement enterprise come deliverable di progetto standard. Vedi il nostro caso di firma elettronica Signatory Pro.

Media, SaaS & aziende tecnologiche

Ingegneria a livello piattaforma per aziende media, operatori SaaS e aziende tecnologiche che hanno superato la propria architettura fondativa e devono fare re-platforming senza perdere un ciclo di rilascio.

Leggi di più

Applichiamo il pattern Strangler Fig per estrarre bounded context dai monoliti legacy in servizi deployabili indipendentemente, con un layer di traffic-splitting che mantiene attivo il percorso legacy per gli utenti esistenti finché il nuovo percorso gestisce il 100% del traffico a pieno carico.

Per le piattaforme media e contenuti ad alto traffico, progettiamo la strategia di caching e CDN in parallelo con il modello dati: output statico cacheato all'edge per contenuti pubblici, server-side rendering per contenuti personalizzati o riservati, e una pipeline di pubblicazione che propaga le modifiche all'edge in pochi secondi senza una purge completa della cache. L'observability — tracing distribuito, dashboard SLO, reportistica dell'error budget — è integrata dal primo deploy in produzione, così una regressione di latenza emerge nella revisione dello sprint successivo invece che in un reclamo del cliente due settimane dopo.

Vedi tutti i settori →

Modernizzazione legacy enterprise: i pattern che usiamo

La maggior parte dei progetti di modernizzazione enterprise fallisce non perché l'ingegneria sia sbagliata, ma perché la strategia di migrazione non tiene conto della realtà operativa di un sistema in produzione con utenti paganti e SLA contrattuali. Questi sono i quattro pattern che abbiamo portato in produzione, con un resoconto onesto su quando ciascuno è la scelta giusta.

Strangler Fig — il default per la maggior parte delle modernizzazioni

Le nuove funzionalità vengono costruite nell'architettura target dietro un layer di routing che intercetta le richieste dal sistema legacy. Il percorso legacy continua a servire gli utenti esistenti senza interruzioni mentre il nuovo percorso viene costruito, testato, e il traffico viene spostato in incrementi.

Leggi di più

Quando il nuovo percorso gestisce il 100% del traffico a pieno carico, il componente legacy viene eliminato in modo netto invece di restare in piedi come superficie di manutenzione. Questo è il pattern di migrazione a rischio più basso per sistemi con una grande base utenti e impegni SLA rigidi.

Il layer di routing funge anche da confine feature-flag: potete inviare l'1% del traffico al nuovo percorso, misurare il tasso di errore e la latenza rispetto alla baseline legacy, fare rollback in meno di due minuti se le metriche divergono, e rilasciare l'incremento successivo nello sprint seguente. Abbiamo eseguito questo pattern su migrazioni da monolite a servizi, re-platforming di database e migrazioni da legacy al cloud; l'approccio disciplinato significa nessun cutover big-bang e nessuna finestra di servizio.

Layer API Gateway — per sistemi legacy che non possono essere ri-architettati

Quando il sistema legacy è una scatola nera — gestito dal fornitore, insufficientemente documentato, o troppo rischioso da modificare — inseriamo un layer API gateway che presenta una superficie API pulita e versionata ai nuovi consumatori mentre il sistema legacy continua a operare dietro di esso.

Leggi di più

Il gateway gestisce autenticazione, rate-limiting, routing delle richieste, trasformazione del payload e observability così i difetti dell'API del sistema legacy non si propagano alla nuova superficie di integrazione.

Questo pattern è particolarmente efficace per i sistemi SAP, Salesforce e Oracle dove la superficie API nativa è funzionale ma non moderna: SOAP, OData v2, o RPC sincrone che bloccano su risposte grandi. Il gateway avvolge quelle chiamate in consumer asincroni con una dead-letter queue, così un timeout dell'API di un fornitore a valle non blocca un'operazione rivolta all'utente. Col tempo il gateway diventa la cerniera lungo cui il sistema legacy viene sostituito servizio per servizio.

Re-platforming del database — per la modernizzazione del modello dati

Quando il vincolo è il modello dati del sistema legacy — un database relazionale a schema unico condiviso tra più applicazioni, una tabella analytics denormalizzata usata come fonte di verità, o un formato dati proprietario che non può supportare i nuovi requisiti di prodotto — pianifichiamo il re-platforming in fasi con dual-write: sia il sistema legacy che quello target vengono scritti durante la transizione, con un job di riconciliazione che valida la coerenza su un campione definito.

Leggi di più

Il percorso di lettura legacy viene ritirato solo dopo che il percorso di lettura target è stato validato a pieno carico di produzione.

Abbiamo eseguito re-platforming da Oracle a PostgreSQL, da MSSQL ad Aurora, e da export ERP flat-file a un modello di dominio event-sourced — tutto senza finestra di servizio. La migrazione viene provata contro un clone dati su scala di produzione prima della data di cutover, così il cutover effettivo è un'operazione verificata con un percorso di rollback provato, non una prima esecuzione in produzione.

Esecuzione in parallelo — per i sistemi a massimo rischio

Per sistemi mission-critical dove un errore silenzioso sui dati è un evento regolatorio o finanziario — un motore di pagamenti, un sistema di sinistri, una pipeline di reportistica regolatoria — eseguiamo il sistema legacy e quello nuovo in parallelo sul traffico di produzione live, confrontiamo i loro output in modo deterministico, ed escaliamo le divergenze a un responsabile nominato prima di qualsiasi cutover.

Leggi di più

Il periodo di esecuzione in parallelo è definito nel piano di migrazione: tipicamente da quattro a otto settimane di output affiancato su un volume di transazioni statisticamente significativo.

Questo pattern richiede l'investimento ingegneristico più alto ma fornisce la garanzia di correttezza più solida: effettuate il cutover al nuovo sistema sulla base di evidenze, non di assunzioni. Il harness di confronto è costruito come deliverable ingegneristico di prima classe con una propria suite di test e observability, e il log delle divergenze diventa l'input per lo sprint di remediation finale prima che il sistema legacy venga dismesso.

Perché gli operatori US e UE scelgono YuSMP per l'enterprise

Allineati al GDPR · Pronti per ISO 27001 · SOC 2 Type II in corso · Compatibili HIPAA · Scope PCI DSS su richiesta · CCPA riconosciuto

Pronti per la compliance

Pacchetti di evidenze, mappature dei controlli e supporto agli audit fanno parte dell'ingaggio, non sono un ripensamento. Abbiamo guidato i revisori attraverso le revisioni SOC 2 e ISO 27001 insieme ai team di sicurezza dei clienti.

Architecture-first

Ogni ingaggio enterprise inizia con un solution architect nominato, un modello C4 esplicito, un log ADR e un modello delle minacce. Le decisioni vengono messe per iscritto e riviste dal vostro comitato direttivo prima che si apra la fase di sviluppo.

Giurisdizione UE + copertura clienti US

Entità di delivery in Armenia, residenza dati in UE, opzioni US su richiesta, giornata lavorativa CET con sovrapposizione garantita 9:00–13:00 ET per le riunioni del comitato direttivo e la risposta agli incidenti sulla costa est degli Stati Uniti.

Per le piattaforme di pagamento, credito e healthcare operiamo all'interno dello scope PCI DSS e HIPAA e ci allineiamo direttamente con il vostro QSA, responsabile della sicurezza o revisore esterno su accessi, logging, segregazione dei compiti e gestione dei dati al minimo necessario.

Cosa dicono i clienti

“
La sincronizzazione ERP in tempo reale per un catalogo di ricambi auto è più difficile di quanto sembri — i prezzi cambiano ogni ora e il catalogo si aggiorna continuamente. YuSMP ha costruito un'integrazione 1C bidirezionale che funziona semplicemente, con uno storefront pulito che i clienti navigano senza frizioni.
Kevin BrandtCTO, AutoParts
Vedi il caso →
“
I progetti WMS su larga scala falliscono quando l’esperienza dello scanner mobile è un’idea di secondo piano. YuSMP ha sviluppato i client web e mobile per scanner simultaneamente, così gli obiettivi di accuratezza del picking e di latenza del sistema sono stati raggiunti dal primo giorno. Il calo dell’inventario è diminuito del 31% nel primo semestre.
Frank SchusterHead of Logistics Technology, StockMaster
Vedi il caso →

1 / 2

Domande frequenti

Firmate MSA e DPA con gli uffici acquisti enterprise?

Sì. Firmiamo Master Services Agreement con i team di procurement US e UE come standard, inclusi DPA ai sensi dell'art. 28 GDPR, BAA su richiesta per i carichi di lavoro HIPAA e clausole contrattuali standard per i dati transfrontalieri. Completiamo valutazioni di sicurezza fornitore (CAIQ, SIG Lite, questionari personalizzati), forniamo pacchetti di evidenze per i controlli ISO 27001 e accettiamo clausole enterprise specifiche su cessione IP, diritti di audit, approvazione dei sub-responsabili, assicurazione e risoluzione. Il ciclo legale medio per un MSA Fortune 1000 è di quattro-sei settimane.

Come si presenta nella pratica il vostro postura su SOC 2, ISO 27001 e GDPR?

Allineati al GDPR in tutte le attività di delivery: residenza dati in UE, referente DPO nominato, SLA di notifica delle violazioni per iscritto. Pronti per ISO 27001 con un ISMS interno, registro degli asset, revisioni degli accessi e valutazione trimestrale del rischio. SOC 2 Type II in corso con un revisore di livello Big Four. Per il vostro ingaggio mappiamo i controlli uno a uno rispetto al vostro scope SOC 2 o ISO, facciamo operare gli ingegneri su endpoint gestiti con SSO, MFA, dischi cifrati e repository isolati, e alimentiamo direttamente le evidenze nei vostri workpaper di audit.

Come integrate con SAP, Salesforce, Workday, Okta?

Disponiamo di ingegneri di integrazione che hanno realizzato integrazioni con SAP S/4HANA (OData, IDoc, BAPI), Salesforce (Apex, Platform Events, Connect), Workday (RaaS, REST), Okta (SCIM, SAML, OAuth2) e Active Directory / Entra ID. Il pattern standard è un layer di integrazione event-driven (Kafka o RabbitMQ) con consumer idempotenti, schema registry e una suite di test di integrazione dedicata che opera sui sandbox dei vendor. Rispettiamo le finestre di change, i periodi di freeze e il vostro iPaaS esistente (MuleSoft, Boomi, Workato) dove presente.

Gestite piattaforme ad alta disponibilità con failover multi-regione?

Sì. Progettiamo e gestiamo piattaforme con obiettivi RTO e RPO dichiarati, deployment multi-regione active-active o active-passive su AWS, Azure o GCP, e runbook DR testati con cadenza trimestrale. Primitive standard: Kubernetes su due regioni, Postgres gestito o Aurora con replica cross-region, Kafka MirrorMaker 2, infrastructure as code in Terraform, segreti in Vault, osservabilità tramite Datadog o Splunk. Copertura on-call 24/7 con severità degli incidenti documentate e post-incident review.

Come gestite il change management e la tracciabilità per gli audit?

Ogni modifica è tracciabile dal ticket alla produzione: commit firmati, code review obbligatoria con separazione dei compiti, scansioni di sicurezza automatizzate (SAST, SCA, container, IaC), gate CI/CD e approvazioni registrate in Jira e Git. I deploy in produzione richiedono doppia approvazione e vengono registrati con timestamp, attore e hash dell'artefatto. Ci integriamo con il vostro change advisory board, rispettiamo le finestre di freeze e produciamo evidenze su richiesta per SOX, SOC 2, ISO 27001, PCI DSS e audit HIPAA senza rallentare il treno dei rilasci.

Quali sono le dimensioni e i tempi tipici di un ingaggio enterprise?

Gli ingaggi enterprise partono da 250.000 EUR per una fase delimitata e raggiungono routinariamente 1–5 milioni di EUR sull'intera vita della piattaforma. Struttura tipica: una fase di discovery e architettura di sei-otto settimane, una fase di sviluppo di sei-nove mesi fino al primo rilascio in produzione, poi una fase di esercizio di lungo periodo con uno squad SRE e uno stream di funzionalità. I team sono composti da otto a venticinque ingegneri con un solution architect, un responsabile della sicurezza e un engineering manager integrati. Ci impegniamo su posizioni nominate, fatturazione mensile trasparente e business review trimestrali.

Avete una piattaforma enterprise che deve essere pronta per l'audit?

Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.

Richiedi una proposta

Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.

Stima del progetto gratuita — ti inviamo un piano entro 1–2 giorni lavorativi.
  • Analisi dei requisiti e consigli sullo stack tecnologico
  • Stima di tempi, budget e composizione del team
  • Senza impegno — solo un piano chiaro

Email: sales@yusmpgroup.com

Telefono: +374 44 871 811

Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)

— campi obbligatori