Costi imprevisti in scala
I costi di egress S3, NAT Gateway e RDS Multi-AZ si accumulano in modo invisibile. Implementiamo l’allocazione dei costi per tag, Savings Plans e S3 Intelligent-Tiering fin dal primo sprint infrastrutturale.
AWS è il cloud principale per oltre nove carichi di lavoro in produzione che gestiamo — il marketplace PropTech di ANT su EKS, la piattaforma social consumer di JoyJet che gestisce traffico USA e UE, il portale B2B di REHAU con residenza dei dati multi-regione. Gestito con Terraform, deployato con GitOps, monitorato con FinOps dal primo giorno.
Forniamo servizi di cloud engineering AWS per team di prodotto che migrano da bare-metal o altri cloud, operatori SaaS che scalano carichi EKS, settori regolamentati che richiedono residenza dei dati UE e controlli infrastrutturali allineati a SOC 2, e team AI che integrano AWS Bedrock per carichi di lavoro LLM conformi al GDPR. Terraform gestisce tutto — nessuna configurazione manuale della console entra in produzione. Le pipeline GitOps tramite Argo CD gestiscono il deployment; Prometheus e Grafana gestiscono l’observability.
I costi di egress S3, NAT Gateway e RDS Multi-AZ si accumulano in modo invisibile. Implementiamo l’allocazione dei costi per tag, Savings Plans e S3 Intelligent-Tiering fin dal primo sprint infrastrutturale.
I ruoli IAM monolitici con permessi wildcard non superano i controlli SOC 2. Portiamo ogni ruolo al privilegio minimo e lo imponiamo tramite guardrail SCP.
Gli upgrade di versione major di PostgreSQL o MySQL su RDS richiedono finestre di manutenzione pianificate e a volte comportano lavoro di compatibilità applicativa. Gestiamo deployment blue-green per ridurre al minimo il downtime.
I dati personali UE non devono transitare verso regioni USA. Lo imponiamo tramite policy SCP, variable set Terraform e DLP tagging — e lo testiamo in CI prima di qualsiasi modifica in produzione.
La latenza di scale-out del Cluster Autoscaler aumenta con traffico a burst. Lo sostituiamo con Karpenter per il provisioning dei nodi in meno di un minuto con consolidamento delle istanze spot.
I picchi di cold-start di Lambda, il lag dei consumer SQS e i fallimenti di EventBridge sono invisibili senza strumentazione esplicita. Colleghiamo il collector OpenTelemetry per tutti i punti di ingresso serverless.
EKS Multi-AZ con Karpenter, GitOps Argo CD, Cilium CNI, IRSA e observability cluster-wide — di livello production dal primo giorno.
PostgreSQL e MySQL su RDS con Multi-AZ, read replica, backup PITR e upgrade blue-green di versione major.
Pipeline Lambda + SQS + EventBridge per carichi asincroni, con DLQ, observability e budget dei costi.
Migrazioni da on-premises ad AWS tramite Application Migration Service, DMS e il framework Migration Readiness Assessment.
Reserved Instances, Savings Plans, consolidamento spot Karpenter, S3 Lifecycle e allocazione dei costi per team con allarmi di anomalia.
AWS Security Hub, GuardDuty, CloudTrail con validazione dell’integrità, IAM Access Analyzer e pipeline di evidenze SOC 2.
Allineato GDPR · SOC 2 Type II-capable · HIPAA-eligible · PCI DSS-aware
Condiviso: CIS AWS Foundations Benchmark, SBOM tramite Inspector, baseline IAM a privilegio minimo.
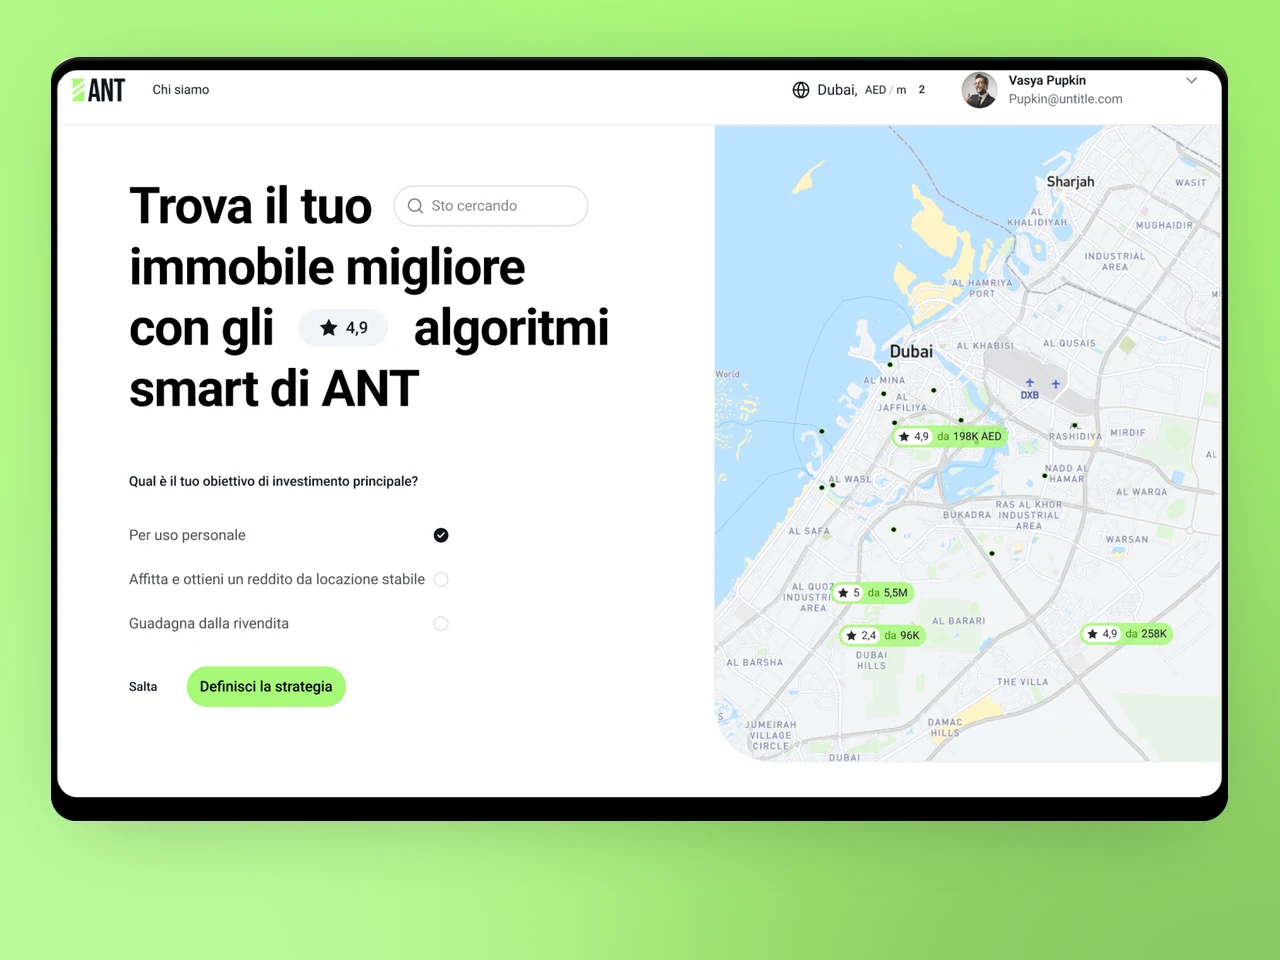
Piattaforma web marketplace immobiliare con CMS listing, ricerca e console admin B2B per operatori negli Stati Uniti e in Europa.
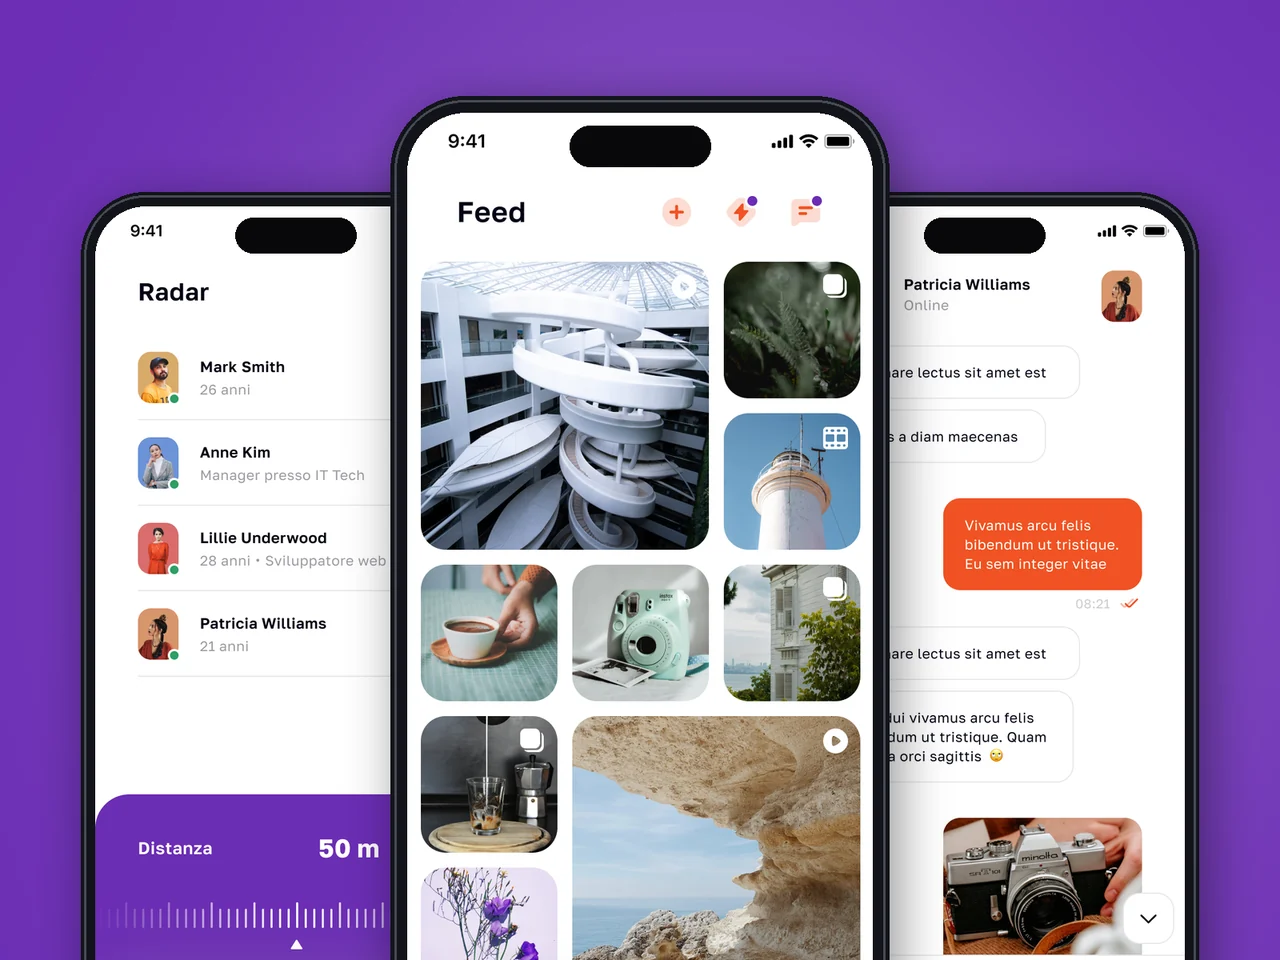
Piattaforma social in produzione su App Store e Google Play con geo Radar, messaggistica cifrata ed economia virtuale negli Stati Uniti e in Europa.
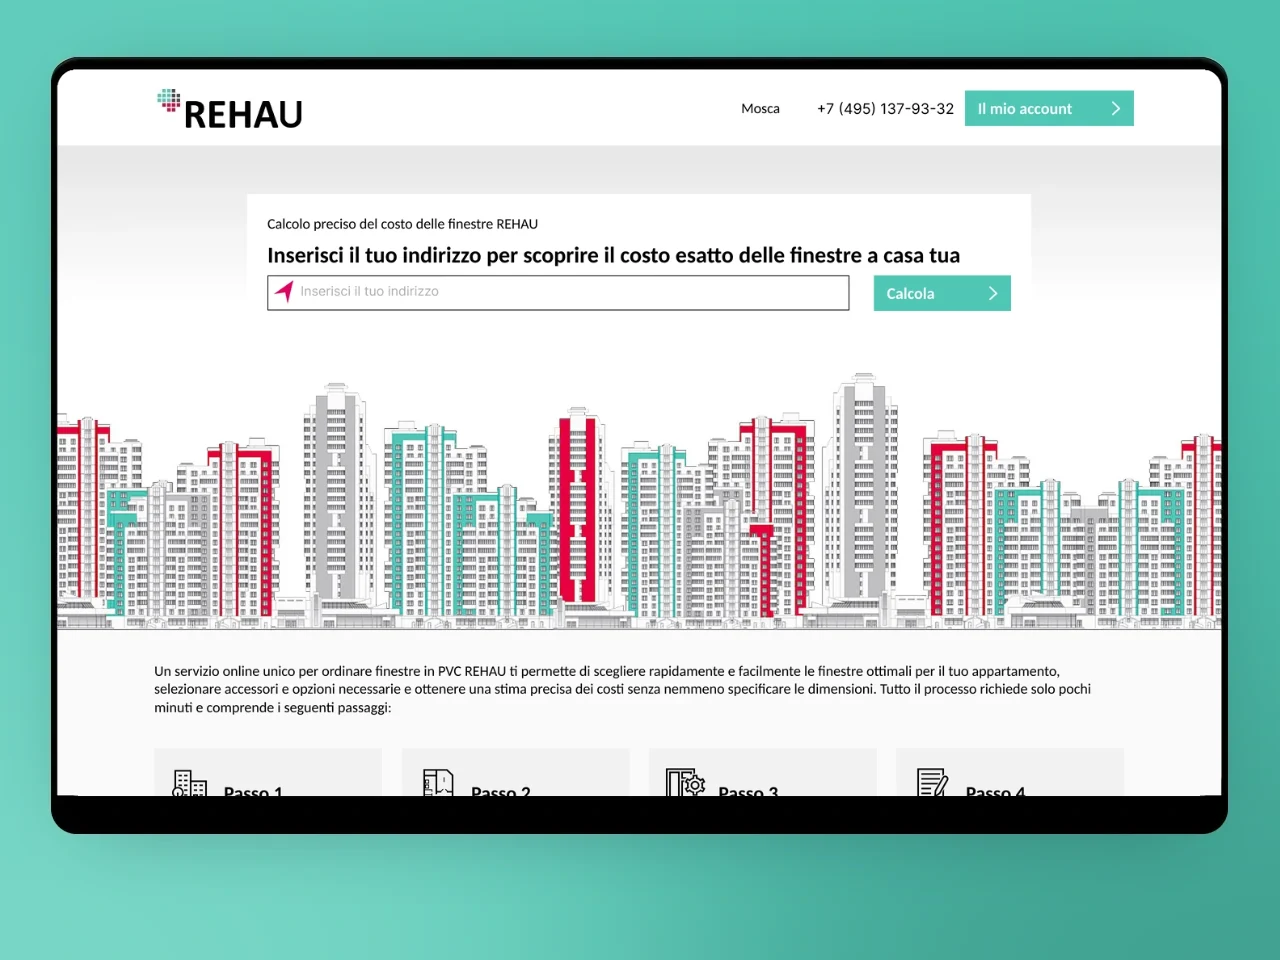
E-commerce B2B e configuratore di prodotto per un produttore globale di polimeri con prezzi multi-regione e workflow dealer.
Costruire una piattaforma social da zero è un lavoro ad alto rischio. YuSMP ha consegnato il feed degli interessi, il Radar geografico, le Stories e l'economia delle monete virtuali nei tempi previsti, con una codebase che il nostro team interno ha recepito il primo giorno di consegna.
Il commercio B2B per un brand di prodotti polimerici significa configuratori di prodotti complessi, livelli di prezzo per i dealer e flussi di ordini che gli acquirenti non tecnici devono navigare. YuSMP ha costruito una piattaforma che i nostri dealer hanno adottato senza una singola sessione di formazione. I volumi di ordini tramite il portale sono raddoppiati nel primo anno.
Un motore di decisione sui prestiti che impiega dieci volte meno tempo per approvare non avviene per caso. YuSMP ha costruito la pipeline di scoring, l’integrazione con i bureau del credito e un back-office che i nostri sottoscrittori apprezzano davvero. I tempi di approvazione sono passati da due giorni a meno di quattro ore.
Pubblichiamo decine di articoli sportivi al giorno. YuSMP ha costruito una pipeline editoriale usando un bot Telegram come CMS — i redattori pubblicano una volta sola, il contenuto arriva sul web, su iOS e su Android istantaneamente. L'architettura non richiede alcuna manutenzione quotidiana.
1 / 4
Residenza dei dati UE a Francoforte, Dublino o Stoccolma; USA in us-east-1 o us-west-2. I guardrail SCP impediscono la fuoriuscita di dati tra regioni — imposta nel codice, non per convenzione.
I tag di allocazione dei costi, le raccomandazioni sui Savings Plans e gli allarmi di anomalia fanno parte del setup infrastrutturale iniziale — non un intervento a posteriori dopo la prima fattura imprevista.
CloudTrail, i risultati di Security Hub, IAM Access Analyzer e le regole Config confluiscono direttamente nel vostro repository di evidenze SOC 2 — riducendo la preparazione all’audit da settimane a ore.
Domande frequenti
eu-central-1 (Francoforte), eu-west-1 (Dublino) e eu-north-1 (Stoccolma) per i dati personali UE. I dati USA risiedono in us-east-1 e us-west-2. Forniamo stack multi-regione con guardrail di residenza dei dati nelle policy SCP e nei variable set Terraform — i dati personali UE non transitano mai verso regioni USA senza esplicita autorizzazione DPA.
EKS per i team che utilizzano già tooling Kubernetes (Helm, Argo CD, Karpenter) o pianificano portabilità cross-cloud. ECS Fargate per i team che vogliono l’orchestrazione dei container senza il sovraccarico operativo di Kubernetes — IAM più semplice, tempi di messa in produzione più brevi, carico cognitivo inferiore. Documentiamo la decisione come ADR.
FinOps dal primo giorno: AWS Cost Explorer con allocazione dei costi per tag, Savings Plans e Reserved Instances per i carichi di lavoro stabili, consolidamento spot con Karpenter per EKS, S3 Intelligent-Tiering e policy Lifecycle per l’object storage, e allarmi di anomalia CloudWatch prima che le fatture sorprendano chiunque.
Ruoli IAM a privilegio minimo per workload senza permessi wildcard, IAM Identity Center (SSO) per gli accessi umani, Service Control Policies che impediscono l’utilizzo della chiave root e la creazione di risorse in regioni non autorizzate, CloudTrail in tutte le regioni con validazione dell’integrità e rilevamento automatico dei risultati IAM Access Analyzer in CI.
Sì. Conduciamo il Migration Readiness Assessment, utilizziamo Application Discovery Service per l’inventario, AWS Database Migration Service per i database e Application Migration Service per il lift-and-shift dei server. Milestone tipiche: discovery 2 settimane, proof-of-concept 4 settimane, migrazione in produzione 8–16 settimane a seconda della complessità.
Progettiamo la strategia AWS DR appropriata per gli RTO/RPO di ogni workload: Backup & Restore (più economico), Pilot Light (replica DB + compute minimo), Warm Standby (seconda regione ridotta) o Multi-Site Active/Active (costo più alto, RTO quasi zero). Tutte le strategie vengono testate con esercitazioni GameDay.
Sì. Bedrock mette a disposizione i modelli Claude, Llama e Titan senza che i dati escano da AWS — utile per la conformità all’EU AI Act dove la residenza dei dati e il ZDR sono requisiti. Integriamo Bedrock tramite LangChain con lo stesso harness di eval che utilizziamo per le integrazioni OpenAI.
Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.
Risposta entro 1 giorno lavorativo. NDA su richiesta.
Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.
Email: sales@yusmpgroup.com
Telefono: +374 44 871 811
Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)