Blog News Contatti Richiedi una proposta

Sviluppo Spring Boot per Microservizi Java Cloud-Native

L'auto-configurazione di Spring Boot, il server embedded, gli health check di Actuator e l'integrazione con Spring Security eliminano il boilerplate e permettono ai team di concentrarsi sulla business logic dal primo giorno. Costruiamo microservizi Spring Boot, sistemi event-driven con Kafka e deployment cloud-native su Kubernetes per clienti USA e UE — con focus su osservabilità, sicurezza e conformità normativa.

  • Spring Boot 3.x
  • Spring Security 6
  • Spring Data JPA
  • Flyway

L'auto-configurazione di Spring Boot, il server embedded, gli health check di Actuator e l'integrazione con Spring Security eliminano il boilerplate e permettono ai team di concentrarsi sulla business logic dal primo giorno. Costruiamo microservizi Spring Boot, sistemi event-driven con Kafka e deployment cloud-native su Kubernetes per clienti USA e UE — con focus su osservabilità, sicurezza e conformità normativa.

Sfide di settore che risolviamo

Esposizione degli endpoint Actuator

La configurazione predefinita di Actuator in Spring Boot espone /actuator/env, /actuator/heapdump e altri endpoint sensibili. Limitiamo tutti gli actuator a una porta di management su rete interna e richiediamo l'autenticazione.
Conflitti di auto-configurazione

Le auto-configurazioni in conflitto causano cambiamenti silenziosi di comportamento quando si aggiungono Spring Boot starter. Esaminiamo il report di auto-configurazione ad ogni aggiornamento delle dipendenze e scriviamo integration test che verificano il comportamento sensibile alla configurazione.

Distributed tracing tra i servizi

Senza distributed tracing, il debug di un picco di latenza su 5 microservizi richiede la correlazione manuale dei log. Strumentiamo ogni servizio con Micrometer Tracing + Zipkin o Tempo per visibilità delle trace end-to-end.

Fallimenti delle migrazioni Flyway nei rolling deployment

Una migrazione Flyway non retrocompatibile può rompere il vecchio pod applicativo durante un rolling deployment. Imponiamo una strategia di migrazione in due fasi: prima le migrazioni additive, la rimozione in una release successiva.

Thread starvation sotto I/O bloccante

Le chiamate bloccanti a database o HTTP su un thread pool fisso causano thread starvation sotto carico. Utilizziamo Spring WebFlux (Project Reactor) per endpoint reattivi o i virtual thread di Java 21 (Spring Boot 3.2+) per gestire alta concorrenza con thread minimi.

Complessità della configurazione del service mesh

La configurazione di Istio/Linkerd per mTLS, policy di traffico e retry può divergere dalla logica a livello applicativo. Co-progettiamo le policy del service mesh con le impostazioni di retry e circuit-breaker (Resilience4j) di Spring Boot per evitare storm di double-retry.

Soluzioni che realizziamo

Microservizi REST Spring Boot

Servizi Spring Boot auto-configurati con Spring MVC o WebFlux, Spring Security OAuth2, migrazioni Flyway e deployment Docker + Kubernetes.

Hardening Spring Security

SecurityFilterChain personalizzata con sicurezza a livello di metodo, OAuth2 Resource Server, validazione JWT, policy CORS e protezione CSRF — verificata rispetto all'OWASP Top 10.

Persistenza con Spring Data JPA

Pattern repository con ottimizzazione delle query, gestione dello schema Flyway, row-level security PostgreSQL e integration test con Testcontainers.

Event streaming con Kafka

Producer e consumer Spring Kafka con schema registry, pattern Outbox, dead-letter topic e gestione degli offset dei consumer group.

Stack di osservabilità

Metriche Micrometer → Prometheus → Grafana, distributed tracing con Micrometer Tracing + Zipkin, logging JSON strutturato e cattura degli errori con Sentry.

Upgrade e migrazione Spring Boot

Migrazione automatizzata da Spring Boot 2.x a 3.x (javax → jakarta) tramite OpenRewrite, migrazione DSL Spring Security e revisione della configurazione Actuator.

Stack tecnologico

  • Spring Boot 3.x
  • Spring Security 6
  • Spring Data JPA
  • Flyway
  • Apache Kafka
  • PostgreSQL
  • Redis
  • Docker
  • Kubernetes
  • Gradle
  • JUnit 5
  • Testcontainers
  • Micrometer
  • Prometheus

Conformità normativa

Allineato GDPR · Idoneo HIPAA · Spring Security · Logging strutturato SOC 2

UE

  • GDPR — audit trail Spring Data Envers; cifratura a livello di campo per i dati PII; endpoint per le richieste degli interessati.
  • EU AI Act — middleware di decision log per i servizi Spring Boot basati su AI.
  • eIDAS — Spring Security OAuth2 Resource Server con integrazione del provider di identità UE.
  • NIS2 — Snyk/OWASP Dependency Check in CI; esposizione degli health check di Spring Boot Actuator limitata.

USA

  • HIPAA — isolamento PHI tramite Spring multi-datasource; cifratura dei campi; endpoint Actuator protetti.
  • SOC 2 — Micrometer + log Logback JSON strutturati; rotazione dei segreti tramite Vault.
  • PCI DSS — filter chain Spring Security per lo scope dei dati titolari di carta; tokenizzazione tramite Vault.
  • FedRAMP-adjacent — provider JCE FIPS; mTLS tra i microservizi.

Cosa dicono i clienti

“
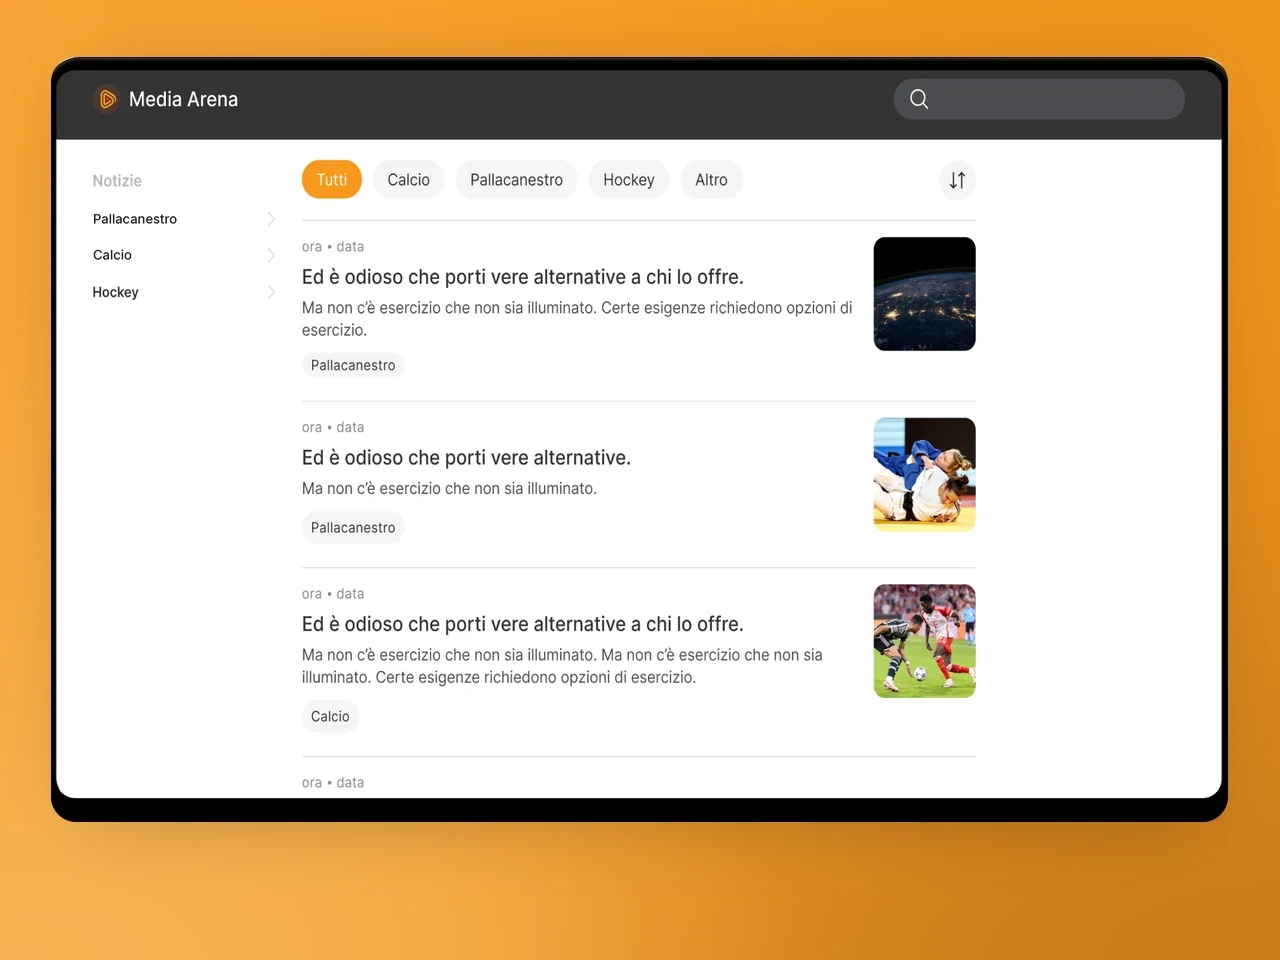
Pubblichiamo decine di articoli sportivi al giorno. YuSMP ha costruito una pipeline editoriale usando un bot Telegram come CMS — i redattori pubblicano una volta sola, il contenuto arriva sul web, su iOS e su Android istantaneamente. L'architettura non richiede alcuna manutenzione quotidiana.
Ryan O'ConnorCEO, Media Arena
Vedi il caso →
“
Aggregare i prezzi in tempo reale su più exchange mantenendo la latenza sotto i 500 ms è ingegneria davvero complessa. YuSMP ha integrato il feed multi-exchange, i grafici dei token in tempo reale e il flusso di listing in una piattaforma coerente. Non abbiamo avuto un’interruzione dal lancio.
Martin WebbCTO, EverCoin Bank
Vedi il caso →
“
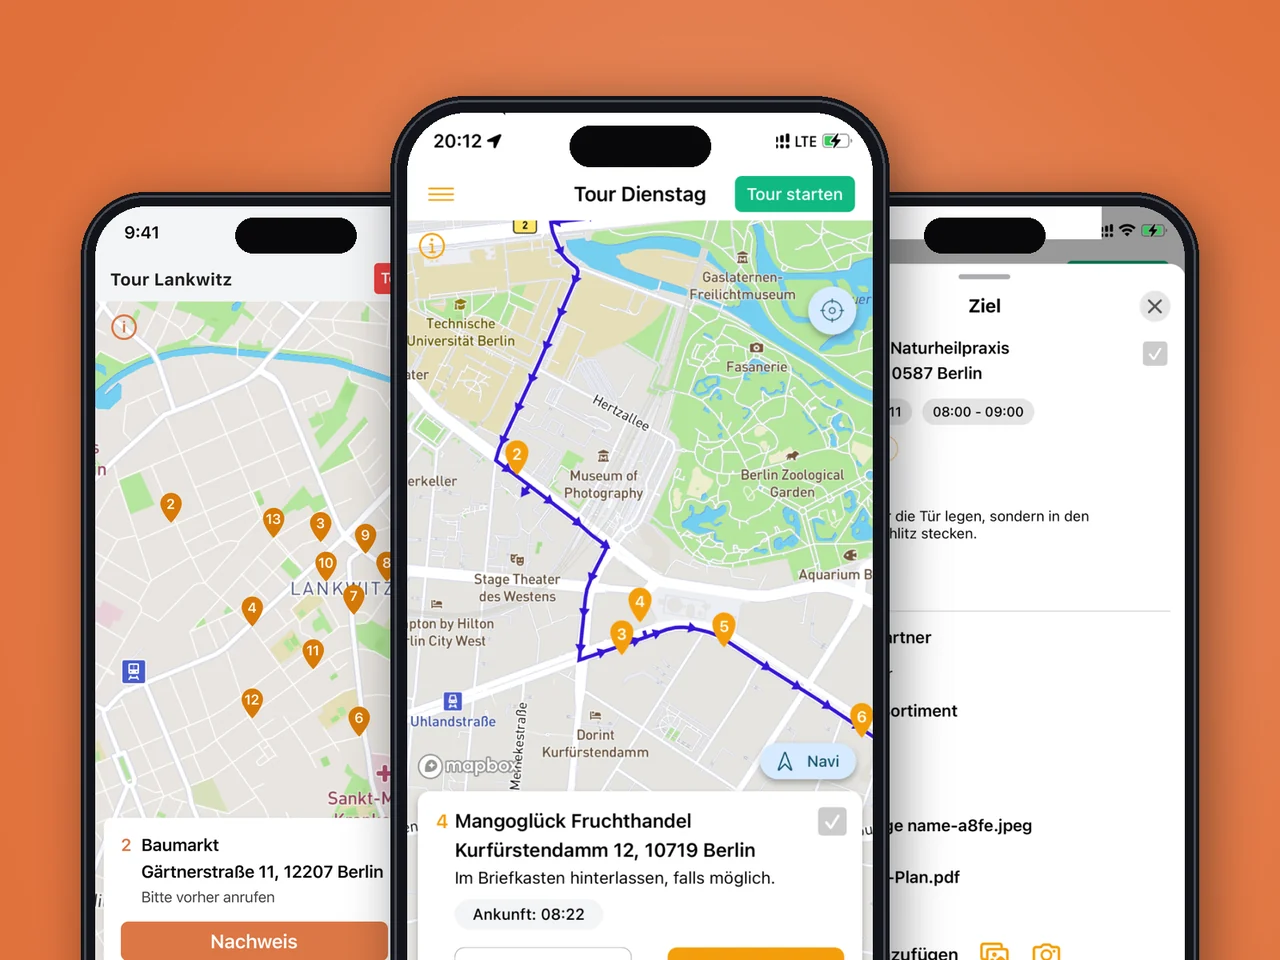
L'app Android legacy aveva anni di debito tecnico accumulato e nessuna controparte iOS. YuSMP ha effettuato il refactoring del codice esistente, ha rilasciato la versione iOS e ha aggiunto il tracciamento live dei driver e la fatturazione in-app — il tutto senza interrompere le operazioni quotidiane dei nostri autisti.
Markus HofmannCEO, xRouten GmbH
Vedi il caso →
“
Un motore di decisione sui prestiti che impiega dieci volte meno tempo per approvare non avviene per caso. YuSMP ha costruito la pipeline di scoring, l’integrazione con i bureau del credito e un back-office che i nostri sottoscrittori apprezzano davvero. I tempi di approvazione sono passati da due giorni a meno di quattro ore.
Gregory LawsonCTO, LoanFlow
Vedi il caso →

1 / 4

Perché i team scelgono YuSMP per i microservizi Spring Boot

Auto-configurazione che conosciamo a fondo

Esaminiamo il report di auto-configurazione su ogni progetto e sovrascriviamo esplicitamente i default — nessun comportamento nascosto che emerge sotto carico.

Configurazione Spring Security con approccio security-first

Ogni servizio Spring Boot riceve una SecurityFilterChain personalizzata dal primo giorno — nessun default permissivo, nessun endpoint actuator esposto su internet.

Osservabile dal primo commit

Micrometer, Prometheus e distributed tracing sono collegati alla creazione del progetto — non aggiunti come ripensamento quando si verifica un incidente in produzione.

FAQ

Domande frequenti sullo sviluppo Spring Boot

Devo usare Spring MVC o Spring WebFlux?

Spring MVC (basato su servlet, thread per richiesta) è la scelta giusta per la maggior parte dei servizi — più semplice da gestire, familiare alla maggior parte degli sviluppatori Java e ben supportato dalla persistenza basata su JDBC. Spring WebFlux (reattivo, basato su event loop) è la scelta giusta quando si ha bisogno di elevatissima concorrenza con molte operazioni I/O lente, o quando si integra con data store reattivi (R2DBC, MongoDB Reactive). Con i virtual thread di Java 21 (Spring Boot 3.2+), il divario di concorrenza tra MVC e WebFlux si riduce significativamente.

Come gestisce Spring Boot il connection pooling al database?

Spring Boot auto-configura HikariCP, il connection pool JDBC più veloce. Ottimizziamo maxPoolSize rispetto ai max_connections del database diviso per il numero di repliche, minIdle per ridurre la latenza di cold-connect e connectionTimeout per fallire velocemente sotto sovraccarico. Per Kubernetes, aggiungiamo un hook pre-stop che svuota le connessioni prima della terminazione del pod.

Come si testano le applicazioni Spring Boot?

Tre livelli: unit test con Mockito (veloci, nessun contesto); slice @WebMvcTest / @WebFluxTest (solo layer controller, nessun contesto completo); @SpringBootTest con Testcontainers (integrazione completa, PostgreSQL e Kafka reali). Imponiamo la forma a piramide di test — maggioranza di unit test, integration test per i percorsi critici e Testcontainers per i contratti con le dipendenze esterne.

Come si implementa il circuit breaking in Spring Boot?

Utilizziamo Resilience4j (lo starter Spring Boot) con annotazioni CircuitBreaker, Retry e RateLimiter o API programmatica. I circuit breaker sono configurati per servizio downstream con soglie di failure rate appropriate e wait-duration-in-open-state. Esponiamo lo stato del circuit breaker tramite Actuator e metriche Micrometer per il monitoraggio in tempo reale.

Come supporta Spring Boot 3 la compilazione nativa GraalVM?

Spring Boot 3 include il motore Spring AOT che genera i hint per le native image GraalVM in fase di compilazione. Le native image si avviano in meno di 100 ms e utilizzano significativamente meno memoria — utili per Lambda e batch job di breve durata. Trade-off: tempo di build più lungo, reflection e caricamento dinamico delle classi devono essere pre-dichiarati negli hint, e alcune auto-configurazioni non sono compatibili con le native image. Valutiamo la compatibilità con le native image per ogni progetto.

Come si gestisce Spring Boot in un rolling deployment su Kubernetes?

Configuriamo readinessProbe per verificare /actuator/health/readiness (probe Kubernetes Spring Boot 2.3+), livenessProbe per /actuator/health/liveness e hook preStop per svuotare le connessioni prima di SIGTERM. I Pod Disruption Budget garantiscono che almeno un pod sia sano durante il rollout. Flyway gira come Kubernetes Job nella pipeline di deploy prima dell'avvio del rollout del Deployment.

Come si mettono in sicurezza gli endpoint Actuator di Spring Boot?

Esponiamo Actuator su un management.server.port separato (non la porta applicativa), limitiamo l'accesso a un Kubernetes Service interno (ClusterIP), richiediamo autenticazione HTTP Basic o Bearer su tutti gli endpoint actuator e includiamo nell'insieme esposto solo health, info e metrics. /actuator/env, /actuator/heapdump e /actuator/loggers sono disabilitati in produzione.

Costruite microservizi Spring Boot pronti per la produzione con ingegneri Java senior

Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.

Richiedi una proposta

Risposta entro 1 giorno lavorativo. NDA su richiesta.

Richiedi una proposta

Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.

Stima del progetto gratuita — ti inviamo un piano entro 1–2 giorni lavorativi.
  • Analisi dei requisiti e consigli sullo stack tecnologico
  • Stima di tempi, budget e composizione del team
  • Senza impegno — solo un piano chiaro

Email: sales@yusmpgroup.com

Telefono: +374 44 871 811

Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)

— campi obbligatori