Dipendenza da .NET Framework
Le dipendenze System.Web, l'interop COM e le librerie solo-Windows bloccano la migrazione a .NET 8. Valutiamo la compatibilità tempestivamente e progettiamo percorsi di migrazione strangler-fig modulo per modulo.
.NET 8 è al centro dei nostri progetti enterprise — il portale B2B di REHAU che collega ASP.NET Core a SAP, il CRM e-signature di Signatory Pro con audit trail GDPR, la console admin B2B di ANT con RBAC multi-tenant. Architetti C# senior, dual-cloud Azure e AWS, consegna SOC 2-aligned. Pronti a rafforzare il team? Scoprite i nostri servizi .NET e team dedicati.
Forniamo sviluppo .NET 8 a team di prodotto enterprise che costruiscono piattaforme API, portali SaaS e workspace B2B; organizzazioni che modernizzano sistemi .NET Framework 4.x verso .NET 8 con migrazioni strangler-fig; settori regolamentati — fintech, healthtech, legaltech — dove i controlli SOC 2-aligned, gli audit trail GDPR e l'SSO enterprise sono requisiti di consegna; e team che integrano .NET con SAP, Dynamics 365, SharePoint e Power Platform. Azure e AWS — entrambi supportati con la stessa profondità.
Le dipendenze System.Web, l'interop COM e le librerie solo-Windows bloccano la migrazione a .NET 8. Valutiamo la compatibilità tempestivamente e progettiamo percorsi di migrazione strangler-fig modulo per modulo.
Il lazy loading N+1 e l'assenza di AsNoTracking nelle query in sola lettura degradano le prestazioni su larga scala. Effettuiamo un audit con EF Core logging, aggiungiamo include espliciti e spostiamo i read path su Dapper.
Le API ERP cambiano con i cicli di aggiornamento e rompono silenziosamente le integrazioni .NET. Avvolgiamo le integrazioni in anti-corruption layer con contract test che avvisano prima che un aggiornamento ERP raggiunga la produzione.
Le applicazioni ASP.NET Core di grandi dimensioni con molte registrazioni DI hanno cold start superiori a 15 secondi su Lambda e Azure Functions. Profiltiamo l'avvio con dotnet-trace e suddividiamo in moduli con scope appropriato.
I flussi di messaggi async tra front-end NestJS e backend .NET perdono il contesto di trace al confine. Propaghiamo il W3C Trace Context di OpenTelemetry attraverso tutti i confini di servizio.
I costi di Visual Studio, SQL Server e librerie .NET di terze parti si accumulano invisibilmente. Definiamo un inventario delle licenze e raccomandiamo alternative open source quando soddisfano i requisiti funzionali.
API REST e gRPC con documentazione OpenAPI, autenticazione OAuth2/OIDC, resilienza Polly e osservabilità OpenTelemetry.
Migrazione strangler-fig con cutover modulo per modulo, copertura regressione Playwright e zero downtime in produzione.
SAP RFC/REST, Dynamics Dataverse, SharePoint Graph API e Power Platform SDK — avvolti in anti-corruption layer.
Portali admin interni e workspace B2B — Blazor Server per UI interattive a bassa latenza, Razor Pages per workflow CRUD più semplici.
IHostedService, Hangfire, MassTransit — job pianificati, consumer di code ed elaborazione event-driven con retry e gestione dead-letter.
AKS, Azure App Service, Azure Functions, Azure Service Bus e Key Vault — gestiti con Terraform, deployati con GitOps.
GDPR-aligned · SOC 2-capable · HIPAA-capable · CCPA-acknowledged
Condiviso: OWASP Top 10, SBOM tramite NuGet audit, segreti in Key Vault / Secrets Manager.
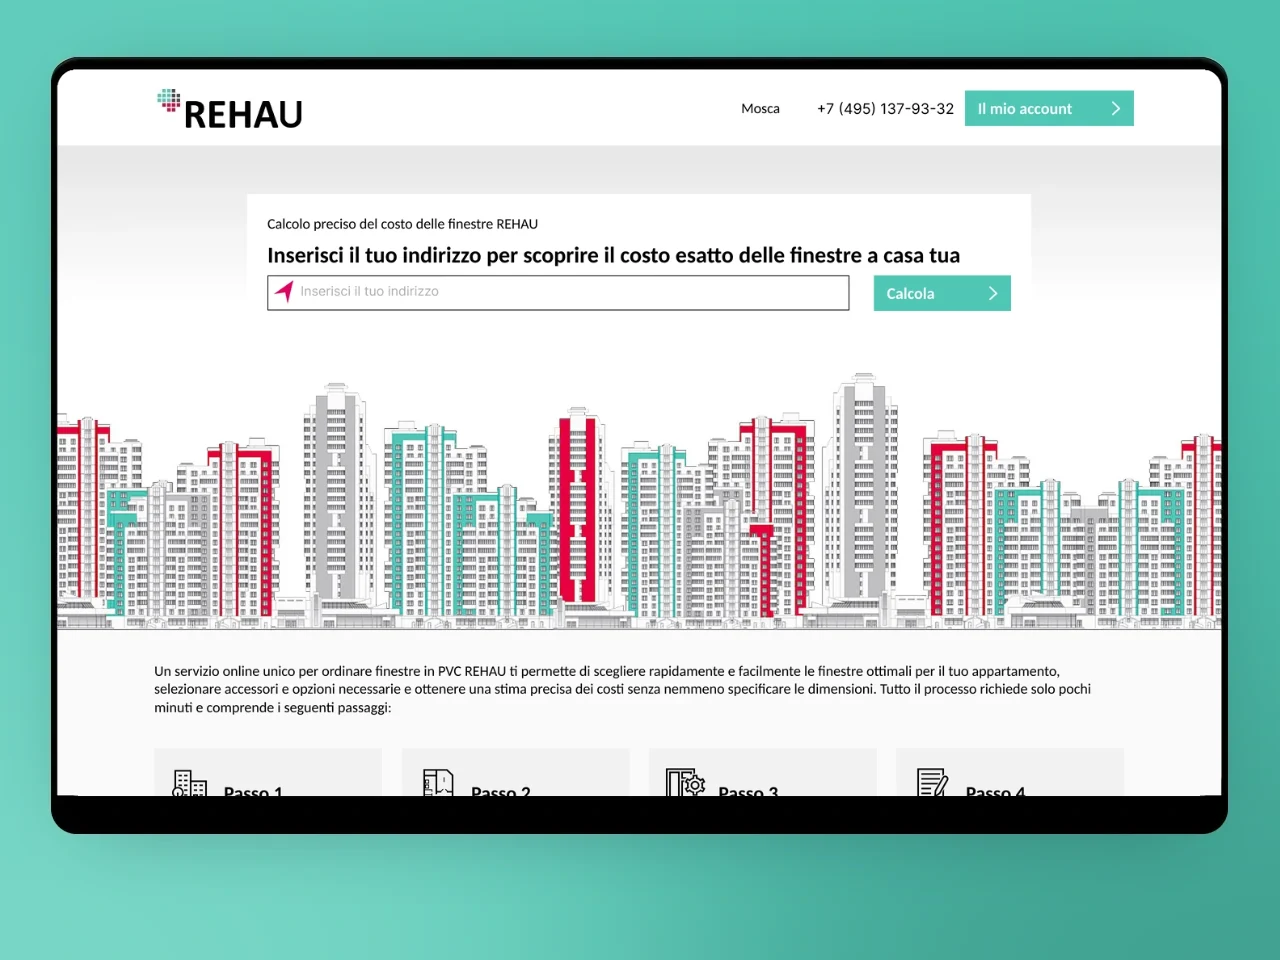
E-commerce B2B e configuratore di prodotto per un produttore globale di polimeri con prezzi multi-regione e workflow dealer.
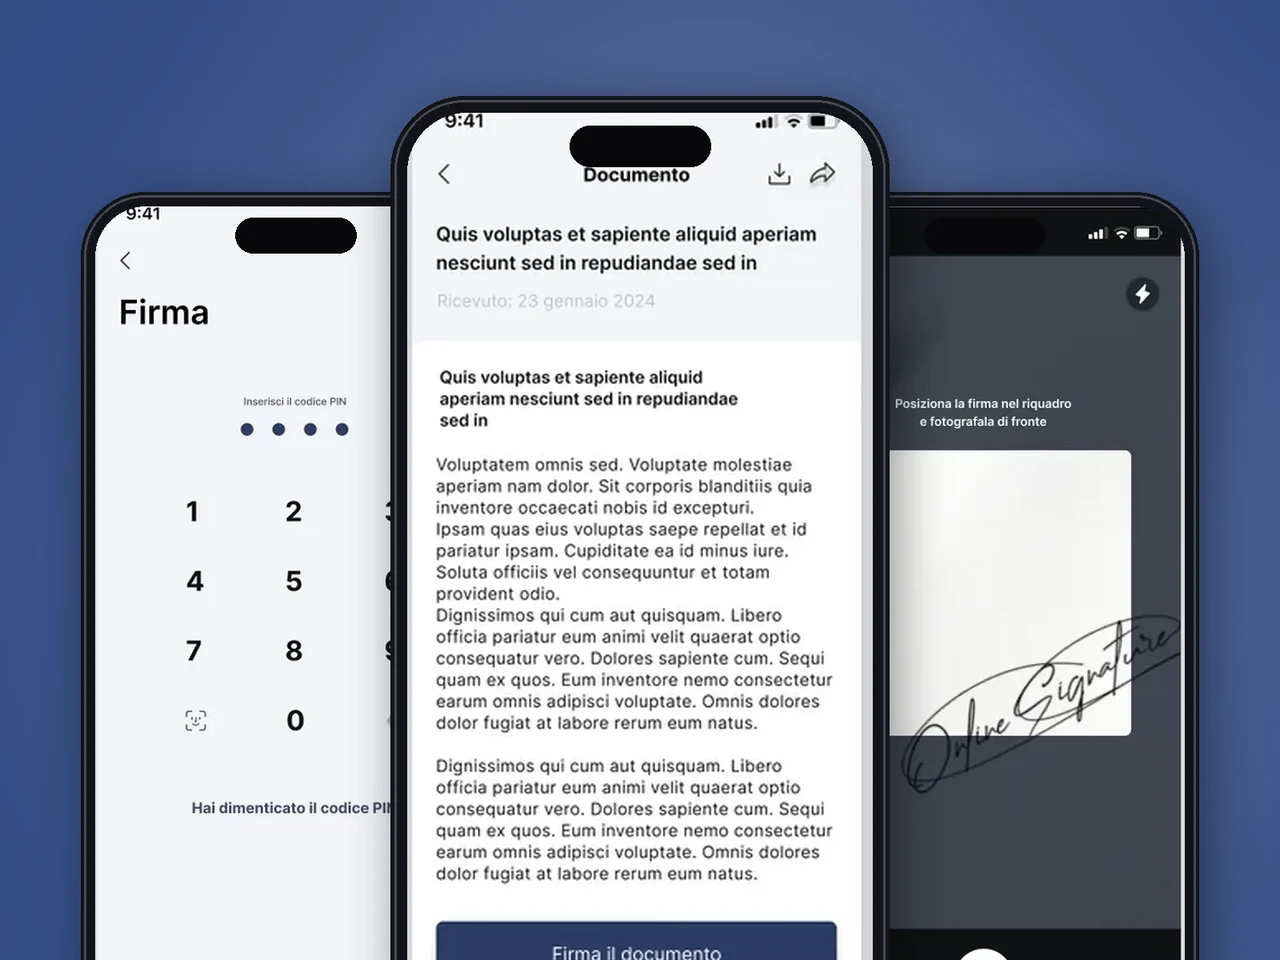
App iOS e Android native per firma digitale con CRM Symfony + React per uno studio legale transfrontaliero — onboarding KYC e pista probante per pratiche USA e UE.
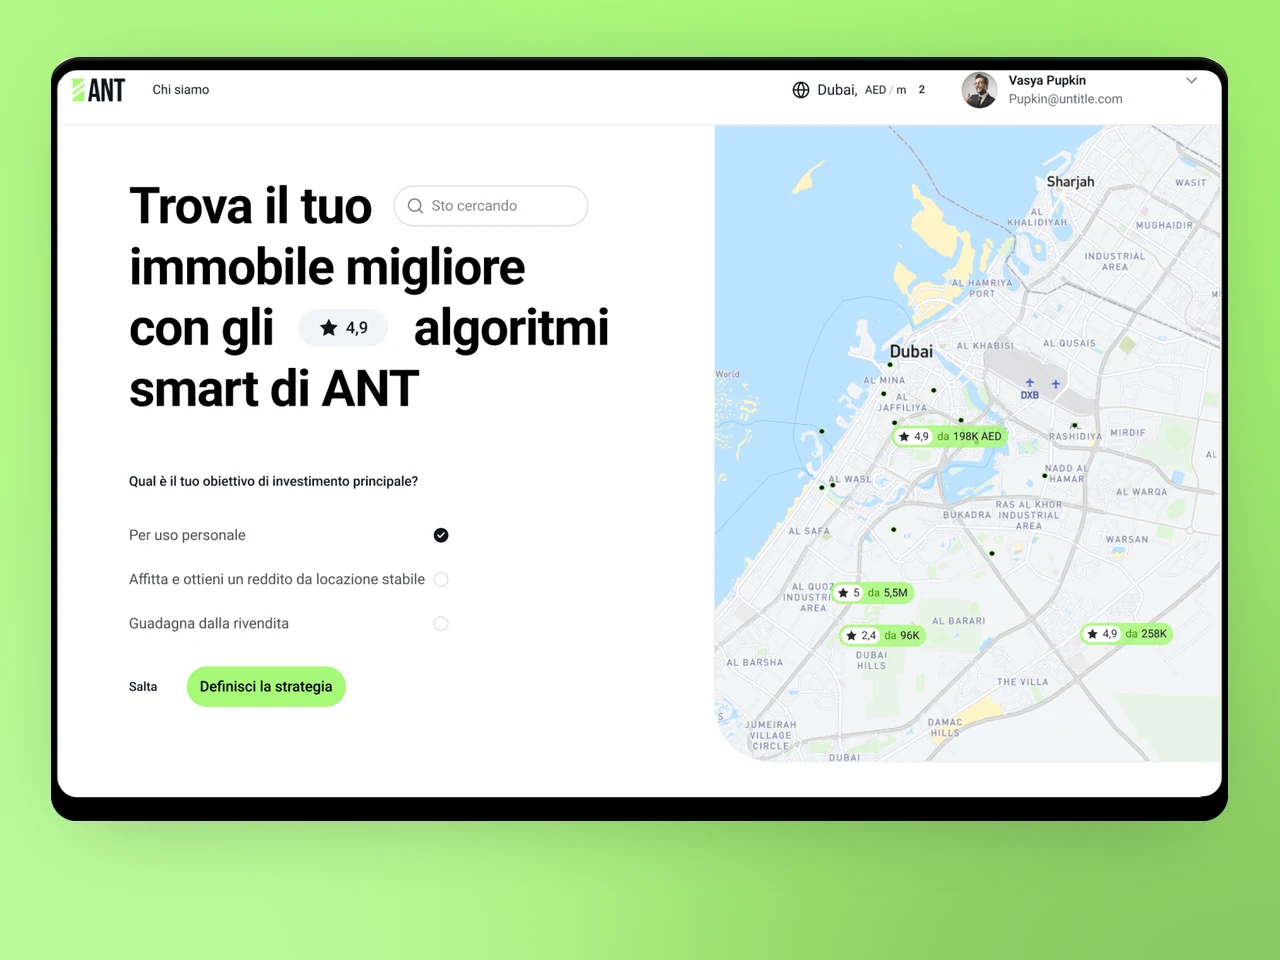
Piattaforma web marketplace immobiliare con CMS listing, ricerca e console admin B2B per operatori negli Stati Uniti e in Europa.
La firma elettronica di documenti da remoto è un campo minato dal punto di vista legale. YuSMP ha realizzato sia il flusso di firma mobile che il CRM Symfony in un unico ingaggio, ha gestito l'onboarding KYC e ha consegnato una documentazione API che il nostro team di compliance ha approvato in pochi giorni.
Il commercio B2B per un brand di prodotti polimerici significa configuratori di prodotti complessi, livelli di prezzo per i dealer e flussi di ordini che gli acquirenti non tecnici devono navigare. YuSMP ha costruito una piattaforma che i nostri dealer hanno adottato senza una singola sessione di formazione. I volumi di ordini tramite il portale sono raddoppiati nel primo anno.
Un motore di decisione sui prestiti che impiega dieci volte meno tempo per approvare non avviene per caso. YuSMP ha costruito la pipeline di scoring, l’integrazione con i bureau del credito e un back-office che i nostri sottoscrittori apprezzano davvero. I tempi di approvazione sono passati da due giorni a meno di quattro ore.
Pubblichiamo decine di articoli sportivi al giorno. YuSMP ha costruito una pipeline editoriale usando un bot Telegram come CMS — i redattori pubblicano una volta sola, il contenuto arriva sul web, su iOS e su Android istantaneamente. L'architettura non richiede alcuna manutenzione quotidiana.
1 / 4
Ingegneri che hanno progettato domain model EF Core, pipeline MediatR, topologie MassTransit e percorsi di migrazione .NET Framework → .NET 8 da reali progetti enterprise.
AKS, Azure App Service e Key Vault su Azure; EKS, ECS e Secrets Manager su AWS — stessa toolchain Terraform, stessa pipeline GitOps.
Log eventi strutturati Serilog, schemi di audit trail e rotazione dei segreti Key Vault integrati in ogni progetto enterprise .NET dal primo giorno.
FAQ
Sì. Valutiamo la compatibilità con il .NET Upgrade Assistant, identifichiamo le breaking changes nelle dipendenze System.Web, nell'interoperabilità COM e nelle librerie di terze parti, quindi migriamo modulo per modulo con il pattern strangler-fig. Le migrazioni tipiche richiedono 8–24 settimane in base alla dimensione del codebase e alla superficie di dipendenze legacy.
Minimal API per microservizi ed endpoint API leggeri — meno cerimonia, prestazioni migliori, test più semplici. Controller MVC quando si necessita di action filter, complex model binding o un team già familiare con la convenzione. Documentiamo la scelta in un ADR.
SAP: chiamate RFC/BAPI tramite SAP .NET Connector o REST API tramite SAP Business Technology Platform. Dynamics/Power Platform: Microsoft Graph API, Dataverse Web API e l'SDK ufficiale di Power Platform. Avvolgiamo le integrazioni in anti-corruption layer per isolare la business logic dalle modifiche allo schema ERP.
EF Core per nuovi progetti con domain model complessi, change tracking e migrazioni. Dapper per read path critici in termini di prestazioni, query di reporting e database esistenti dove le convenzioni di EF si scontrano con lo schema. Molti codebase in produzione li usano entrambi: EF per le scritture, Dapper per le letture.
IHostedService o BackgroundService per scenari semplici di pianificazione e consumo di code. Hangfire o Quartz.NET per la pianificazione distribuita di job con retry, dashboard e stato persistente. MassTransit con Azure Service Bus o RabbitMQ per l'elaborazione event-driven in background su larga scala.
Middleware integrato di ASP.NET Core per autenticazione (OAuth2/OIDC tramite IdentityModel o Microsoft Identity Web), autorizzazione (policy-based), CORS, CSRF e rate limiting. Segreti in Azure Key Vault o AWS Secrets Manager tramite il provider di configurazione .NET. Audit logging strutturato tramite Serilog con event ID mappati alle evidenze di controllo SOC 2.
Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.
Risposta entro 1 giorno lavorativo. NDA su richiesta.
Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.
Email: sales@yusmpgroup.com
Telefono: +374 44 871 811
Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)