Plateformes d'entreprise sur mesure
Des plateformes métier sur mesure qui portent des données réglementées et fonctionnent trois à cinq ans ou plus — le cœur de chaque mission, construit architecture-first avec un architecte solution nommé.
YuSMP Group construit des plateformes d'entreprise sur mesure pour les acteurs du mid-market et les Fortune 1000 — charges de travail réglementées et intégrations multi-systèmes avec l'ERP, le CRM et l'IDP, à périmètre fixe et prix tout compris en USD : une intégration ou un enrichissement à partir de $9,200, un système d'entreprise sur mesure à partir de $28,700, un ERP ou une plateforme complexe à partir de $68,900. Les contrôles RGPD, SOC 2 Type II (en cours) et ISO 27001 sont verrouillés avant le lancement, la propriété intellectuelle vous est transférée dès le premier jour, et il n'y a pas de marge de recrutement ni de surcoût d'outillage. Uniquement des ingénieurs senior, livraison depuis Erevan, horaires CET.
Conforme RGPD · prêts ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · périmètre PCI DSS sur demande · journée de travail CET avec un recouvrement 9h–13h ET
Un logiciel de niveau entreprise est une nature de travail différente d'un MVP de startup. Les plateformes que nous construisons pour les acteurs du mid-market et les grands comptes fonctionnent pendant trois à cinq ans et au-delà, portent des données réglementées (finance, santé, énergie, secteur public) et vivent au sein d'un enchevêtrement d'intégrations — ERP, CRM, IDP, data lake, des dizaines de systèmes internes — avec des objectifs élevés de SLA et de disponibilité. Nous affectons des ingénieurs senior, un architecte solution nommé et un responsable sécurité dédié, travaillons au sein de votre modèle de gouvernance plutôt qu'à côté, et livrons aux standards d'audit de conformité dès le premier jour. Conforme au RGPD, prêt pour ISO 27001, SOC 2 Type II en cours, compatible HIPAA, périmètre PCI DSS sur demande. Voyez-le à l'œuvre dans notre étude de cas REHAU.
Un architecte solution rejoint la mission dès le premier jour, est responsable du modèle C4 et du journal ADR, et mène une passe explicite de modélisation des menaces avant qu'une ligne de code de production ne soit écrite. Aucune réécriture surprise au neuvième mois.
SAP S/4HANA, Oracle EBS, Salesforce, Workday, ServiceNow, Okta, Active Directory / Entra ID, MuleSoft, Boomi. Nous respectons les fenêtres de gel, vos standards iPaaS et vos contrats de données.
Conforme au RGPD, SOC 2 Type II en cours, compatible HIPAA, périmètre PCI DSS sur demande, prêt pour ISO 27001. Les preuves alimentent directement les feuilles de travail de votre auditeur sans ralentir le rythme des livraisons.
Objectifs RTO et RPO définis, déploiements multi-région actif-actif ou actif-passif, runbooks de reprise après sinistre testés selon une cadence trimestrielle, astreinte 24/7 avec niveaux de gravité documentés et revues post-incident.
Gestion formelle du changement, séparation des tâches entre développeurs et approbateurs, commits signés, déploiements en production à double approbation, et approbations traçables du ticket Jira à l'empreinte de l'artefact.
MSA standard, SLA écrits, DPA RGPD, BAA sur demande, CAIQ et SIG Lite remplis, registre des sous-traitants, responsabilité civile professionnelle et cyber-assurance — tout ce que votre équipe de gestion des risques fournisseurs demande.
« Le logiciel d'entreprise » est une catégorie, pas un produit unique. Auprès d'opérateurs du mid-market et du Fortune 1000, nous construisons et changeons de plateforme les systèmes qui font tourner l'activité — chacun ancré dans un travail réellement livré, pas une brochure.
Des plateformes métier sur mesure qui portent des données réglementées et fonctionnent trois à cinq ans ou plus — le cœur de chaque mission, construit architecture-first avec un architecte solution nommé.
Des modules sur mesure, des contrats de données et une intégration événementielle autour de SAP S/4HANA, Oracle EBS et des parcs ERP existants. Consultez notre guide de développement logiciel ERP et notre guide d'intégration d'entreprise.
Tarification multi-régionale, stock, configurateur et flux distributeurs derrière des vitrines B2B — comme construit pour un fabricant mondial de polymères dans notre programme REHAU.
Des systèmes opérationnels offline-first qui remplacent le papier et le contrôle manuel — tableaux de bord web, mobile et contrôleur, comme dans notre écosystème de contrôle de procédé réacteur CheckList.
Des data lakes, de l'analytique et de l'IA intégrés au logiciel d'entreprise existant plutôt qu'ajoutés après coup — livrés par notre practice IA, ML & données.
Un changement de plateforme par phases des systèmes vieillissants, sans réécriture big-bang — consultez notre service de modernisation logicielle et notre guide de modernisation 2026.
 JavaLangage
 Spring BootBackend
 .NET 8BackendC#Backend
 Node.jsBackend
 TypeScriptLangage
 PythonLangage
 GoLangage
 PostgreSQLBase de données
 MongoDBBase de données
 KafkaMessagerie / streaming
 RabbitMQMessagerie / streaming
 RedisCache / en mémoire
 KubernetesInfrastructure
 GCPCloud
 TerraformInfrastructure
 VaultInfrastructure
 DatadogObservabilité
Passe d'architecture de six à huit semaines : modèle C4, carte d'intégration, modèle de menaces, analyse d'écart de conformité par rapport à votre périmètre SOC 2, ISO 27001, HIPAA ou PCI DSS, et un plan de livraison écrit validé par le comité de pilotage.
Pipelines CI/CD, socle de sécurité (analyses SAST, SCA, conteneur et IaC), environnements (dev, stage, pré-prod, prod), gestion des secrets dans Vault, observabilité avec Datadog ou Splunk, runbooks en place avant le démarrage du travail sur les fonctionnalités.
Trains de livraison trimestriels, revue de code obligatoire avec séparation des tâches, gestion du changement alignée sur votre CAB, discipline des fenêtres de gel, et preuves d'audit produites comme un sous-produit de la livraison normale plutôt que dans l'urgence.
Équipe SRE, astreinte 24/7, tests de reprise après sinistre trimestriels, planification de capacité liée à vos prévisions d'activité, support lors des audits externes, et un flux de fonctionnalités qui continue de livrer pendant que la plateforme reste disponible.
Pour les modules cadrés avec des échéances réglementaires strictes — module SOX, service au périmètre PCI DSS, portail RGPD pour les personnes concernées — avec des points de contrôle d'audit et une facturation par jalons.
Modèle par défaut pour les phases de construction grands comptes. Facturation mensuelle par rôle et séniorité, feuilles de temps transparentes, visibilité complète sur la capacité et les résultats via des revues d'activité trimestrielles.
Équipe plateforme au long cours avec un engineering manager, un architecte solution et un responsable sécurité intégrés. L'équipe que vous accueillez au premier mois est l'équipe que vous avez à la troisième année.
La plupart des prestataires réservent le chiffre à un appel commercial. Ci-dessous, des formats de référence par poids de mission — nous fixons le devis exact après la phase de discovery. Les missions grands comptes sont à périmètre fixe et tout compris, chiffrées en USD, sans marge de recrutement, sans surcoût d'outillage et sans frais cachés. Vous voyez le budget ligne par ligne avant qu'une ligne de code ne soit écrite et vous le validez.
Intégration & enrichissement
à partir de $9,200
4–8 semaines · système existant
Une intégration ou extension cadrée d'un système que vous exploitez déjà. Modules sur mesure et contrats de données autour de SAP, Oracle EBS, Salesforce ou votre ERP, connecteurs événementiels, gestion du changement prête pour l'audit.
Demander un devisSystème sur mesure
à partir de $28,700
10–18 semaines · nouvelle plateforme
Une plateforme métier sur mesure, architecture-first avec un architecte solution nommé. Modèle C4 et modèle de menaces, socle CI/CD, une première mise en production sur des trains de livraison trimestriels.
Demander un devisERP / complexe
à partir de $68,900
20–32 semaines · multi-systèmes
Une plateforme complexe, multi-systèmes ou de classe ERP avec données réglementées et une phase d'exploitation. Bascule multi-région avec objectifs RTO et RPO définis, astreinte SRE 24/7, preuves de conformité pour les audits SOC 2, ISO 27001, HIPAA ou PCI DSS.
Demander un devisCe qui fait bouger le chiffre : la surface d'intégration (combien de systèmes ERP, CRM et IDP la plateforme touche, et à quel point les contrats de données sont serrés) ; le périmètre de conformité (les paiements tournent dans le périmètre PCI DSS avec votre QSA, la santé est compatible HIPAA, le tout sur des contrôles alignés ISO 27001 avec SOC 2 Type II en cours) ; l'objectif de disponibilité (mono-région versus multi-région actif-actif avec objectifs RTO et RPO définis) ; et le niveau de séniorité (nous ne staffons que du senior, les postes sont donc opérationnels dès la première semaine). Les frais cloud tournent sur vos propres comptes, vous gardez donc le levier de coût. Tout ce qui est hors du périmètre signé passe sur une roadmap avec des estimations dimensionnées plutôt qu'une extension silencieuse du planning. Les prix sont indicatifs et sont fixés dans un devis écrit pour votre périmètre spécifique.
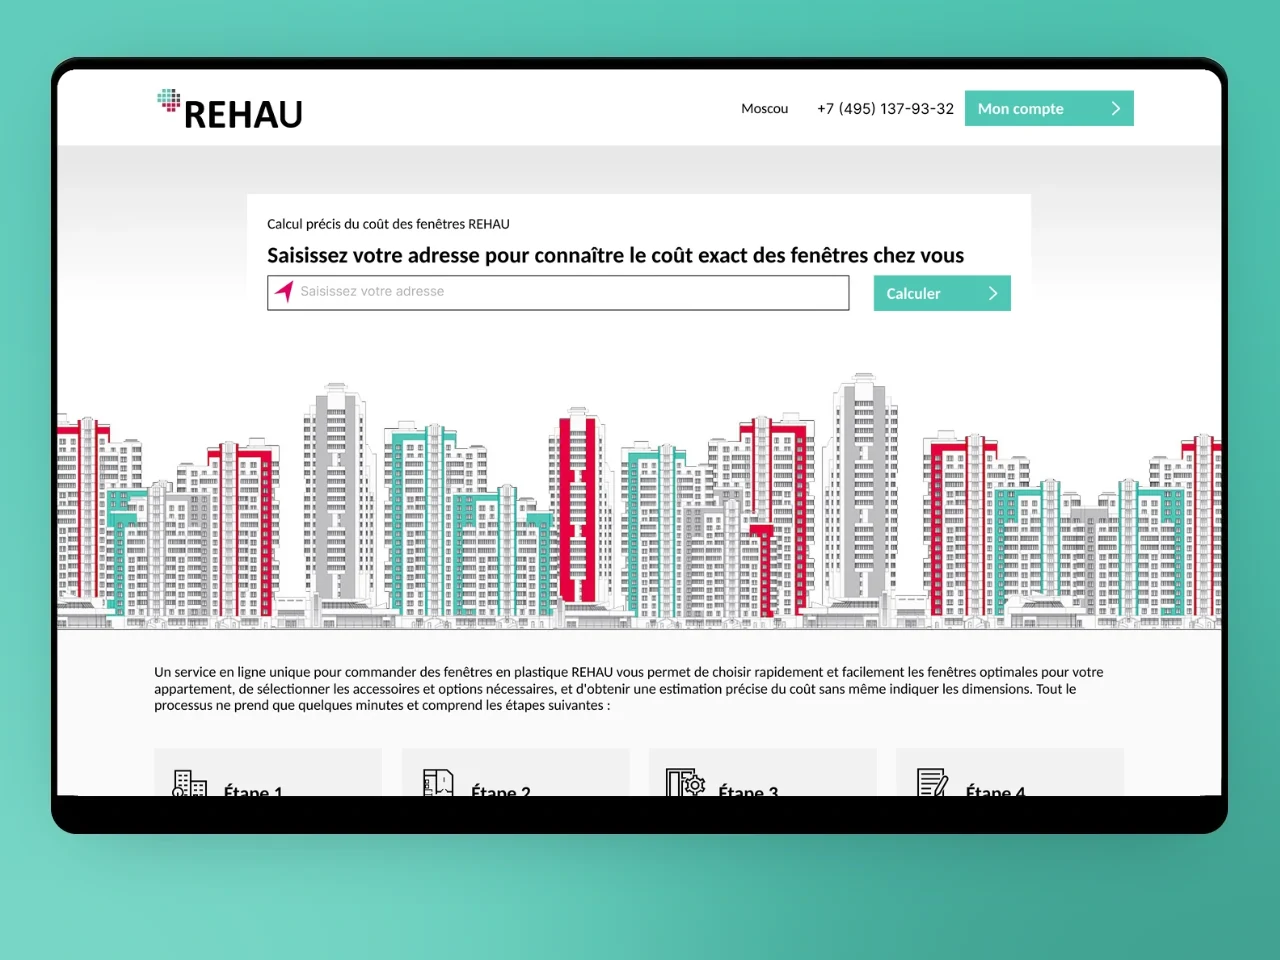
E-commerce B2B et configurateur de produits pour un fabricant mondial de polymères, avec tarification, stocks et workflows concessionnaires multi-région.
Hub d'écosystème crypto unifié agrégeant plusieurs tokens — données d'échange en temps réel, recherche, graphiques, point d'entrée d'achat direct.
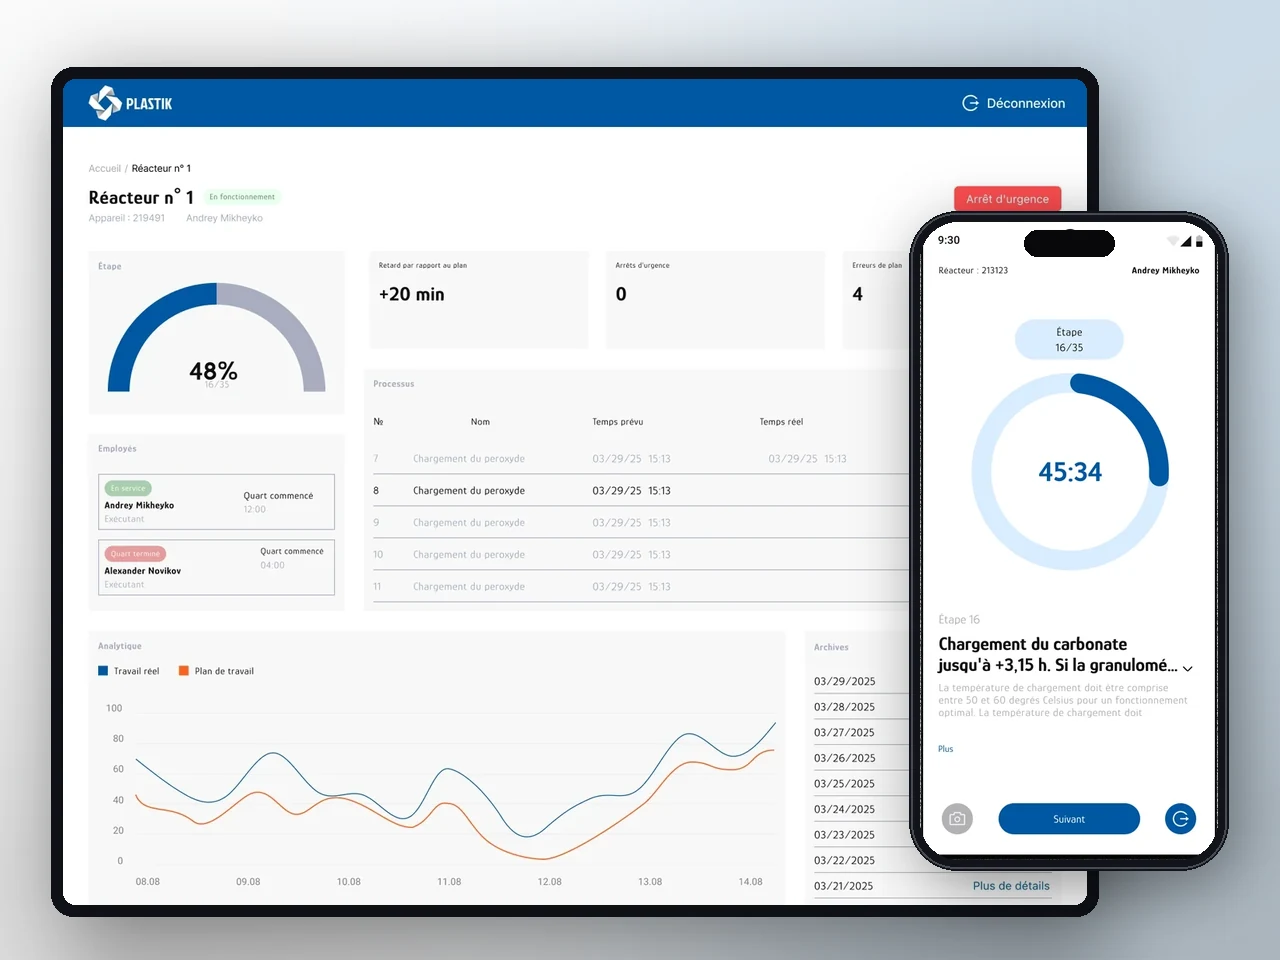
Écosystème offline-first remplaçant les journaux papier pour le contrôle de procédé de réacteur — Android, admin, tableau de bord contrôleur.
Le risque en entreprise se situe dans le détail réglementaire et d'intégration d'un secteur, pas dans un plan générique. Nous construisons là où la conformité et la complexité des systèmes existants constituent la vraie difficulté — et nous avons évolué au sein des processus d'audit et d'achat de chacune de ces verticales, si bien que leurs exigences ne nous prennent jamais au dépourvu.
Paiements, crédit, banque de détail et plateformes de marchés de capitaux dans le périmètre PCI DSS, alignés directement avec votre QSA sur les accès, la journalisation et la séparation des tâches.
Nous mobilisons des ingénieurs d'intégration maîtrisant SAP FSCD, Temenos, Finastra et les flux OData/IDoc/BAPI du core banking, et livrons des couches d'intégration événementielles qui traversent les cycles de versions des éditeurs sans maintenance manuelle d'adaptateurs.
Pour les intégrations Open Banking (PSD2 / UK Open Banking), nous mettons en œuvre la surface API réglementaire de lecture/écriture avec enregistrement TPP, gestion du consentement et parcours de redirection conformes SCA intégrés dès la phase d'architecture. Une gestion des changements traçable SOX — commits signés, double validation sur les déploiements en production, empreinte de l'artefact dans le journal de changement — est câblée dans le pipeline CI/CD dès le premier sprint. Découvrez notre practice FinTech et le cas EverCoin Bank.
Plateformes compatibles HIPAA avec un BAA en place, résidence des données dans l'UE et options US sur demande pour les données patients, cliniques et d'essais réglementées. Nous modélisons la frontière du « minimum nécessaire » au niveau de la donnée et mettons en œuvre une piste d'audit PHI couvrant l'authentification, l'accès aux données et les changements de configuration, indépendamment du journal de session applicatif — le schéma que votre responsable de la confidentialité et votre partenaire BAA attendent dans un dossier d'attestation.
Pour la gestion des données cliniques et les logiciels proches des dispositifs médicaux, nous appliquons la rigueur documentaire IEC 62304 : traçabilité des exigences, dossiers de gestion des risques et nomenclature logicielle (SBOM) produits comme livrables du projet. Le périmètre du règlement européen sur les dispositifs médicaux (MDR 2017/745) pour la classification SaMD est évalué en phase de découverte afin que le cycle de développement corresponde à la classe de risque avant le premier sprint. Les intégrations HL7 FHIR R4 et SMART on FHIR pour l'interopérabilité DME font partie de notre boîte à outils HealthTech standard. Découvrez notre practice HealthTech.
Plateformes de commerce B2B intégrées à l'ERP/CRM, configurateurs produits et portails distributeurs, où la surface d'intégration constitue le véritable défi d'ingénierie. Nous construisons des moteurs de configuration qui valident chaque combinaison produit-accessoire selon le référentiel du siège et produisent une référence SKU déterministe, afin que le devis du distributeur et la facture SAP correspondent ligne à ligne sans étape de réconciliation — le schéma de notre programme de commerce multi-régional REHAU.
Pour les déploiements multi-pays, nous mettons en œuvre une tarification sensible à la région, une isolation du catalogue par marché et une intégration ERP en flux continu qui maintient le stock visible par les distributeurs à moins de 60 secondes de la vérité ERP, sur six marchés ou plus simultanément. La conformité au droit de la consommation dans les juridictions UE et US — droit de rétractation, TVA sur les biens numériques, SCA au titre de PSD2, obligations de notice CCPA — est un point de contrôle de la phase d'architecture. Découvrez notre practice E-commerce & distribution.
Systèmes WMS temps réel, gestion de flotte et systèmes d'exécution de production avec clients mobiles offline-first et ingestion de données IoT à haute fréquence. Nous concevons la couche de synchronisation pour que les scans de codes-barres, les lectures de poids et les confirmations de picking saisis sur le terrain avec une connectivité intermittente soient mis en file locale puis réconciliés de façon déterministe au retour de la connexion — sans perte de données ni doublons dans le backend WMS, comme dans notre réalisation industrielle CheckList.
Pour les systèmes d'exécution de production et de contrôle de procédé, nous mettons en œuvre une couche de données en séries temporelles capable d'ingérer des événements capteurs et machines à haute fréquence, avec un pipeline d'alerte qui escalade les anomalies vers les opérateurs en temps réel. Les intégrations matérielles industrielles — SCADA, automates, balances industrielles, terminaux QR/codes-barres — sont construites avec une couche d'abstraction matérielle afin que l'application ne soit pas liée à une référence d'équipement spécifique. Découvrez notre practice Logistique & industrie et le cas WMS Warehouse.
Plateformes de gestion de dossiers, d'automatisation documentaire, de signature électronique et de gestion de cabinet pour cabinets d'avocats, d'expertise comptable et de services professionnels, où la piste de preuve et la chaîne de conservation constituent le produit lui-même.
Nous mettons en œuvre des parcours de liaison d'identité et des journaux d'audit immuables qui résistent à une demande de discovery juridique ou à un audit réglementaire, et nous concevons le modèle de données pour que la confidentialité des dossiers soit appliquée au niveau de la ligne, pas seulement par une politique d'accès.
Pour les opérations juridiques d'entreprise (enterprise legal management, gestion du cycle de vie des contrats), nous intégrons des plateformes d'achats — Coupa, Ariba — et des couches de signature électronique — DocuSign, Adobe Sign — via des adaptateurs idempotents avec un registre de schémas. Les DPA au titre de l'article 28 du RGPD, les niveaux de signature électronique conformes eIDAS et les dossiers de preuves SOC 2 sont disponibles pour les achats d'entreprise en tant que livrables standard du projet. Découvrez notre cas de signature électronique Signatory Pro.
Ingénierie de la couche plateforme pour les médias, les éditeurs SaaS et les entreprises technologiques qui ont dépassé leur architecture fondatrice et doivent se replateformer sans perdre un cycle de livraison.
Nous appliquons le patron Strangler Fig pour extraire des contextes bornés de monolithes existants vers des services déployables indépendamment, avec une couche de répartition du trafic qui maintient le chemin historique actif pour les utilisateurs existants jusqu'à ce que le nouveau chemin gère 100 % du trafic en pleine charge.
Pour les plateformes médias et de contenu à fort trafic, nous concevons la stratégie de cache et de CDN en parallèle du modèle de données : sortie statique mise en cache en périphérie pour le contenu public, rendu côté serveur pour le contenu personnalisé ou restreint, et un pipeline de publication qui propage les changements vers la périphérie en quelques secondes sans purge complète du cache. L'observabilité — traçage distribué, tableaux de bord SLO, suivi du budget d'erreur — est câblée dès le premier déploiement en production, afin qu'une régression de latence apparaisse lors de la revue du sprint suivant plutôt que dans une réclamation client deux semaines plus tard.
La plupart des projets de modernisation échouent non pas à cause de l'ingénierie, mais parce que la stratégie de migration ne tient pas compte de la réalité opérationnelle d'un système en production avec des utilisateurs payants et des SLA contractuels. Voici les quatre patrons que nous avons mis en œuvre en production, avec un bilan honnête du moment où chacun est le bon choix.
Les nouvelles fonctionnalités sont construites dans l'architecture cible derrière une couche de routage qui intercepte les requêtes destinées au système existant. Le chemin historique continue de servir les utilisateurs existants sans interruption pendant que le nouveau chemin est construit, testé et alimenté en trafic par incréments.
Lorsque le nouveau chemin gère 100 % du trafic en pleine charge, le composant existant est supprimé proprement plutôt que laissé en place comme surface de maintenance. C'est le patron de migration le moins risqué pour les systèmes à large base d'utilisateurs et aux engagements de SLA stricts.
La couche de routage sert aussi de frontière de feature-flag : vous pouvez envoyer 1 % du trafic vers le nouveau chemin, mesurer le taux d'erreur et la latence par rapport à la référence existante, revenir en arrière en moins de deux minutes si les métriques divergent, et livrer l'incrément suivant au sprint d'après. Nous avons appliqué ce patron sur des migrations monolithe-vers-services, des changements de plateforme de base de données et des migrations de systèmes existants vers le cloud ; cette approche disciplinée signifie pas de bascule big-bang et pas de fenêtre de service.
Lorsque le système existant est une boîte noire — géré par un éditeur, insuffisamment documenté ou trop risqué à modifier — nous insérons une couche API gateway qui présente une surface API propre et versionnée aux nouveaux consommateurs, tandis que le système existant continue de fonctionner derrière elle.
La gateway gère l'authentification, la limitation de débit, le routage des requêtes, la transformation de payload et l'observabilité, afin que les défauts de l'API existante ne se propagent pas vers la nouvelle surface d'intégration.
Ce patron est particulièrement efficace pour les systèmes SAP, Salesforce et Oracle où la surface API native est fonctionnelle mais pas moderne : SOAP, OData v2 ou RPC synchrones qui se bloquent sur des réponses volumineuses. La gateway encapsule ces appels dans des consommateurs asynchrones avec une file de lettres mortes (dead-letter queue), afin qu'un délai d'expiration d'une API tierce en aval ne bloque pas une opération visible par l'utilisateur. Avec le temps, la gateway devient la ligne de couture le long de laquelle le système existant est remplacé service par service.
Lorsque la contrainte est le modèle de données du système existant — une base relationnelle à schéma unique partagée entre plusieurs applications, une table analytique dénormalisée utilisée comme source de vérité, ou un format de données propriétaire qui ne peut pas prendre en charge les nouvelles exigences produit — nous planifions le changement de plateforme en phases avec double écriture : le système existant et le système cible sont écrits simultanément pendant la transition, avec une tâche de réconciliation qui valide la cohérence sur un échantillon défini.
Le chemin de lecture existant n'est retiré qu'après validation du chemin de lecture cible en pleine charge de production.
Nous avons changé de plateforme d'Oracle vers PostgreSQL, de MSSQL vers Aurora, et d'exports ERP à plat vers un modèle de domaine event-sourced — tout cela sans fenêtre de service. La migration est répétée sur un clone de données à l'échelle de la production avant la date de bascule, afin que la bascule réelle soit une opération vérifiée avec un chemin de retour en arrière répété, et non une première exécution en production.
Pour les systèmes critiques où une erreur de donnée silencieuse constitue un événement réglementaire ou financier — un moteur de paiement, un système de sinistres, un pipeline de reporting réglementaire — nous exécutons le système existant et le nouveau système en parallèle sur le trafic de production réel, comparons leurs sorties de façon déterministe, et escaladons les divergences vers un responsable nommé avant toute bascule.
La période d'exécution en parallèle est définie dans le plan de migration : typiquement quatre à huit semaines de sortie côte à côte sur un volume de transactions statistiquement significatif.
Ce patron exige l'investissement d'ingénierie le plus important mais offre la garantie de justesse la plus forte : vous basculez vers le nouveau système sur la base de preuves, pas d'hypothèses. Le harnais de comparaison est construit comme un livrable d'ingénierie à part entière, avec sa propre suite de tests et son observabilité, et le journal des divergences devient l'intrant du sprint de remédiation final avant la mise hors service du système existant.
Conforme au RGPD · prêt pour ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · périmètre PCI DSS sur demande · CCPA pris en compte
Les dossiers de preuves, les correspondances de contrôles et le support d'audit font partie de la mission, pas d'un ajout après coup. Nous avons accompagné des auditeurs lors de revues SOC 2 et ISO 27001 aux côtés des équipes de sécurité de nos clients.
Chaque mission grand compte commence par un architecte solution nommé, un modèle C4 explicite, un journal ADR et un modèle de menaces. Les décisions sont consignées et revues par votre comité de pilotage avant l'ouverture de la phase de construction.
Entités de livraison en Arménie, résidence des données dans l'UE, options aux États-Unis sur demande, journée de travail en heure d'Europe centrale (CET) avec un chevauchement garanti de 9 h à 13 h ET pour les réunions de pilotage et la réponse aux incidents avec la côte est des États-Unis.
Pour les plateformes de paiement, de crédit et de santé, nous opérons dans le périmètre PCI DSS et HIPAA et nous alignons directement avec votre QSA, votre responsable sécurité ou votre auditeur externe sur l'accès, la journalisation, la séparation des tâches et le traitement des données au strict nécessaire.
La synchronisation ERP en temps réel pour un catalogue de pièces auto est plus difficile qu'il n'y paraît — les prix changent à l'heure et le catalogue évolue en permanence. YuSMP a construit une intégration 1C bidirectionnelle qui fonctionne tout simplement, avec une vitrine soignée que les clients parcourent sans friction.
Les projets WMS de grande envergure échouent lorsque l'expérience du scanner mobile est reléguée au second plan. YuSMP a construit simultanément les clients web et mobile du scanner, de sorte que les objectifs de précision de prélèvement et de latence système ont été atteints dès le premier jour. La démarque inconnue a baissé de 31 % durant les six premiers mois.
1 / 2
Oui. Nous signons des Master Services Agreements avec les services achats américains et européens en standard, y compris des DPA au titre de l'article 28 du RGPD, des BAA sur demande pour les charges de travail HIPAA, et des clauses contractuelles types pour les transferts de données transfrontaliers. Nous remplissons les évaluations de sécurité fournisseur (CAIQ, SIG Lite, questionnaires personnalisés), fournissons des dossiers de preuves pour les contrôles ISO 27001, et acceptons les clauses propres aux grands comptes sur la cession de propriété intellectuelle, les droits d'audit, l'approbation des sous-traitants, l'assurance et la résiliation. Le cycle juridique moyen pour un MSA Fortune 1000 est de quatre à six semaines.
Conforme au RGPD sur l'ensemble de la prestation : résidence des données dans l'UE, contact DPO nommé, SLA de notification de violation par écrit. Prêt pour ISO 27001 avec un SMSI interne, un registre des actifs, des revues d'accès et une évaluation des risques trimestrielle. SOC 2 Type II en cours avec un auditeur de niveau Big Four. Pour votre mission, nous mettons en correspondance les contrôles un à un avec votre propre périmètre SOC 2 ou ISO, faisons travailler les ingénieurs sur des postes gérés avec SSO, MFA, disques chiffrés et dépôts isolés, et alimentons directement vos feuilles de travail d'audit en preuves.
Nous affectons des ingénieurs d'intégration qui ont livré sur SAP S/4HANA (OData, IDoc, BAPI), Salesforce (Apex, Platform Events, Connect), Workday (RaaS, REST), Okta (SCIM, SAML, OAuth2) et Active Directory / Entra ID. Le schéma standard est une couche d'intégration événementielle (Kafka ou RabbitMQ) avec des consommateurs idempotents, un registre de schémas et une suite de tests d'intégration dédiée qui s'exécute sur les bacs à sable des éditeurs. Nous respectons les fenêtres de changement, les périodes de gel et votre iPaaS existant (MuleSoft, Boomi, Workato) lorsqu'il y en a un.
Oui. Nous concevons et exploitons des plateformes avec des objectifs RTO et RPO définis, des déploiements multi-région actif-actif ou actif-passif sur AWS, Azure ou GCP, et des runbooks de reprise après sinistre testés selon une cadence trimestrielle. Primitives standard : Kubernetes sur deux régions, Postgres managé ou Aurora avec réplication inter-région, Kafka MirrorMaker 2, infrastructure as code en Terraform, secrets dans Vault, observabilité via Datadog ou Splunk. La couverture d'astreinte est assurée 24/7 avec des niveaux de gravité d'incident documentés et des revues post-incident.
Chaque changement est traçable du ticket à la production : commits signés, revue de code obligatoire avec séparation des tâches, analyses de sécurité automatisées (SAST, SCA, conteneur, IaC), gates CI/CD et approbations enregistrées dans Jira et Git. Les déploiements en production exigent une double approbation et sont journalisés avec horodatage, acteur et empreinte de l'artefact. Nous nous intégrons à votre change advisory board, respectons les fenêtres de gel et produisons des preuves à la demande pour les audits SOX, SOC 2, ISO 27001, PCI DSS et HIPAA sans ralentir le rythme des livraisons.
Les missions grands comptes sont à périmètre fixe et facturées tout compris en USD, échelonnées selon le poids. Une mission d'intégration ou d'enrichissement démarre à $9,200 (4–8 semaines) ; un système d'entreprise sur mesure à $28,700 (10–18 semaines) ; un ERP ou une plateforme multi-systèmes complexe à $68,900 (20–32 semaines). Ce qui fait bouger le chiffre, c'est la surface d'intégration, le périmètre de conformité (PCI DSS, HIPAA, ISO 27001, SOC 2), l'objectif de disponibilité et le niveau de séniorité. Vous voyez le budget ligne par ligne à la fin de la phase de discovery et le validez avant qu'une ligne de code ne soit écrite. Il n'y a pas de marge de recrutement, pas de surcoût d'outillage et pas de frais cachés ; les frais cloud tournent sur vos propres comptes, vous gardez donc le levier de coût.
Dites-nous où vous voulez être dans douze mois. Nous reviendrons vers vous avec un plan pour y parvenir.
Guides pratiques et analyses de nos ingénieurs pour 2026.
Partagez quelques détails et un consultant senior vous répondra sous un jour ouvré.
E-mail : sales@yusmpgroup.com
Téléphone : +374 44 871 811
Bureaux : KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Arménie · À distance — chevauchement avec la côte est des États-Unis (9 h–13 h ET)