Einzelleistungen
ab $200
einmalig · à la carte
Fokussierte GCP-Arbeit à la carte: ein Landing-Zone-/Terraform-Modul, eine einzelne BigQuery- oder Dataflow-Pipeline, ein FinOps-Waste-Report oder ein IAM-Review, eigenständig gescoped.
Google-Cloud-Projekte, die konsequent auf das setzen, was GCP wirklich kann: BigQuery und den Data Stack, Cloud Run für zustandslose Dienste, GKE Autopilot wenn Kubernetes wirklich erforderlich ist, Vertex AI für verwaltete Gemini- und Open-Weight-Modelle. Terraform über das Cloud Foundation Toolkit ab Tag eins, Org Policy Region Pinning auf EU-Regionen, VPC Service Controls-Perimeter, EKM für Datensouveränität. Senior GCP-Entwickler im MEZ-Arbeitstag mit Überlappung zur US-Ostküste. Festpreis, All-in in USD: Einzelleistungen ab $200, Lift-and-Shift ab $1.800, Re-Platform ab $4.100, ein vollständiger Exit aus AWS/Azure/GCP ab $5.800. IP-Übertragung am ersten Tag, kein Recruiting-Aufschlag, keine Tool-Gebühren.
Senior-GCP-Ingenieure · Delivery mit Cloud Foundation Toolkit & Architecture Framework · DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Arbeit · HIPAA-fähig · CET-Arbeitstag mit Überlappung 9–13 Uhr ET
GCP bestraft naive Muster und belohnt Teams, die das richtige Primitive wählen. Cloud Run mit Scale-to-Zero für zustandslose HTTP-Dienste, GKE Autopilot nur wenn Kubernetes wirklich erforderlich ist, BigQuery als analytisches Zentrum, Pub/Sub + Dataflow für Streaming, Vertex AI für verwaltetes Model Serving. Wir entwerfen Landing Zones mit dem Cloud Foundation Toolkit, erzwingen Region Pinning auf Org-Ebene (ein Entwickler kann nicht versehentlich eine äquivalente Ressource in us-central1 hochfahren, wenn Ihre Daten in europe-west3 bleiben sollen) und umgeben BigQuery und Cloud Storage mit VPC Service Controls-Perimetern. EKM steht für souveränitätskritische Schlüssel zur Verfügung. Sovereign Controls by Partner (T-Systems, Thales) wenn der Regulator es verlangt.
mcdc-Collector gegen VMware vCenter oder Cloud-Abrechnungsdaten deployen, Gruppenanalyse, TCO-Vergleiche gegen GCE / GKE / Cloud Run / Cloud SQL, 7Rs-Entscheidungsmatrix ergänzt durch eigenes eBPF-Dependency-Tracing.
Cloud Foundation Toolkit Terraform Example Foundation angepasst an Ihre Organisation, Ordnerhierarchie nach Geschäftsbereich, Projekte pro Umgebung, Cloud Identity Federation, Org Policy Guardrails, VPC Service Controls-Perimeter.
Zustandslose Dienste zu Cloud Run mit Min-Instances-Tuning. Kubernetes-Workloads zu GKE Autopilot (Standard nur für GPUs und Sonderfälle). Workload Identity Federation, Binary Authorization, Anthos Service Mesh bei Bedarf.
BigQuery standardmäßig mit Partitionierung + Clustering, Editions-Slot-Reservierungen für vorhersehbare Workloads, dbt für Transformationen, Pub/Sub + Dataflow für Streaming, BigQuery Storage Write API für Low-Latency-Ingestion, BI Engine für Sub-Sekunden-Dashboards.
Vertex AI Pipelines für MLOps, Model Garden für verwaltete Gemini- und Open-Weight-Modelle, Vertex AI Vector Search für Embeddings, Feature Store — alles umgeben von VPC Service Controls-Perimetern mit EKM, wo Attestierung erforderlich ist.
Billing-Export zu BigQuery + Looker Studio Dashboards, Pflichtlabels über Org Policy erzwungen, Committed Use Discounts-Strategie, BigQuery Editions vs. On-Demand-Aufteilung, Spot VMs auf GKE für Batch via Karpenter-ähnlichem Auto-Provisioning.
 TerraformInfrastruktur
 GKE AutopilotInfrastruktur
 BigQuery + BI EngineDaten / Analytics
 Vertex AI PipelinesKI / MLVertex AI Vector SearchKI / ML
Migration Center Assessment, Dependency Mapping, Zieldienst-Entscheidung pro Workload, CFT Landing Zone Design, BigQuery/Datenplattform-Architektur, Kostenmodell, Migrationswellen mit Go/No-Go-Gates.
CFT Terraform Example Foundation deployen, Ordnerhierarchie, Projekte, Cloud Identity Federation, Shared VPC, VPC Service Controls-Perimeter, Cloud KMS Keyrings, Org Policies, Cloud Logging Sinks zum Log-Archive-Projekt.
Wellen von Diensten zu Cloud Run / GKE Autopilot, Datenbankmigrationen via Database Migration Service zu Cloud SQL oder AlloyDB, BigQuery-Datasets mit dbt-Modellen onboarden, Monitoring-Dashboards in Cloud Monitoring + Looker Studio.
FinOps-Optimierung, Committed Use Discounts erwerben, BigQuery Editions Slot-Reservierungen anpassen, Spot-VM-Adoption, Runbooks finalisieren, 30 Tage Shadow-On-Call bevor Ihr Team den Betrieb eigenständig übernimmt.
Einzelleistungen
ab $200
einmalig · à la carte
Fokussierte GCP-Arbeit à la carte: ein Landing-Zone-/Terraform-Modul, eine einzelne BigQuery- oder Dataflow-Pipeline, ein FinOps-Waste-Report oder ein IAM-Review, eigenständig gescoped.
Lift-and-Shift
ab $1.800
einmalig · Rehost
Rehosting einer Anwendung auf Google Cloud mit minimalen Änderungen: Migrate to Virtual Machines, eine Terraform Landing Zone, Cutover-Runbook mit Rollback und Validierung nach der Migration.
Re-Platform
ab $4.100
einmalig · verwaltete Dienste
Umzug auf verwaltete GCP-Dienste: GKE Autopilot / Cloud Run, Cloud SQL oder AlloyDB via Database Migration Service, neu aufgebautes CI/CD und Observability, FinOps ab Tag eins.
Exit aus AWS/Azure/GCP
ab $5.800
einmalig · portabler Exit
Ein sauberer, portabler Exit aus einer Cloud, die Sie verlassen: containerisierte, IaC-definierte Workloads und Daten, extrahiert auf Ihre Zielplattform ohne Lock-in.
Was die Zahl bewegt: Estate-Größe, der Mix aus Rehost und Re-Platform, Compliance-Scope (DSGVO / HIPAA / PCI DSS / EU-Datenresidenz) und wie viele Daten bewegt werden müssen. Cloud-Kosten laufen über Ihre eigenen Konten, damit Sie den Kostenhebel behalten. Sie sehen das Budget mit Einzelposten, bevor die Arbeit beginnt. Preise sind Richtwerte und werden in einem schriftlichen Angebot für Ihren Scope fixiert.
NDA, DSGVO-konformer DPA mit SCCs, Access Transparency aktiviert, vertragliche No-Vendor-Lock-out-Klausel — Terraform gehört Ihnen ab Tag eins.
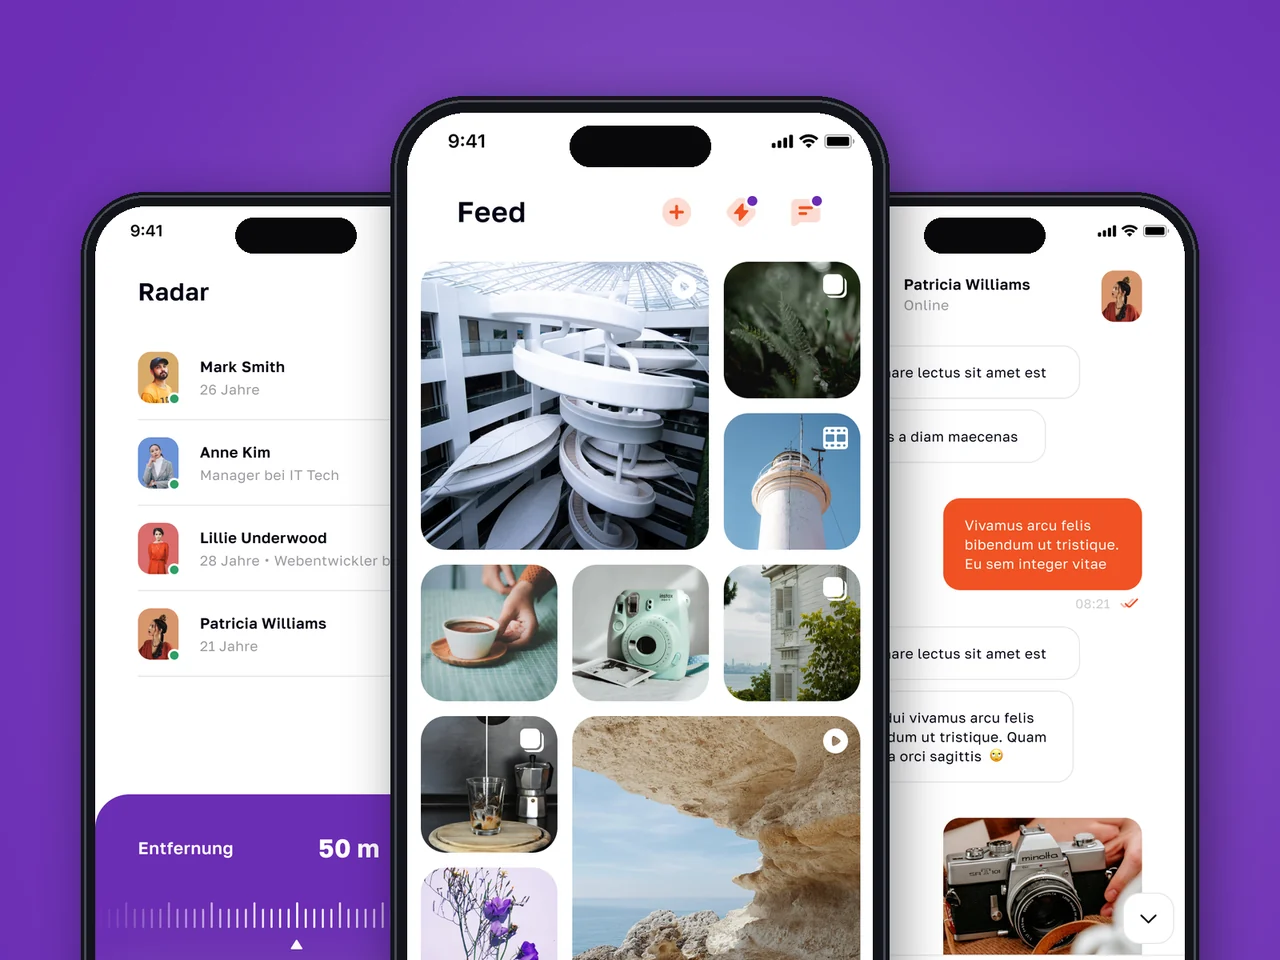
Produktiv-Social-Plattform — App Store + Google Play, live in den USA und der EU — mit Geo-Radar, verschlüsseltem Messaging und einer virtuellen Wirtschaft.
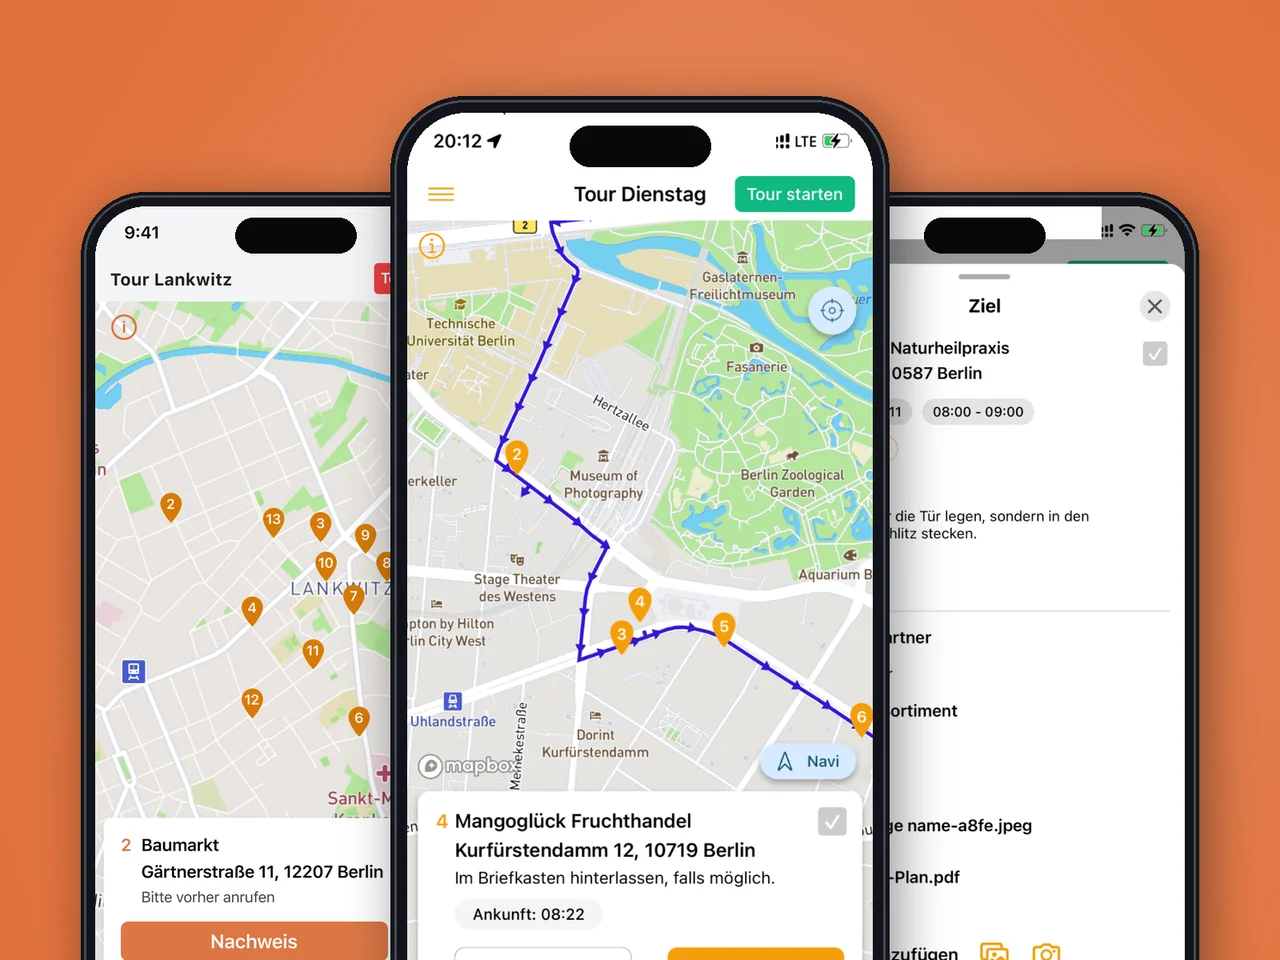
Android + iOS Refactoring und Neuentwicklung für einen deutschen Last-Mile-Logistiker — Mehrpunkt-Routenplanung, Echtzeit-Fahrerverfolgung und In-App-Fakturierung, live in der EU.
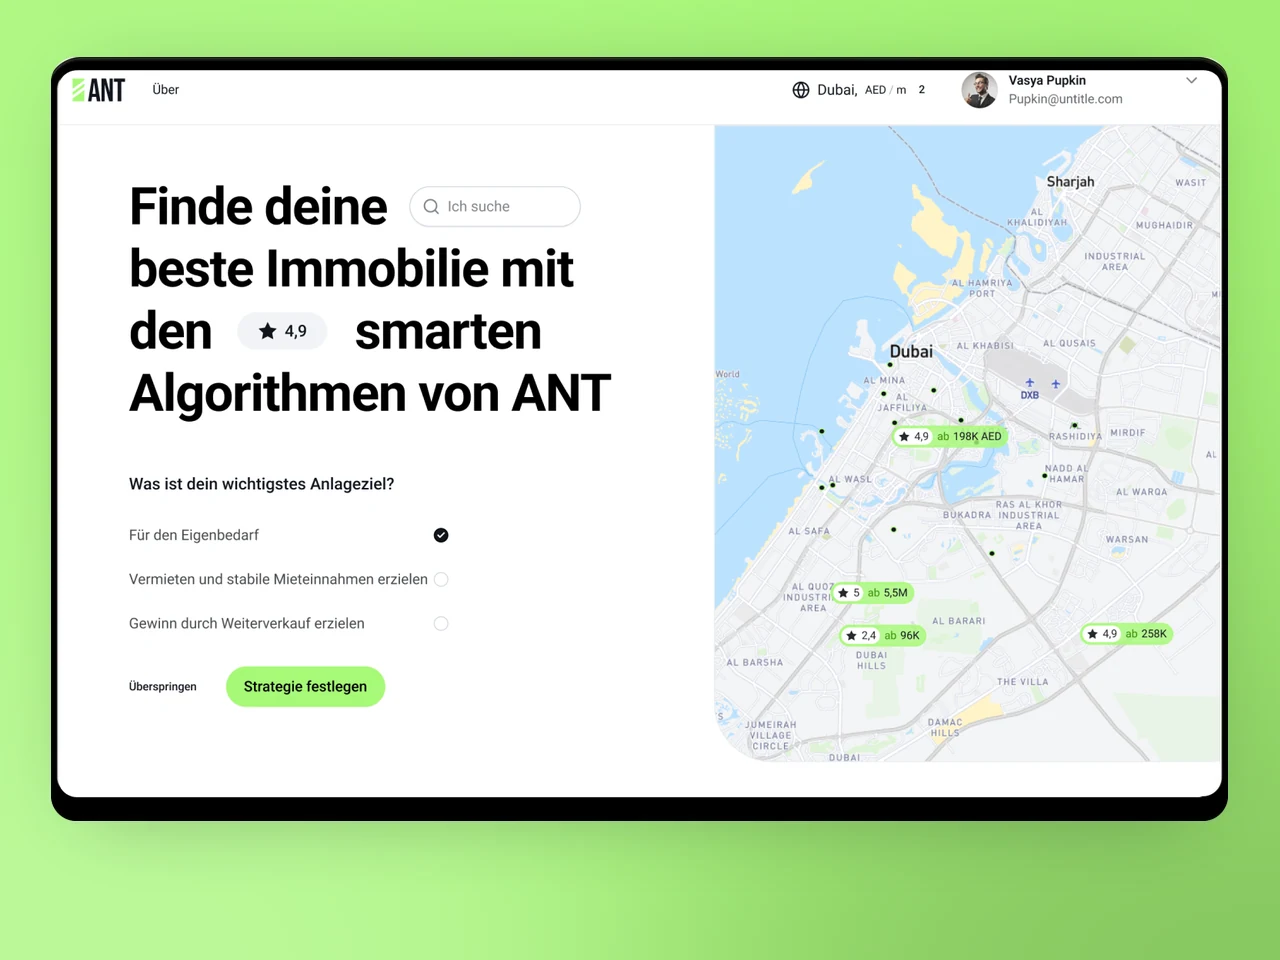
Immobilien-Marketplace-Webplattform mit Listing-CMS, Suche und B2B-Admin-Konsole für Betreiber in den USA und der EU.
Datenresidenz, Latenz und Compliance bedeuten in jeder Branche etwas anderes. Wir kombinieren Cloud-Foundation-Toolkit-Landing-Zones und BigQuery-zentriertes Data Engineering mit branchenspezifischen Kontrollen über US- und EU-Märkte hinweg.
VPC-Service-Controls-Perimeter um BigQuery und Cloud Storage, Org-Policy-Region-Pinning, Confidential VMs und EKM für außerhalb von GCP gehaltene Schlüssel — die latenzarme, audit-feste Disziplin hinter unserer EverCoin-Bank-Multi-Exchange-Plattform.
HIPAA-fähige, DSGVO-konforme Architekturen mit EU-Datenresidenz in europe-west-Regionen oder US-Residenz, dokumentierte Datenflüsse, VPC Service Controls um PHI-Datensätze und Access-Transparency-Logging.
HealthTech auf GCPCloud-Run- und GKE-Autopilot-Autoscaling für Traffic in der Hochsaison, BigQuery + BI Engine für Merchandising-Analysen und FinOps-Leitplanken — das Workload-Profil hinter unserem REHAU-B2B-Commerce-Build.
Pub/Sub- + Dataflow-Echtzeit-Event-Pipelines, latenzarme EU-Regionen und resiliente SRE für Dispatch-, Tracking- und Routing-Systeme — das Profil hinter unserer xRouten-Logistik-App.
Assured Workloads, um Datenresidenz, Personal- und Supportkontrollen an ein Compliance-Regime zu binden, Sovereign Controls by Partner, wo der Regulator operative Souveränität verlangt, Access Approval und Access Transparency, damit kein Google-Ingenieur ohne protokollierte, genehmigte Anfrage auf Daten zugreift — die Audit-Haltung, die öffentliche und regulierte Stellen auf GCP brauchen.
Multi-Tenant-Isolation auf GKE Autopilot oder Cloud Run mit BigQuery-Datensätzen pro Tenant, Nutzungsmessung für verbrauchsbasierte Abrechnung, Cloud-Run-Scale-to-Zero, um die Marge bei inaktiven Tenants zu wahren, und ein Google-Cloud-Marketplace-Eintrag, damit die Beschaffung gegen committed Spend einkaufen kann — das Profil, mit dem ISVs auf GCP wachsen können, ohne dass die Rechnung dem Umsatz davonläuft.
Wir sind cloud-agnostisch vor der Discovery, nicht erst danach. GCP ist die richtige Antwort für bestimmte Workloads, keine Religion — hier ist die ehrliche Entscheidungslinie, die wir mit Kunden nutzen, die einen Umzug oder einen Greenfield-Build abwägen.
Analytics den Schwerpunkt bildet — die serverlose Trennung von Speicher und Rechenleistung von BigQuery hat auf AWS oder Azure wirklich kein Äquivalent. Auch wenn Sie anfragengetriebene serverlose Container wollen (Cloud Run schlägt Fargate und Container Apps bei Cold-Start und Preis), wenn Sie auf Gemini und Vertex AI aufbauen, oder wenn Kubernetes Ihre Plattform ist und Sie den Anbieter wollen, der es geschrieben hat (GKE Autopilot). Wenn Ihre Datenplattform den Business Case treibt, beginnen Sie hier.
Sie den breitesten Katalog an Nischen-Managed-Services und das tiefste Drittanbieter-Ökosystem benötigen (AWS), oder Ihr Bestand Microsoft-zentriert ist — Entra ID, Microsoft 365, SQL Server, .NET — und Azures Lizenzierung (Azure Hybrid Benefit) und native Integration die Gesamtrechnung senken (Azure).
Wenn das gesamte Muskelgedächtnis Ihres Teams auf einer Plattform liegt, kann die Migrationskosten die pro-Workload-Vorteile von GCP übersteigen. Wir sagen Ihnen, wann das der Fall ist.
Es bewusst geschieht — BigQuery + Vertex AI auf GCP als Daten- und KI-Ebene, während die transaktionale App auf AWS oder Azure bleibt — nicht versehentlich, von Teams, die hochziehen, was sie gerade kennen.
BigQuery Omni fragt S3 und Azure Blob an Ort und Stelle ab, und Cross-Cloud Interconnect hält den Egress im Rahmen. Wir gestalten Multi-Cloud als Entscheidung mit einem Kostenmodell dahinter, nicht als Wildwuchs, der später aufgeräumt werden muss.
Das Ergebnis der Discovery ist eine Empfehlung pro Anwendung mit einer TCO-Zahl, kein Pitch für einen einzigen Anbieter. Wo GCP nicht die stärkste Passung für eine Workload ist, sagen wir das schriftlich.
DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Vorbereitung · HIPAA-fähig · CCPA-berücksichtigt
Wir widersetzen uns dem Muster „alles auf GKE“. Cloud Run für zustandsloses HTTP, GKE Autopilot nur wenn Kubernetes-Primitive wirklich benötigt werden, Cloud Run Jobs für Batch. Ergebnis: geringerer Komplexitätszuschlag, niedrigere Kosten, schnellerer Cutover.
europe-west1/3/4/9/12 als Standard für EU-Daten, Org Policy auf Root-Ebene erzwungen, VPC Service Controls-Perimeter um BigQuery und Cloud Storage, EKM für souveränitätskritische Schlüssel, Sovereign Controls by Partner wenn der Regulator es verlangt.
Partitionierung + Clustering auf jeder Tabelle, Editions-Slot-Reservierungen an den tatsächlichen Workload angepasst, dbt für Transformationen mit CI in Ihrem Repo, BI Engine für die wichtigen Dashboards. Keine sechsstellige monatliche BigQuery-Rechnung, die niemand erklären kann.
Für regulierte Workloads liefern wir nach dem Google Cloud Architecture Framework und dem Security Foundations Blueprint, der vierteljährlich mit dem internen Team reviewed wird.
Live-Preise über mehrere Börsen zu aggregieren und dabei die Latenz unter 500 ms zu halten ist wirklich hartes Engineering. YuSMP entwickelte den Multi-Exchange-Feed, Echtzeit-Token-Charts und den Listing-Workflow zu einer kohärenten Plattform. Wir hatten seit dem Launch keinen einzigen Ausfall.
Echtzeit-ERP-Synchronisation für einen Autoteile-Katalog ist schwieriger als es aussieht — Preise ändern sich stündlich und der Katalog ändert sich ständig. YuSMP entwickelte eine bidirektionale 1C-Integration, die einfach funktioniert, mit einem übersichtlichen Storefront, den Kunden reibungslos nutzen.
1 / 2
Das GCP Migration Center (früher StratoZone + Migrate for Compute Engine) ist die primäre Discovery-Oberfläche für VMware-, AWS- und Azure-Quellumgebungen. Wir deployen den mcdc-Collector, importieren VMware-vCenter-Inventar oder Cloud-Abrechnungsdaten und führen Gruppenanalysen durch, um TCO-Vergleiche gegen GCE, GKE Autopilot, Cloud Run und Cloud SQL zu erstellen. Das Ergebnis ist eine 7Rs-Entscheidung pro Anwendung mit einer nachvollziehbaren Kostenschätzung. Für blinde Flecken auf Anwendungsebene ergänzen wir das Assessment mit eigenem eBPF-Dependency-Tracing für zwei Wochen, wo Ost-West-Verkehrsmuster entscheidend sind.
Terraform über die offiziellen Cloud Foundation Toolkit (CFT) Module und Terraform Example Foundation als Ausgangspunkt, angepasst an Ihre Organisationsstruktur. Config Connector setzen wir nicht für die Foundation ein — er eignet sich für GCP-Ressourcen auf Anwendungsebene innerhalb von GKE, erhöht jedoch das Blast-Radius-Risiko für Ressourcen auf Org-Ebene. Die Ressourcenhierarchie lautet: Org → Ordner nach Geschäftsbereich → Umgebungen (dev/stage/prod/security/logging) → Projekte. Die Identität wird über Cloud Identity oder Workspace an Ihren IdP (Okta, Entra ID) föderiert, mit obligatorischer Just-in-Time-Rechteerweiterung über Privileged Access Manager. Org Policies erzwingen Region Pinning, OS Login und Shielded-VM-Anforderungen.
EU-personenbezogene Daten landen je nach Latenz- und Souveränitätsanforderungen in europe-west1 (Belgien), europe-west3 (Frankfurt), europe-west4 (Niederlande), europe-west9 (Paris) oder europe-west12 (Turin). Für souveräne Workloads deployen wir auf Sovereign Controls by Partner (T-Systems für Deutschland, Thales für Frankreich), wo dies vertraglich erforderlich ist. Org Policy erzwingt Ressourcenstandortbeschränkungen — auf Org-Ebene abgelehnt, nicht auf Projektebene. Für Schrems-II-Konformität setzen wir Confidential VMs (AMD SEV / Intel TDX), Cloud KMS mit EKM, VPC Service Controls-Perimeter um BigQuery und Cloud Storage sowie SCCs im DPA mit aktivierten Access Transparency-Logs ein.
Cloud Run für zustandslose HTTP-Dienste, bei denen anforderungsgesteuertes Skalieren und Scale-to-Zero wichtig sind — das ist die günstigste korrekte Antwort für ca. 70 Prozent der Microservices. GKE Autopilot, wenn Sie wirklich Kubernetes-Primitive benötigen (StatefulSets, Sidecars, Service Mesh, Custom CNI), aber den Node-Pool nicht selbst betreiben wollen. GKE Standard nur für GPUs, benutzerdefinierte Node-Konfigurationen oder Workloads, die Autopilot-Limits überschreiten. Cloud Run Jobs für Batch, Workflows für Orchestrierung. Wir widersetzen uns dem Standardmuster „alles auf GKE“, das 30 Prozent operativen Mehraufwand ohne Nutzen erzeugt.
BigQuery ist der stärkste Grund, weshalb die meisten Teams GCP AWS oder Azure vorziehen — serverlos, Trennung von Speicher und Compute, BI Engine für Sub-Sekunden-Dashboards und ein vernünftiger SQL-Dialekt. Wir entwerfen standardmäßig mit Partitionierung + Clustering, Slot-Reservierungen (Editions) für vorhersehbare Workloads, On-Demand für unregelmäßige und dbt für Transformationen. Streaming über Pub/Sub + Dataflow (Apache Beam) oder BigQuerys Storage Write API. Für KI/ML: Vertex AI Pipelines, Model Garden, Vector Search — alles mit VPC Service Controls-Perimetern.
Festpreis, All-in in USD: Einzelleistungen ab $200, ein Lift-and-Shift ab $1.800, ein Re-Platform ab $4.100 und ein vollständiger Exit aus AWS/Azure/GCP ab $5.800. Sie sehen das Budget mit Einzelposten am Ende der Discovery und geben es frei, bevor eine Zeile Code geschrieben wird — kein Recruiting-Aufschlag, keine Tool-Gebühren, und Cloud-Kosten laufen über Ihre eigenen Konten, damit Sie den Kostenhebel behalten. Zeitpläne skalieren mit der Estate-Größe: ein 150-VM-Estate mit BigQuery-Analytics-Layer ist typischerweise in 4–6 Monaten abgeschlossen, Re-Platform- und Datenplattform-Arbeit wird pro Welle angeboten.
Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.
Praxisnahe Leitfäden und Analysen unserer Ingenieure für 2026.
Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.
E-Mail: sales@yusmpgroup.com
Telefon: +374 44 871 811
Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)