OZG-konforme Bürgerportale
Online-Antragsformulare nach OZG mit BundID-Authentifizierung, EfA-Nachnutzungslogik, einfacher Sprache und BITV-2.0-/WCAG-2.2-AA-Konformität als Pflichtanforderung.
YuSMP Group entwickelt GovTech für Bundesbehörden, Landesverwaltungen und Kommunen in Deutschland, Österreich und der Schweiz. Wir realisieren OZG-konforme Bürgerportale nach dem EfA-Prinzip, BSI-Grundschutz-konforme IT-Systeme, elektronische Akten nach EGovG, XÖV-Schnittstellen für Verwaltungsinteroperabilität und E-Vergabe-Anbindungen (DTVP, cosinex). BITV 2.0 und WCAG 2.2 AA sind Pflicht — kein Add-on. Nearshoring-Modell für öffentliche Vergabeverfahren.
Unsere GovTech-Praxis bedient drei DACH-Käuferprofile: Bundes- und Landesbehörden, die Verwaltungsleistungen im Rahmen des Onlinezugangsgesetzes (OZG) digitalisieren und dabei das EfA-Prinzip für föderale Nachnutzung einhalten müssen; Kommunen und Stadtwerke, die Smart-City-KI-Pilotprojekte (München, Hamburg, Berlin) und Open-Data-Plattformen aufbauen; sowie GovTech-Anbieter und IT-Dienstleister der öffentlichen Hand, die Softwareprodukte auf DSGVO-, NIS2- und EU-KI-Verordnungs-konformer Infrastruktur entwickeln. Wir entwickeln nach BSI-IT-Grundschutz, BITV 2.0, eGovernment-Gesetz (EGovG), XÖV-Standards und eIDAS. E-Vergabe über DTVP und cosinex setzen wir technisch um. Mehr zur technischen Umsetzung: Enterprise-Softwareentwicklung.
Online-Antragsformulare nach OZG mit BundID-Authentifizierung, EfA-Nachnutzungslogik, einfacher Sprache und BITV-2.0-/WCAG-2.2-AA-Konformität als Pflichtanforderung.
Digitale Aktenführung nach EGovG, Genehmigungs- und Widerspruchs-Workflows mit nachvollziehbaren Entscheidungen und revisionssicherer Protokollierung.
Berechtigungs- und Bewilligungssysteme, Auszahlungsplattformen und Rückforderungs-Workflows mit XÖV-konformen Schnittstellen und vollständiger Audit-Rückverfolgbarkeit.
Vergabe-Workflows kompatibel mit DTVP und cosinex, VOB/VOL/VgV-konform, digitale Angebotseinreichung und TED-EU-Ausschreibungen.
CKAN-basierte Kataloge, DCAT-AP-Metadaten, ratenbegrenzte APIs und KI-Pilotprojekte für Kommunen gemäß EU-KI-Verordnung und Open-Data-Richtlinien.
eIDAS-notifizierte eID, BundID und EUDI Wallet für DACH-Portale; BSI-Grundschutz-Schutzbedarfsfeststellung und NIS2-Risikomanagement für IT-Sicherheit.
OZG (Onlinezugangsgesetz) · BSI-IT-Grundschutz · BSI C5 · NIS2 · EfA-Prinzip · EGovG (eGovernment-Gesetz) · XÖV-Standards · BITV 2.0 · WCAG 2.2 AA · EN 301 549 · DSGVO · eIDAS · EUDI Wallet · EU-KI-Verordnung · DCAT-AP · EU-Open-Data-Richtlinie · ISO 27001 · SOC 2 Type II in Vorbereitung · VOB / VOL / VgV (Vergaberecht).
Service-Map, Bürger-Journey, Authority-to-Operate-Grenze und Barrierefreiheits-Baseline. Zweiwöchige Festpreis-Diagnose.
FedRAMP- oder eIDAS-konformes Ziel, Control-Inheritance-Map, SSP-Gerüst und Threat-Model, vom CISO der Behörde abgezeichnet.
Zweiwöchige Inkremente in behördenkontrollierten Umgebungen, Barrierefreiheits-Regressions-Suite in CI, Evidenzsammlung von Tag eins.
SRE-Abdeckung in GovCloud oder souveränen EU-Regionen, kontinuierliches Monitoring, POA&M-Tracking und vierteljährliche Zugriffs-Reviews.
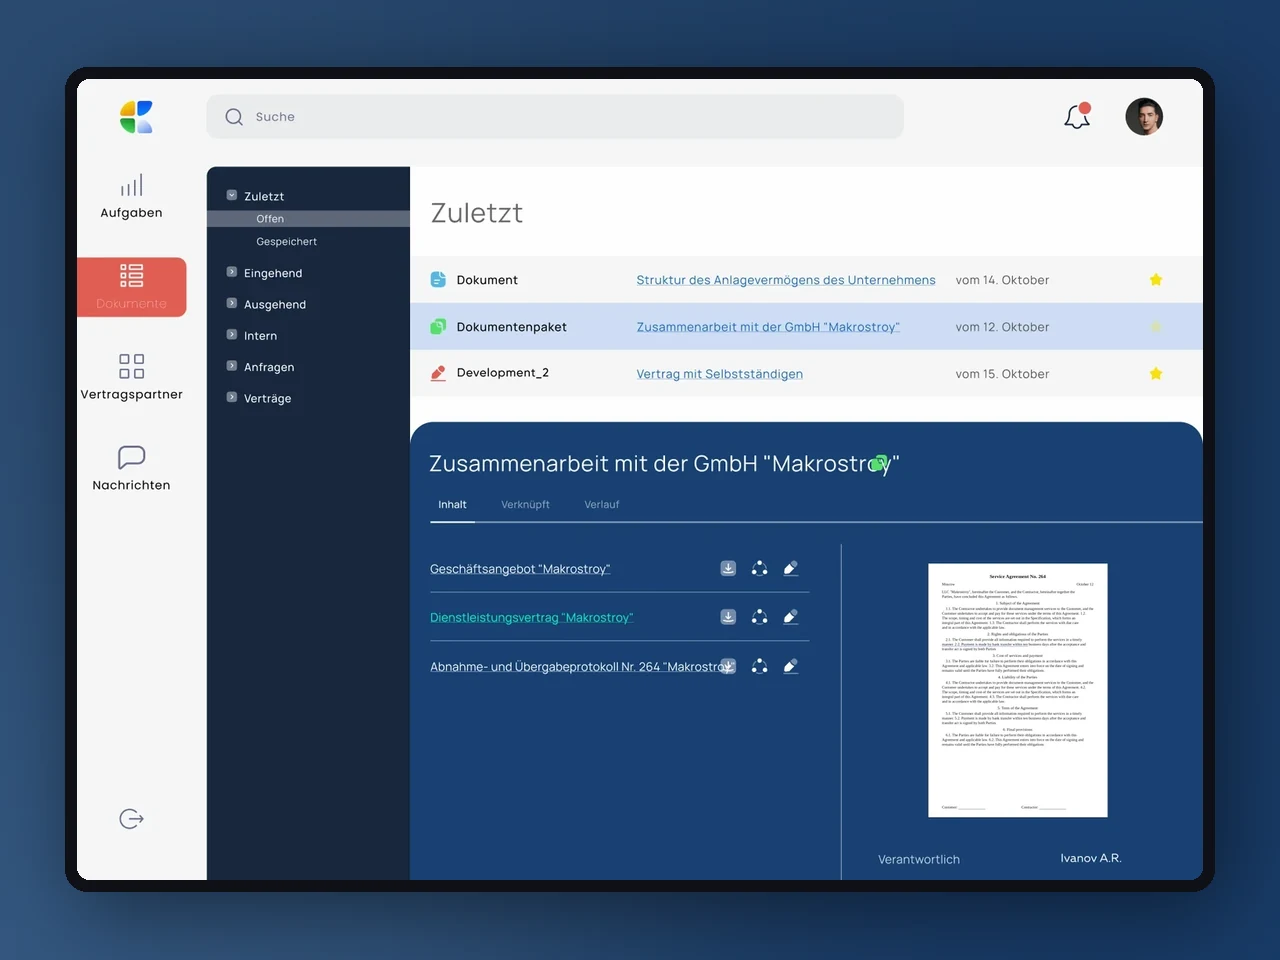
Ein internes EDM für eine Einzelhandelskette — E-Signaturen, Genehmigungsrouting, Gegenparteien und Aufgaben auf React + Laravel, entwickelt für US- & EU-Betrieb.
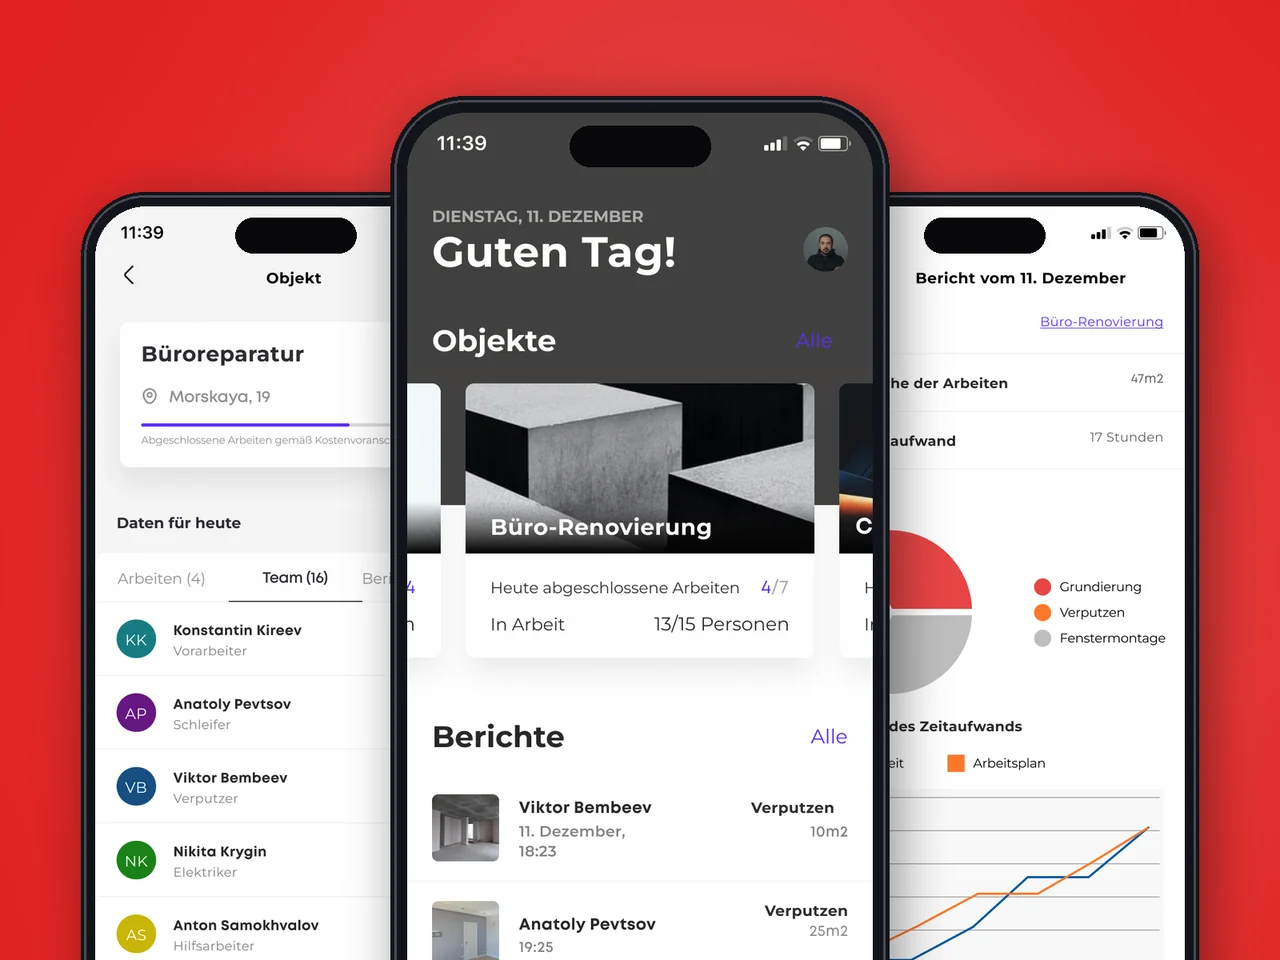
Flutter-Außendienst-Apps plus ein React/Laravel-Webpanel — fotogestützte Arbeitsabnahme, Projekt-Boards und Plan-vs.-Ist-Analysen für US- & EU-Märkte.
Entwickler, die BSI-IT-Grundschutz-Bausteine kennen und OZG-Umsetzungskonzepte schreiben können — kein Einarbeitungsaufwand auf dem Zeitplan öffentlicher Auftraggeber.
BITV 2.0 und WCAG 2.2 AA sind für Behördenwebseiten gesetzlich vorgeschrieben und in unserer CI eingated — Konformitätsnachweise pro Release, nicht am Projektende.
Festpreis-Optionen für öffentliche Ausschreibungen, DACH-Zeitzonenüberlappung, deutschsprachige Projektdokumentation und Betrieb auf deutschen oder EU-souveränen Infrastrukturen (T-Systems, OVHcloud).
OZG-konform · BSI-Grundschutz · BITV 2.0 · NIS2 · DSGVO · eIDAS · EU-KI-Verordnung · ISO-27001-bereit · SOC 2 Type II in Vorbereitung.
Digitale Dokumentenunterzeichnung ist rechtlich vermintes Terrain. YuSMP entwickelte in einem einzigen Auftrag den mobilen Signatur-Flow und das Symfony-CRM, übernahm das KYC-Onboarding und lieferte API-Dokumentation, die unser Compliance-Team binnen Tagen freigab.
Eine Einzelhandelskette mit Dutzenden von Standorten braucht Dokumentenworkflows, die nicht-technisches Personal ohne Schulung befolgen kann. YuSMP entwickelte ein internes DMS mit Genehmigungsketten, Versionierung und rollenbasiertem Zugriff — das sauberste System, das wir je eingesetzt haben.
1 / 2
Ausführliche Leitfäden zur Entwicklung konformer Software für den öffentlichen Sektor — Autorisierung, Barrierefreiheit, Prozess und Kosten.
FAQ
Wir entwickeln Bürgerportale nach den Vorgaben des Onlinezugangsgesetzes (OZG): nutzerfreundliche Online-Antragsformulare, sichere Authentifizierung über BundID und das EfA-Prinzip (Einer-für-Alle) für föderale Wiederverwendbarkeit. BITV 2.0 und WCAG 2.2 AA sind für Behördenwebseiten Pflicht und in der Definition of Done verankert.
Wir orientieren uns am BSI-IT-Grundschutz-Kompendium: strukturierte Schutzbedarfsfeststellung, Modellierung nach Bausteinen, Risikoanalyse und Erstellung der Sicherheitskonzepte. Für Behörden mit erhöhtem Schutzbedarf entwickeln wir Maßnahmen gemäß BSI C5 und NIS2-Anforderungen.
Ja. Wir implementieren XÖV-konforme XML-Schnittstellen für den Datenaustausch zwischen Behörden, integrieren bestehende Fachverfahren über standardisierte Schnittstellen und berücksichtigen das eGovernment-Gesetz (EGovG) für elektronische Aktenführung.
Wir klassifizieren Systeme nach EU-KI-Verordnungs-Risikostufen, dokumentieren Trainingsdaten und entwickeln die technische Dokumentation für Hochrisiko-Behördennutzung. KI-Pilotprojekte für Smart Cities (München, Hamburg, Berlin) begleiten wir mit vollständiger Risikofolgenabschätzung.
Ja. Wir entwickeln Vergabe-Workflows, die mit DTVP und cosinex kompatibel sind, bilden Anforderungen der VOB/VOL/VgV ab und unterstützen die digitale Angebotseinreichung gemäß EU-weiten Vergaberichtlinien.
Wir arbeiten mit Festpreis oder T&M unter öffentlichen Beschaffungsrahmen, liefern in behördenkontrollierten Umgebungen und synchronisieren Release-Trains mit parlamentarischen oder Haushaltsjahr-Änderungskalendern.
Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.
Antwort innerhalb eines Geschäftstages. NDA auf Anfrage.
Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.
E-Mail: sales@yusmpgroup.com
Telefon: +374 44 871 811
Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)