Services individuels
à partir de $200
ponctuel · à la carte
Travaux Azure ciblés, à la carte : un module de landing zone CAF, un pipeline DMS unique, une revue FinOps/Hybrid Benefit ou une revue Bicep/Terraform, cadrés isolément.
Des migrations cloud nativement Microsoft réalisées correctement : CAF Enterprise-Scale Landing Zones en Terraform AVM ou Bicep, évaluation 7R pilotée par Azure Migrate, replatforming AKS / App Service / Container Apps, consolidation SQL Server vers Azure SQL MI via DMS online, et Defender for Cloud intégré aux fondations. Ingénieurs Azure senior en heure d'Europe centrale (CET) avec chevauchement avec la côte est des États-Unis, EU Data Boundary par défaut, Hybrid Benefit appliqué partout où vos licences le permettent. Tarifs forfaitaires, tout compris, en USD : services individuels à partir de $200, lift-and-shift à partir de $1,800, re-platform à partir de $4,100, sortie complète d'AWS/Azure/GCP à partir de $5,800. Propriété intellectuelle transférée dès le premier jour, sans marge de recrutement, sans surcoût d'outils.
Architectes cloud certifiés Azure · livraison CAF & Well-Architected · aligné RGPD · prêt ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · journée de travail CET avec chevauchement 9h–13h ET
Azure récompense les équipes qui suivent le Cloud Adoption Framework et pénalise celles qui improvisent. Nous n'improvisons pas. Chaque mission démarre depuis la CAF Enterprise-Scale Landing Zone, déployée via les Terraform Azure Verified Modules officiels ou Bicep, avec une hiérarchie de management groups alignée sur vos unités métier et des initiatives Azure Policy qui imposent l'épinglage de régions, le tagging et Defender for Cloud en niveau Standard. L'identité repose sur Entra ID avec PIM obligatoire en production. Les charges de travail de l'UE sont hébergées en West Europe, North Europe, Sweden Central ou France Central avec des engagements EU Data Boundary appliqués par policy et audités chaque mois. Le Hybrid Benefit est appliqué dès le premier jour — laisser 40 pour cent des dépenses Windows/SQL sur la table n'est pas de l'ingénierie, c'est de la négligence d'achat. Vous migrez hors d'AWS ou vous optez pour du multi-cloud ? Découvrez nos services de migration AWS, notre conseil cloud & DevOps en continu, et notre conseil Kubernetes dédié pour AKS à grande échelle.
Découverte avec ou sans agent, recommandations de rightsizing des VM, scoring de compatibilité SQL Server vers SQL MI, carte des dépendances (complétée par du traçage eBPF si nécessaire), matrice de décision 7R par charge de travail.
Enterprise-Scale Landing Zone via Terraform AVM ou Bicep, hiérarchie de management groups alignée sur votre organisation, initiatives Azure Policy, vNet hub-spoke avec Azure Firewall Premium, Entra ID + PIM, Defender for Cloud Standard.
Couches stateless vers App Service ou Container Apps avec Dapr ; charges complexes vers AKS avec Azure CNI Overlay, Workload Identity, add-on Azure Policy et NAP pour l'autoscaling des nœuds. ACR avec scan Defender dans le pipeline.
Consolidation SQL Server vers Azure SQL Managed Instance via la migration en ligne DMS avec un temps d'arrêt quasi nul ; PostgreSQL vers Azure Database for PostgreSQL Flexible Server avec HA et réplicas en lecture, endpoints privés uniquement.
Exports Cost Management vers ADLS Gen2 + Synapse, tagging imposé via Azure Policy, Hybrid Benefit appliqué à chaque SKU éligible, stratégie Reserved Instance + Savings Plan, Spot sur AKS pour le batch.
Azure Monitor + Log Analytics + Application Insights, OpenTelemetry pour l'instrumentation applicative, Defender for Cloud + Defender for Servers/SQL/Containers/Storage en niveau Standard, Sentinel SIEM en option avec des playbooks KQL personnalisés.
 Terraform AVMInfrastructure
 AKS + NAPInfrastructure
 PostgreSQL FlexBase de données
 Key Vault Managed HSMInfrastructure
Appliance Azure Migrate déployée, carte des dépendances construite, décision 7R par charge de travail, conception de la landing zone CAF, modèle de coûts avec Hybrid Benefit appliqué, vagues de migration avec jalons go/no-go.
Enterprise-Scale Landing Zone déployée via Terraform AVM, management groups, initiatives Azure Policy, vNet hub + Azure Firewall, fédération Entra ID, baseline Defender for Cloud, ExpressRoute ou VPN site à site.
Vagues de 10 à 30 VM chacune via Azure Site Recovery ou replatforming vers AKS/App Service. Bascules SQL DMS online dans des fenêtres de maintenance. Validation des performances par rapport à la baseline pré-migration avant décommissionnement.
Sprint d'optimisation FinOps, achat de Reserved Instance / Savings Plan, montée du secure-score Defender for Cloud au-dessus de 80, runbooks finalisés, astreinte en doublure pendant 30 jours avant que votre équipe en prenne la main.
Services individuels
à partir de $200
ponctuel · à la carte
Travaux Azure ciblés, à la carte : un module de landing zone CAF, un pipeline DMS unique, une revue FinOps/Hybrid Benefit ou une revue Bicep/Terraform, cadrés isolément.
Lift-and-shift
à partir de $1,800
ponctuel · réhébergement
Réhébergement d'une application sur Azure avec un minimum de changement : réplication Azure Site Recovery, une landing zone CAF, runbook de bascule avec rollback et une validation post-migration.
Re-platform
à partir de $4,100
ponctuel · services managés
Passage sur des services Azure managés : AKS / App Service / Container Apps, SQL Server vers Azure SQL Managed Instance via DMS online, CI/CD et observabilité reconstruits, FinOps dès le premier jour.
Sortie AWS/Azure/GCP
à partir de $5,800
ponctuel · sortie portable
Une sortie propre et portable du cloud que vous quittez : charges de travail conteneurisées, définies en IaC, et données extraites vers votre plateforme cible sans verrouillage.
Ce qui fait bouger le chiffre : la taille du parc (nombre de VM et de bases), le mix réhébergement/replatforming, le périmètre de conformité (RGPD / EU Data Boundary / HIPAA / PCI) et le volume de données à déplacer. Les frais cloud restent sur vos propres comptes, vous gardez donc la maîtrise des coûts. Vous voyez le budget ligne par ligne avant tout démarrage. Les prix sont indicatifs et fixés dans un devis écrit pour votre périmètre.
Toutes les missions incluent un NDA, un DPA conforme au RGPD avec CCT, un engagement EU Data Boundary appliqué via Azure Policy et une clause contractuelle d'absence de verrouillage fournisseur.
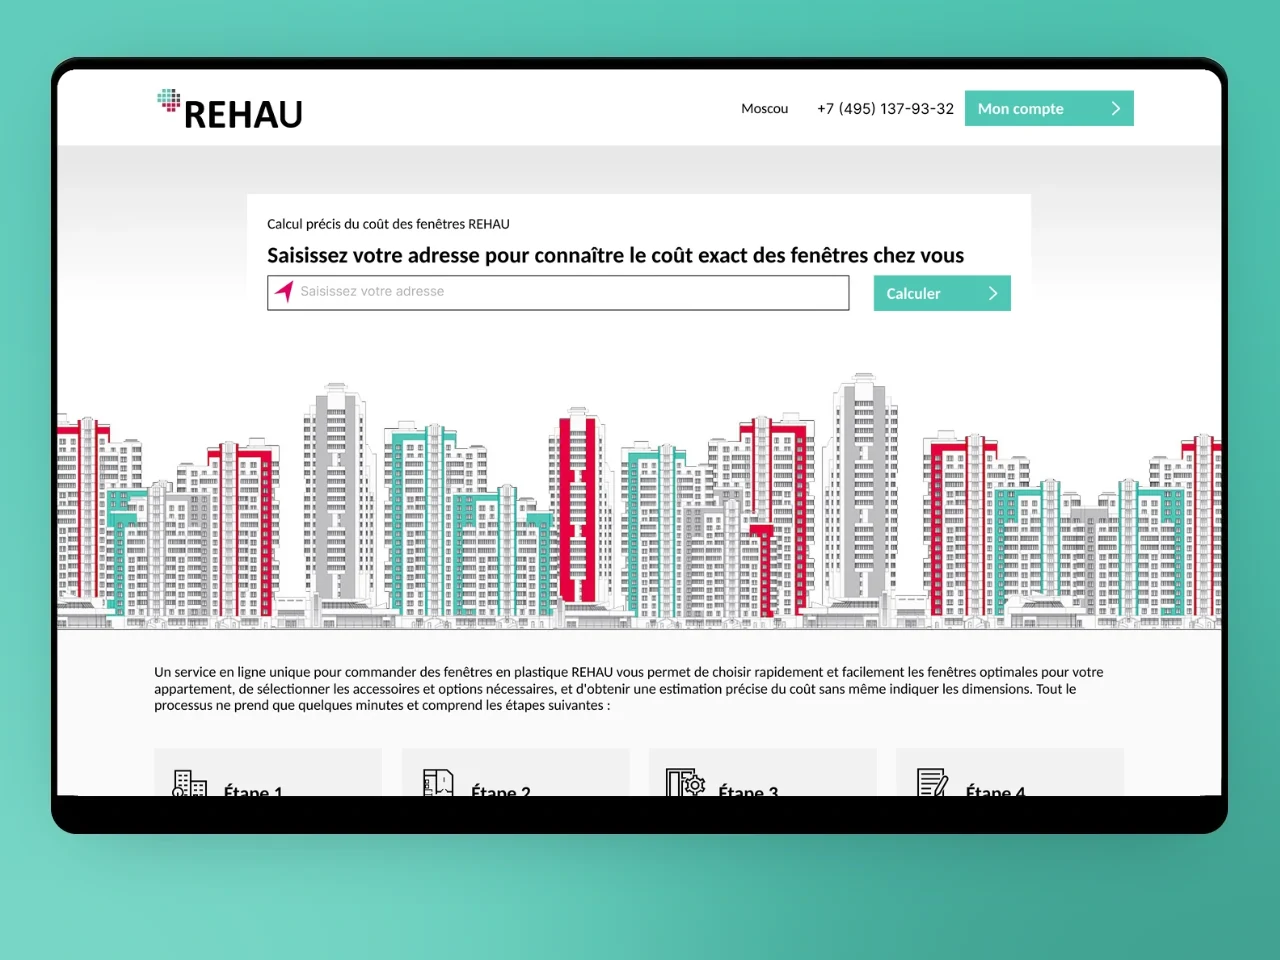
E-commerce B2B et configurateur de produits pour un fabricant mondial de polymères, avec tarification multi-régions, gestion des stocks et workflows concessionnaires.
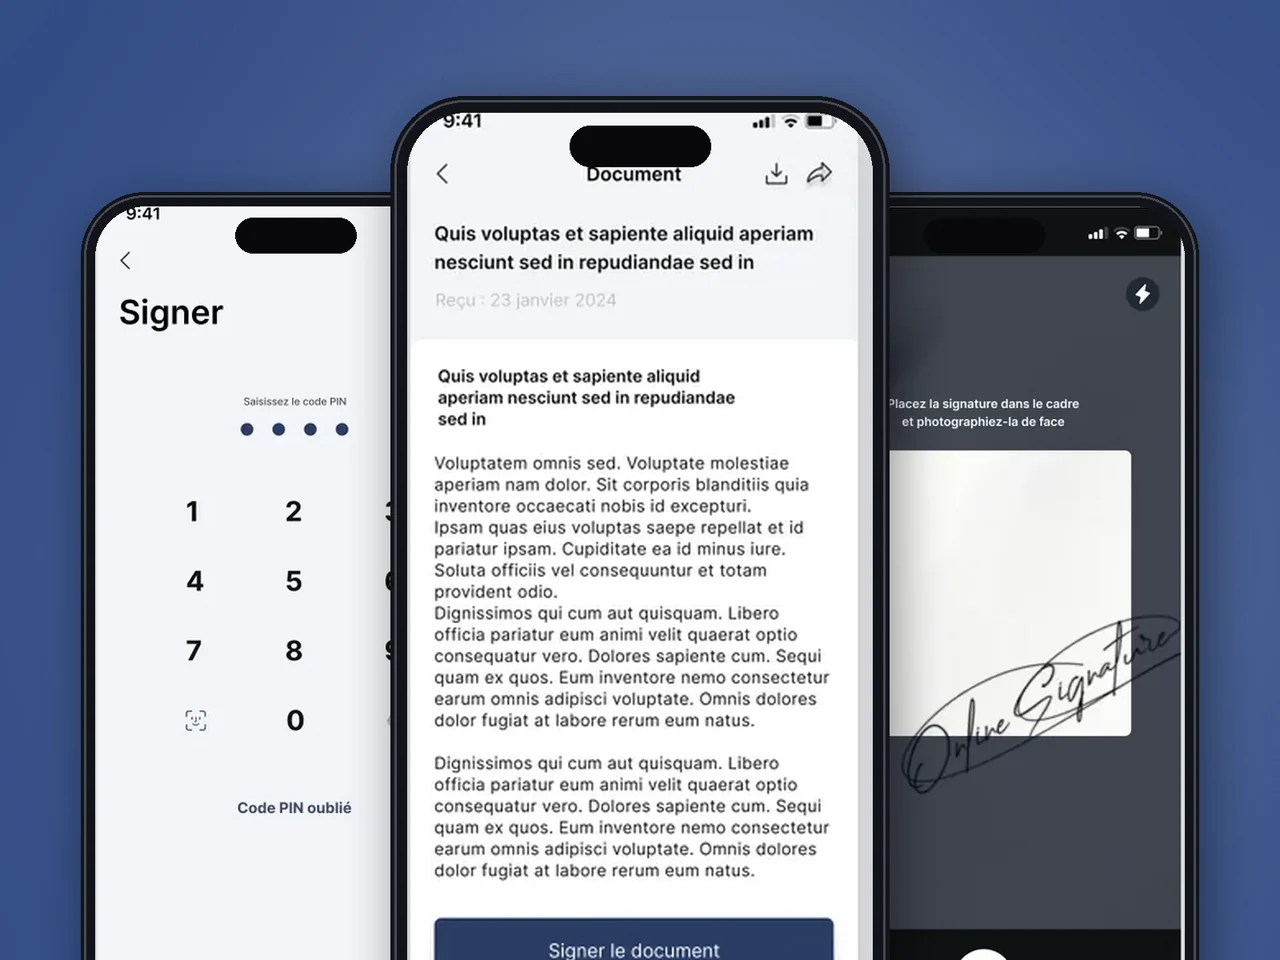
Applications de signature électronique natives iOS et Android avec un CRM Symfony + React pour un cabinet d'avocats transfrontalier — onboarding KYC et piste probante défendable pour les dossiers aux États-Unis et en Europe.
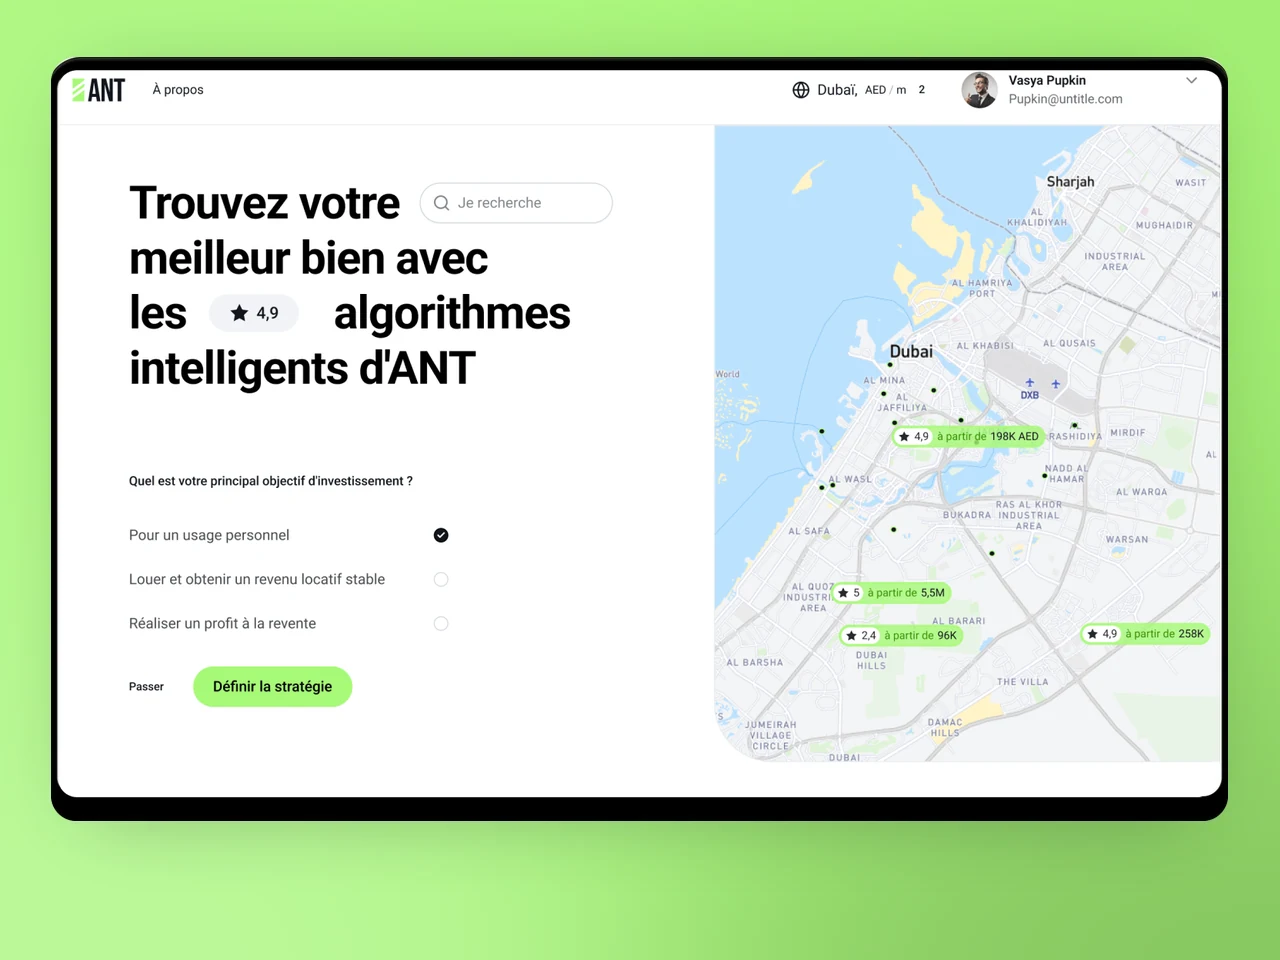
Plateforme web de place de marché immobilière avec CMS d'annonces, recherche et console d'administration B2B pour des opérateurs aux États-Unis et en Europe.
Résidence des données, disponibilité et conformité signifient des choses différentes dans chaque secteur. Nous associons une ingénierie de migration Azure disciplinée selon le CAF à des contrôles spécifiques à chaque secteur sur les marchés US et UE.
Zones d'atterrissage au périmètre PCI avec garde-fous Azure Policy, vNets hub-spoke segmentés, Key Vault Managed HSM et preuves de mise en production que votre QSA peut valider — la rigueur derrière notre plateforme EverCoin Bank.
Architectures compatibles HIPAA et alignées RGPD avec EU Data Boundary ou résidence des données aux US, flux de données documentés, stores PHI chiffrés et Customer Lockbox.
HealthTech sur AzureAutoscaling pour le trafic de pic saisonnier sur App Service et AKS, Front Door + WAF et garde-fous FinOps — le profil de charge derrière notre build de commerce B2B REHAU.
Pipelines d'événements en temps réel, régions à faible latence et SRE résilient pour les systèmes de dispatch, de suivi et de routage migrés vers Azure — le profil derrière notre application logistique xRouten.
Zones d'atterrissage en région souveraine, épinglage régional par Azure Policy aux frontières UE ou nationales, Confidential Computing pour les charges de travail attestables, et pistes d'audit complètes — les contrôles attendus par les équipes d'achat et d'accréditation avant qu'une charge de travail publique ne quitte le datacenter.
Des parcs hybrides qui gardent le MES/SCADA on-prem tout en déplaçant l'analytique, l'ERP et l'ingestion IoT vers Azure — IoT Hub, Event Hubs et Azure Arc pour la télémétrie de l'atelier, avec ExpressRoute relié à l'atelier et aucune dépendance stricte à la latence cloud pour les boucles de contrôle.
Conforme au RGPD · prêt pour ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · CCPA pris en compte
Nous suivons à chaque fois l'Enterprise-Scale Landing Zone du Cloud Adoption Framework de Microsoft, personnalisons délibérément et n'écrivons jamais une landing zone depuis zéro. C'est ce qui rend le parc post-migration maintenable par votre équipe, et non un artefact à la forme de YuSMP.
West Europe / North Europe / Sweden Central / France Central, épinglage de régions Azure Policy au niveau des management groups, Key Vault Managed HSM (FIPS 140-2 Level 3), Customer Lockbox activé, DPA aligné sur Schrems II avec CCT.
Chaque licence Windows Server et SQL Server éligible est mappée sur l'Azure Hybrid Benefit dès le premier jour. Économie typique de 40 pour cent sur ces seuls SKU — et nous auditons l'affectation chaque mois pour que la couverture ne dérive pas.
Pour les charges réglementées, nous livrons selon le Microsoft Well-Architected Framework avec des piliers sécurité, fiabilité et coût revus chaque trimestre. Un secure-score Defender >80 constitue un critère de sortie contractuel.
La synchronisation ERP en temps réel pour un catalogue de pièces auto est plus difficile qu'il n'y paraît — les prix changent à l'heure et le catalogue évolue en permanence. YuSMP a construit une intégration 1C bidirectionnelle qui fonctionne tout simplement, avec une vitrine soignée que les clients parcourent sans friction.
Une chaîne de retail avec des dizaines de points de vente a besoin de flux documentaires que le personnel non technique peut suivre sans formation. YuSMP a construit une GED interne avec chaînes d'approbation, gestion des versions et accès basé sur les rôles que notre responsable conformité a qualifiée du système le plus propre que nous ayons jamais déployé.
1 / 2
Oui — nous partons de l'Enterprise-Scale Landing Zone du Microsoft Cloud Adoption Framework et la personnalisons, sans jamais écrire une landing zone depuis zéro. Nous déployons via les Terraform AVM officiels (Azure Verified Modules) ou Bicep lorsque le client préfère l'outillage natif Microsoft. Les personnalisations sont délibérées : hiérarchie de management groups alignée sur vos unités métier (et non sur les valeurs par défaut de Microsoft), initiatives Azure Policy pour l'épinglage de régions et les verrous de ressources, Defender for Cloud en niveau Standard sur chaque abonnement, et une topologie vNet hub-spoke avec Azure Firewall Premium dans le hub. L'identité repose sur Entra ID (anciennement Azure AD) avec Privileged Identity Management obligatoire pour tout rôle supérieur à Reader sur les abonnements de production.
Azure Migrate pour l'évaluation et la cartographie des dépendances est vraiment bon — avec ou sans agent selon votre posture de sécurité. Nous l'utilisons comme source principale pour le right-sizing des VM et le scoring de compatibilité SQL Server vers SQL MI. Là où il atteint ses limites, c'est sur les dépendances au niveau applicatif des monolithes distribués ; nous le complétons donc avec les données Movere lorsqu'elles sont disponibles, ou mettons en place notre propre traçage léger basé sur eBPF pendant deux semaines pour capturer le trafic est-ouest. Le résultat est un graphe de dépendances unifié qui pilote la planification des vagues — et non trois tableurs concurrents.
Les charges de travail contenant des données personnelles de l'UE sont hébergées en West Europe (Pays-Bas), North Europe (Irlande), Sweden Central ou France Central selon les besoins de latence et de souveraineté. Nous utilisons Azure Policy au niveau des management groups pour refuser la création de ressources en dehors des régions approuvées — un développeur ne peut pas provisionner par accident en East US. Pour Schrems II, nous utilisons Customer Lockbox, le Confidential Computing (Intel SGX / AMD SEV-SNP) sur les SKU DCasv5/ECasv5 pour les charges attestables, des clés gérées par le client dans Azure Key Vault HSM (ou Azure Key Vault Managed HSM FIPS 140-2 Level 3), et des CCT dans le DPA. L'engagement EU Data Boundary de Microsoft est appliqué au niveau des tags d'abonnement et audité chaque mois.
La décision est dictée par les compétences de l'équipe, pas par la mode architecturale. Les couches web stateless sans besoin de mesh sidecar ou de réseau personnalisé vont vers App Service ou Azure Container Apps (avec Dapr activé lorsque nous avons déjà des patterns événementiels). Tout ce qui comporte une complexité réglementaire, des exigences d'isolation multi-tenant ou un réel besoin de service mesh va vers AKS — avec Azure CNI Overlay, le add-on Azure Policy, Workload Identity (et non pod identity), et un équivalent Karpenter via NAP (Node Auto Provisioning, actuellement en preview mais prêt pour la production d'après notre expérience). SQL Server est consolidé vers Azure SQL Managed Instance via la migration en ligne DMS avec un temps d'arrêt quasi nul ; PostgreSQL va vers Azure Database for PostgreSQL Flexible Server.
Cost Management + Billing exporte vers ADLS Gen2, puis Synapse ou Fabric pour l'analytique — pas du Power BI brut sur l'API, qui se fait throttler. La politique de tagging est appliquée via Azure Policy avec des règles de refus en cas de tag manquant : cost-center, environment, app-id, owner. La cadence FinOps est hebdomadaire : rightsizing via Azure Advisor, suivi de couverture des Reserved Instance et Savings Plan, Hybrid Benefit appliqué partout où les licences Windows Server / SQL Server le permettent (économie typique de 40 pour cent sur ces seuls SKU), VM Spot sur AKS pour les charges batch. Les économies typiques de la première année par rapport à la baseline lift-and-shift sont de 25–35 pour cent.
Tarifs forfaitaires, tout compris, en USD : services individuels à partir de $200, un lift-and-shift à partir de $1,800, un re-platform à partir de $4,100, et une sortie complète d'AWS/Azure/GCP à partir de $5,800. Vous voyez le budget ligne par ligne à la fin de la découverte et validez avant qu'une seule ligne de code soit écrite — sans marge de recrutement, sans surcoût d'outils, et les frais cloud restent sur vos propres comptes, vous gardez donc la maîtrise des coûts. Les délais évoluent avec la taille du parc : un parc de 250 VM avec consolidation SQL Server se termine généralement en 5–7 mois de bout en bout, les bascules SQL MI et les vagues de replatforming AKS étant chiffrées par vague.
Dites-nous où vous voulez être dans douze mois. Nous reviendrons vers vous avec un plan pour y parvenir.
Guides pratiques et analyses de nos ingénieurs pour 2026.
Partagez quelques informations et un consultant senior vous répondra sous un jour ouvré.
Email: sales@yusmpgroup.com
Phone: +374 44 871 811
Bureaux : KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Arménie · À distance — chevauchement avec la côte est des États-Unis (9 h–13 h ET)