Blog News Contatti Richiedi una proposta

Infrastructure as Code Pulumi per Automazione Cloud nel Linguaggio Reale

Pulumi consente agli ingegneri di definire l'infrastruttura cloud in TypeScript, Python, Go o .NET — gli stessi linguaggi, strumenti e framework di test utilizzati per il codice applicativo. Sviluppiamo stack Pulumi per AWS, Azure, GCP e Kubernetes, applichiamo guardrail di policy con CrossGuard, gestiamo i segreti con Pulumi ESC e colleghiamo l'automazione self-service tramite la Pulumi Automation API per team di prodotto statunitensi ed europei che necessitano di un'infrastruttura auditabile e riproducibile.

Pulumi consente agli ingegneri di definire l'infrastruttura cloud in TypeScript, Python, Go o .NET — gli stessi linguaggi, strumenti e framework di test utilizzati per il codice applicativo. Sviluppiamo stack Pulumi per AWS, Azure, GCP e Kubernetes, applichiamo guardrail di policy con CrossGuard, gestiamo i segreti con Pulumi ESC e colleghiamo l'automazione self-service tramite la Pulumi Automation API per team di prodotto statunitensi ed europei che necessitano di un'infrastruttura auditabile e riproducibile.

Sfide del settore che affrontiamo

Gestione dello stato e selezione del backend

Scegliere il backend di stato sbagliato — o operare senza locking — causa corruzione da apply concorrenti e stack in split-brain. Configuriamo Pulumi Cloud, S3 con cifratura lato server o backend Azure Blob con locking appropriato e controlli di accesso per ogni tier di ambiente.
Segreti che trapelano nei file di stato

Lo stato di Pulumi è JSON e può inavvertitamente persistere valori sensibili in output in chiaro. Facciamo audit degli output degli stack, contrassegniamo i valori sensibili con Output.secret e sostituiamo il passaggio ad-hoc dei segreti con Pulumi ESC affinché le credenziali non compaiano mai nello stato o nei log CI.

Applicazione delle policy tra i team

Senza guardrail, gli ingegneri distribuiscono risorse che violano la cifratura, il tagging o le policy di rete. Implementiamo policy pack CrossGuard — eseguiti lato server su Pulumi Cloud o localmente in CI — per bloccare le risorse non conformi prima di qualsiasi chiamata API cloud.

Rilevamento della deriva e modifiche fuori banda

Le modifiche alla console e gli hotfix applicati al di fuori di Pulumi si accumulano come deriva, rendendo imprevedibile il prossimo pulumi up. Pianifichiamo esecuzioni automatizzate di pulumi preview in CI, avvisiamo sulla diff output in Mattermost o Slack e applichiamo una policy di modifica infrastrutturale tramite PR.

Test del codice infrastrutturale

Il codice infrastrutturale viene spesso rilasciato senza test perché i framework di test tradizionali non modellano le risorse cloud. Scriviamo unit test Pulumi (simulando l'SDK) e test property-based che verificano le configurazioni delle risorse prima che venga effettuata qualsiasi chiamata API cloud.

Astrazione multi-cloud vs parità con Terraform

I team che migrano da Terraform affrontano un costo iniziale: nessun modulo community maturo, modello di programmazione asincrono non familiare e strumenti di importazione dello stato limitati.

Leggi di più

Manteniamo librerie di componenti Pulumi riutilizzabili per AWS, Azure e GCP ed eseguiamo pulumi convert per accelerare le migrazioni da Terraform.

Soluzioni che sviluppiamo

Stack IaC nel linguaggio reale

Stack Pulumi completi sviluppati in TypeScript o Python — lo stesso linguaggio del layer applicativo — con linting, type checking e supporto refactoring IDE integrato. Nessun HCL, nessun DSL.

Policy-as-code CrossGuard

Policy pack CrossGuard a livello organizzativo che applicano cifratura, tagging, esposizione di rete e controlli sui costi. Le policy vengono eseguite prima di pulumi up e bloccano le risorse non conformi al gate, non a posteriori.

Segreti e config Pulumi ESC

Gestione centralizzata di segreti e configurazione degli ambienti tramite Pulumi ESC — cifrata a riposo, iniettata al momento del deploy, con versioning e audit. Sostituisce file .env sparsi, sprawl di parametri SSM e credenziali hard-coded.

Piattaforme self-service con Automation API

Piattaforme per sviluppatori interni e pipeline CI costruite sull'Automation API di Pulumi — creazione, aggiornamento e teardown programmatici degli stack senza eseguire la CLI Pulumi. Abilita ambienti effimeri per-PR e workflow di provisioning dei tenant.

Test unit e property-based dell'infrastruttura

Gli unit test Pulumi simulano l'SDK cloud e verificano le proprietà delle risorse senza effettuare chiamate API. I test property-based validano gli invarianti di configurazione su input generati. Entrambe le suite vengono eseguite in CI a ogni pull request.

Librerie di componenti multi-cloud

Componenti Pulumi riutilizzabili — cluster EKS/AKS/GKE, pattern VPC/VNet, RDS/Azure SQL, S3/Blob storage con cifratura — condivisibili tra i team tramite npm o PyPI. Gli stack reference collegano gli output cross-stack senza accoppiare i file di stato.

Stack tecnologico

  • Pulumi (TypeScript / Python / Go / .NET)
  • backend di stato Pulumi Cloud
  • backend di stato S3/Azure Blob
  • policy-as-code CrossGuard
  • Pulumi ESC (segreti e config)
  • component resource
  • Automation API
  • provider dinamici
  • stack reference
  • test unit e property-based
  • multi-cloud (AWS / Azure / GCP / Kubernetes)

Conformità e normative

Traccia di change management SOC 2 · guardrail di policy CrossGuard · segreti cifrati Pulumi ESC · igiene della supply chain con provider con versione fissa

UE

  • GDPR — Pulumi ESC archivia tutti i segreti e la config cifrati a riposo e in transito; nessuna credenziale in chiaro compare nei file di stato, nei log CI o negli output degli stack.
  • EU AI Act — il lineage completo dell'infrastruttura tramite cronologia dello stato immutabile e stack reference fornisce la traccia di provenienza richiesta per i deploy di sistemi AI.
  • NIS2 — la policy-as-code CrossGuard applica la segmentazione di rete, la cifratura a riposo e i requisiti di logging prima della distribuzione di qualsiasi risorsa; il rilevamento della deriva viene eseguito in base a un piano.
  • eIDAS — il provisioning di certificati e chiavi (ACM, Key Vault, GCP KMS) è codificato nei componenti Pulumi, rendendo la rotazione dei certificati un'operazione testata e auditabile anziché un passaggio manuale.

USA

  • SOC 2 — ogni modifica all'infrastruttura passa attraverso una PR con output di preview, approvazione umana e log di up; la cronologia dello stato in Pulumi Cloud o S3 fornisce le evidenze di change management di cui i clienti regolamentati hanno bisogno.
  • Policy-as-code — i guardrail CrossGuard vengono eseguiti prima di pulumi up e bloccano le risorse non conformi, fornendo ai team di compliance un controllo preventivo anziché uno rilevativo.
  • Igiene dei segreti — Pulumi ESC cifra i segreti lato server e li inietta negli stack al momento del deploy; i segreti non compaiono mai in chiaro nello stato o nel version control.
  • Supply chain — le versioni dei provider sono bloccate nel codice e validate in CI; i test unit e property-based dell'infrastruttura rilevano le regressioni di configurazione prima che raggiungano la produzione.

Cosa dicono i clienti

“
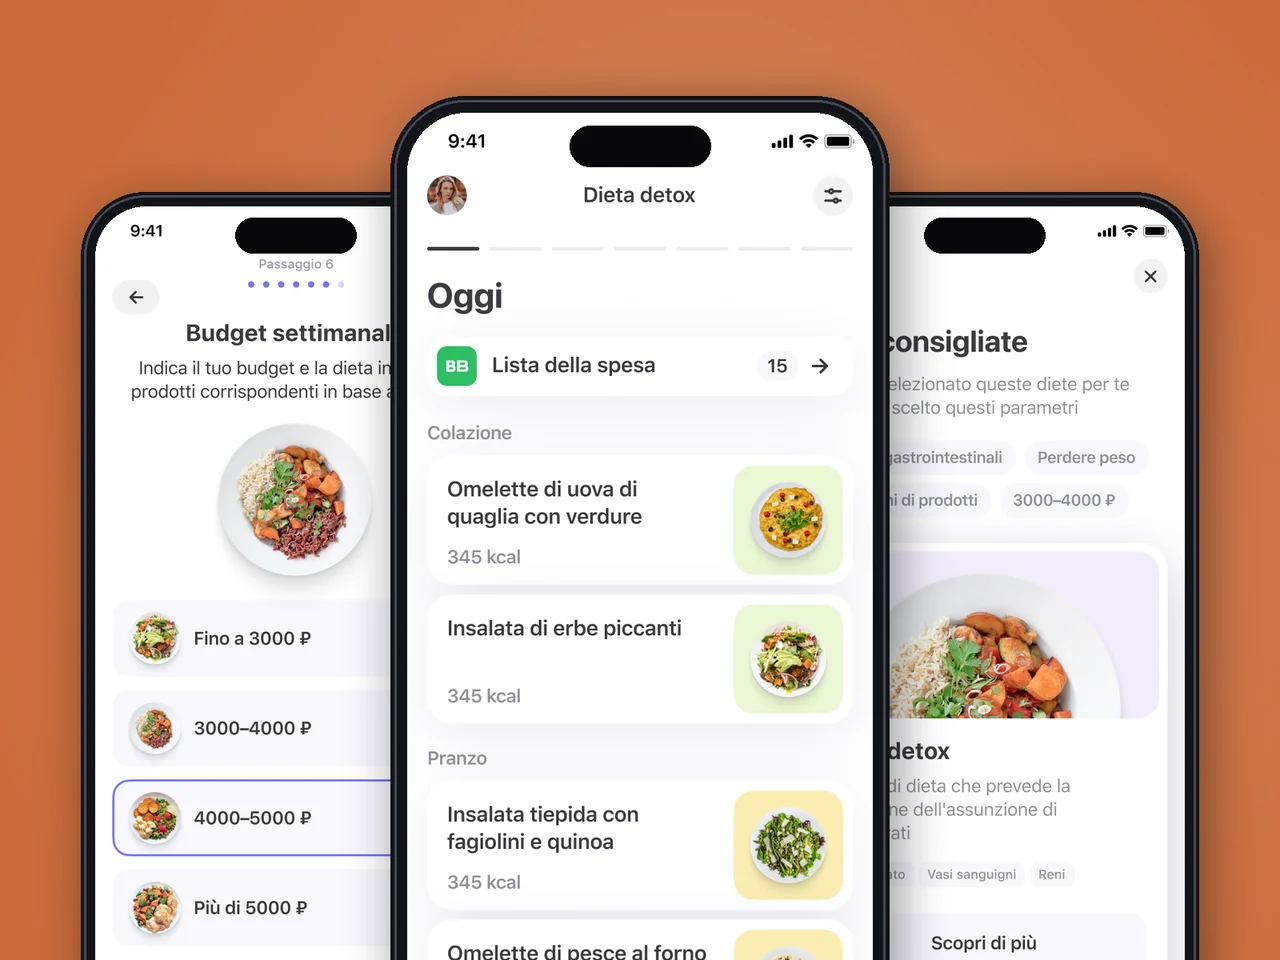
Avevamo un'idea e tempistiche stringenti. YuSMP ha trasformato uno scheletro Flutter in un'app per la nutrizione pronta per la produzione con motore calorico, piani alimentari e abbonamenti App Store in quattro mesi. La retention a 90 giorni ha superato il nostro benchmark del 30%.
Sophie LaurentCPO, BasilDoc
Vedi il caso →
“
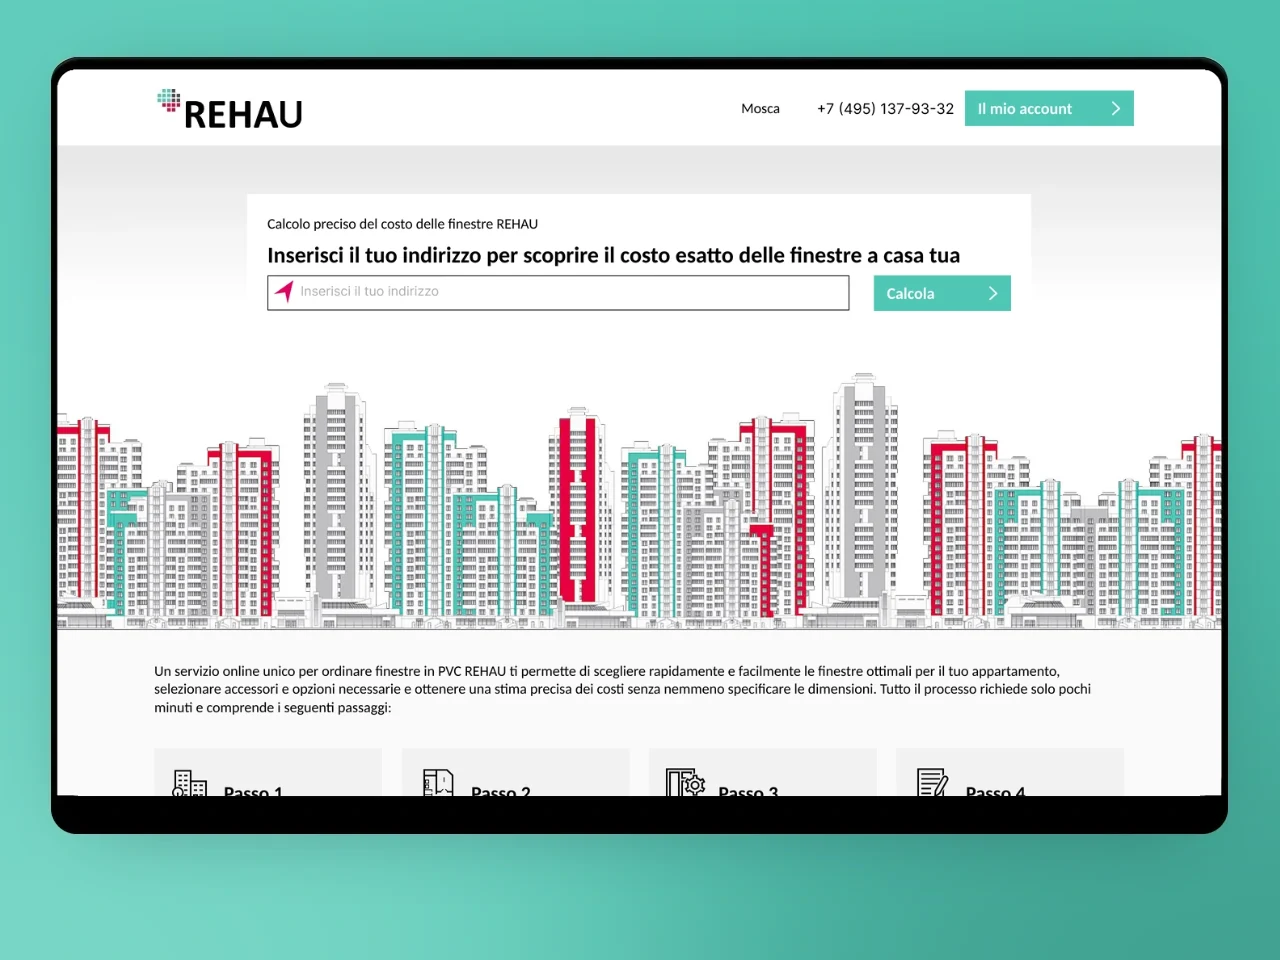
Il commercio B2B per un brand di prodotti polimerici significa configuratori di prodotti complessi, livelli di prezzo per i dealer e flussi di ordini che gli acquirenti non tecnici devono navigare. YuSMP ha costruito una piattaforma che i nostri dealer hanno adottato senza una singola sessione di formazione. I volumi di ordini tramite il portale sono raddoppiati nel primo anno.
Stefan NeumannHead of E-Commerce, REHAU
Vedi il caso →
“
Un motore di decisione sui prestiti che impiega dieci volte meno tempo per approvare non avviene per caso. YuSMP ha costruito la pipeline di scoring, l’integrazione con i bureau del credito e un back-office che i nostri sottoscrittori apprezzano davvero. I tempi di approvazione sono passati da due giorni a meno di quattro ore.
Gregory LawsonCTO, LoanFlow
Vedi il caso →
“
Pubblichiamo decine di articoli sportivi al giorno. YuSMP ha costruito una pipeline editoriale usando un bot Telegram come CMS — i redattori pubblicano una volta sola, il contenuto arriva sul web, su iOS e su Android istantaneamente. L'architettura non richiede alcuna manutenzione quotidiana.
Ryan O'ConnorCEO, Media Arena
Vedi il caso →

1 / 4

Perché i team di ingegneria scelgono YuSMP per lo sviluppo Pulumi

Il vostro linguaggio, la vostra toolchain

L'infrastruttura viene scritta nello stesso TypeScript o Python dell'applicazione — stesso linter, stesso IDE, stesso test runner. Gli ingegneri non cambiano contesto verso HCL e non mantengono un set di competenze IaC separato.

Applicazione delle policy prima del deploy

CrossGuard blocca le risorse non conformi al momento di pulumi up — prima di qualsiasi chiamata API cloud. La conformità è preventiva, non un audit post-deploy. I clienti regolamentati USA e UE ottengono un controllo da mostrare agli auditor.

Automation API per il platform engineering

La Pulumi Automation API espone il motore Pulumi completo come libreria, abilitando piattaforme interne, provisioner di tenant e workflow di ambienti effimeri che sono impossibili con strumenti IaC solo CLI.

Domande frequenti

Domande frequenti su Pulumi Infrastructure as Code

Pulumi o Terraform — quale scegliere?

Terraform (HCL) ha un ecosistema di provider più ampio e più moduli community. Pulumi è la scelta migliore quando il vostro team scrive già TypeScript, Python o Go e vuole utilizzare le funzionalità del linguaggio reale — loop, funzioni, classi, unit test — senza imparare HCL. Pulumi fornisce anche l'Automation API per incorporare IaC nel codice applicativo, cosa che Terraform non può eguagliare. Entrambi gli strumenti sono maturi; la scelta riguarda principalmente le competenze linguistiche esistenti del vostro team e la necessità di automazione programmabile.

Come gestisce Pulumi lo stato remoto?

Pulumi supporta più backend di stato: Pulumi Cloud (gestito, con RBAC, cronologia e applicazione delle policy), S3 con cifratura lato server e locking DynamoDB, Azure Blob Storage e GCS. Separiamo lo stato per ambiente (dev / staging / prod) e per sottosistema principale per limitare il raggio di esplosione. I file di stato sono cifrati a riposo; gli output sensibili sono contrassegnati con Output.secret affinché siano cifrati nello stato e mai registrati.

Come funzionano i segreti in Pulumi?

Pulumi offre due layer di gestione dei segreti. I segreti a livello di stack utilizzano la chiave di cifratura dello stack (Pulumi Cloud o una chiave gestita dal cliente) per cifrare i valori di output individuali nello stato. Pulumi ESC (Environments, Secrets, Config) è il metodo più recente e raccomandato: i segreti vengono archiviati centralmente, con versioning, cifrati lato server e iniettati negli stack e negli ambienti CI al momento dell'esecuzione, eliminando completamente le credenziali in chiaro dai file di stato e dai log CI.

Che cos'è CrossGuard e come applica la conformità?

CrossGuard è il framework policy-as-code di Pulumi. Si scrivono policy in TypeScript o Python che verificano le proprietà delle risorse — cifratura abilitata, accesso pubblico bloccato, tag richiesti presenti. Le policy vengono raggruppate in policy pack ed eseguite lato server su Pulumi Cloud (bloccando l'aggiornamento) o localmente in CI. CrossGuard supporta policy advisory (solo avviso) e policy obbligatorie (blocco del deploy). I clienti regolamentati utilizzano pack obbligatori per garantire che nessuna risorsa non conforme raggiunga la produzione.

È possibile testare il codice infrastrutturale di Pulumi?

Sì. Pulumi fornisce due layer di test. Gli unit test simulano l'SDK di Pulumi e verificano le configurazioni delle risorse senza effettuare chiamate alle API cloud — veloci ed eseguibili in CI senza credenziali. I test property-based utilizzano il motore Pulumi reale su uno stack di test e verificano che le risorse distribuite soddisfino degli invarianti. Scriviamo entrambi i layer per ogni componente non banale, fornendo ai team la stessa fiducia nei test per l'infrastruttura come per il codice applicativo.

Come si migra un codebase Terraform esistente a Pulumi?

Pulumi include pulumi convert --from terraform, che traduce i moduli HCL in TypeScript, Python o Go. Per codebase di grandi dimensioni convertiamo in modo incrementale: wrapping dello stato Terraform esistente con la sorgente dati Terraform remote-state di Pulumi, poi migrazione dei sottosistemi uno per uno. Lo stato delle risorse già provisionate viene importato con pulumi import affinché Pulumi ne prenda la proprietà senza ri-provisionare. Eseguiamo sia Terraform che Pulumi in parallelo durante la finestra di transizione per evitare downtime.

Come si gestisce l'infrastruttura su AWS, Azure e GCP con Pulumi?

Ogni cloud è un provider Pulumi separato installato come dipendenza del pacchetto. Organizziamo gli stack per ambiente e regione cloud, utilizziamo stack reference per condividere gli output tra stack (ad es. uno stack di rete condiviso consumato dagli stack applicativi) e manteniamo una libreria di componenti riutilizzabili per i pattern comuni su ogni cloud. Le versioni dei provider sono bloccate nel codice e aggiornate con cadenza pianificata tramite esecuzioni automatizzate di preview per rilevare le breaking change prima che si propaghino.

Sviluppate un'infrastruttura cloud auditabile e con policy applicate con ingegneri Pulumi senior

Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.

Richiedi una proposta

Risposta entro 1 giorno lavorativo. NDA su richiesta.

Richiedi una proposta

Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.

Stima del progetto gratuita — ti inviamo un piano entro 1–2 giorni lavorativi.
  • Analisi dei requisiti e consigli sullo stack tecnologico
  • Stima di tempi, budget e composizione del team
  • Senza impegno — solo un piano chiaro

Email: sales@yusmpgroup.com

Telefono: +374 44 871 811

Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)

— campi obbligatori