Blog News Contact Demander une proposition

Services de développement logiciel conforme HIPAA pour la HealthTech, la télésanté et le SaaS de santé numérique

HIPAA n'est pas une case à cocher — c'est une Privacy Rule, une Security Rule avec plus de 50 spécifications de mise en œuvre, une Breach Notification Rule assortie d'un délai de 60 jours, et des sanctions HITECH qui placent les business associates directement dans le viseur de l'OCR. Nous bâtissons l'analyse de risque du §164.308(a)(1)(ii)(A), les mesures administratives/physiques/techniques des §164.308–316, les pipelines de PHI chiffrées sur des services AWS/GCP/Azure éligibles HIPAA, le workflow de Business Associate Agreement au titre du §164.504(e), et le runbook de Breach Notification au titre des §164.400–414. Des contrôles de qualité ingénierie, des preuves lisibles par un juriste, une documentation défendable devant l'OCR. À partir de 7 500 EUR pour l'évaluation.

9+Années d'activité
80+Ingénieurs seniors en poste
120+Projets livrés
71NPS client

Des ingénieurs qui lisent le Terraform avant le classeur de politiques · conforme RGPD · prêts ISO 27001 · SOC 2 Type II en cours · compatible HIPAA · sensibilisés HITECH · journée de travail CET avec un recouvrement 9h–13h ET

Le registre des Resolution Agreements de l'OCR est un mur de règlements à sept chiffres pour des manquements entièrement évitables dans le code : analyses de risque absentes, ordinateurs portables non chiffrés, journaux d'audit que personne ne lit, et BAA jamais signés. Les sanctions pécuniaires civiles selon la structure à paliers de HITECH atteignent 2 067 813 € par catégorie de violation et par an (montant ajusté 2024). Le bon livrable n'est pas un classeur de politiques — c'est un système où chaque point de contact avec des PHI est journalisé, où chaque membre du personnel a un identifiant unique, où chaque sauvegarde est chiffrée sous une clé KMS rotative côté client, et où chaque BAA est à jour. Nous le bâtissons ainsi dès la première fois. Voyez-le en pratique dans notre étude de cas Unilab.

Ce que nous livrons

Analyse de risque §164.308(a)(1)(ii)(A)

L'artefact fondateur que l'OCR demande en premier. Inventaire des actifs, appariement menaces/vulnérabilités, scoring vraisemblance/impact selon le NIST SP 800-30, décisions de risque résiduel signées par le Security Official, et un plan de remédiation suivi et rafraîchi au moins une fois par an.

Mesures techniques

Contrôles du §164.312 dans le code : identifiants utilisateur uniques, déconnexion automatique, AES-256 au repos, TLS 1.2+ en transit, contrôles d'intégrité, authentification de la personne/entité avec MFA, et journaux d'audit résistants à la falsification. Clés KMS rotatives côté client et cloisonnées par locataire.

Mesures administratives

Programme §164.308 : désignation du Security Official, habilitation du personnel, politique de sanctions, plan de continuité avec sauvegarde/PRA/mode d'urgence, évaluation périodique, et un runbook de procédures d'incident de sécurité arrimé au workflow de Breach Notification.

Programme BAA

Modèle de Business Associate Agreement §164.504(e), répercussion BAA vers les sous-traitants, questionnaire de due diligence fournisseurs, et un inventaire qui suit la date d'effet, le périmètre et le renouvellement de chaque BAA. BAA des fournisseurs cloud (AWS/GCP/Azure) signés avant que la moindre PHI n'atterrisse.

Workflow de Breach Notification

Runbook §164.400–414 : modèle d'évaluation de risque à quatre facteurs, notification BA-vers-CE sous 60 jours, notification CE-vers-personne, soumission au portail HHS OCR (500+ sous 60 jours ; annuelle pour les plus petites), et déclencheurs de notification aux médias. Preuves de safe harbour pour PHI chiffrées pré-positionnées.

Journalisation & revue d'audit

Contrôles d'audit §164.312(b) : événements d'accès aux PHI par enregistrement, stockage de journaux immuable (S3 Object Lock ou équivalent), rétention de 6 ans pour répondre au §164.530(j), et une SOP de revue hebdomadaire des journaux avec alertes d'anomalie alimentant la procédure d'incident de sécurité.

Règles, mesures et normes que nous couvrons

Privacy Rule §164.502Minimum Necessary §164.502(b)Usages & divulgations §164.506Autorisations §164.508Droits des personnes §164.524Traçabilité §164.528Security Rule §164.308Sécurité du personnel §164.308(a)(3)Analyse de risque §164.308(a)(1)Plan de continuité §164.308(a)(7)Physiques §164.310Techniques §164.312Contrôle d'accès §164.312(a)Contrôles d'audit §164.312(b)Intégrité §164.312(c)Transmission §164.312(e)Organisationnelles §164.314Politiques §164.316BAA §164.504(e)Breach Notification §164.400HITECH 2009Resolution Agreements de l'OCRNIST SP 800-66r2HHS Security Risk Assessment Tool42 CFR Part 2CMIA / Texas HB 300

Comment se déroule une mission

  1. 01

    Cadrage & classification

    Semaine 1 : confirmer le statut covered entity vs business associate, inventorier chaque point de contact avec des PHI, cartographier les flux de données à travers les comptes cloud et les sous-traitants, et identifier le périmètre du BAA fournisseur cloud dans lequel vous opérez réellement.

  2. 02

    Analyse de risque & écarts

    Semaines 2–3 : analyse de risque complète §164.308(a)(1)(ii)(A) selon la méthodologie NIST SP 800-30, scoring des écarts pour chaque spécification de mise en œuvre de la Privacy et de la Security Rule, et production d'une feuille de route de remédiation signée par le Security Official.

  3. 03

    Mise en œuvre

    Semaines 4–12 : construction des mesures techniques dans le code et l'IaC, livraison des politiques administratives et de la formation du personnel, signature des BAA, mise en place de la journalisation d'audit avec rétention de 6 ans, et répétition du workflow de Breach Notification.

  4. 04

    Exploitation

    Chaque mois : revue des journaux, suivi des BAA fournisseurs, registre des sanctions, delta trimestriel de l'analyse de risque, rafraîchissement complet annuel, et une répétition d'audit de style OCR qui exerce la liste des documents demandés au titre du §164.308.

Les domaines HealthTech pour lesquels nous développons

Plus le workflow est clinique et plus les données de santé (PHI) circulent, plus les garde-fous, la piste d'audit et la chaîne de BAA doivent être intégrés dès la conception. Voici les domaines produits HealthTech que nous maîtrisons au niveau du code.

Télésanté & applications patients

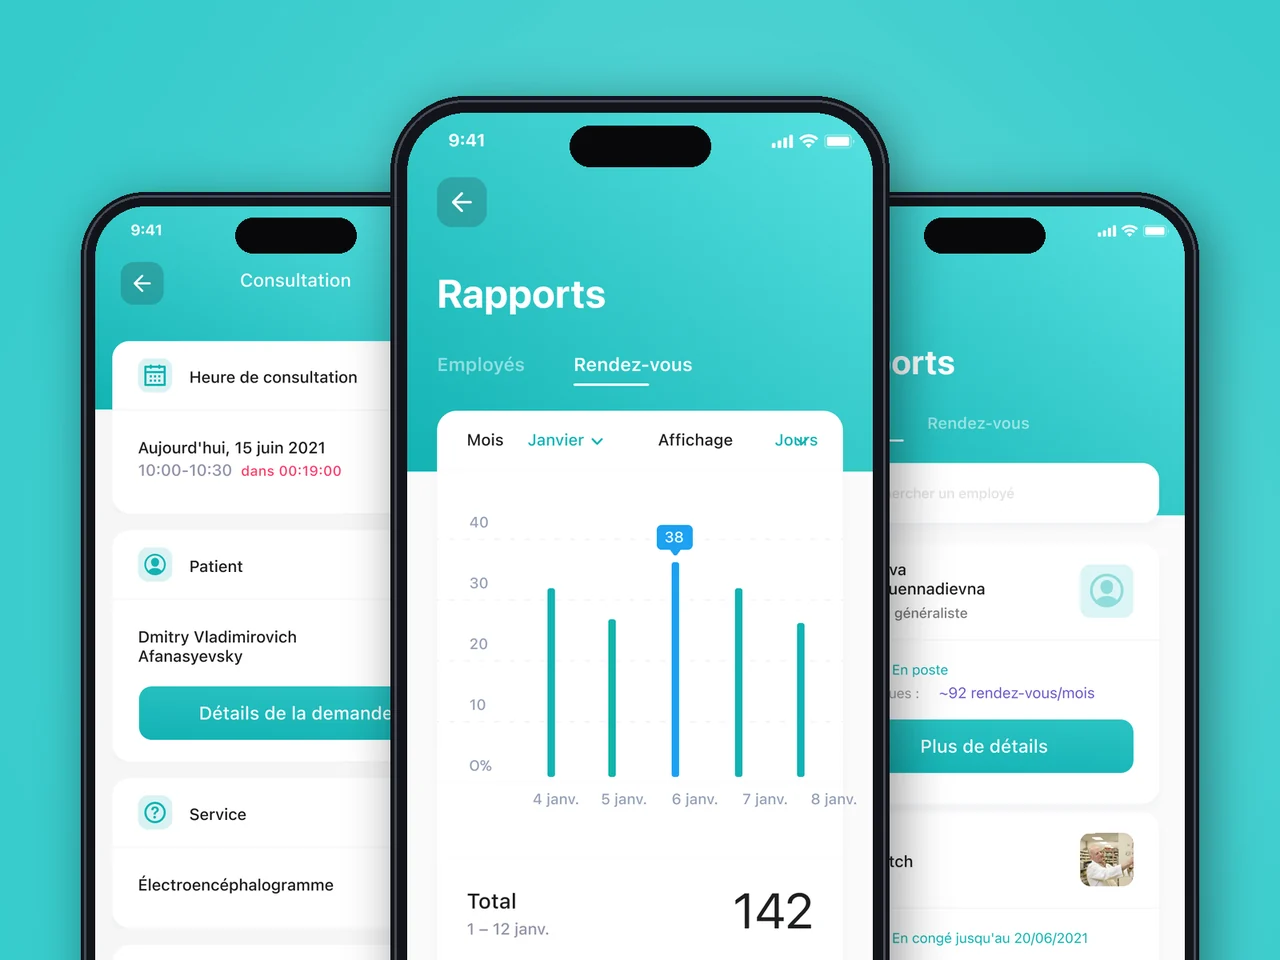
Des applications destinées aux patients et des suites de gestion du personnel par rôle à travers plusieurs cliniques — rendez-vous, dossiers et tableaux de bord avec identifiants utilisateur uniques, MFA, données de santé chiffrées et journalisation d'audit conforme au §164.312. Nous avons livré exactement cela, compatible HIPAA pour les US et l'UE, dans notre plateforme pour cliniques médicales.

Systèmes cliniques & de diagnostic

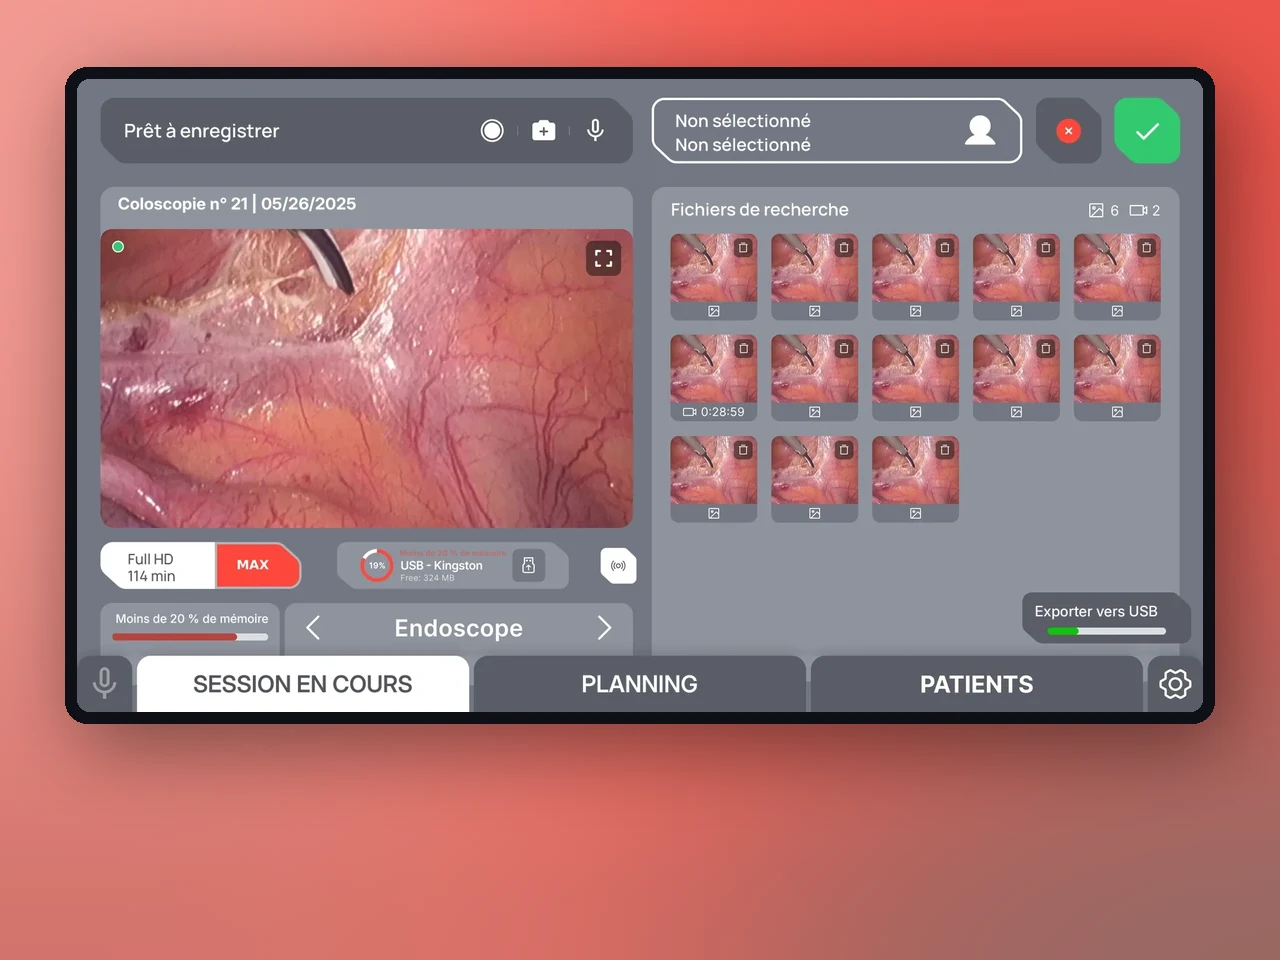
Saisie clinique, dossiers patients et export DICOM/HL7 où les contrôles d'intégrité (§164.312(c)) et la sécurité de transmission (§164.312(e)) pèsent le plus lourd. Notre plateforme d'endoscopie ArgoView enregistre, stocke et exporte les études avec une capture côté navigateur pour les cliniques US et UE.

Santé numérique & SaaS de laboratoire

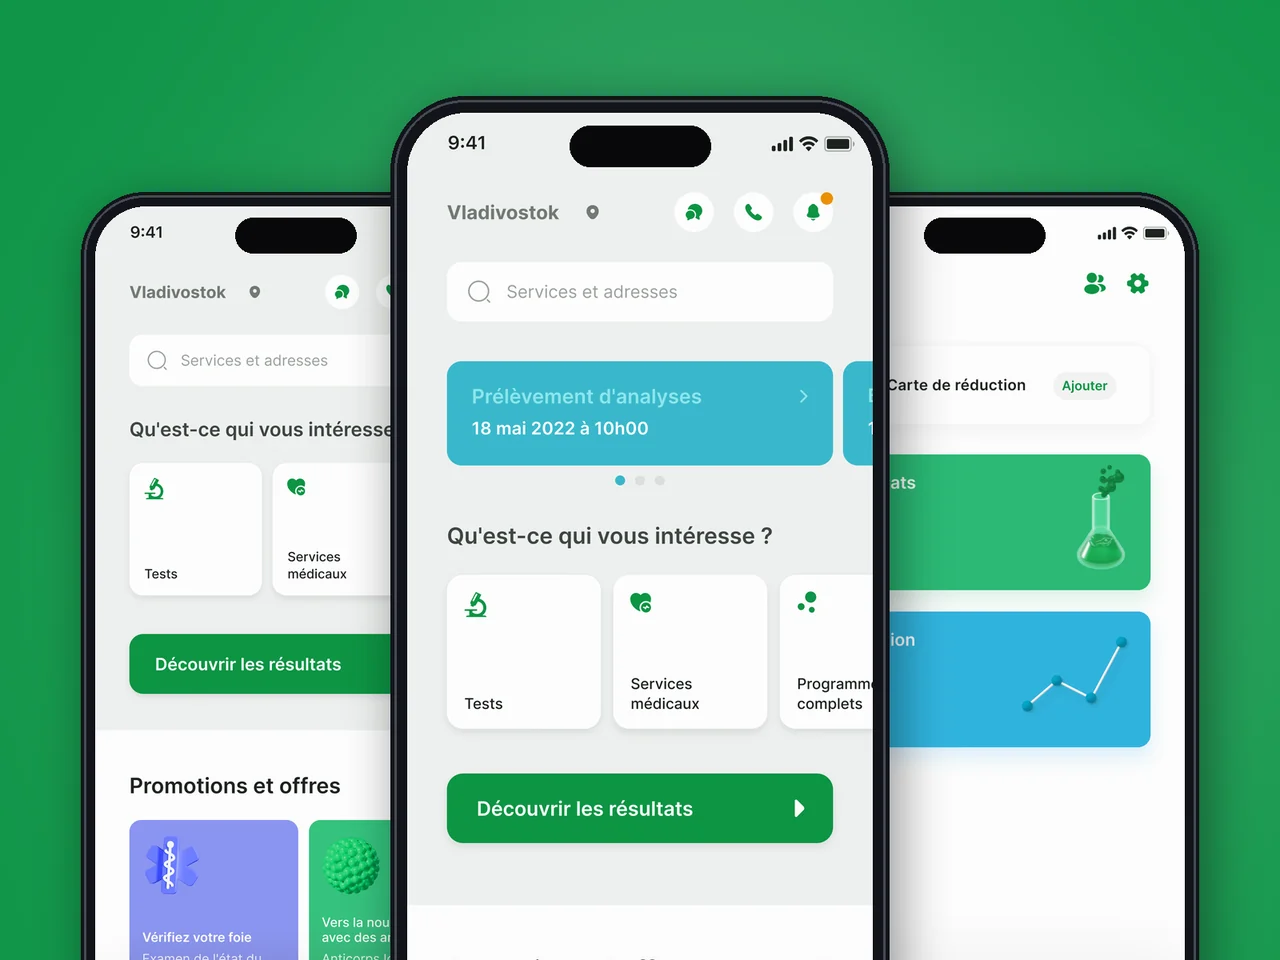
Des plateformes patients multi-sites avec réservation de rendez-vous, résultats numériques et intégrations de planification/comptabilité, où les données de santé traversent de nombreux systèmes et chaque étape nécessite un BAA et une cartographie des flux de données. Nous l'avons construit pour le réseau Unilab présent dans 40 villes et couvrant plus de 2 500 tests.

Santé comportementale & mentale

Des applications de prise de rendez-vous thérapeutique, de suivi de l'humeur et de soutien en cas de crise où la granularité du consentement est critique : le 42 CFR Part 2 s'applique aux données liées aux addictions, et les lois étatiques de parité en télésanté ajoutent souvent des exigences de consentement supplémentaires.

Lire la suite

Nous construisons le modèle de consentement en couches, des partitions de données distinctes pour les dossiers relevant du Part 2, et le journal d'audit de divulgation spécifique à chaque État, en plus des garde-fous HIPAA standards.
En savoir plus →

Plateformes assureurs & payeurs

Les portails de régimes santé, les moteurs de traitement des sinistres et les plateformes de gestion de l'utilisation sont des entités couvertes dont la surface de données de santé s'étend à l'éligibilité, aux sinistres, aux relevés de prestations (EOB) et aux workflows de gestion de l'utilisation.

Lire la suite

Les règles du minimum nécessaire (§164.502(b)) et des droits individuels (accès, modification, registre des divulgations) pèsent davantage. Nous construisons les workflows de demande de droits, le chiffrement au repos des données de sinistres, et les pipelines EDI 837/835 sur des services éligibles HIPAA.

En savoir plus →

Télésurveillance médicale & wearables

Les plateformes de télésurveillance médicale (RPM) qui agrègent des flux biométriques depuis des appareils connectés créent un pipeline de données de santé actif 24h/24 et 7j/7, du domicile du patient au tableau de bord du clinicien. La surface HIPAA inclut la sécurité de transmission appareil-vers-cloud (§164.312(e)), le contrôle d'accès au niveau API pour les connexions EHR en aval, et la cascade de BAA vers le fabricant de l'appareil.

Lire la suite

Nous concevons le pipeline de données de sorte que les données de santé ne touchent jamais un service non éligible, et le journal d'audit capture chaque événement de lecture d'appareil.

En savoir plus →

Forfaits de mission

Évaluation HIPAA

Deux à trois semaines, périmètre fixe. Analyse de risque §164.308(a)(1)(ii)(A), analyse des écarts au regard de la Privacy et de la Security Rule, cartographie des flux de PHI, inventaire des BAA, et une feuille de route de remédiation avec fourchettes d'effort/coût. 7 500 EUR forfaitaires.

Mise en œuvre

Huit à douze semaines. Déploiement des mesures administratives/physiques/techniques, chiffrement et journalisation d'audit, durcissement IAM, modèles de BAA et répercussion vers les sous-traitants, supports de formation du personnel, procédures d'incident de sécurité, runbook de Breach Notification. 22 000 EUR forfaitaires.

Conformité continue

Forfait mensuel. Rafraîchissement trimestriel de l'analyse de risque, SOP hebdomadaire de revue des journaux, suivi des sanctions, renouvellements de BAA et due diligence fournisseurs, répétition annuelle d'audit de style OCR, et réponse aux incidents en astreinte. 4 000 EUR/mois.

La défense en cas d'enquête OCR et l'appui aux Resolution Agreements sont facturés séparément au temps passé. Minimum de trois mois sur la conformité continue, puis au mois le mois avec un préavis de 30 jours. NDA, DPA et BAA signés avant le lancement.

Pourquoi les fondateurs HealthTech choisissent YuSMP pour leurs travaux HIPAA

Conforme au RGPD · Prêt pour ISO 27001 · SOC 2 Type II en cours · Compatible HIPAA · Conscient de HITECH

Des ingénieurs, pas des consultants en politiques

Nous lisons le dépôt, le Terraform, la politique IAM et le pipeline de journaux d'audit avant d'écrire le moindre paragraphe de politique. Les mesures sont attestées par le code, pas par un PDF qui contredit ce que la production fait réellement.

Une bibliothèque de preuves, plusieurs régimes

HIPAA, séries CC et C de SOC 2, annexe A d'ISO 27001 — les contrôles sous-jacents se recoupent à plus de 70 %. Nous bâtissons une bibliothèque de preuves unique qui satisfait les obligations des trois afin que vous ne meniez pas d'audits parallèles.

Une documentation défendable devant l'OCR

Chaque artefact est rédigé pour survivre à une demande de l'OCR. Versionné dans votre dépôt, signé par le Security Official, traçable jusqu'à la spécification de mise en œuvre du §164.308 qu'il satisfait.

Pour les enquêtes de la HHS OCR et l'appui aux Resolution Agreements, nous travaillons aux côtés de votre conseil en santé et produisons les dossiers de preuves dont il a besoin — pas les présentations marketing qu'un consultant généraliste livrerait.

Ce que disent nos clients

“
Un logiciel de flux clinique que les hôpitaux adoptent réellement est rare. YuSMP a construit une plateforme d'endoscopie pensée d'abord pour iPad, avec capture vidéo HD, export DICOM et intégration HL7. Le personnel médical n'a eu besoin de presque aucune formation tant l'UX est réellement intuitive.
Dr. Claire FontaineDirectrice produit, ArgoView
Voir le cas →
“
Gérer les rendez-vous et les résultats d'analyses dans plusieurs villes sur trois plateformes est réellement complexe. YuSMP a résolu un problème d'intégration hérité que nous évitions depuis deux ans et a livré une expérience patient que nos scores NPS ont immédiatement reflétée.
James WhitfieldDirecteur du numérique, Unilab
Voir le cas →

1 / 2

Questions fréquentes

Qui est une covered entity et qui est une business associate, et lequel suis-je ?

Les covered entities au sens du 45 CFR §160.103 sont les régimes de santé, les chambres de compensation de santé et les prestataires de soins qui transmettent des PHI par voie électronique dans le cadre d'une transaction HIPAA. Les business associates sont les fournisseurs qui créent, reçoivent, conservent ou transmettent des PHI pour le compte d'une covered entity — la plupart des produits SaaS au service des prestataires, des payeurs ou de la pharma relèvent de cette catégorie. HITECH 2009 a rendu les business associates directement responsables devant l'OCR. Nous classons votre rôle, rédigeons ou revoyons le Business Associate Agreement (BAA) au titre du §164.504(e), et documentons la répercussion vers les sous-traitants afin que les fournisseurs en aval (cloud, analytics, outils de support) héritent des mêmes obligations.

À quoi ressemble concrètement une mise en œuvre de la HIPAA Security Rule dans le code et l'infrastructure ?

La Security Rule (45 CFR §164.308–316) exige des mesures administratives, physiques et techniques. Techniques : contrôle d'accès avec identifiants utilisateur uniques (§164.312(a)), déconnexion automatique, chiffrement au repos et en transit (AES-256, TLS 1.2+), journaux d'audit qui capturent les accès aux PHI (§164.312(b)), contrôles d'intégrité (§164.312(c)) et authentification (§164.312(d)). Administratives : habilitation du personnel, politique de sanctions, plan de continuité avec sauvegarde des données, reprise après sinistre et mode d'urgence (§164.308(a)(7)), et l'analyse de risque du §164.308(a)(1)(ii)(A) — rafraîchie au minimum une fois par an. Physiques : contrôles d'accès aux locaux, sécurité des postes de travail, mise au rebut des appareils et supports (§164.310). Nous bâtissons tout cela dans votre compte AWS/GCP/Azure à l'aide de services éligibles HIPAA sous le BAA du fournisseur cloud.

Quels services cloud sont réellement éligibles HIPAA, et comment les configurer ?

AWS référence environ 150 services éligibles HIPAA sous son BAA (EC2, S3, RDS, Lambda, ECS/EKS, CloudFront, KMS, etc.) ; GCP et Azure publient des listes équivalentes. Les PHI ne doivent atterrir que sur des services éligibles, le BAA étant signé avant tout traitement. Nous configurons des VPC dédiés sans surface PHI publique, un chiffrement adossé à KMS, des journaux CloudTrail + VPC Flow Logs acheminés vers un stockage immuable, des rôles IAM à moindre privilège avec des garde-fous SCP, et des politiques de bucket S3 qui refusent les accès non TLS. La rétention des journaux est de 6 ans pour répondre à l'exigence de conservation des dossiers du §164.530(j).

Quel est le calendrier de la Breach Notification Rule, et qu'est-ce qui le déclenche ?

Au titre du 45 CFR §164.400–414, une violation est un usage ou une divulgation non autorisée de PHI non sécurisées qui compromet la sécurité ou la confidentialité, sauf si une évaluation de risque à quatre facteurs démontre une faible probabilité de compromission. Les covered entities doivent notifier les personnes concernées sans délai déraisonnable et en aucun cas plus de 60 jours calendaires après ; notifier la HHS OCR sous 60 jours pour les violations touchant 500 personnes ou plus (et annuellement pour les violations de moindre ampleur) ; notifier les médias importants pour 500+ dans un État ou une juridiction. Les business associates doivent notifier la covered entity sous 60 jours. Le chiffrement conforme au NIST SP 800-111 (au repos) et à des modules validés FIPS 140-2 (en transit) constitue une safe harbour — les PHI chiffrées ne sont pas « non sécurisées » et le compte à rebours de la violation ne démarre pas. Nous intégrons le runbook, les preuves journalisées et le modèle de notification BA-vers-CE avant le lancement, pas après l'incident.

Comment HIPAA s'articule-t-il avec le RGPD, les lois d'État comme la CCPA/CMIA, et le 42 CFR Part 2 ?

HIPAA est un plancher, pas un plafond. Les lois d'État ajoutent souvent des exigences : la CMIA californienne couvre une définition des informations médicales plus large que HIPAA ; le Texas HB 300 étend le statut de covered entity. La CCPA/CPRA s'applique désormais aux données proches de HIPAA mais non couvertes par HIPAA (par exemple les données d'applications de bien-être hors d'une relation avec un prestataire). Le 42 CFR Part 2 impose des règles de consentement plus strictes pour les dossiers liés aux troubles de l'usage de substances — récemment alignées sur HIPAA par la règle finale de 2024. Pour les patients de l'UE, l'article 9 du RGPD (catégories particulières de données) s'applique en parallèle et exige une base légale, une AIPD et un représentant dans l'UE pour les responsables de traitement hors UE. Nous bâtissons une cartographie de données PHI/PII unique qui satisfait tous les régimes qui se recoupent.

À quoi ressemble la tarification, et qu'est-ce qui est inclus ou exclu du périmètre ?

Trois forfaits. L'évaluation HIPAA est à 7 500 EUR forfaitaires (deux à trois semaines) : analyse de risque §164.308(a)(1)(ii)(A), analyse des écarts au regard de la Privacy et de la Security Rule, cartographie des flux de PHI, inventaire des BAA et feuille de route de remédiation. La mise en œuvre est à 22 000 EUR forfaitaires (huit à douze semaines) : déploiement des mesures techniques/administratives/physiques, chiffrement et journalisation d'audit, durcissement IAM, modèles de BAA, supports de formation du personnel, runbook de réponse aux incidents et workflow de Breach Notification. La conformité continue est à 4 000 EUR/mois : rafraîchissement trimestriel de l'analyse de risque, revue des journaux, suivi des sanctions, renouvellements de BAA, due diligence fournisseurs et une répétition annuelle d'audit de style HHS OCR. La défense en cas d'enquête OCR et l'appui aux Resolution Agreements sont facturés séparément.

Besoin d'une analyse de risque HIPAA défendable avant votre prochain contrat avec un grand système de santé ?

Dites-nous où vous voulez être dans douze mois. Nous reviendrons vers vous avec un plan pour y parvenir.

Demander une proposition

Partagez quelques détails et un consultant senior vous répondra sous un jour ouvré.

Estimation de projet gratuite — nous revenons vers vous avec un plan sous 1 à 2 jours ouvrés.
  • Analyse du besoin et recommandations sur la stack
  • Estimation des délais, du budget et de l’équipe
  • Sans engagement — simplement un plan clair

E-mail : sales@yusmpgroup.com

Téléphone : +374 44 871 811

Bureaux : KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Arménie · À distance — chevauchement avec la côte est des États-Unis (9 h–13 h ET)

— champs obligatoires