Blog News Contatti Richiedi una proposta

Servizi di Sviluppo Software Conforme HIPAA per HealthTech, Telehealth e Digital Health SaaS

HIPAA non è una casella da spuntare — è una Privacy Rule, una Security Rule con oltre 50 specifiche di implementazione, una Breach Notification Rule con un termine di 60 giorni e sanzioni HITECH che mettono i business associate direttamente nel mirino dell'enforcement dell'OCR. Costruiamo l'analisi del rischio §164.308(a)(1)(ii)(A), le misure di protezione amministrative/fisiche/tecniche ai sensi del §164.308–316, le pipeline PHI cifrate sui servizi AWS/GCP/Azure HIPAA-eligible, il workflow del Business Associate Agreement ai sensi del §164.504(e) e il runbook di Breach Notification ai sensi del §164.400–414. Controlli di livello ingegneristico, prove leggibili dai legali, documentazione difendibile davanti all'OCR. Da 7.500 EUR per l'Assessment.

9+Anni di attività
80+Ingegneri senior nel team
120+Progetti consegnati
71NPS dei clienti

Ingegneri che leggono il Terraform prima del documento di policy · conformità GDPR · pronti per ISO 27001 · SOC 2 Type II in corso · competenza HIPAA · attenzione a HITECH · giornata lavorativa CET con sovrapposizione 9:00–13:00 ET

Il tracker degli accordi di risoluzione dell'OCR è una parete di accordi a sette cifre per violazioni del tutto prevenibili nel codice: analisi del rischio mancanti, laptop non cifrati, audit log che nessuno legge e BAA mai firmati. Le sanzioni pecuniarie civili ai sensi della struttura a livelli HITECH raggiungono 2.067.813 € per categoria di violazione per anno (adeguamento 2024). Il deliverable giusto non è un raccoglitore di policy — è un sistema in cui ogni punto di contatto con i PHI è registrato, ogni membro del personale ha un ID univoco, ogni backup è cifrato con una chiave KMS ruotabile dal cliente e ogni BAA è aggiornato. Noi lo costruiamo così dalla prima volta. Vedete come funziona nel nostro caso studio Unilab.

Cosa forniamo

Analisi del rischio §164.308(a)(1)(ii)(A)

L'artefatto fondamentale che l'OCR richiede per primo. Inventario degli asset, abbinamento minacce/vulnerabilità, scoring della probabilità/impatto secondo NIST SP 800-30, decisioni sul rischio residuo firmate dal Security Official e piano di remediation aggiornato almeno annualmente.

Misure di protezione tecniche

Controlli §164.312 nel codice: ID utente univoci, logoff automatico, AES-256 a riposo, TLS 1.2+ in transito, controlli di integrità, autenticazione persona/entità con MFA e audit log resistenti alla manomissione. Chiavi KMS ruotabili dal cliente e segregate per tenant.

Misure di protezione amministrative

Programma §164.308: designazione del Security Official, selezione del personale, politica delle sanzioni, piano di emergenza con backup/DR/modalità operativa di emergenza, valutazione periodica e runbook delle procedure per gli incidenti di sicurezza collegato al workflow Breach Notification.

Programma BAA

Template Business Associate Agreement §164.504(e), flow-down BAA verso i sub-appaltatori, questionario di due diligence sui vendor e un inventario che traccia la data di validità, lo scope e il rinnovo di ogni BAA. BAA dei provider cloud (AWS/GCP/Azure) eseguiti prima che qualsiasi PHI venga trattato.

Workflow Breach Notification

Runbook §164.400–414: template di valutazione del rischio a quattro fattori, notifica BA-to-CE entro 60 giorni, notifica CE agli individui, invio al portale HHS OCR (500+ entro 60 giorni; annuale per le violazioni minori) e trigger per la notifica ai media. Prove del safe harbour per PHI cifrati pre-predisposte.

Audit logging & revisione

Controlli di audit §164.312(b): eventi di accesso ai PHI per record, log store immutabile (S3 Object Lock o equivalente), conservazione di 6 anni per soddisfare il §164.530(j) e SOP di revisione settimanale dei log con alert sulle anomalie che alimentano la procedura per gli incidenti di sicurezza.

Regole, misure di protezione e standard che copriamo

Privacy Rule §164.502Minimum Necessary §164.502(b)Uses & Disclosures §164.506Authorizations §164.508Individual Rights §164.524Accounting §164.528Security Rule §164.308Workforce Security §164.308(a)(3)Risk Analysis §164.308(a)(1)Contingency Plan §164.308(a)(7)Physical §164.310Technical §164.312Access Control §164.312(a)Audit Controls §164.312(b)Integrity §164.312(c)Transmission §164.312(e)Organisational §164.314Policies §164.316BAA §164.504(e)Breach Notification §164.400HITECH 2009OCR Resolution AgreementsNIST SP 800-66r2HHS Security Risk Assessment Tool42 CFR Part 2CMIA / Texas HB 300

Come si svolge un progetto

  1. 01

    Scope & classificazione

    Settimana 1: conferma dello status covered entity vs business associate, inventario di ogni punto di contatto con i PHI, mappatura dei flussi di dati tra account cloud e sub-appaltatori e identificazione dello scope BAA del provider cloud entro cui si opera.

  2. 02

    Analisi del rischio & gap

    Settimane 2–3: analisi del rischio completa §164.308(a)(1)(ii)(A) con metodologia NIST SP 800-30, gap-score di ogni specifica di implementazione delle Privacy e Security Rule e produzione di una roadmap di remediation firmata dal Security Official.

  3. 03

    Implementazione

    Settimane 4–12: build delle misure di protezione tecniche in codice e IaC, consegna delle policy amministrative e della formazione del personale, esecuzione dei BAA, configurazione dell'audit logging con conservazione 6 anni e simulazione del workflow Breach Notification.

  4. 04

    Operatività

    Mensile: revisione dei log, tracciamento BAA dei vendor, registro delle sanzioni, delta trimestrale dell'analisi del rischio, aggiornamento annuale completo e simulazione di audit in stile OCR che esercita il §164.308 documentation request list.

Ambiti HealthTech per cui sviluppiamo

Più il workflow è clinico e più luoghi raggiunge il PHI, più le salvaguardie, la pista di audit e la catena BAA devono essere progettate nel sistema. Questi sono gli ambiti di prodotto HealthTech che conosciamo a livello di codice.

Telemedicina e app per pazienti

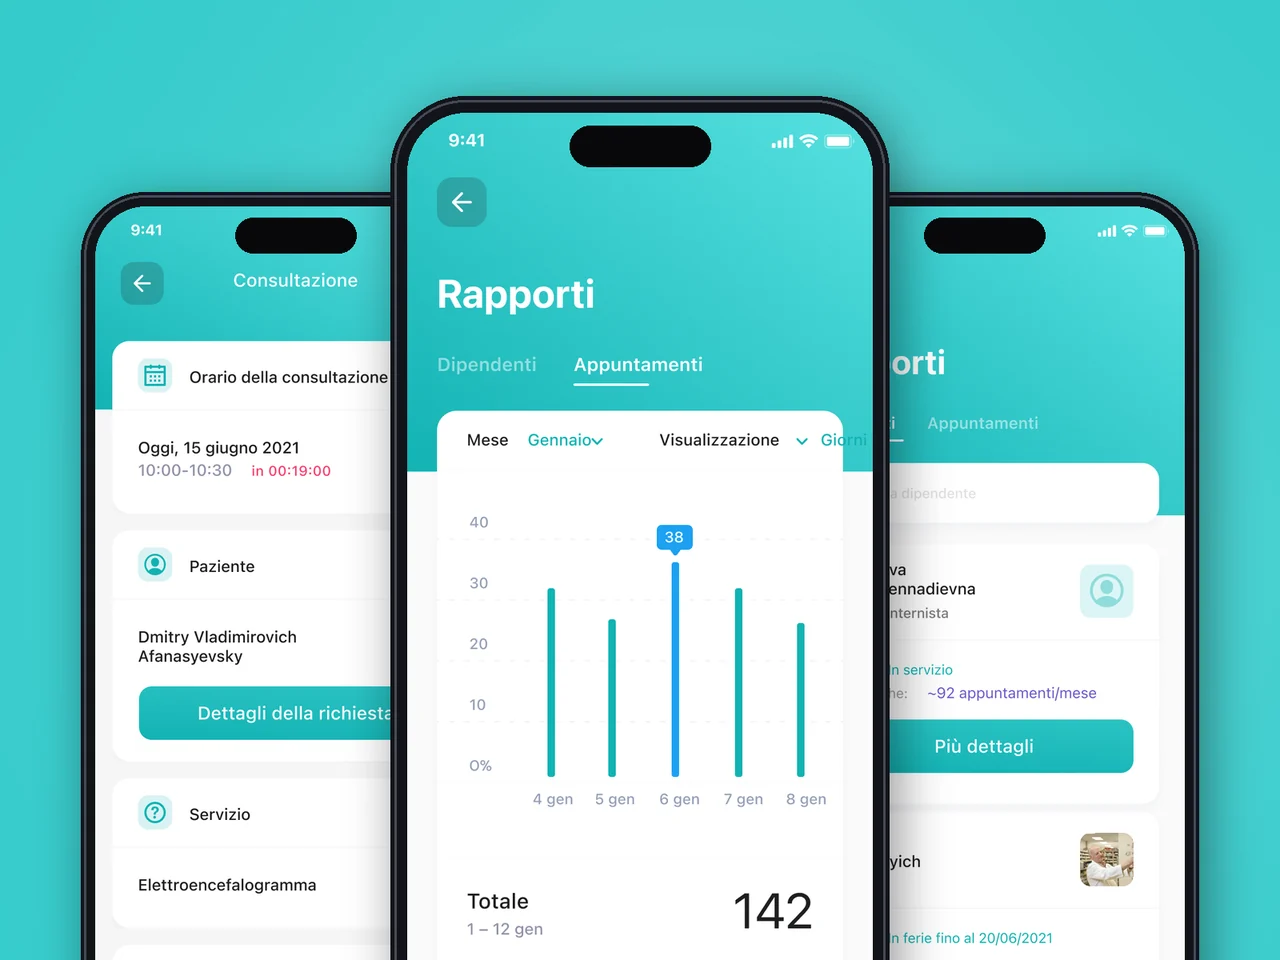
App rivolte ai pazienti e suite per il personale basate sui ruoli su più cliniche — appuntamenti, referti e dashboard con ID utente univoci, MFA, PHI crittografato e audit logging conforme al §164.312. Lo abbiamo realizzato esattamente così, compatibile HIPAA per USA ed UE, nella nostra piattaforma per cliniche mediche.

Sistemi clinici e diagnostici

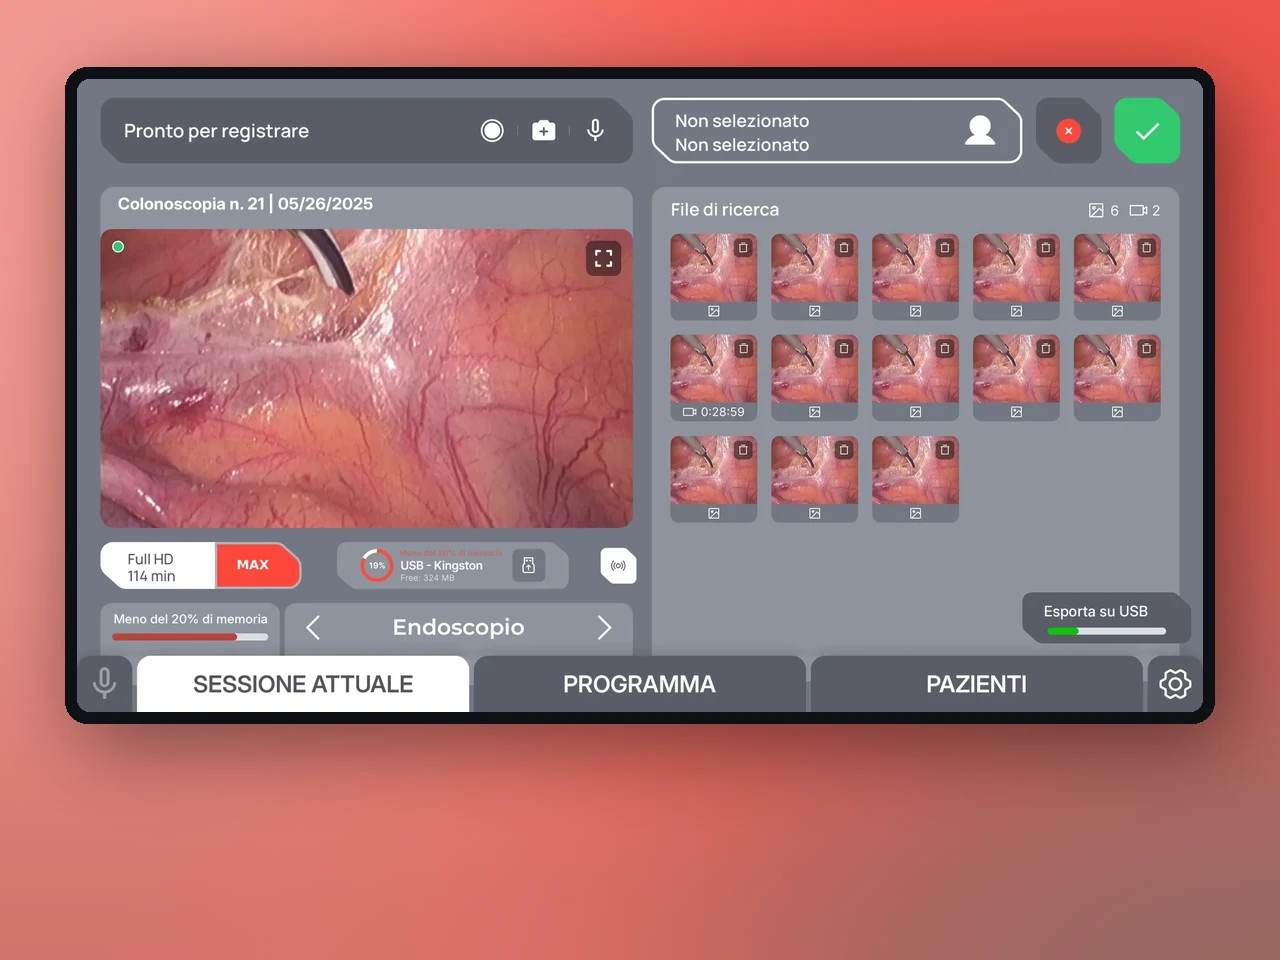
Acquisizione clinica, cartelle paziente ed esportazione DICOM/HL7, dove i controlli di integrità (§164.312(c)) e la sicurezza della trasmissione (§164.312(e)) pesano di più. La nostra piattaforma di endoscopia ArgoView registra, archivia ed esporta gli esami con acquisizione a livello browser per cliniche USA ed UE.

Sanità digitale e SaaS per laboratori

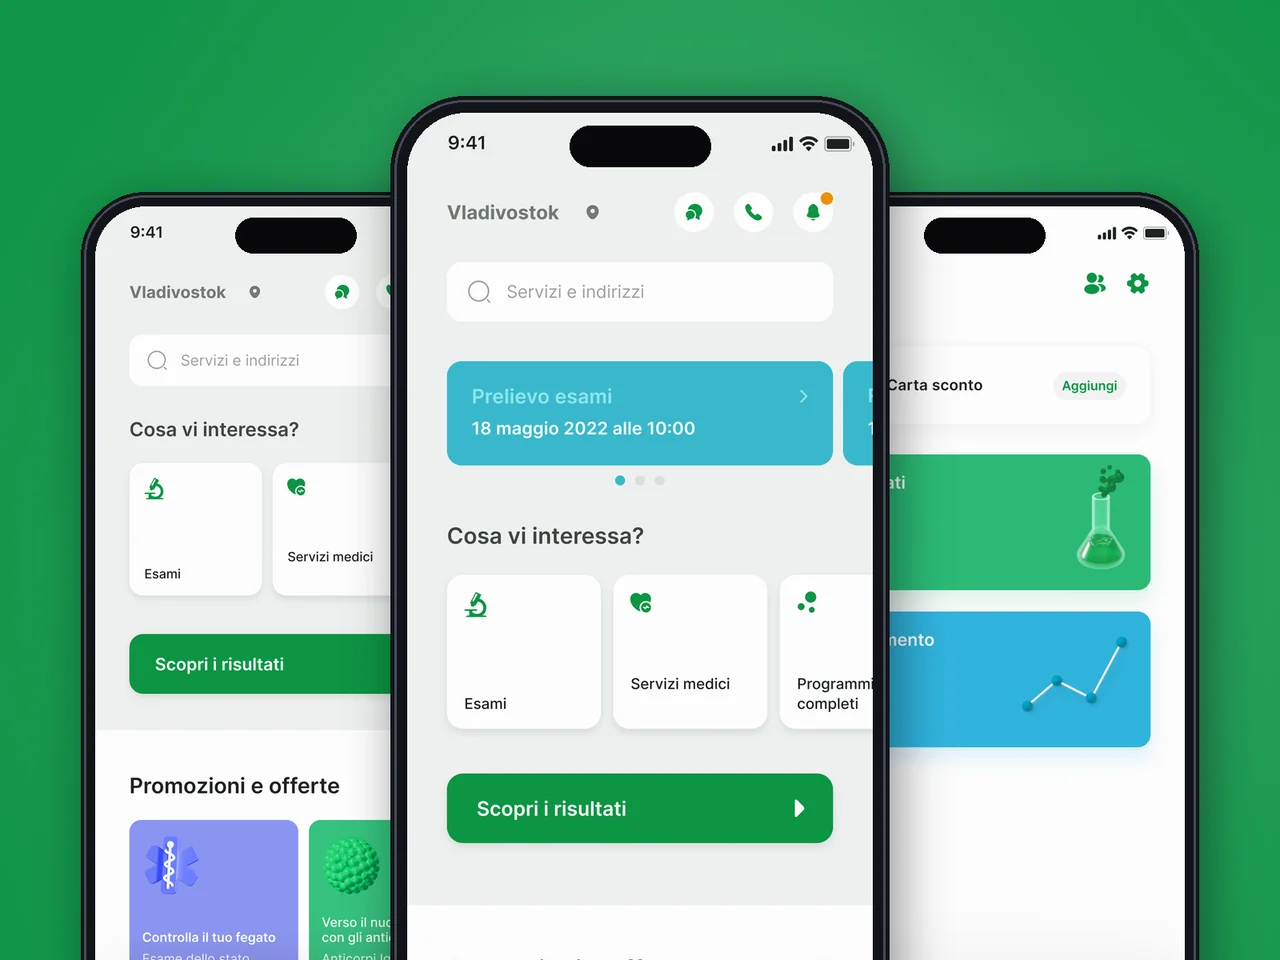
Piattaforme paziente multi-sede con prenotazione appuntamenti, referti digitali e integrazioni di scheduling/contabilità, dove il PHI attraversa molti sistemi e ogni passaggio richiede un BAA e una mappa dei flussi di dati. L’abbiamo realizzato per la rete Unilab su 40 città e oltre 2.500 test.

Salute comportamentale e mentale

App di scheduling per la terapia, tracking dell’umore e supporto in crisi, dove la granularità del consenso è critica: il 42 CFR Part 2 si applica ai dati sull’uso di sostanze, e le leggi statali sulla parità della telemedicina spesso aggiungono ulteriori requisiti di consenso.

Leggi di più

Costruiamo il modello di consenso a livelli, le partizioni dati separate per i record Part 2 e il log di audit delle divulgazioni specifico per stato, insieme alle salvaguardie HIPAA standard.
Scopri di più →

Piattaforme per payer e assicurazioni

Portali dei piani sanitari, motori di elaborazione sinistri e piattaforme di utilization management sono entità coperte la cui superficie PHI copre eligibility, sinistri, EOB e workflow UM.

Leggi di più

Le regole Minimum-Necessary (§164.502(b)) e i diritti individuali (accesso, modifica, rendiconto delle divulgazioni) pesano in modo particolare. Costruiamo i workflow per le richieste sui diritti, la crittografia a riposo dei dati sinistri e le pipeline EDI 837/835 su servizi eleggibili HIPAA.

Scopri di più →

Monitoraggio remoto dei pazienti e wearable

Le piattaforme RPM che aggregano flussi biometrici da dispositivi connessi creano una pipeline PHI attiva 24/7 dalla casa del paziente alla dashboard del clinico. La superficie HIPAA include la sicurezza della trasmissione da dispositivo a cloud (§164.312(e)), il controllo degli accessi a livello API per le connessioni EHR a valle e la propagazione del BAA al fornitore del dispositivo.

Leggi di più

Progettiamo la pipeline dati in modo che il PHI non tocchi mai un servizio non eleggibile, e il log di audit cattura ogni evento di lettura del dispositivo.

Scopri di più →

Pacchetti di ingaggio

HIPAA Assessment

Da due a tre settimane, scope fisso. Analisi del rischio §164.308(a)(1)(ii)(A), gap analysis rispetto alle Privacy e Security Rule, mappa dei flussi di dati PHI, inventario BAA e roadmap di remediation con stime di sforzo/costo. 7.500 EUR fisso.

Implementazione

Da otto a dodici settimane. Build delle misure di protezione amministrative/fisiche/tecniche, cifratura e audit logging, hardening IAM, template BAA e flow-down verso i sub-appaltatori, materiali di formazione del personale, procedure per gli incidenti di sicurezza, runbook Breach Notification. 22.000 EUR fisso.

Conformità Continuativa

Retainer mensile. Aggiornamento trimestrale dell'analisi del rischio, SOP di revisione settimanale dei log, tracciamento delle sanzioni, rinnovi BAA e due diligence sui vendor, simulazione annuale di audit in stile OCR e incident response in retainer. 4.000 EUR/mese.

La difesa nelle indagini OCR e il supporto agli accordi di risoluzione vengono quotati separatamente su base time-and-materials. Minimo tre mesi per la Conformità Continuativa, poi mensile con preavviso di 30 giorni. NDA, DPA e BAA firmati prima del kickoff.

Perché i fondatori HealthTech scelgono YuSMP per il lavoro HIPAA

Conforme al GDPR · Pronto per ISO 27001 · SOC 2 Type II in corso · Compatibile HIPAA · HITECH-aware

Ingegneri, non consulenti di policy

Leggiamo il repository, il Terraform, le policy IAM e la pipeline dell'audit log prima di scrivere un singolo paragrafo di policy. Le misure di protezione sono evidenziate dal codice, non da un PDF che contraddice ciò che fa realmente la produzione.

Un'unica libreria di prove, più regimi

HIPAA, SOC 2 serie CC e C, ISO 27001 Allegato A — i controlli sottostanti si sovrappongono per oltre il 70%. Costruiamo un'unica libreria di prove che assolve gli obblighi derivanti da tutti e tre in modo che non dobbiate eseguire audit paralleli.

Documentazione difendibile davanti all'OCR

Ogni artefatto è redatto per sopravvivere a una richiesta di dati dell'OCR. Versionato nel vostro repository, firmato dal Security Official, tracciabile alla specifica di implementazione §164.308 che assolve.

Per le indagini HHS OCR e il supporto agli accordi di risoluzione lavoriamo a fianco del vostro consulente legale sanitario e produciamo i pacchetti di prove di cui hanno bisogno — non le presentazioni di marketing che un consulente generalista consegnerebbe.

Cosa dicono i clienti

“
Il software per i flussi di lavoro clinici che gli ospedali adottano davvero è raro. YuSMP ha realizzato una piattaforma di endoscopia iPad-first con acquisizione video HD, esportazione DICOM e integrazione HL7. Il personale medico non ha quasi avuto bisogno di formazione perché la UX è genuinamente intuitiva.
Dr. Claire FontaineProduct Director, ArgoView
Vedi il caso →
“
Gestire appuntamenti e referti in più città su tre piattaforme è genuinamente complesso. YuSMP ha risolto un problema di integrazione legacy che avevamo evitato per due anni e ha rilasciato un'esperienza paziente che i nostri punteggi NPS hanno immediatamente rispecchiato.
James WhitfieldHead of Digital, Unilab
Vedi il caso →

1 / 2

Domande frequenti

Chi è un covered entity e chi un business associate, e quale siamo noi?

I covered entity ai sensi del 45 CFR §160.103 sono piani sanitari, healthcare clearinghouse e fornitori di assistenza sanitaria che trasmettono PHI per via elettronica nell'ambito di una transazione HIPAA. I business associate sono vendor che creano, ricevono, conservano o trasmettono PHI per conto di un covered entity — la maggior parte dei prodotti SaaS che serve provider, payer o aziende farmaceutiche rientra qui. HITECH 2009 ha reso i business associate direttamente responsabili nei confronti dell'OCR. Classifichiamo il vostro ruolo, redigiamo o rivediamo il Business Associate Agreement (BAA) ai sensi del §164.504(e) e documentiamo il flow-down verso i sub-appaltatori affinché i vendor a valle (cloud, analytics, strumenti di supporto) ereditino gli stessi obblighi.

Come si presenta concretamente un'implementazione della Security Rule HIPAA in codice e infrastruttura?

La Security Rule (45 CFR §164.308–316) richiede misure di protezione amministrative, fisiche e tecniche. Tecniche: controllo degli accessi con ID utente univoci (§164.312(a)), logoff automatico, cifratura a riposo e in transito (AES-256, TLS 1.2+), audit log che registrano gli accessi ai PHI (§164.312(b)), controlli di integrità (§164.312(c)) e autenticazione (§164.312(d)). Amministrative: selezione del personale, politica delle sanzioni, piano di emergenza con backup dei dati/disaster recovery/modalità di emergenza (§164.308(a)(7)) e l'analisi del rischio §164.308(a)(1)(ii)(A), aggiornata almeno annualmente. Fisiche: controlli di accesso fisico, sicurezza delle postazioni di lavoro, smaltimento di dispositivi e supporti (§164.310). Implementiamo tutto questo nel vostro account AWS/GCP/Azure utilizzando servizi HIPAA-eligible nell'ambito del BAA del provider cloud.

Quali servizi cloud sono effettivamente HIPAA-eligible e come vanno configurati?

AWS elenca circa 150 servizi HIPAA-eligible nell'ambito del suo BAA (EC2, S3, RDS, Lambda, ECS/EKS, CloudFront, KMS, ecc.); GCP e Azure pubblicano elenchi equivalenti. I PHI devono essere archiviati solo su servizi eligible con il BAA eseguito prima del trattamento. Configuriamo VPC dedicati senza superficie PHI pubblica, cifratura KMS-backed, CloudTrail+VPC Flow Logs inviati a un log store immutabile, IAM con ruoli a privilegi minimi e guardrail SCP, e politiche bucket S3 che negano l'accesso non-TLS. La conservazione dei log è di 6 anni per soddisfare il requisito di conservazione dei registri del §164.530(j).

Qual è la timeline della Breach Notification Rule e cosa la attiva?

Ai sensi del 45 CFR §164.400–414, una violazione è un uso o una divulgazione non consentita di PHI non protetti che compromette la sicurezza o la privacy, a meno che una valutazione del rischio a quattro fattori dimostri una bassa probabilità di compromissione. I covered entity devono notificare agli individui interessati senza indugio irragionevole e in nessun caso oltre 60 giorni di calendario; notificare all'HHS OCR entro 60 giorni per le violazioni che interessano 500 o più individui (e annualmente per le violazioni minori); notificare i principali media per 500 o più in uno stato/giurisdizione. I business associate devono notificare al covered entity entro 60 giorni. La cifratura ai sensi di NIST SP 800-111 (a riposo) e dei moduli validati FIPS 140-2 (in transito) fornisce un safe harbour — i PHI cifrati non sono «non protetti» e il termine di notifica non parte. Incorporiamo il runbook, le prove del log e il template di notifica BA-to-CE prima del lancio, non dopo l'incidente.

Come si integra HIPAA con il GDPR, le leggi statali come CCPA/CMIA e il 42 CFR Part 2?

HIPAA è un minimum, non un massimo. Le leggi statali spesso aggiungono: la California CMIA copre una definizione di informazioni mediche più ampia di HIPAA; la Texas HB 300 estende lo status di covered entity. CCPA/CPRA si applica ora ai dati adiacenti a HIPAA non coperti da HIPAA (es. dati di app wellness al di fuori di un rapporto con un provider). Il 42 CFR Part 2 impone norme di consenso più rigide per i registri sui disturbi da uso di sostanze, recentemente allineati a HIPAA tramite la final rule del 2024. Per i pazienti UE, il GDPR articolo 9 (dati di categorie particolari) si applica in parallelo e richiede base giuridica, DPIA e rappresentante UE per i titolari non UE. Costruiamo un'unica mappa dei dati PHI/dati personali che soddisfa tutti i regimi sovrapposti.

Quali sono i prezzi e cosa è incluso rispetto a quanto è escluso?

Tre pacchetti. L'HIPAA Assessment è 7.500 EUR a prezzo fisso (da due a tre settimane): analisi del rischio §164.308(a)(1)(ii)(A), gap analysis rispetto alle Privacy e Security Rule, mappa dei flussi di dati PHI, inventario BAA e roadmap di remediation. L'Implementation è 22.000 EUR a prezzo fisso (da otto a dodici settimane): build delle misure di protezione tecniche/amministrative/fisiche, cifratura e audit logging, hardening IAM, template BAA, materiali di formazione del personale, runbook di risposta agli incidenti e workflow Breach Notification. La Ongoing Compliance è 4.000 EUR/mese: aggiornamento trimestrale dell'analisi del rischio, revisione dei log, tracciamento delle sanzioni, rinnovi BAA, due diligence sui vendor e una simulazione annuale di audit in stile HHS OCR. La difesa nelle indagini OCR e il supporto agli accordi di risoluzione vengono quotati separatamente.

Serve un'analisi del rischio HIPAA difendibile prima del vostro prossimo accordo con un sistema sanitario enterprise?

Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.

Richiedi una proposta

Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.

Stima del progetto gratuita — ti inviamo un piano entro 1–2 giorni lavorativi.
  • Analisi dei requisiti e consigli sullo stack tecnologico
  • Stima di tempi, budget e composizione del team
  • Senza impegno — solo un piano chiaro

Email: sales@yusmpgroup.com

Telefono: +374 44 871 811

Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)

— campi obbligatori