Blog News Kontakt Angebot anfordern

HIPAA-konforme Softwareentwicklung für HealthTech, Telehealth und Digital-Health-SaaS

HIPAA ist kein Kontrollkästchen — es ist eine Privacy Rule, eine Security Rule mit 50+ Implementierungsspezifikationen, eine Breach Notification Rule mit einer 60-Tage-Frist und HITECH-Strafen, die Business Associates direkt ins OCR-Visier nehmen. Wir erstellen die Risikoanalyse nach §164.308(a)(1)(ii)(A), die administrativen/physischen/technischen Safeguards nach §164.308–316, die verschlüsselten PHI-Pipelines auf HIPAA-geeigneten AWS/GCP/Azure-Diensten, den Business-Associate-Agreement-Workflow nach §164.504(e) und das Breach-Notification-Runbook nach §164.400–414. Technisch fundierte Kontrollen, juristisch lesbare Nachweise, OCR-belastbare Dokumentation. Fest umrissene Engagements mit vorab vereinbartem Budget — kein Enterprise-Aufschlag.

9+Jahre im Geschäft
80+Senior Engineers im Team
120+Abgeschlossene Projekte
71Kunden-NPS

Engineers, die das Terraform lesen, bevor sie den Policy-Ordner aufschlagen · DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Vorbereitung · HIPAA-fähig · HITECH-bewusst · CET-Arbeitstag mit Überlappung 9–13 Uhr ET

OCRs Resolution-Agreement-Tracker enthält eine Liste siebenstelliger Vergleiche für Verstöße, die im Code vollständig vermeidbar sind: fehlende Risikoanalysen, unverschlüsselte Laptops, Audit-Logs, die niemand liest, und BAAs, die nie unterzeichnet wurden. Zivilrechtliche Strafen nach der HITECH-Staffelstruktur erreichen 2.067.813 USD pro Verstoßkategorie pro Jahr (2024 angepasst). Das richtige Ergebnis ist kein Richtlinienordner — es ist ein System, in dem jeder PHI-Berührungspunkt protokolliert wird, jedes Teammitglied eine eindeutige ID hat, jedes Backup unter einem kundenseitig rotierbaren KMS-Schlüssel verschlüsselt ist und jeder BAA aktuell ist. Wir bauen es von Anfang an richtig auf. Sehen Sie es in der Praxis in unserer Unilab-Fallstudie.

Was wir liefern

§164.308(a)(1)(ii)(A) Risikoanalyse

Das grundlegende Artefakt, nach dem OCR als Erstes fragt. Asset-Inventar, Bedrohungs-/Schwachstellenpaarung, Wahrscheinlichkeits-/Impact-Bewertung nach NIST SP 800-30, Restrisiko-Entscheidungen durch den Security Official unterzeichnet und ein verfolgter Sanierungsplan mindestens jährlich aktualisiert.

Technische Safeguards

§164.312-Kontrollen im Code: eindeutige Benutzer-IDs, automatische Abmeldung, AES-256 at Rest, TLS 1.2+ in Transit, Integritätskontrollen, Personen-/Entitätsauthentifizierung mit MFA und Audit-Logs, die Manipulationen überstehen. KMS-Schlüssel kundenseitig rotierbar und mandantengetrennt.

Administrative Safeguards

§164.308-Programm: Benennung des Security Officials, Mitarbeiterfreigabe, Sanktionsrichtlinie, Notfallplan mit Backup/DR/Notfallbetrieb, regelmäßige Bewertung und ein Incident-Response-Runbook, das an den Breach-Notification-Workflow geknüpft ist.

BAA-Programm

§164.504(e) Business Associate Agreement-Vorlage, Sub-Contractor-BAA-Weitergabe, Anbieter-Due-Diligence-Fragebogen und ein Inventar, das Wirksamkeitsdatum, Scope und Verlängerung jedes BAA verfolgt. Cloud-Anbieter-BAAs (AWS/GCP/Azure) vor jeder PHI-Speicherung unterzeichnet.

Breach-Notification-Workflow

§164.400–414-Runbook: Vier-Faktoren-Risikoanalyse-Vorlage, BA-zu-CE-Benachrichtigung innerhalb von 60 Tagen, CE-zu-Betroffenen-Benachrichtigung, HHS-OCR-Portal-Einreichung (500+ innerhalb von 60 Tagen; jährlich für kleinere) und Medienbenachrichtigungs-Trigger. Verschlüsseltes PHI-Safe-Harbour-Nachweis vorbereit.

Audit-Logging & -Überprüfung

§164.312(b)-Audit-Kontrollen: PHI-Zugriffsereignisse pro Datensatz, unveränderlicher Log-Store (S3 Object Lock oder äquivalent), 6-Jahre-Aufbewahrung entsprechend §164.530(j) und eine wöchentliche Log-Review-SOP mit Anomalie-Alarmen, die das Incident-Response-Verfahren auslösen.

Regeln, Safeguards und Standards, die wir abdecken

Privacy Rule §164.502Minimum Necessary §164.502(b)Uses & Disclosures §164.506Authorizations §164.508Individual Rights §164.524Accounting §164.528Security Rule §164.308Workforce Security §164.308(a)(3)Risk Analysis §164.308(a)(1)Contingency Plan §164.308(a)(7)Physical §164.310Technical §164.312Access Control §164.312(a)Audit Controls §164.312(b)Integrity §164.312(c)Transmission §164.312(e)Organisational §164.314Policies §164.316BAA §164.504(e)Breach Notification §164.400HITECH 2009OCR Resolution AgreementsNIST SP 800-66r2HHS Security Risk Assessment Tool42 CFR Part 2CMIA / Texas HB 300

Wie ein Engagement abläuft

  1. 01

    Scope & Klassifizierung

    Woche 1: Covered-Entity- vs. Business-Associate-Status bestätigen, jeden PHI-Berührungspunkt inventarisieren, Datenflüsse über Cloud-Accounts und Sub-Contractors abbilden und den BAA-Scope des Cloud-Anbieters identifizieren.

  2. 02

    Risikoanalyse & Gap

    Wochen 2–3: vollständige §164.308(a)(1)(ii)(A) Risikoanalyse nach NIST SP 800-30-Methodik, Gap-Bewertung jeder Privacy- und Security-Rule-Implementierungsspezifikation und Erstellung eines vom Security Official unterzeichneten Sanierungsfahrplans.

  3. 03

    Implementieren

    Wochen 4–12: technische Safeguards in Code und IaC bauen, administrative Richtlinien und Mitarbeiterschulungen liefern, BAAs unterzeichnen, Audit-Logging mit 6-Jahre-Aufbewahrung einrichten und den Breach-Notification-Workflow trocken testen.

  4. 04

    Betreiben

    Monatlich: Log-Review, Anbieter-BAA-Verfolgung, Sanktionslog, vierteljährliches Risikoanalyse-Delta, jährliche vollständige Aktualisierung und ein OCR-ähnlicher Audit-Trockenlauf, der die §164.308-Dokumentationsanforderungsliste durchläuft.

HealthTech-Domänen, für die wir entwickeln

Je klinischer der Workflow und je mehr Stationen PHI durchläuft, desto mehr müssen Schutzmaßnahmen, die Audit-Spur und die BAA-Kette eingebaut sein. Dies sind die HealthTech-Produktdomänen, die wir auf Code-Ebene beherrschen.

Telemedizin & Patienten-Apps

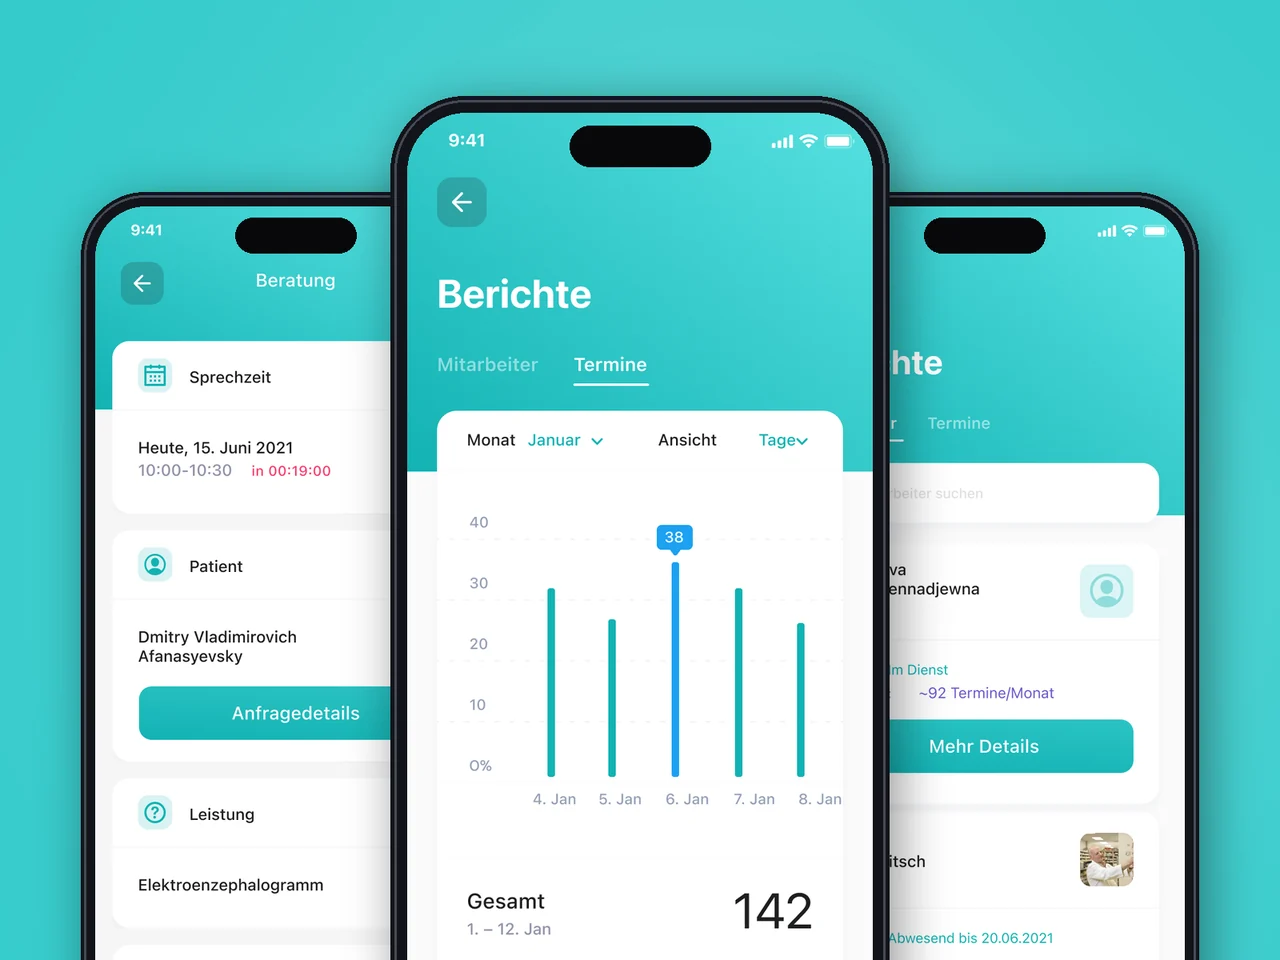
Patientenorientierte Apps und rollenbasierte Mitarbeiter-Suites über mehrere Kliniken — Termine, Akten und Dashboards mit eindeutigen Nutzer-IDs, MFA, verschlüsselten PHI und Audit-Protokollierung gemäß §164.312. Genau das haben wir ausgeliefert, HIPAA-fähig für US und EU, in unserer Plattform für medizinische Kliniken.

Klinik- & Diagnostiksysteme

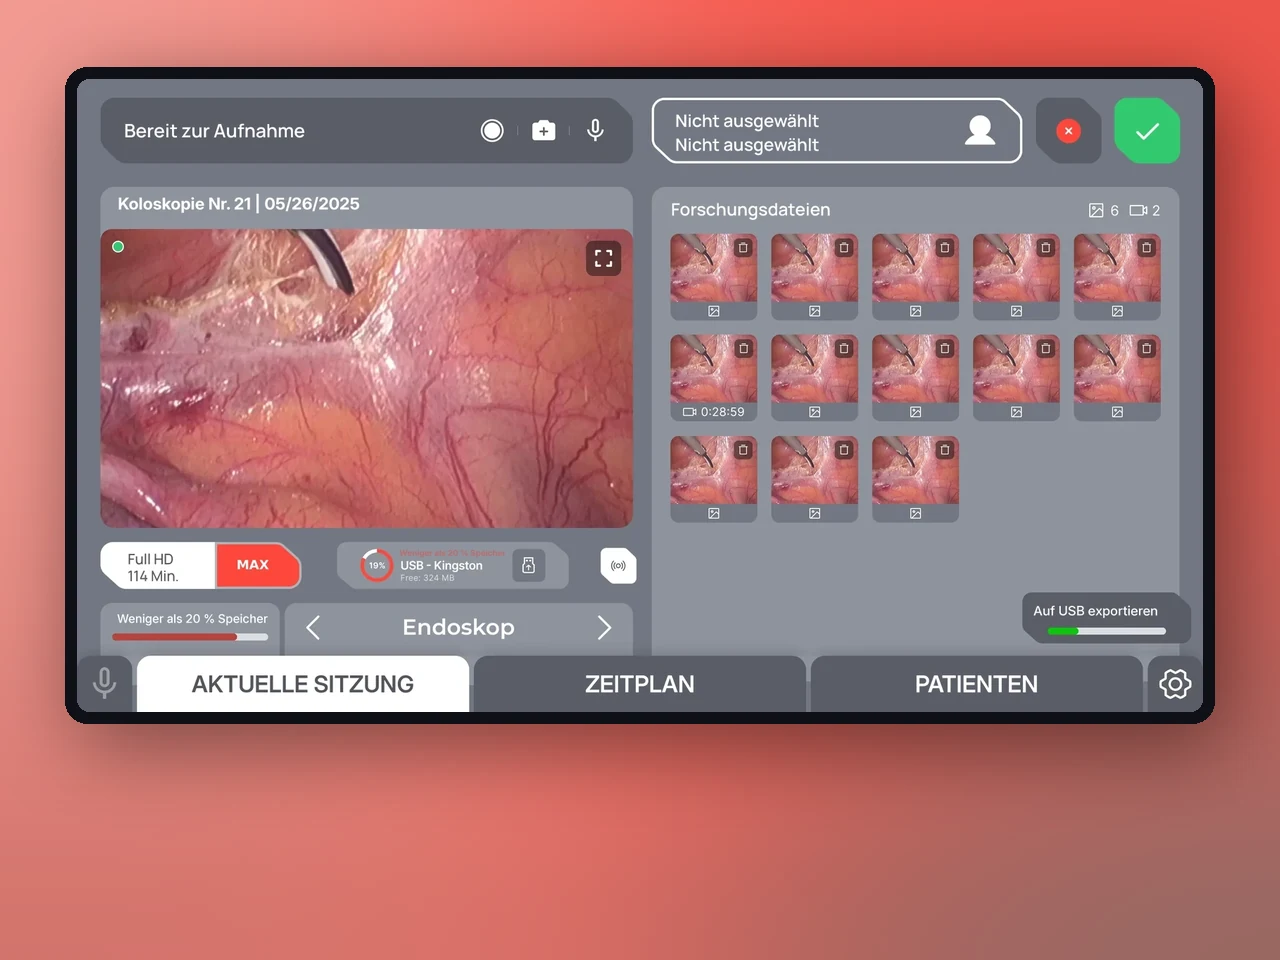
Klinische Erfassung, Patientenakten und DICOM-/HL7-Export, bei denen die Integritätskontrollen (§164.312(c)) und die Übertragungssicherheit (§164.312(e)) am meisten ins Gewicht fallen. Unsere ArgoView-Endoskopie-Plattform erfasst, speichert und exportiert Studien mit browserseitiger Erfassung für US- und EU-Kliniken.

Digital Health & Labor-SaaS

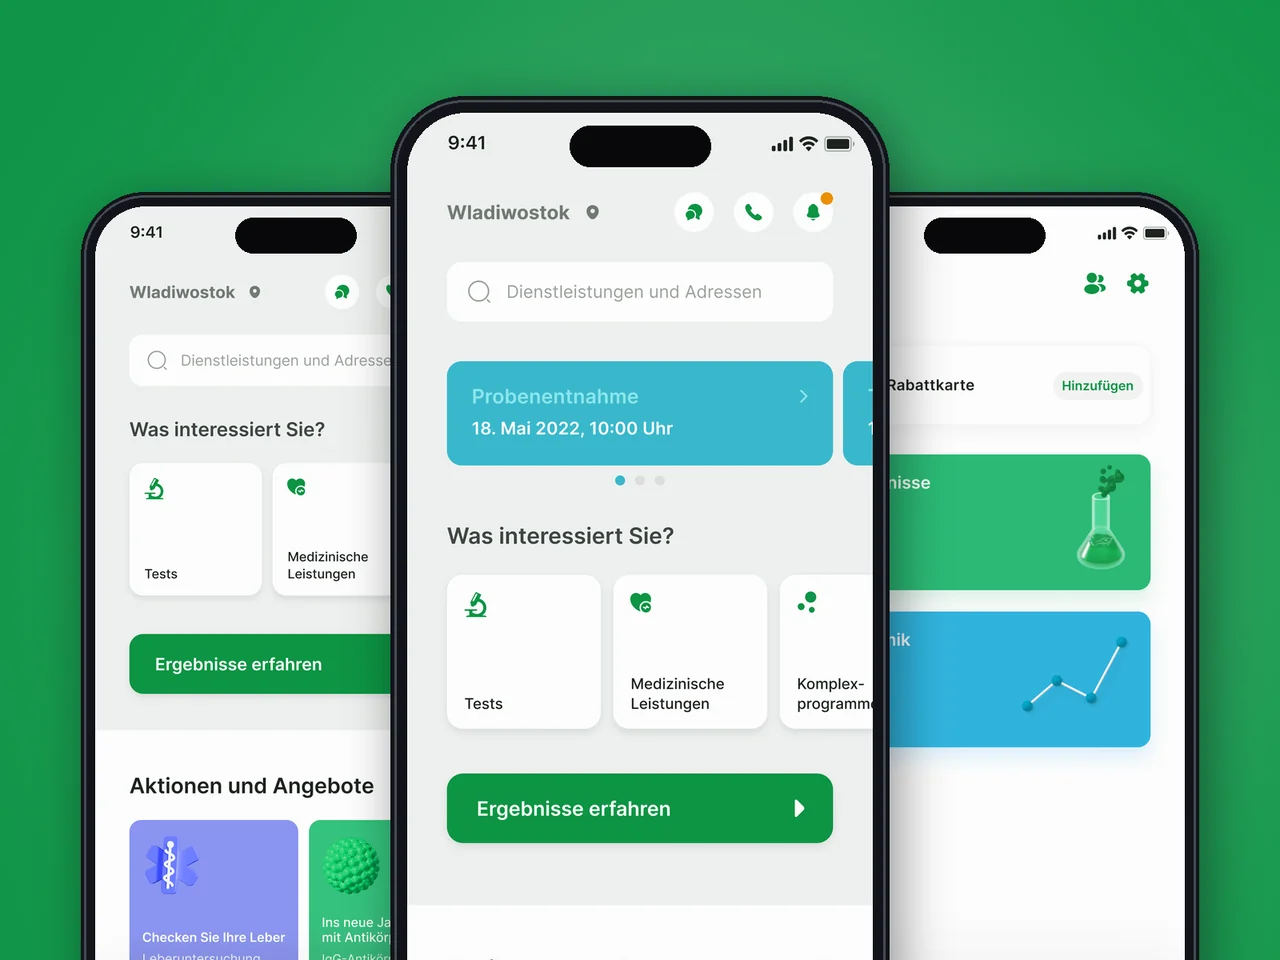
Standortübergreifende Patientenplattformen mit Terminbuchung, digitalen Befunden und Terminierungs-/Buchhaltungsintegrationen, bei denen PHI viele Systeme durchläuft und jede Station eine BAA und eine Datenflusskarte benötigt. Wir haben das für das 40-Städte-Netzwerk Unilab mit über 2.500 Tests gebaut.

Verhaltens- & psychische Gesundheit

Terminplanung für Therapien, Stimmungstracking und Krisenhilfe-Apps, bei denen die Granularität der Einwilligung besonders ausgeprägt ist: 42 CFR Part 2 gilt für Daten zu Substanzgebrauch, und bundesstaatliche Telemedizin-Paritätsgesetze fügen oft zusätzliche Einwilligungsanforderungen hinzu.

Mehr lesen

Wir bauen das mehrschichtige Einwilligungsmodell, die separaten Datenpartitionen für Part-2-Datensätze und das bundesstaatenspezifische Offenlegungs-Audit-Protokoll zusätzlich zu den HIPAA-Standardschutzmaßnahmen.
Mehr erfahren →

Kostenträger- & Versicherungsplattformen

Portale von Krankenversicherungen, Abrechnungssysteme für Ansprüche und Utilization-Management-Plattformen sind erfasste Stellen, deren PHI-Fläche Anspruchsberechtigung, Ansprüche, EOB- und UM-Workflows umfasst.

Mehr lesen

Die Minimum-Necessary-Regel (§164.502(b)) und die Rechte-Regeln für Einzelpersonen (Zugriff, Änderung, Auskunft über Offenlegungen) fallen besonders ins Gewicht. Wir bauen die Workflows für Rechteanfragen, die Verschlüsselung der Anspruchsdaten im Ruhezustand und die EDI-837/835-Pipelines auf HIPAA-geeigneten Diensten.

Mehr erfahren →

Remote Patient Monitoring & Wearables

RPM-Plattformen, die biometrische Datenströme von verbundenen Geräten aggregieren, erzeugen eine PHI-Pipeline, die 24/7 vom Patientenhaushalt bis zum klinischen Dashboard läuft. Die HIPAA-Fläche umfasst die Übertragungssicherheit von Gerät zu Cloud (§164.312(e)), die API-seitige Zugriffskontrolle für nachgelagerte EHR-Verbindungen und die BAA-Weitergabe an den Geräteanbieter.

Mehr lesen

Wir gestalten die Datenpipeline so, dass PHI niemals einen nicht geeigneten Dienst berührt, und das Audit-Protokoll erfasst jedes Geräte-Leseereignis.

Mehr erfahren →

Engagement-Pakete

HIPAA Assessment

Zwei bis drei Wochen, fester Scope. §164.308(a)(1)(ii)(A) Risikoanalyse, Gap-Analyse gegen Privacy und Security Rules, PHI-Datenflusskarte, BAA-Inventar und Sanierungsfahrplan mit Aufwands-/Kostenschätzungen. Fester Scope, Budget vorab vereinbart.

Implementierung

Acht bis zwölf Wochen. Administrative/physische/technische Safeguards-Aufbau, Verschlüsselung und Audit-Logging, IAM-Härtung, BAA-Vorlagen und Sub-Contractor-Weitergabe, Schulungsmaterialien für Mitarbeiter, Incident-Response-Verfahren, Breach-Notification-Runbook. Fester Scope pro Phase, Budget vorab vereinbart.

Laufende Compliance

Monatlicher Retainer. Vierteljährliche Risikoanalyse-Aktualisierung, wöchentliche Log-Review-SOP, Sanktionsverfolgung, BAA-Verlängerungen und Anbieter-Due-Diligence, jährlicher HHS-OCR-Audit-Trockenlauf und Incident Response auf Abruf. Monatlicher Retainer, transparenter Scope.

OCR-Ermittlungsverteidigung und Resolution-Agreement-Support werden separat auf Zeit-und-Material-Basis quotiert. Mindestlaufzeit drei Monate für laufende Compliance, danach monatlich kündbar mit 30 Tagen Vorlauf. NDA, DPA und BAA werden vor Projektstart unterzeichnet.

Warum HealthTech-Gründer YuSMP für HIPAA-Arbeit wählen

DSGVO-konform · ISO-27001-bereit · SOC 2 Type II in Vorbereitung · HIPAA-fähig · HITECH-berücksichtigt

Entwickler, keine Policy-Berater

Wir lesen das Repository, das Terraform, die IAM-Policy und die Audit-Log-Pipeline, bevor wir einen einzigen Richtlinienabsatz schreiben. Die Safeguards werden durch Code belegt, nicht durch ein PDF, das dem widerspricht, was die Produktion wirklich tut.

Eine Nachweisbibliothek, viele Regelwerke

HIPAA, SOC 2 CC- und C-Serien, ISO-27001-Anhang A — die zugrundeliegenden Kontrollen überschneiden sich zu 70%+. Wir bauen eine Nachweisbibliothek, die alle drei abdeckt, damit Sie keine parallelen Audits durchführen müssen.

OCR-belastbare Dokumentation

Jedes Artefakt ist für eine OCR-Datenanfrage ausgelegt. Versioniert in Ihrem Repository, durch den Security Official unterzeichnet, rückverfolgbar zu der §164.308-Implementierungsspezifikation, die es abdeckt.

Für HHS-OCR-Ermittlungen und Resolution-Agreement-Support arbeiten wir gemeinsam mit Ihrem Gesundheitsrechtsanwalt und erstellen die Nachweispakete, die dieser benötigt — keine Marketingpräsentationen, die ein Generalberater liefern würde.

Was Kunden sagen

“
Klinische Workflow-Software, die Krankenhäuser tatsächlich übernehmen, ist selten. YuSMP entwickelte eine iPad-first-Endoskopie-Plattform mit HD-Videoaufzeichnung, DICOM-Export und HL7-Integration. Das medizinische Personal brauchte kaum Schulung, weil das UX wirklich intuitiv ist.
Dr. Claire FontaineProduct Director, ArgoView
Fallstudie ansehen →
“
Termine und Befundergebnisse über mehrere Städte auf drei Plattformen zu verwalten ist wirklich komplex. YuSMP löste ein Legacy-Integrationsproblem, das wir zwei Jahre lang umgangen hatten, und lieferte ein Patientenerlebnis, das unsere NPS-Werte sofort widerspiegelten.
James WhitfieldHead of Digital, Unilab
Fallstudie ansehen →

1 / 2

Häufig gestellte Fragen

Was unterscheidet einen Covered Entity von einem Business Associate, und was bin ich?

Covered Entities nach 45 CFR §160.103 sind Krankenversicherungen, Clearingstellen im Gesundheitswesen und Leistungserbringer, die PHI elektronisch übermitteln. Business Associates sind Anbieter, die PHI im Auftrag einer Covered Entity erstellen, empfangen, pflegen oder übermitteln — die meisten SaaS-Produkte fallen darunter. HITECH 2009 machte Business Associates direkt der OCR-Durchsetzung unterstellt. Wir klassifizieren Ihre Rolle, erstellen oder prüfen den BAA nach §164.504(e) und dokumentieren die Sub-Contractor-Weitergabe.

Wie sieht eine HIPAA Security Rule Implementierung in Code und Infrastruktur konkret aus?

Die Security Rule (45 CFR §164.308–316) verlangt administrative, physische und technische Safeguards. Technisch: Zugriffskontrolle mit eindeutigen Benutzer-IDs, automatische Abmeldung, AES-256 at Rest, TLS 1.2+ in Transit, Audit-Logs (§164.312(b)), Integritätskontrollen (§164.312(c)) und MFA-Authentifizierung (§164.312(d)). Administrativ: Mitarbeiterfreigabe, Sanktionsrichtlinie, Notfallplan und Risikoanalyse nach §164.308(a)(1)(ii)(A) mindestens jährlich aktualisiert. Physisch: Zugangskontrollen, Workstation-Sicherheit, Geräteentsorgung (§164.310). Wir implementieren dies in Ihrem AWS/GCP/Azure-Account.

Welche Cloud-Dienste sind tatsächlich HIPAA-geeignet, und wie konfigurieren wir sie?

AWS listet ca. 150 HIPAA-geeignete Dienste unter seinem BAA; GCP und Azure veröffentlichen äquivalente Listen. PHI darf nur auf geeigneten Diensten mit dem ausgeführten BAA gespeichert werden. Wir konfigurieren dedizierte VPCs ohne öffentliche PHI-Oberfläche, KMS-gestützte Verschlüsselung, CloudTrail+VPC Flow Logs an einen unveränderlichen Log-Store, IAM mit Least-Privilege-Rollen und SCP-Guardrails sowie S3-Bucket-Policies, die Nicht-TLS-Zugriff verweigern. Die Protokollierungsaufbewahrung beträgt 6 Jahre entsprechend §164.530(j).

Was ist die Breach Notification Rule-Frist, und was löst sie aus?

Nach 45 CFR §164.400–414 ist ein Breach eine unzulässige Verwendung oder Offenlegung von ungesichertem PHI, es sei denn eine Vier-Faktoren-Risikoanalyse zeigt geringe Wahrscheinlichkeit. Covered Entities müssen Betroffene spätestens 60 Tage nach dem Breach benachrichtigen; HHS OCR innerhalb von 60 Tagen bei 500+ Betroffenen; Medienbenachrichtigung bei 500+ in einem Bundesstaat. Business Associates müssen die Covered Entity innerhalb von 60 Tagen informieren. Verschlüsselung nach NIST SP 800-111 und FIPS-140-2-validierten Modulen bietet Safe Harbour. Wir integrieren das Runbook vor dem Launch.

Wie verhält sich HIPAA zu DSGVO, Landesgesetzen wie CCPA/CMIA und 42 CFR Part 2?

HIPAA ist ein Mindeststandard, keine Obergrenze. Landesgesetze fügen oft hinzu: California CMIA deckt eine breitere Definition ab; Texas HB 300 erweitert den Covered-Entity-Status. CCPA/CPRA gilt für HIPAA-angrenzende Daten. 42 CFR Part 2 schreibt strengere Einwilligungsregeln für Substanzmissbrauchsaufzeichnungen vor. Für EU-Patienten gilt DSGVO Art. 9 parallel und verlangt Rechtsgrundlage, DSFA und EU-Vertreter. Wir erstellen eine einzige PHI/PII-Datenkarte, die alle Regelwerke erfüllt.

Wie sehen die Preise aus und was ist im Scope?

Drei fest umrissene Pakete, jedes mit vorab vereinbartem Budget — kein Enterprise-Aufschlag. HIPAA Assessment mit festem Scope (zwei bis drei Wochen): Risikoanalyse, Gap-Analyse, PHI-Datenflusskarte, BAA-Inventar und Sanierungsfahrplan. Implementierung mit festem Scope pro Phase (acht bis zwölf Wochen): technische/administrative/physische Safeguards, Verschlüsselung und Audit-Logging, IAM-Härtung, BAA-Vorlagen, Schulungsmaterialien, Incident-Response-Runbook, Breach-Notification-Workflow. Laufende Compliance als monatlicher Retainer: vierteljährliche Risikoanalyse-Aktualisierung, Log-Review, Sanktionsverfolgung, BAA-Verlängerungen, Anbieter-Due-Diligence, jährlicher Audit-Trockenlauf. OCR-Ermittlungsverteidigung separat quotiert. Jedes Engagement wird gegen einen schriftlichen Scope kalkuliert, sodass Sie das Budget vor Projektbeginn freigeben.

Benötigen Sie eine belastbare HIPAA-Risikoanalyse vor Ihrem nächsten Enterprise-Health-System-Deal?

Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.

Angebot anfordern

Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.

Kostenlose Projektschätzung – Sie erhalten innerhalb von 1–2 Werktagen einen Plan.
  • Analyse der Anforderungen und Empfehlungen zum Tech-Stack
  • Schätzung von Zeitrahmen, Budget und Teamzusammensetzung
  • Unverbindlich – einfach ein klarer Plan

E-Mail: sales@yusmpgroup.com

Telefon: +374 44 871 811

Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)

– Pflichtfelder