Prestazioni query N+1
Un uso ingenuo dell’ORM Django genera query N+1 sugli oggetti correlati. Utilizziamo select_related, prefetch_related e annotate in modo sistematico, con assertion sul conteggio delle query nella suite di test.
L’architettura batteries-included di Django — ORM, admin, auth, migrazioni, form — consente ai team di rilasciare applicazioni Python di livello production senza reinventare l’infrastruttura. Realizziamo monoliti Django, API con Django REST Framework e configurazioni ibride Django + React per clienti statunitensi ed europei, con attenzione alla multi-tenancy, all’autenticazione basata sui ruoli e alla gestione dei dati conforme al GDPR.
L’architettura batteries-included di Django — ORM, admin, auth, migrazioni, form — consente ai team di rilasciare applicazioni Python di livello production senza reinventare l’infrastruttura. Realizziamo monoliti Django, API con Django REST Framework e configurazioni ibride Django + React per clienti statunitensi ed europei, con attenzione alla multi-tenancy, all’autenticazione basata sui ruoli e alla gestione dei dati conforme al GDPR.
Un uso ingenuo dell’ORM Django genera query N+1 sugli oggetti correlati. Utilizziamo select_related, prefetch_related e annotate in modo sistematico, con assertion sul conteggio delle query nella suite di test.
La multi-tenancy a schema condiviso rischia fughe di dati tra tenant tramite query ORM. Implementiamo la sicurezza a livello di riga in PostgreSQL combinata con middleware Django che limita ogni queryset al tenant corrente.
L’admin Django è potente ma spesso sovra-esposto. Limitiamo l’accesso admin a una VPN interna, aggiungiamo MFA, limitiamo i permessi sui modelli al minimo necessario e verifichiamo tutte le azioni admin.
I task Celery fire-and-forget perdono lavoro al riavvio del pod e mascherano gli errori silenziosamente. Configuriamo acks_late, retry con backoff esponenziale, dead-letter queue e integrazione Sentry per ogni classe di task.
Le migration Django concorrenti nei feature branch causano conflitti nell’albero delle migration che bloccano il deployment. Imponiamo la storia lineare delle migration tramite hook pre-push e un protocollo di squash per i branch di release.
Eliminare un utente in Django lascia oggetti correlati orfani e riferimenti nei log di audit. Implementiamo l’anonimizzazione cascata (non l’eliminazione) che soddisfa le richieste di cancellazione preservando le analisi aggregate.
API DRF completa con validazione dei serializer, ViewSet, router annidati, throttling e auth token/JWT — schema OpenAPI generato tramite drf-spectacular.
Multi-tenancy a schema condiviso con PostgreSQL RLS e middleware Django — ogni queryset è limitata al tenant con rischio zero di fuga cross-tenant.
Pannello admin protetto con permessi per modello, visualizzazioni list personalizzate, editing inline, import/export e log di audit completo — pronto per i team operativi.
Worker Celery con broker Redis — code con priorità, policy di retry, dead-letter queue, reportistica sull’avanzamento e acquisizione errori con Sentry.
Suite di test pytest-django con fixture factory_boy, enforcement della copertura, linting flake8/ruff e smoke test delle migration del database in GitHub Actions.
View per richieste di accesso, rettifica e cancellazione supportate da anonimizzazione cascata — documentate e testate rispetto ai requisiti dell’Art. 17 GDPR.
Conforme al GDPR · Audit auth Django · Isolamento dati HIPAA · Logging SOC 2
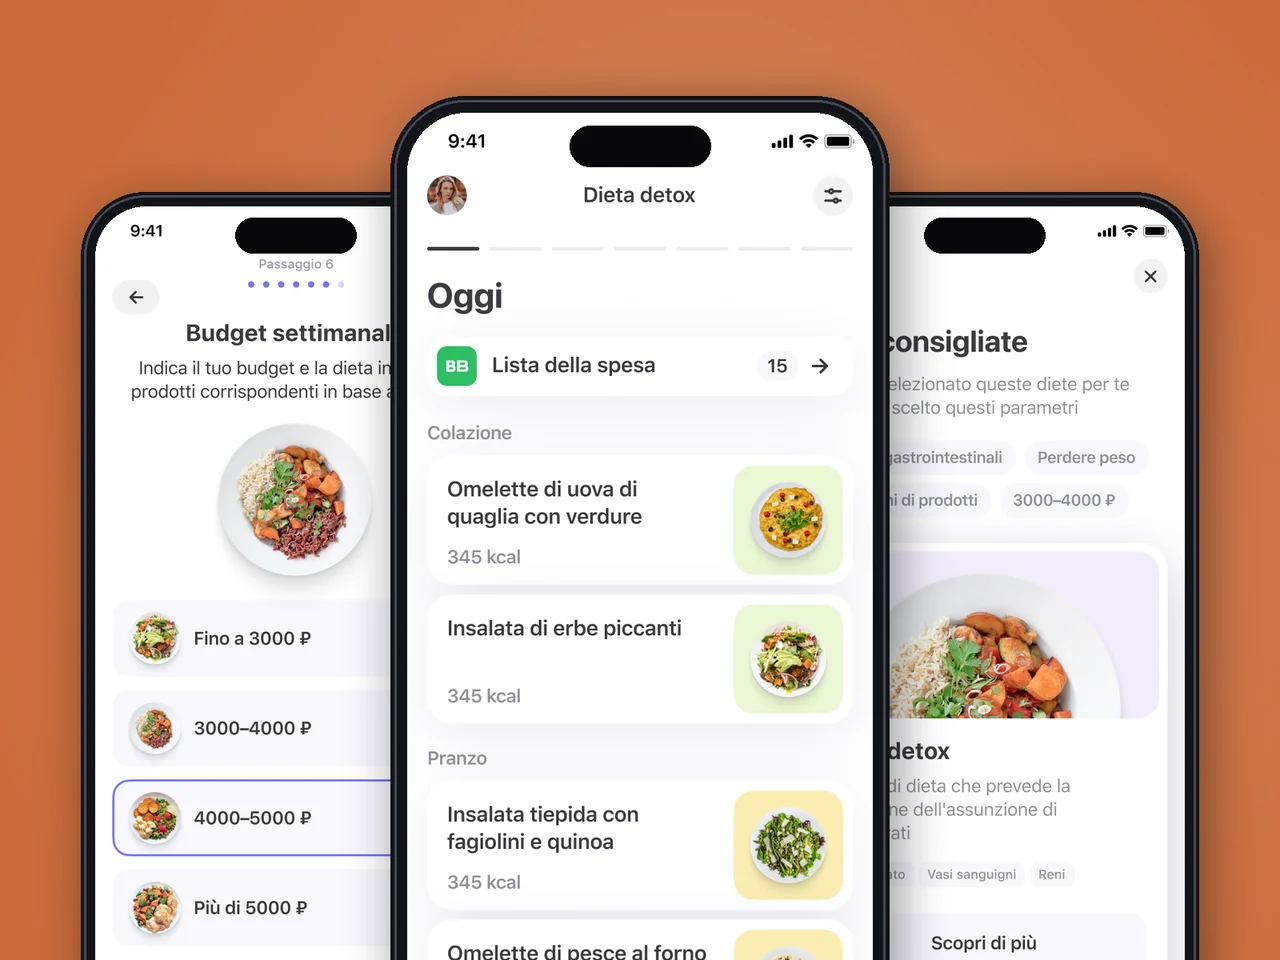
App multipiattaforma per dieta e pianificazione pasti su Flutter — motore calorico, libreria ricette, piano settimanale, ordinazione della spesa.
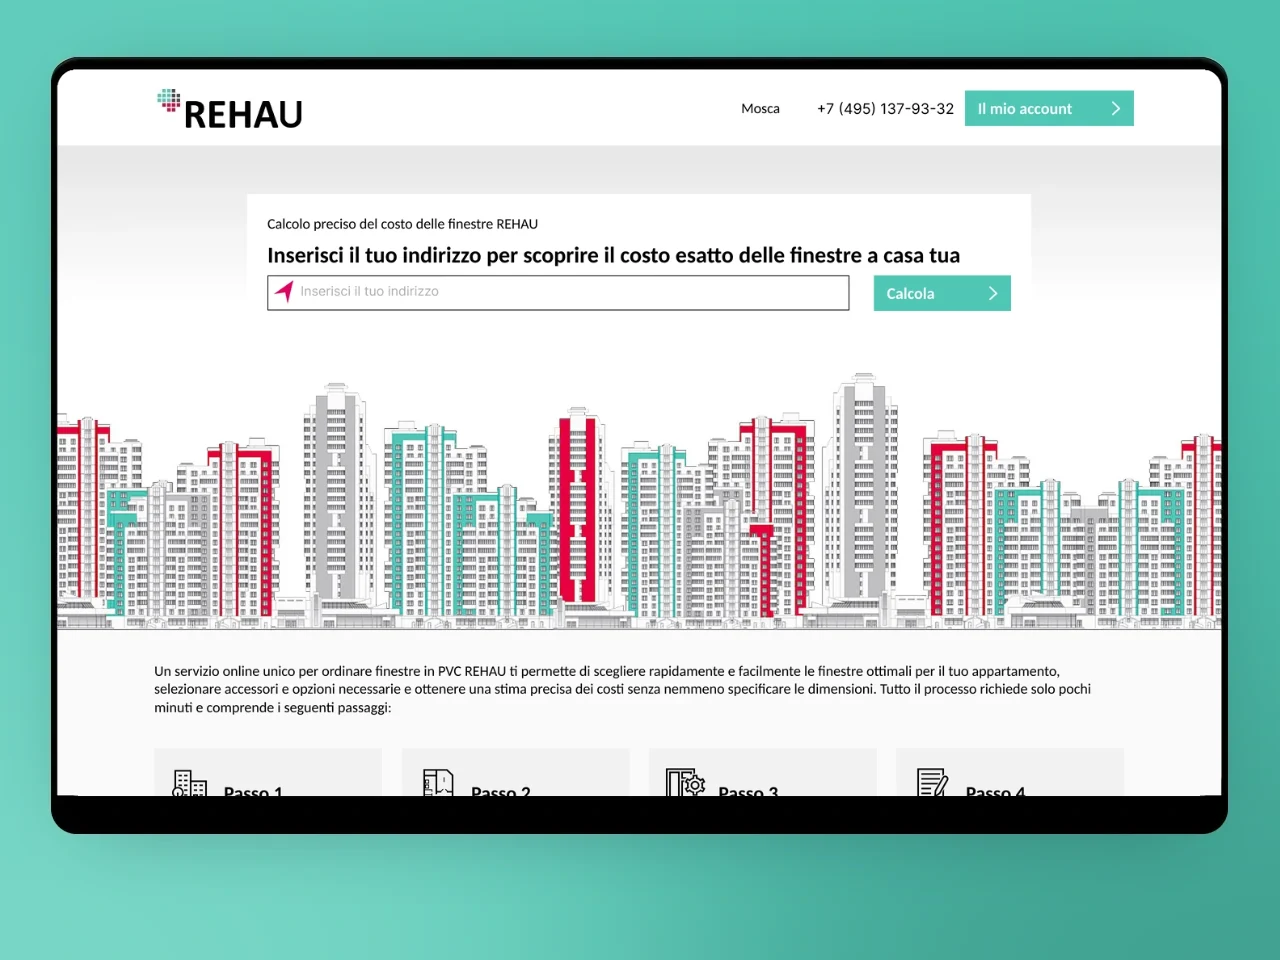
E-commerce B2B e configuratore di prodotto per un produttore globale di polimeri con prezzi multi-regione e workflow dealer.
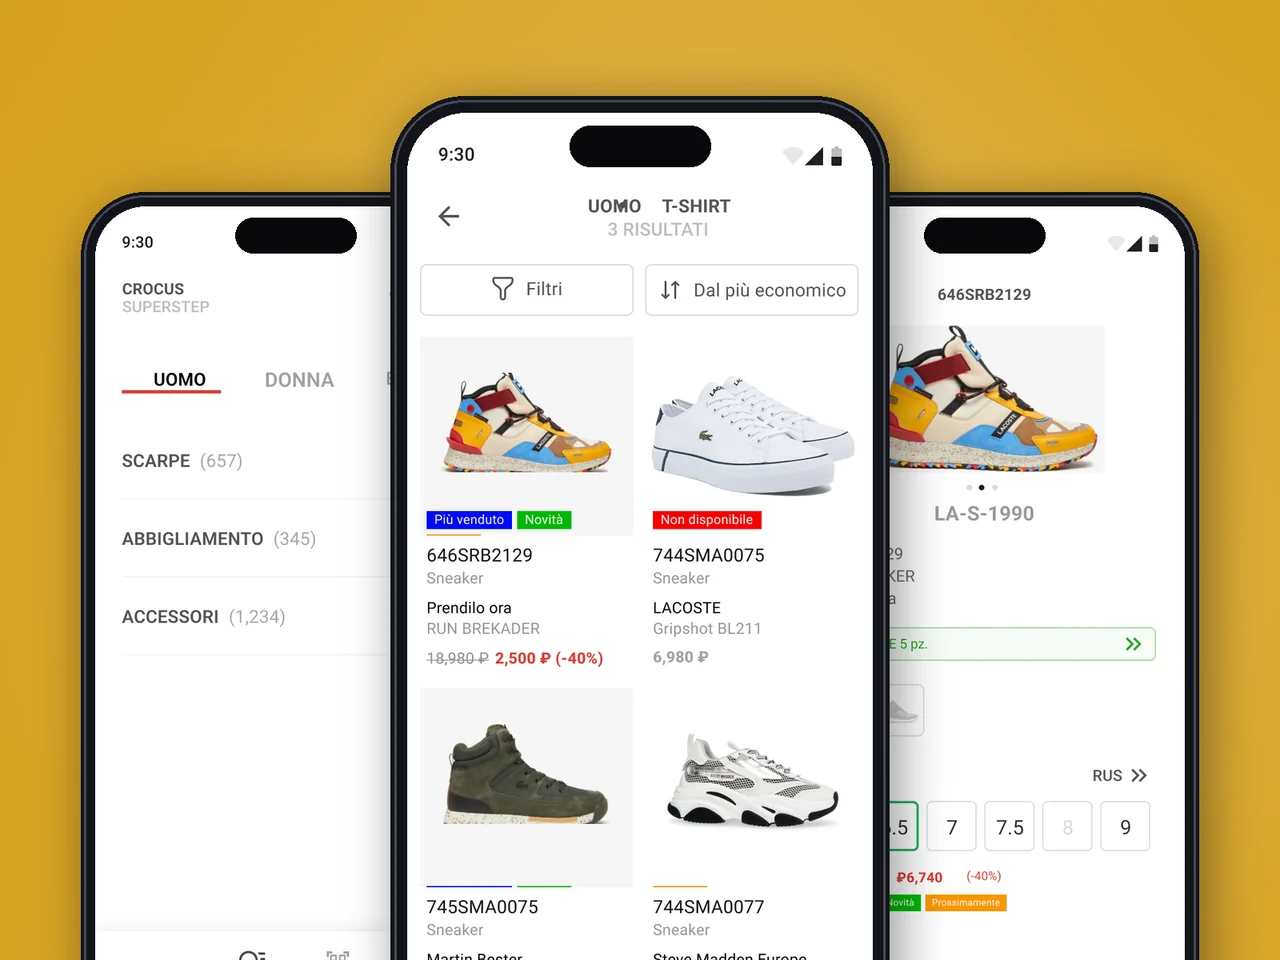
App companion per POS retail di una catena multi-brand — ricerca inventario cross-store con ElasticSearch, integrazione sistema 1C.
I nostri consulenti perdevano 15 minuti per cliente nei controlli manuali dell'inventario. YuSMP ha sviluppato app native basate su ElasticSearch, collegate al nostro sistema 1C in tempo reale. Il tempo per cliente è diminuito del 40% in tutte le sedi entro una settimana dal lancio.
Avevamo un'idea e tempistiche stringenti. YuSMP ha trasformato uno scheletro Flutter in un'app per la nutrizione pronta per la produzione con motore calorico, piani alimentari e abbonamenti App Store in quattro mesi. La retention a 90 giorni ha superato il nostro benchmark del 30%.
Il commercio B2B per un brand di prodotti polimerici significa configuratori di prodotti complessi, livelli di prezzo per i dealer e flussi di ordini che gli acquirenti non tecnici devono navigare. YuSMP ha costruito una piattaforma che i nostri dealer hanno adottato senza una singola sessione di formazione. I volumi di ordini tramite il portale sono raddoppiati nel primo anno.
Un motore di decisione sui prestiti che impiega dieci volte meno tempo per approvare non avviene per caso. YuSMP ha costruito la pipeline di scoring, l’integrazione con i bureau del credito e un back-office che i nostri sottoscrittori apprezzano davvero. I tempi di approvazione sono passati da due giorni a meno di quattro ore.
1 / 4
L’ORM, il pannello admin, il sistema di autenticazione e le migration di Django eliminano mesi di codice ripetitivo — concentriamo il tempo ingegneristico sulla vostra business logic, non sull’infrastruttura.
La protezione CSRF, la prevenzione del clickjacking, la resistenza all’iniezione SQL e l’escaping XSS sono integrati. Applichiamo inoltre SECURE_SSL_REDIRECT, HSTS e Content Security Policy.
I monoliti Django possono essere decomposti gradualmente — progettiamo il modello dati iniziale e la superficie API per supportare future estrazioni di servizi senza una riscrittura completa.
FAQ
Django quando si necessita di un ORM, pannello di amministrazione, sistema di autenticazione e templating full-stack inclusi: tipico per strumenti interni, piattaforme di contenuti, backend e-commerce e SaaS multi-tenant. FastAPI quando si ha bisogno di async nativo, docs OpenAPI auto-generate e validazione Pydantic: tipico per microservizi e API di inferenza ML. Molti sistemi usano entrambi: Django per il livello admin/CMS, FastAPI per la superficie API ad alto throughput.
DRF aggiunge classi serialiser (validazione input + serializzazione output), ViewSet (generazione endpoint CRUD), configurazione URL basata su router, throttling, paginazione, filtraggio e autenticazione token/JWT integrata. Genera uno schema OpenAPI tramite drf-spectacular. Le view Django semplici sono sufficienti per i template renderizzati; DRF è lo standard per i servizi Django API-first.
Separiamo le esecuzioni delle migration dal deployment dell’applicazione. Le migration vengono eseguite in un job pre-deploy (Kubernetes init container o step CI) sul database di produzione prima dell’avvio dei nuovi pod applicativi. Testiamo la compatibilità retroattiva: la vecchia versione dell’app deve funzionare con il nuovo schema durante il rolling deployment. Le modifiche distruttive alle colonne utilizzano una sequenza di migration multi-step.
Sì, con lo stack corretto. Gunicorn con più worker gestisce la concorrenza sincrona. Per i carichi di lavoro veramente asincroni utilizziamo le async view di Django 4.1+ con ASGI (Uvicorn/Daphne). Celery gestisce il lavoro in background CPU-bound e I/O-bound. Su larga scala, i servizi Django si trovano dietro un load balancer con read replica e caching Redis per le query frequenti.
Implementiamo l’anonimizzazione cascata invece dell’eliminazione definitiva. Il record utente viene anonimizzato (email con hash, campi PII azzerati), il contenuto correlato viene anonimizzato o eliminato in base alla policy di conservazione, e un record di audit separato conferma la cancellazione. Le analisi aggregate e i log di audit (che possono essere legalmente richiesti) vengono preservati senza PII. L’endpoint di cancellazione viene esposto tramite una view DRF autenticata dal token dell’utente.
Sì. Django Channels estende Django con ASGI, abilitando connessioni WebSocket, long-polling e server-sent events. Distribuiamo Channels con un Redis channel layer per lo scaling orizzontale. I casi d’uso includono notifiche in tempo reale, editing collaborativo, dashboard live e chat.
Limitiamo l’accesso all’amministrazione a una VPN interna o a un allowlist IP, abilitiamo MFA tramite django-otp, limitiamo ogni utente ai permessi minimi richiesti per il modello, aggiungiamo un log di audit per ogni azione amministrativa tramite django-simple-history, e monitoriamo i tentativi di login con fail2ban. L’ADMIN_URL viene cambiato da /admin/ a un percorso non indovinabile.
Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.
Risposta entro 1 giorno lavorativo. NDA su richiesta.
Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.
Email: sales@yusmpgroup.com
Telefono: +374 44 871 811
Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)