Blog News Contatti Richiedi una proposta

Servizi di sviluppo Symfony per sistemi PHP di livello enterprise

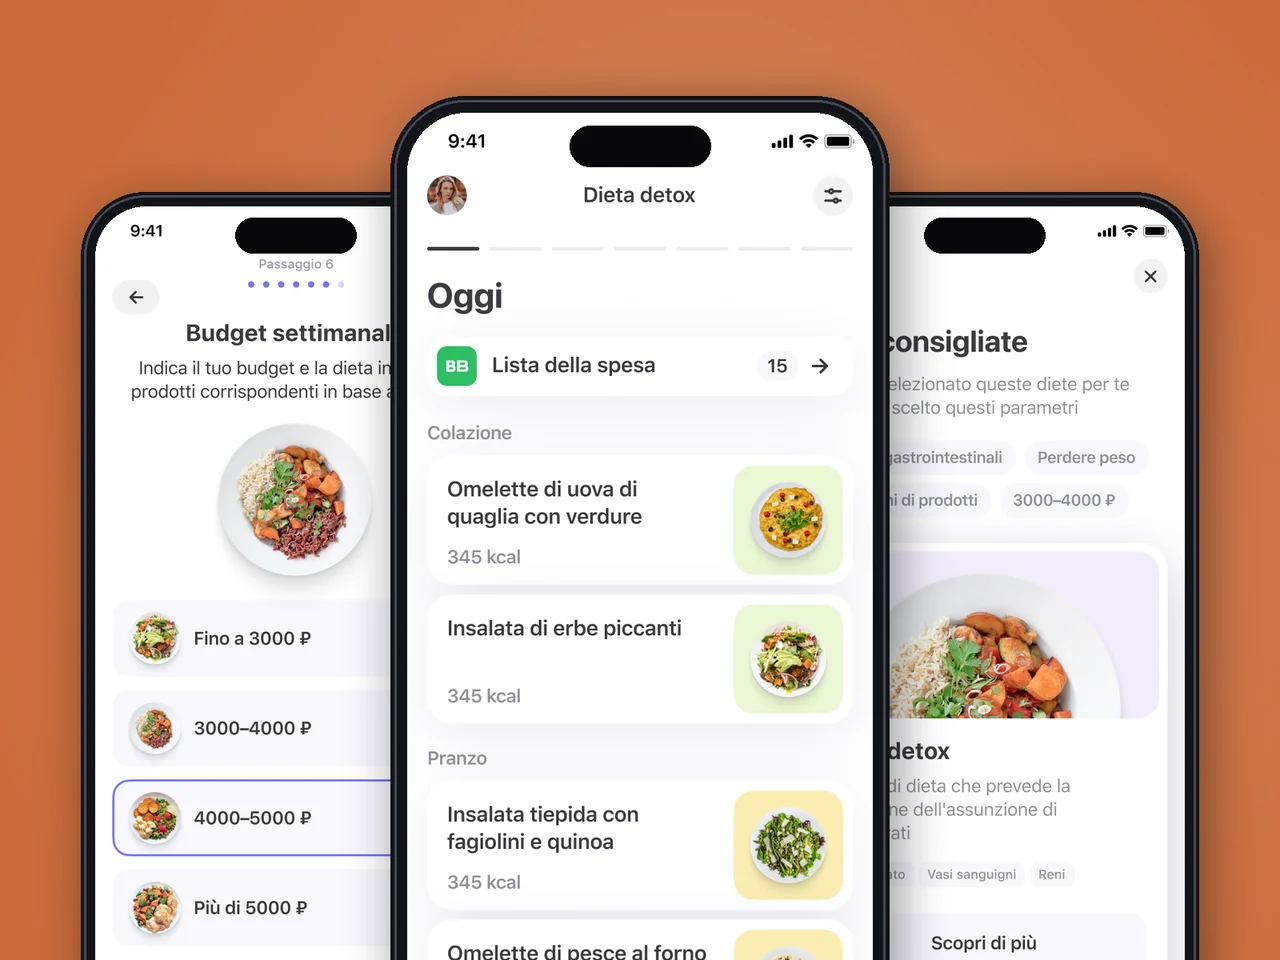
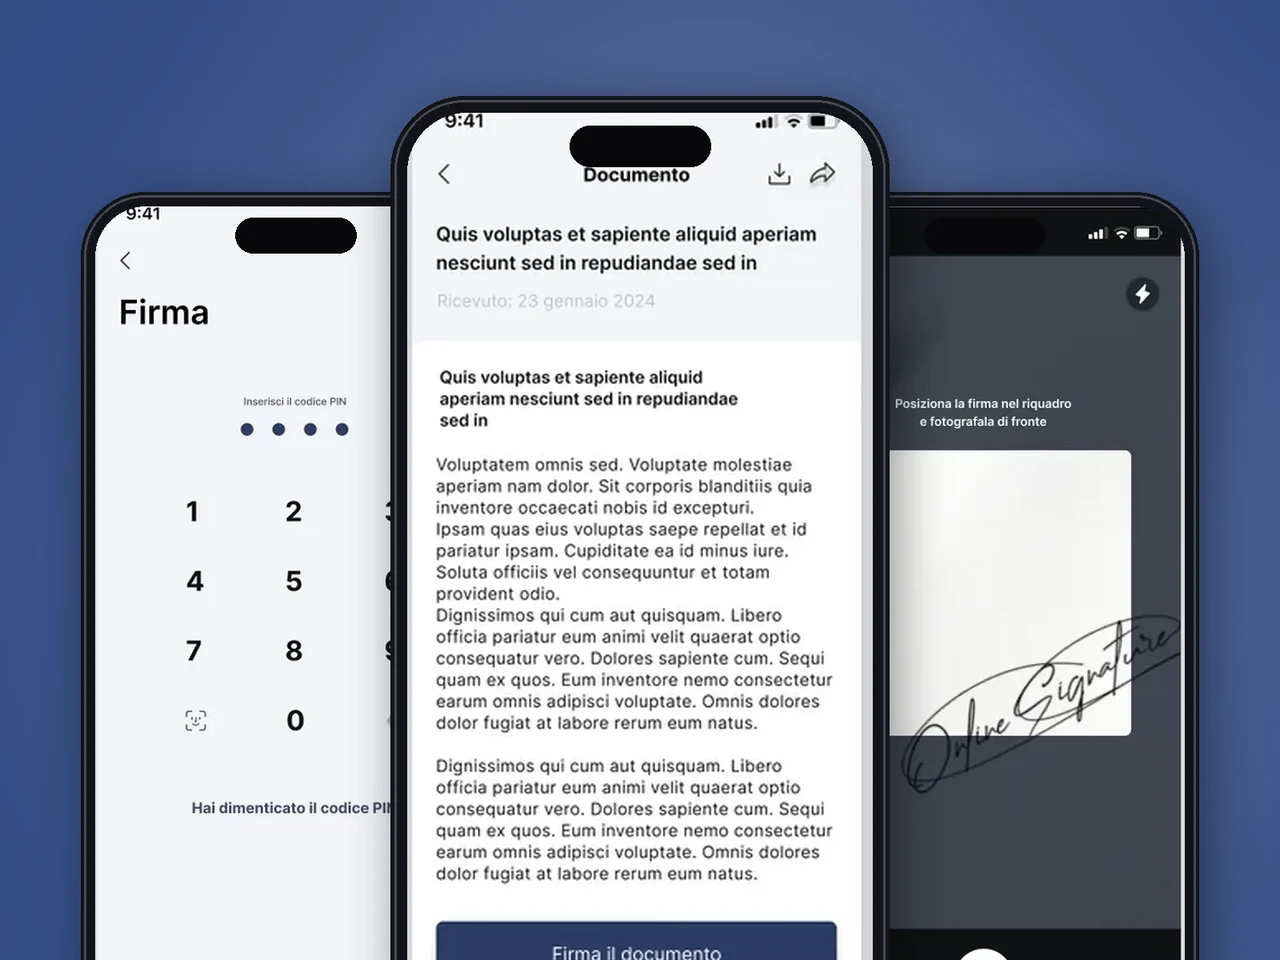
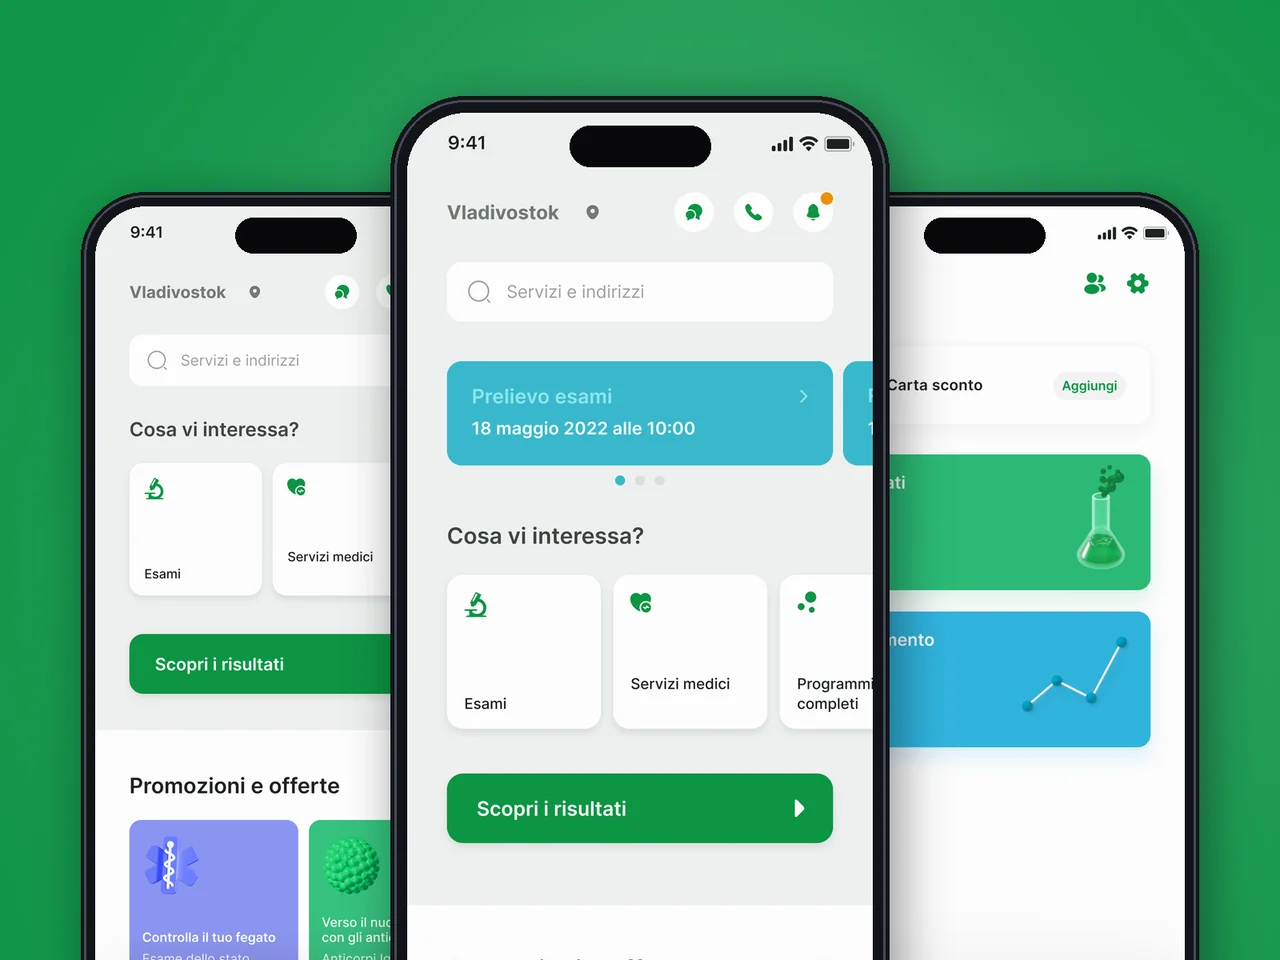
Symfony alimenta i nostri lavori PHP più regolamentati — la piattaforma di firma digitale di Signatory Pro con audit trail conformi a eIDAS, i workflow diagnostici clinici di Unilab, la gestione dei dati sanitari di BasilDoc. A lunga vita, adatto all'audit, stabile nelle versioni. Quando un'applicazione PHP deve soddisfare i requisiti di evidenza di un regolatore, la nostra scelta è Symfony.

  • PHP 8.3
  • Symfony 7
  • API Platform
  • Doctrine ORM

Forniamo sviluppo Symfony per applicazioni enterprise regolamentate in cui le convenzioni di Laravel sono troppo permissive, piattaforme legaltech che richiedono audit trail per la firma digitale conformi a eIDAS, sistemi healthtech che gestiscono dati clinici con conformità HIPAA e GDPR, e prodotti SaaS a lunga vita in cui i cicli LTS triennali di Symfony e i percorsi di aggiornamento retrocompatibili riducono il rischio di manutenzione. API Platform per le API resource-oriented, Messenger per i workflow asincroni, DoctrinePHPCRBundle per la gestione documentale dove necessario.

Sfide del settore che affrontiamo

Complessità di configurazione del service container

Le applicazioni Symfony di grandi dimensioni accumulano migliaia di definizioni di servizi con una proprietà poco chiara. Verifichiamo i tag dei servizi, consolidiamo le regole di autowiring e imponiamo la visibilità dei servizi a livello di modulo.
Prestazioni delle query Doctrine

Il pattern unit-of-work e il lazy loading di Doctrine producono query N+1 nascoste. Utilizziamo l'SQL logger in sviluppo, identifichiamo i percorsi critici e aggiungiamo JOIN FETCH o query native dove le astrazioni ORM diventano un collo di bottiglia.

Completezza dell'audit trail per prodotti regolamentati

I regolatori richiedono una cronologia delle modifiche a prova di manomissione per ogni entità regolamentata. Implementiamo event listener Doctrine che scrivono su tabelle di audit append-only con utente, timestamp e diff.

Stabilità dei consumer Symfony Messenger

I worker Messenger a lunga esecuzione accumulano memoria senza riavviarsi. Configuriamo limiti di memoria, implementiamo stop-when-empty per i processori batch e monitoriamo il lag dei consumer in Prometheus.

Pressione di aggiornamento da Symfony 3–4 legacy

La fine vita di PHP 7.4 e l'EOL di Symfony 4 creano esposizioni di sicurezza. Effettuiamo la migrazione versione per versione utilizzando il layer di deprecazione di Symfony per pianificare il percorso prima di eseguirlo.

Over-fetching con API Platform

Le configurazioni predefinite di API Platform espongono più campi di quanti i client necessitino. Implementiamo gruppi di normalizzazione personalizzati, DTO di output e data provider per controllare la forma della risposta.

Soluzioni che realizziamo

Piattaforme di firma digitale e legaltech

Audit trail conformi a eIDAS, flussi di firma documenti, onboarding KYC e catene probatorie difendibili per pratiche legali transfrontaliere.

Sistemi clinici e healthtech

Gestione dei dati dei pazienti HIPAA-ready, integrazione HL7 FHIR, workflow per appuntamenti e diagnostica con Symfony Security e audit logging.

Backend basati su API Platform

API REST e GraphQL resource-oriented con Hydra, JSON-LD, filtri, paginazione e documentazione OpenAPI.

Workflow documentali asincroni

Pipeline di elaborazione documenti basate su Messenger — OCR, firma, classificazione e consegna — con code dead-letter e monitoraggio.

Migrazioni di versione Symfony

Migrazioni da Symfony 3–4 a 7 tramite il layer di deprecazione, aggiornamento modulo per modulo e copertura di regressione con PHPUnit.

Backend SaaS enterprise

Applicazioni Symfony domain-driven con bounded context, bus dei comandi CQRS ed event sourcing per la gestione dello stato di livello audit.

Stack tecnologico

  • PHP 8.3
  • Symfony 7
  • API Platform
  • Doctrine ORM
  • Messenger
  • Security
  • Twig
  • PHPUnit
  • Pest
  • RabbitMQ
  • Redis
  • PostgreSQL
  • Nginx
  • Kubernetes

Conformità normativa

Conforme al GDPR · eIDAS-ready · HIPAA-ready · SOC 2-ready

UE

  • GDPR — residenza dati, DSR, audit trail.
  • eIDAS — conformità alla firma digitale.
  • EAA — requisiti di accessibilità.
  • DORA — rischio ICT e resilienza per il fintech.

USA

  • HIPAA — gestione dei dati sanitari protetti, audit.
  • GLBA — salvaguardia dei dati finanziari.
  • CCPA/CPRA — privacy dei consumatori e diritti degli interessati.
  • SOC 2 — controlli di sicurezza e disponibilità.

Comune: OWASP Top 10, hardening CSRF/XSS, SBOM per le dipendenze Composer.

Cosa dicono i clienti

“
La firma elettronica di documenti da remoto è un campo minato dal punto di vista legale. YuSMP ha realizzato sia il flusso di firma mobile che il CRM Symfony in un unico ingaggio, ha gestito l'onboarding KYC e ha consegnato una documentazione API che il nostro team di compliance ha approvato in pochi giorni.
David MercerCEO, Signatory Pro
Vedi il caso →
“
Avevamo un'idea e tempistiche stringenti. YuSMP ha trasformato uno scheletro Flutter in un'app per la nutrizione pronta per la produzione con motore calorico, piani alimentari e abbonamenti App Store in quattro mesi. La retention a 90 giorni ha superato il nostro benchmark del 30%.
Sophie LaurentCPO, BasilDoc
Vedi il caso →
“
Gestire appuntamenti e referti in più città su tre piattaforme è genuinamente complesso. YuSMP ha risolto un problema di integrazione legacy che avevamo evitato per due anni e ha rilasciato un'esperienza paziente che i nostri punteggi NPS hanno immediatamente rispecchiato.
James WhitfieldHead of Digital, Unilab
Vedi il caso →
“
Un motore di decisione sui prestiti che impiega dieci volte meno tempo per approvare non avviene per caso. YuSMP ha costruito la pipeline di scoring, l’integrazione con i bureau del credito e un back-office che i nostri sottoscrittori apprezzano davvero. I tempi di approvazione sono passati da due giorni a meno di quattro ore.
Gregory LawsonCTO, LoanFlow
Vedi il caso →

1 / 4

Perché i team scelgono YuSMP per Symfony

Audit trail conformi a eIDAS e di livello legale

Abbiamo costruito sistemi di audit Symfony che soddisfano i regolatori legali — tabelle append-only, attribuzione utente, acquisizione dei diff e hashing a prova di manomissione.

Esperienza nelle migrazioni Symfony 3–7

Abbiamo migrato codebase Symfony legacy attraverso più versioni major utilizzando il layer di deprecazione — senza downtime in produzione.

Profondità nel modello di dominio Doctrine

Ingegneri senior che progettano aggregate root, value object e pattern di specifica in Doctrine — non semplici entità CRUD.

FAQ

Domande frequenti su Symfony

Quando scegliete Symfony rispetto a Laravel?

Symfony per applicazioni enterprise a lunga vita in cui contano la DI rigorosa, i contratti stabili tra componenti e il controllo granulare sull'HTTP kernel. Laravel per SaaS orientati alla velocità di sviluppo in cui Eloquent, Artisan e l'ecosistema accelerano il bootstrap. Molte applicazioni PHP regolamentate — legali, sanitarie, finanziarie — si orientano su Symfony per il suo rigore architetturale e i contratti di supporto a lungo termine.

API Platform o controller personalizzati per le API?

API Platform per API resource-oriented in cui CRUD, filtri, paginazione e Hydra/JSON-LD sono il caso d'uso principale — un enorme guadagno di produttività. Controller personalizzati per operazioni di business complesse, workflow saga e comandi domain-driven che non si mappano in modo pulito sul CRUD delle risorse.

Come gestite Symfony Messenger per i workflow asincroni?

Messenger con trasporto AMQP (RabbitMQ) o Redis per l'elaborazione asincrona distribuita, bus sincrono per il dispatch dei comandi all'interno dello stesso processo. Progettiamo handler di messaggi idempotenti, aggiungiamo il routing su dead-letter e strumentiamo la latenza di elaborazione dei messaggi con Prometheus.

Come gestite gli aggiornamenti di versione di Symfony?

Il layer di deprecazione di Symfony segnala tutti gli utilizzi di API deprecate prima dell'aggiornamento. Eseguiamo i report di deprecazione sulla versione corrente, correggiamo i problemi e poi aggiorniamo. Il versionamento semantico di Symfony garantisce la compatibilità verso il basso all'interno di una versione major — gli aggiornamenti entro 5.x, 6.x, 7.x sono a basso rischio.

Come proteggete le applicazioni Symfony per dati legali e sanitari?

Symfony Security con autorizzazione basata su voter (non sull'esplosione dei ruoli), Doctrine Audit Bundle o listener di eventi personalizzati per audit trail immutabili, campi entità cifrati per i dati personali tramite Doctrine Extensions e protezione CSRF su tutti i form che modificano lo stato. Implementiamo anche il rate limiting tramite Symfony RateLimiter.

Come testate le applicazioni Symfony?

PHPUnit con Symfony TestCase per i test unitari, test funzionali sul kernel reale e test API con Symfony HTTP Client. I test del database utilizzano il rollback delle transazioni per la velocità. Puntiamo a una copertura superiore all'80% sulla logica di business e al 100% sulle entità di dominio.

Costruite sistemi PHP enterprise con ingegneri Symfony senior

Diteci dove volete essere tra dodici mesi. Vi risponderemo con un piano per arrivarci.

Richiedi una proposta

Risposta entro 1 giorno lavorativo. NDA su richiesta.

Richiedi una proposta

Condividete alcuni dettagli e un consulente senior risponderà entro un giorno lavorativo.

Stima del progetto gratuita — ti inviamo un piano entro 1–2 giorni lavorativi.
  • Analisi dei requisiti e consigli sullo stack tecnologico
  • Stima di tempi, budget e composizione del team
  • Senza impegno — solo un piano chiaro

Email: sales@yusmpgroup.com

Telefono: +374 44 871 811

Uffici: KAMAR Business Center, Vazgen Sargsyan St. 2, Erevan, Armenia · Remoto — sovrapposizione con la costa est degli Stati Uniti (9:00–13:00 ET)

— campi obbligatori