Blog News Kontakt Angebot anfordern

Symfony-Entwicklungsleistungen für Enterprise-taugliche PHP-Systeme

Symfony treibt unsere regulierteste PHP-Arbeit an — Signatory Pros E-Signatur-Plattform mit eIDAS-konformen Audit-Trails, Unilabs klinische Diagnoseworkflows, BasilDocs Gesundheitsdatenverwaltung. Langlebig, prüfsicher, versionsbeständig. Wenn eine PHP-Anwendung die Nachweisanforderungen eines Regulators erfüllen muss, greifen wir zu Symfony.

  • PHP 8.3
  • Symfony 7
  • API Platform
  • Doctrine ORM

Wir liefern Symfony Engineering für regulierte Enterprise-Anwendungen, wo Laravels Konventionen zu locker sind, LegalTech-Plattformen, die eIDAS-konforme E-Signatur-Audit-Trails erfordern, HealthTech-Systeme, die klinische Daten mit HIPAA- und DSGVO-Compliance verarbeiten, und langlebige SaaS-Produkte, wo Symfonys 3-Jahres-LTS-Zyklen und abwärtskompatible Upgrade-Pfade das Wartungsrisiko reduzieren. API Platform für ressourcenorientierte APIs, Messenger für asynchrone Workflows, DoctrinePHPCRBundle für Dokumentenverwaltung bei Bedarf.

Branchenherausforderungen, die wir lösen

Service-Container-Konfigurations-Komplexität

Große Symfony-Anwendungen häufen Tausende von Service-Definitionen mit unklarer Eigentümerschaft an. Wir auditieren Service-Tags, konsolidieren Autowiring-Regeln und erzwingen Service-Sichtbarkeit auf Modulebene.
Doctrine-Abfrage-Performance

Doctrines Unit-of-Work-Muster und Lazy Loading produzieren versteckte N+1-Abfragen. Wir verwenden den SQL-Logger in der Entwicklung, identifizieren heiße Pfade und fügen JOIN FETCH oder native Abfragen hinzu, wo ORM-Abstraktionen zum Engpass werden.

Audit-Trail-Vollständigkeit für regulierte Produkte

Regulatoren fordern manipulationssichere Änderungshistorie für jede regulierte Entität. Wir implementieren Doctrine-Event-Listener, die in Append-Only-Audit-Tabellen mit Nutzer, Zeitstempel und Diff schreiben.

Symfony-Messenger-Consumer-Stabilität

Langlebige Messenger-Worker akkumulieren Speicher ohne Neustart. Wir konfigurieren Speicherlimits, implementieren Stop-when-empty für Batch-Prozessoren und überwachen Consumer-Lag in Prometheus.

Legacy-Symfony-3–4-Upgrade-Druck

PHP-7.4-End-of-Life und Symfony-4-EOL schaffen Sicherheits-Exposition. Wir migrieren Version für Version unter Verwendung von Symfonys Deprecation-Layer, um den Pfad vor der Ausführung zu planen.

API-Platform-Over-Fetching

Standard-API-Platform-Konfigurationen exponieren mehr Felder als Clients benötigen. Wir implementieren benutzerdefinierte Normalisierungsgruppen, Output-DTOs und Datenprovider zur Steuerung der Response-Form.

Lösungen, die wir entwickeln

E-Signatur- und LegalTech-Plattformen

eIDAS-konforme Audit-Trails, Dokumentensignierungsabläufe, KYC-Onboarding und belastbare Beweisketten für grenzüberschreitende Rechtsfälle.

Klinische und HealthTech-Systeme

HIPAA-fähige Patientendatenverarbeitung, HL7-FHIR-Integration, Termin- und Diagnostikworkflows mit Symfony Security und Audit-Protokollierung.

API-Platform-gesteuerte Backends

Ressourcenorientierte REST- und GraphQL-APIs mit Hydra, JSON-LD, Filterung, Paginierung und OpenAPI-Dokumentation.

Asynchrone Dokumenten-Workflows

Messenger-betriebene Dokumentenverarbeitungs-Pipelines — OCR, Signierung, Klassifizierung und Zustellung — mit Dead-Letter-Queues und Monitoring.

Symfony-Versions-Migrationen

Symfony-3–4-zu-7-Migrationen über den Deprecation-Layer, Modul-für-Modul-Upgrade und PHPUnit-Regressions-Abdeckung.

Enterprise-SaaS-Backends

Domain-Driven-Symfony-Anwendungen mit bounded Contexts, CQRS-Command-Buses und Event-Sourcing für prüfsicheres State-Management.

Technologie-Stack

  • PHP 8.3
  • Symfony 7
  • API Platform
  • Doctrine ORM
  • Messenger
  • Security
  • Twig
  • PHPUnit
  • Pest
  • RabbitMQ
  • Redis
  • PostgreSQL
  • Nginx
  • Kubernetes

Compliance & Vorschriften

DSGVO-konform · eIDAS-fähig · HIPAA-fähig · SOC-2-fähig

EU

  • DSGVO — Datenhaltung, DSR, Audit-Trails.
  • eIDAS — E-Signatur-Compliance.
  • EAA — Barrierefreiheitsanforderungen.
  • DORA — FinTech-IKT-Risiko und Resilienz.

US

  • HIPAA — PHI-Verarbeitung, Audit.
  • GLBA — Finanzdatenschutzmaßnahmen.
  • CCPA/CPRA — Verbraucher-Datenschutz und Betroffenenrechte.
  • SOC 2 — Sicherheits- und Verfügbarkeitskontrollen.

Gemeinsam: OWASP Top 10, CSRF/XSS-Härtung, SBOM für Composer-Abhängigkeiten.

Was Kunden sagen

“
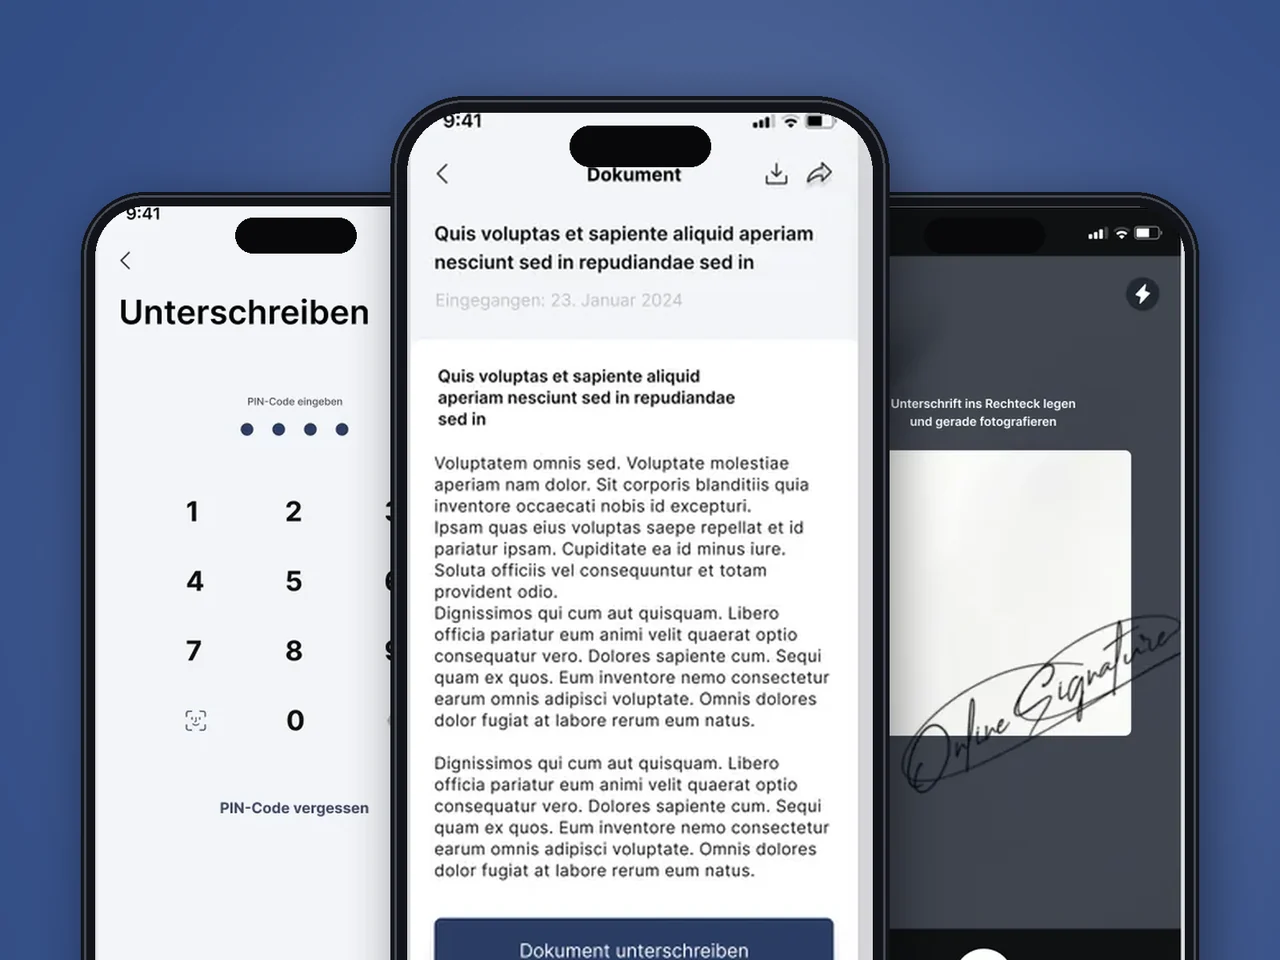
Digitale Dokumentenunterzeichnung ist rechtlich vermintes Terrain. YuSMP entwickelte in einem einzigen Auftrag den mobilen Signatur-Flow und das Symfony-CRM, übernahm das KYC-Onboarding und lieferte API-Dokumentation, die unser Compliance-Team binnen Tagen freigab.
David MercerCEO, Signatory Pro
Fallstudie ansehen →
“
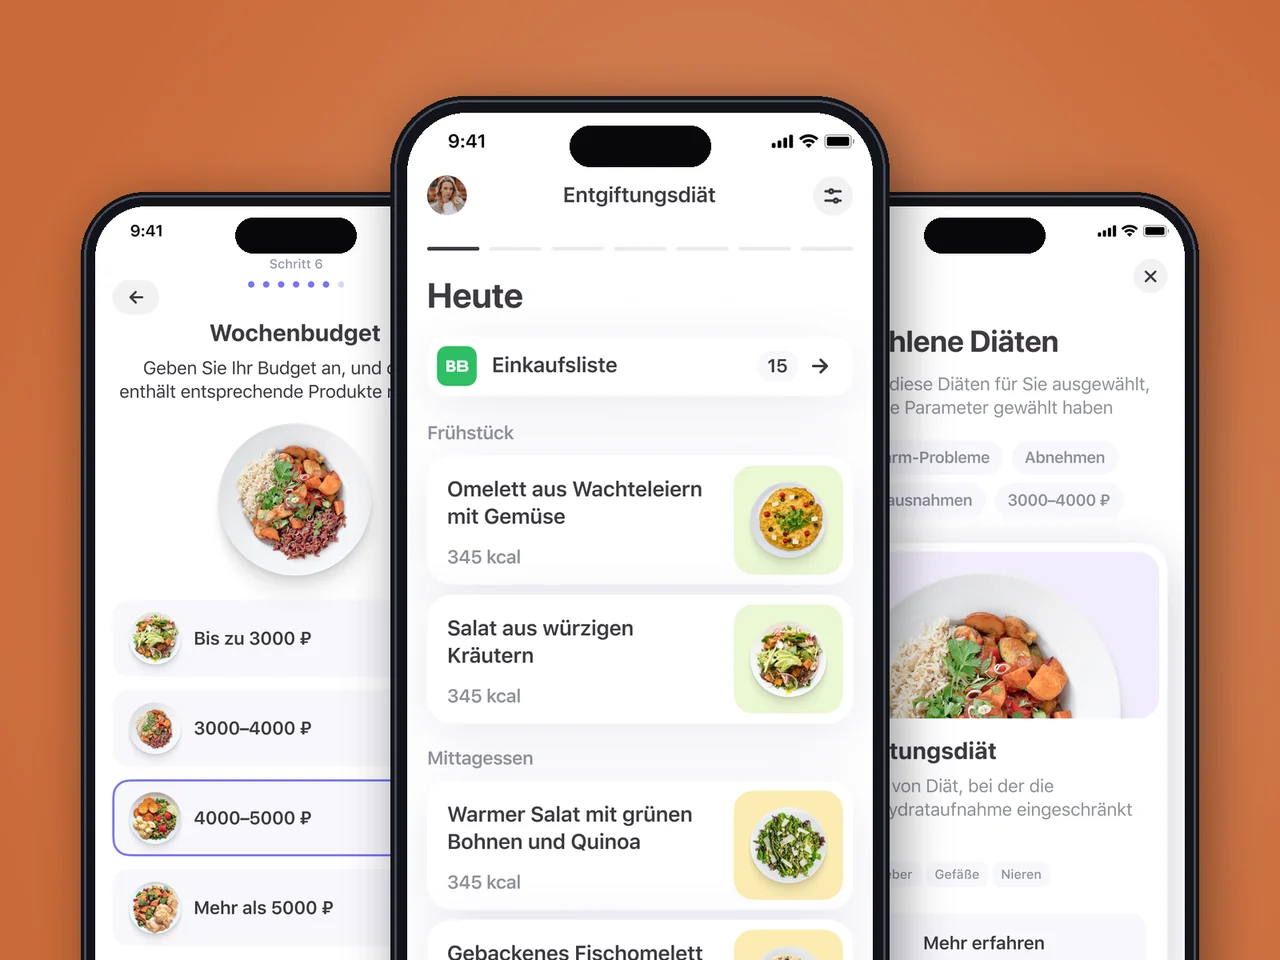
Wir hatten ein Konzept und enge Fristen. YuSMP verwandelte ein Flutter-Skeleton in vier Monaten in eine produktionsreife Ernährungs-App mit Kalorienrechner, Mahlzeitenplänen und App-Store-Abonnements. Die 90-Tage-Retention übertraf unseren Benchmark um 30 %.
Sophie LaurentCPO, BasilDoc
Fallstudie ansehen →
“
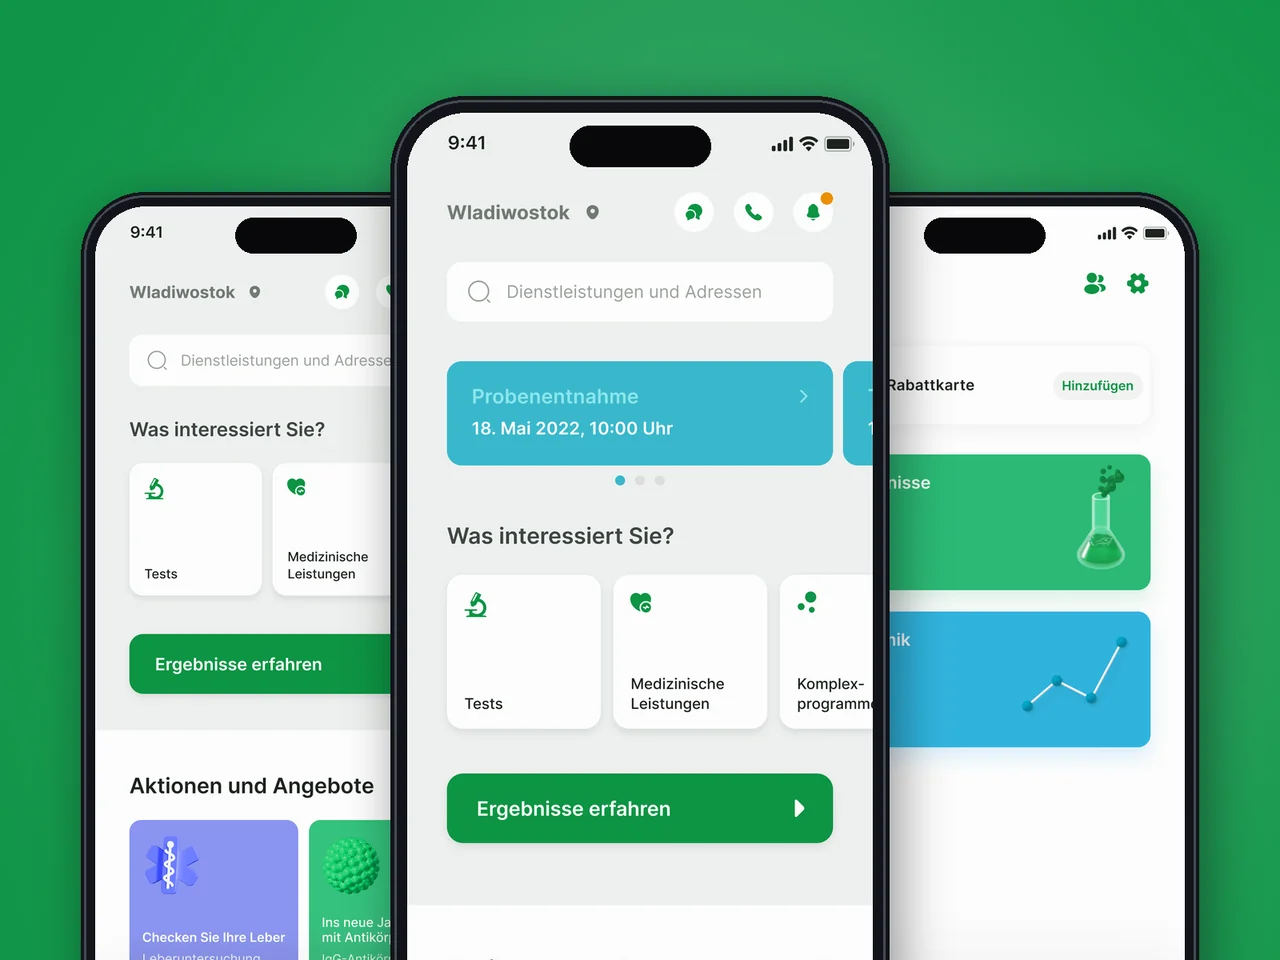
Termine und Befundergebnisse über mehrere Städte auf drei Plattformen zu verwalten ist wirklich komplex. YuSMP löste ein Legacy-Integrationsproblem, das wir zwei Jahre lang umgangen hatten, und lieferte ein Patientenerlebnis, das unsere NPS-Werte sofort widerspiegelten.
James WhitfieldHead of Digital, Unilab
Fallstudie ansehen →
“
Eine Kreditentscheidungs-Engine, die zehnmal schneller genehmigt, entsteht nicht zufällig. YuSMP entwickelte die Scoring-Pipeline, die Integration mit Kreditbüros und ein Back-Office, das unsere Underwriter gerne nutzen. Die Genehmigungszeit sank von zwei Tagen auf unter vier Stunden.
Gregory LawsonCTO, LoanFlow
Fallstudie ansehen →

1 / 4

Warum Teams YuSMP für Symfony wählen

eIDAS- und juristische Audit-Trails

Wir haben Symfony-Audit-Systeme gebaut, die rechtliche Regulatoren zufriedenstellen — Append-Only-Tabellen, Nutzer-Attribution, Diff-Erfassung und Manipulationsnachweishashing.

Symfony-3–7-Migrationserfahrung

Wir haben Legacy-Symfony-Codebasen über mehrere Hauptversionen mit dem Deprecation-Layer migriert — ohne Produktionsausfallzeit.

Doctrine-Domain-Modellierungstiefe

Senior-Entwickler, die Aggregat-Roots, Value-Objects und Spezifikationsmuster in Doctrine entwerfen — nicht nur CRUD-Entitäten.

FAQ

Symfony FAQ

Wann wählen Sie Symfony gegenüber Laravel?

Symfony für langlebige Enterprise-Anwendungen, bei denen striktes Dependency-Injection, stabile Komponentenverträge und feingranulare Kontrolle über den HTTP-Kernel entscheidend sind. Laravel für SaaS-Produkte, bei denen Entwicklungsgeschwindigkeit Vorrang hat und Eloquent sowie Artisan den Start beschleunigen. Viele regulierte PHP-Anwendungen — Legal, Health, Finance — setzen auf Symfony wegen der architektonischen Strenge und der Langzeit-Support-Verträge.

API Platform oder benutzerdefinierte Controller für APIs?

API Platform für ressourcenorientierte APIs, bei denen CRUD, Filterung, Paginierung und Hydra/JSON-LD der primäre Anwendungsfall sind — enormer Produktivitätsgewinn. Eigene Controller für komplexe Geschäftsvorgänge, Saga-Workflows und domänengetriebene Befehle, die sich nicht sauber auf Ressourcen-CRUD abbilden lassen.

Wie handhaben Sie Symfony Messenger für asynchrone Workflows?

Messenger mit AMQP (RabbitMQ) oder Redis-Transport für verteilte asynchrone Verarbeitung, synchroner Bus für Command-Dispatch im selben Prozess. Wir entwerfen idempotente Message-Handler, fügen Dead-Letter-Routing hinzu und instrumentieren die Message-Verarbeitungslatenz mit Prometheus.

Wie verwalten Sie Symfony-Versions-Upgrades?

Symfonys Deprecation-Layer meldet alle veralteten API-Verwendungen vor dem Upgrade. Wir erstellen Deprecation-Reports auf der aktuellen Version, beheben diese und führen dann das Upgrade durch. Symfonys semantische Versionierung garantiert Abwärtskompatibilität innerhalb einer Hauptversion — Upgrades innerhalb von 5.x, 6.x, 7.x sind risikoarm.

Wie sichern Sie Symfony-Anwendungen für juristische und Gesundheitsdaten?

Symfony Security mit voter-basierter Autorisierung (kein Rollen-Wildwuchs), Doctrine Audit Bundle oder eigene Event-Listener für unveränderliche Audit-Trails, verschlüsselte Entity-Felder für personenbezogene Daten via Doctrine Extensions sowie CSRF-Schutz auf allen zustandsändernden Formularen. Zusätzlich implementieren wir Rate-Limiting über den Symfony RateLimiter — DSGVO-konform für DACH-Unternehmen.

Wie testen Sie Symfony-Anwendungen?

PHPUnit mit Symfony TestCase für Unit-Tests, Funktionstests gegen den echten Kernel und API-Tests mit dem Symfony HTTP Client. Datenbanktests nutzen Transaction-Rollback für Geschwindigkeit. Wir streben 80%+ Abdeckung der Geschäftslogik und 100% bei Domain-Entitäten an.

Enterprise-PHP-Systeme mit erfahrenen Symfony-Entwicklern aufbauen

Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.

Angebot anfordern

Antwort innerhalb eines Werktages. NDA auf Anfrage.

Angebot anfordern

Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.

Kostenlose Projektschätzung – Sie erhalten innerhalb von 1–2 Werktagen einen Plan.
  • Analyse der Anforderungen und Empfehlungen zum Tech-Stack
  • Schätzung von Zeitrahmen, Budget und Teamzusammensetzung
  • Unverbindlich – einfach ein klarer Plan

E-Mail: sales@yusmpgroup.com

Telefon: +374 44 871 811

Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)

– Pflichtfelder