Blog News Kontakt Angebot anfordern

Go-Entwicklungsleistungen für latenz-kritische Produktions-Workloads

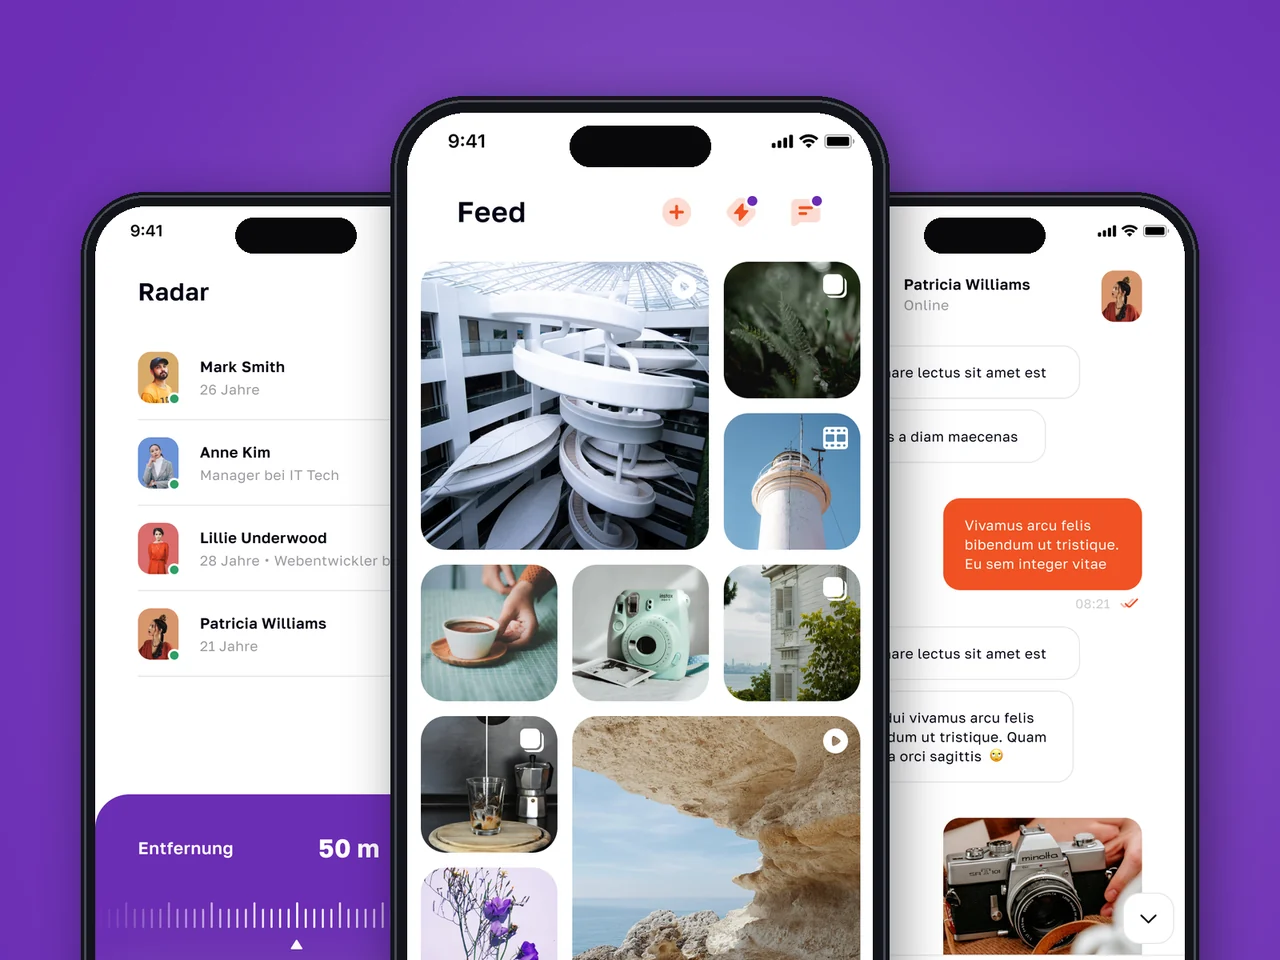
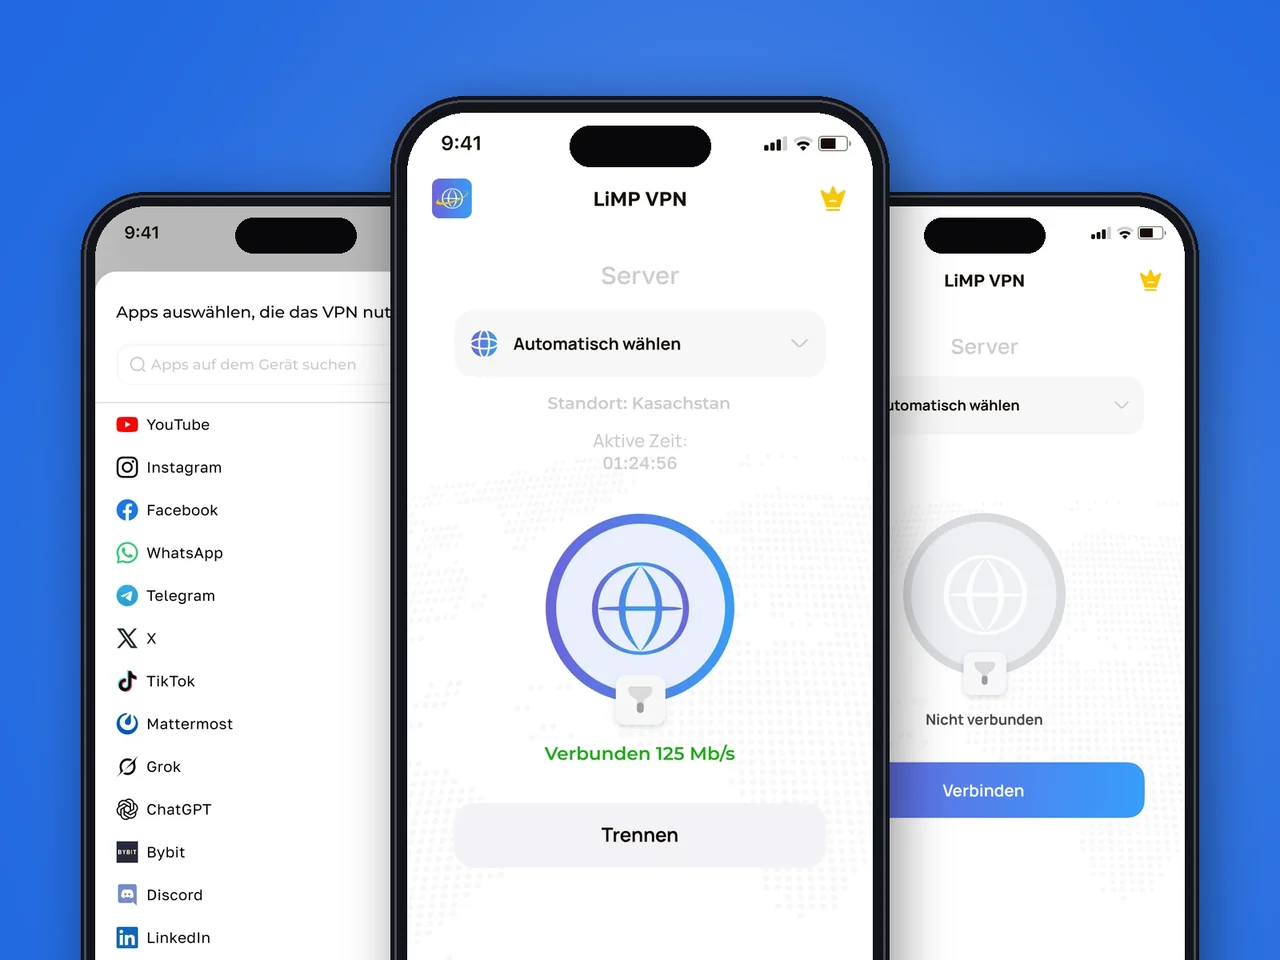
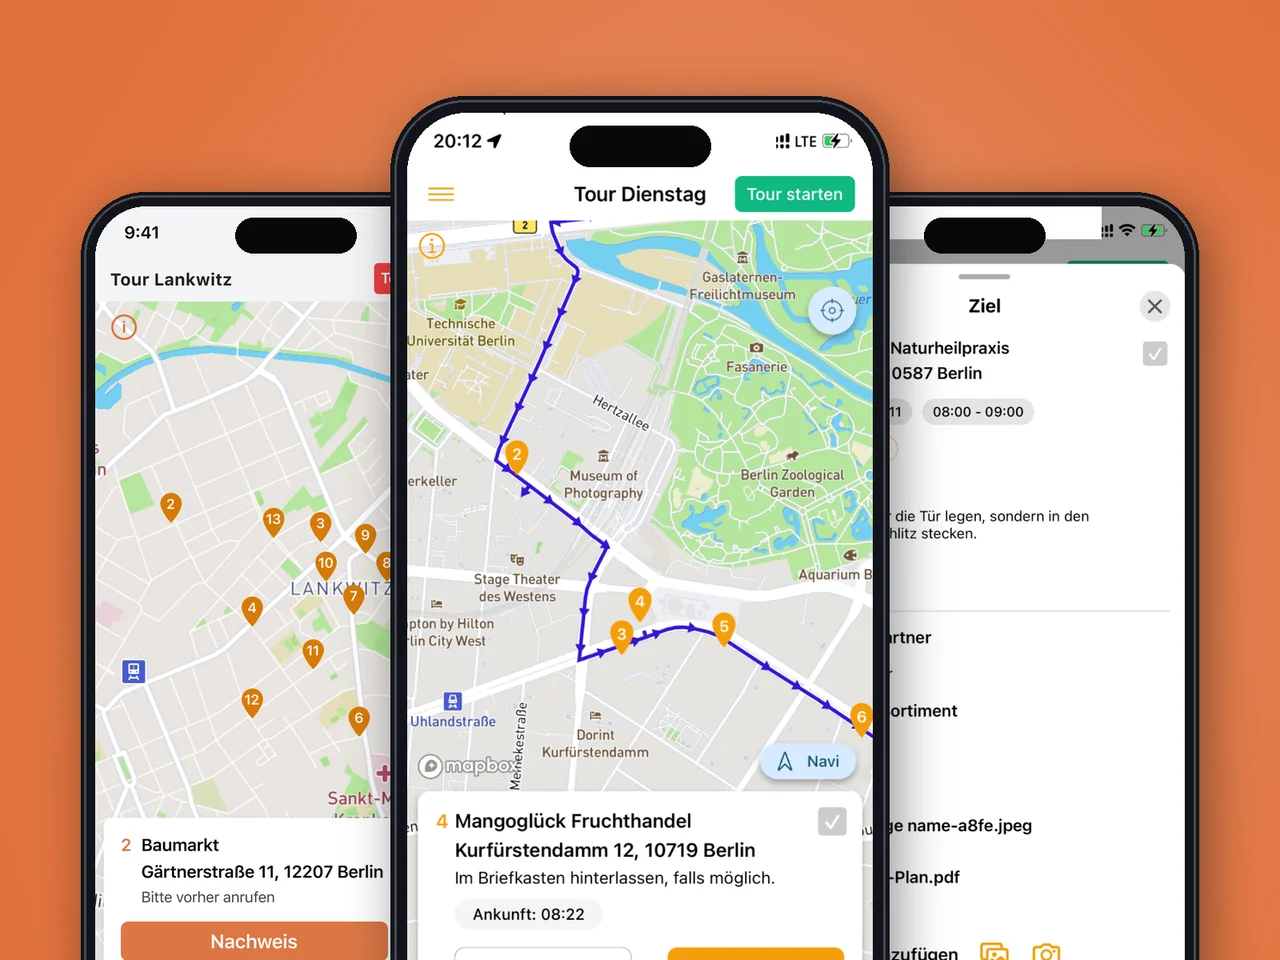
Go ist unser Standard für latenz-kritische, speichereffiziente Workloads, wo Node.js zu langsam und Java überdimensioniert ist. LiMPs WireGuard-VPN-Backend bedient Consumer-Scale-Traffic mit deterministischer Mikrosekunden-Latenz. xRoutens Logistik-Gateway verarbeitet Echtzeit-Fahrer-Telemetrie mit Sub-Millisekunden-Antwortzeiten. JoyJets Präsenz- und Geolokalisierungsdienst verarbeitet Tausende gleichzeitiger Verbindungen mit minimalem RAM.

  • Go 1.23
  • Chi
  • Echo
  • gRPC

Wir liefern Go Engineering für VPN- und Netzwerkschicht-Anwendungen, die WireGuard oder benutzerdefinierte Protokoll-Implementierungen benötigen, Telematik- und IoT-Ingestion-Dienste, die hochfrequente Sensorströme verarbeiten, gRPC-Microservices, die typisierte Verträge für Node.js-, Python- und Mobile-Konsumenten bereitstellen, und hochdurchsatzfähige API-Gateways und Proxy-Schichten, wo Gos Zero-GC-Pause-Profil wichtig ist. Go ist nicht unser Standard-Stack — wir wählen ihn bewusst, wenn seine Performance-Eigenschaften das kleinere Ökosystem im Vergleich zu Node.js oder Python rechtfertigen.

Branchenherausforderungen, die wir lösen

Goroutine-Leak unter Last

Goroutinen, die auf Channel-Empfänge oder Netzwerkaufrufe warten, akkumulieren lautlos. Wir instrumentieren mit runtime.NumGoroutine-Metriken und führen goleak in Integrationstests durch, um Lecks vor der Produktion zu erkennen.
Fehlerbehandlungs-Ausführlichkeit

Gos explizite Fehler-Returns erzeugen ausführliche Ketten, die die Geschäftslogik verdecken. Wir verwenden pkg/errors oder Go-1.20+-Fehler-Wrapping, zentralisieren die Fehlerprotokollierung an Servicegrenzen und halten Handler-Code sauber.

ORM vs. sqlc-Wahl

GORMs Magic weicht von Gos explizitem Stil ab und erzeugt N+1-Fallen. Wir verwenden sqlc für typsichere generierte Abfragen aus SQL-Definitionen, sodass SQL explizit und Go idiomatisch bleibt.

Build- und Deployment-Komplexität

CGO-Abhängigkeiten brechen die Cross-Compilation und blähen Container-Images auf. Wir vermeiden CGO wo möglich, verwenden Distroless-Base-Images und Multi-Stage-Builds für Sub-20-MB-Produktions-Images.

Modul-Abhängigkeits-Sicherheit

go.sum bietet Integrität, aber keine CVE-Awareness. Wir führen govulncheck in der CI durch und planen wöchentliche Abhängigkeits-Review-PRs von Renovate.

Observability in nebenläufigem Code

Stack-Traces bei Goroutine-Panics sind schwer zu korrelieren. Wir propagieren Kontext mit Trace-IDs durch jede Goroutine-Grenze und instrumentieren ab Tag eins mit OpenTelemetry.

Lösungen, die wir entwickeln

Netzwerk- und VPN-Backends

WireGuard-Gateway-Daemons, TUN/TAP-Interfaces, benutzerdefinierte Protokoll-Implementierungen und NetworkExtension-Bridge-Dienste.

gRPC-Microservices

Protocol-Buffer-API-Definitionen, typisierte Go- und TypeScript-Client-Generierung, Interceptor-Ketten für Auth, Tracing und Rate Limiting.

Hochdurchsatzfähige API-Gateways

Reverse-Proxies, Request-Routing-Schichten und API-Aggregatoren, die Zehntausende gleichzeitiger Verbindungen verarbeiten.

Telematik- und IoT-Ingestion

Hochfrequente Sensorstrom-Ingestion, Protokoll-Parsing (MQTT, WebSocket, binär), Zeitreihen-Buffering und Kafka-Produce-Pipelines.

CLI-Tools und Automatisierung

Produktive CLIs mit Cobra, strukturierter Konfiguration, plattformübergreifenden Builds und Single-Binary-Distribution — für interne Tools und Entwicklerplattformen.

Sicherheits-Tools

Krypto-Utilities, Zertifikatsverwaltungs-Tools, mTLS-Erzwingungs-Schichten und Zero-Trust-Netzwerksegment-Controller.

Technologie-Stack

  • Go 1.23
  • Chi
  • Echo
  • gRPC
  • protobuf
  • buf.build
  • sqlc
  • pgx
  • NATS
  • Wire
  • OpenTelemetry
  • Cobra
  • Docker distroless
  • Kubernetes

Compliance & Vorschriften

DSGVO-konform · SOC-2-fähig · HIPAA-fähig · CCPA-berücksichtigt

EU

  • DSGVO — Datenminimierung in Logs, Datenhaltung.
  • DORA — Resilienz, Vorfallprotokollierung.
  • NIS2 — Netzwerksicherheit.
  • eIDAS — Krypto-Primitive.

US

  • SOC 2 — strukturiertes Audit-Logging, Zugangskontrolle.
  • HIPAA — Verschlüsselung, minimale Exposition.
  • CCPA — Verbraucher-Datenschutz und Betroffenenrechte.
  • FedRAMP-nah — gehärtete Build- und Deployment-Pipeline.

Gemeinsam: OWASP ASVS L2, govulncheck in der CI, SBOM über syft, FIPS-140-2-Kryptografie wo erforderlich.

Was Kunden sagen

“
Die Legacy-Android-App hatte jahrelang angesammelten technischen Schulden und kein iOS-Pendant. YuSMP refaktorisierte den bestehenden Code, lieferte die iOS-Version und ergänzte Live-Fahrerverfolgung sowie In-App-Rechnungsstellung — ohne den täglichen Betrieb unserer Fahrer zu unterbrechen.
Markus HofmannCEO, xRouten GmbH
Fallstudie ansehen →
“
Eine Social-Plattform von Grund auf zu bauen ist Hochrisiko-Arbeit. YuSMP lieferte den Interest-Feed, Geo-Radar, Stories und die virtuelle Münzwirtschaft termingerecht — mit einer Codebasis, die unser internes Team am ersten Tag der Übergabe aufgriff.
Michael HartleyCEO, JoyJet
Fallstudie ansehen →
“
Datenschutz-Apps stehen und fallen mit Vertrauen. YuSMP entwickelte eine No-Logs-WireGuard-Implementierung mit Server-Latenz-Karte, One-Tap-Connect und Kill-Switch — jede Funktion, die wir Nutzern versprochen hatten. Apple Review genehmigte die erste Einreichung.
Thomas BergmannProduct Lead, LiMP VPN
Fallstudie ansehen →
“
Eine Kreditentscheidungs-Engine, die zehnmal schneller genehmigt, entsteht nicht zufällig. YuSMP entwickelte die Scoring-Pipeline, die Integration mit Kreditbüros und ein Back-Office, das unsere Underwriter gerne nutzen. Die Genehmigungszeit sank von zwei Tagen auf unter vier Stunden.
Gregory LawsonCTO, LoanFlow
Fallstudie ansehen →

1 / 4

Warum Go-Teams YuSMP wählen

WireGuard-Produktionserfahrung

LiMP ist ein Consumer-VPN für echte Nutzer — WireGuard-Kernel- und Userspace-Implementierungen, TUN-Interfaces, Split-Tunneling und Zero-Log-Architektur in Go.

sqlc statt GORM-Disziplin

Wir schreiben explizites SQL und generieren typsicheren Go-Code — kein ORM-Magic, keine N+1-Überraschungen, keine Auto-Migration beim Produktionsstart.

Distroless-Container-Builds

Go-Produktions-Images unter 20 MB ohne Shell, ohne Paketmanager und ohne Angriffsfläche jenseits des Binaries — Standard in unserer Go-Deployment-Pipeline.

FAQ

Go FAQ

Wann wählen Sie Go gegenüber Node.js oder Python?

Go für Workloads, bei denen deterministische Latenz, vorhersagbare Speicherprofile und CPU-Effizienz entscheidend sind — VPN-Gateways, gRPC-Dienste, hoch-durchsatzfähige API-Proxies, Telematik-Ingest. Node.js, wenn das Team bereits TypeScript-erfahren ist und I/O-gebundener Durchsatz im Vordergrund steht. Python für KI/ML, wo das Bibliotheks-Ökosystem Priorität hat.

Welches Go-Webframework verwenden Sie?

stdlib net/http + Chi für die meisten Projekte — minimale Abstraktion, klares Routing, kein Magic. Echo für Teams, die Middleware-Komposierbarkeit und eingebaute Validierung wünschen. Fiber für hoch-durchsatzfähige Szenarien, bei denen fasthttps Zero-Allocation-Modell sich auszahlt. Wir meiden schwere Frameworks, die Go's Einfachheit verdecken.

Wie implementieren Sie gRPC-Dienste in Go?

Protocol Buffers als IDL, protoc mit dem buf.build-Toolchain für Code-Generierung, grpc-go mit Interceptors für Auth, Tracing und Rate-Limiting. Wir generieren typisierte Clients für Go- und TypeScript/Node.js-Consumer aus denselben Proto-Definitionen.

Wie handhaben Sie Go-Nebenläufigkeit sicher?

Channel-basiertes Message-Passing als primäres Muster, Mutexes nur dort, wo Channels unnötige Komplexität einführen, sync.Map für nebenläufig lesintensive Maps. Wir linten mit go vet und golangci-lint's staticcheck- und errcheck-Regeln und führen den Race-Detector in CI bei jedem PR aus.

Wie bauen Sie Go-Dienste für Kubernetes?

Scratch- oder Distroless-Basis-Images (typischerweise unter 20 MB), mehrstufige Dockerfile-Builds, Graceful Shutdown bei SIGTERM mit konfigurierbarer Drain-Periode, Health- und Readiness-Probes auf getrennten Ports, strukturierte JSON-Logs auf stdout für Log-Aggregation.

Wie verwalten Sie Go-Modul-Abhängigkeiten und Sicherheit?

Go-Module mit go.sum-Integritätsprüfung, govulncheck für CVE-Scanning in CI, Dependabot oder Renovate für automatisierte Dependency-PRs und ein privater Module-Proxy für interne Pakete. Wir pinnen direkte Abhängigkeiten und überprüfen indirekte Dependency-Updates in einem geplanten Rhythmus.

Latenz-kritische Go-Dienste mit erfahrenen Entwicklern aufbauen

Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.

Angebot anfordern

Antwort innerhalb eines Werktages. NDA auf Anfrage.

Angebot anfordern

Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.

Kostenlose Projektschätzung – Sie erhalten innerhalb von 1–2 Werktagen einen Plan.
  • Analyse der Anforderungen und Empfehlungen zum Tech-Stack
  • Schätzung von Zeitrahmen, Budget und Teamzusammensetzung
  • Unverbindlich – einfach ein klarer Plan

E-Mail: sales@yusmpgroup.com

Telefon: +374 44 871 811

Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)

– Pflichtfelder