Lo sviluppo software automotive è l'ingegneria dei sistemi digitali usati all'interno dei veicoli e nel più ampio ecosistema automotive. Comprende software di controllo embedded, funzioni di infotainment e assistenza alla guida, piattaforme cloud per veicoli connessi, app mobile, servizi di diagnostica e OTA, e sistemi di business per manifattura, concessionarie, assistenza, mobilità e flotte. Il rigore richiesto dipende dal fatto che il software possa influire sulla sicurezza del veicolo, sulla security, sulla conformità, o solo su un workflow di business.
Punti chiave
- "Software automotive" non è un'unica classe di rischio. Un componente di controllo frenata, un servizio di sblocco remoto, un portale di inventario per concessionari e un sito marketing richiedono architettura, evidenze e testing diversi.
- Gli standard vanno selezionati tramite un'analisi di applicabilità. ISO 26262, ISO/SAE 21434, Automotive SPICE, AUTOSAR e UN R155/R156 risolvono problemi diversi e non sono badge intercambiabili.
- La decisione più importante per un veicolo software-defined è la proprietà: quali funzioni vengono eseguite in un ECU real-time, in un computer ad alte prestazioni, in un gateway edge, nel cloud o su un dispositivo mobile?
- Sicurezza e cybersecurity richiedono evidenze sull'intero ciclo di vita. Un test finale superato non può sostituire requisiti tracciabili, analisi del rischio, modifiche controllate, verifica e monitoraggio sul campo.
- L'OTA è una capacità di prodotto e operativa, non solo la consegna di file. Richiede artefatti firmati, logica di compatibilità, controlli di campagna, installazione sicura, rollback o recovery, e una traccia di audit completa.
- Costi e tempi variano per classe di sistema. Un workflow per concessionaria può essere consegnato in mesi; una funzione veicolare in produzione segue tempistiche di hardware, sicurezza, validazione e omologazione.
Che cosa include lo sviluppo software automotive?
L'ecosistema automotive comprende software con conseguenze radicalmente diverse. Una discovery utile inizia collocando il prodotto proposto in una o più di quattro classi.
| Classe | Esempi | Principale focus ingegneristico | Cadenza di rilascio tipica |
|---|---|---|---|
| Controllo e sicurezza a bordo veicolo | Powertrain, frenata, controllo carrozzeria, gestione batteria, ADAS | Determinismo, interazione con l'hardware, sicurezza funzionale, cybersecurity | Milestone del programma veicolo e aggiornamenti controllati |
| Esperienza a bordo veicolo | Infotainment, cockpit, navigazione, voce, media, personalizzazione | Tempo di avvio, usabilità, performance, distrazione, integrazione, aggiornabilità | Rilasci veicolo più OTA gestito |
| Cloud e mobile connessi | Telemetria, comandi remoti, chiave digitale, ricarica, flotta, diagnostica | Identità, autorizzazione, latenza, privacy, scala, connettività inaffidabile | Delivery cloud/mobile continua con gate di compatibilità veicolo |
| Enterprise automotive | Manifattura, qualità, concessionaria, inventario, assistenza, garanzia, ecommerce | Adattamento al workflow, integrazione, qualità dei dati, disponibilità, adozione | Rilasci SaaS o enterprise iterativi |
Un prodotto può attraversare più classi. Un'app mobile che mostra lo stato del veicolo è un servizio connesso. La stessa app che invia un comando di avvio remoto o sblocco partecipa a una catena a rischio più alto che coinvolge identità del cliente, autorizzazione cloud, stato del veicolo, consegna via rete ed esecuzione a bordo veicolo. L'interfaccia può sembrare simile, ma l'onere di assurance cambia.
Il lavoro che coinvolge lo sviluppo software embedded rientra saldamente nella classe di controllo e sicurezza a bordo veicolo, con i requisiti più stringenti per determinismo ed evidenze sul ciclo di vita. I prodotti connessi ed enterprise seguono una disciplina diversa — ma non più leggera.
Prodotti software automotive comuni
- software per centralina elettronica (ECU) e middleware;
- gestione batteria e servizi energetici EV;
- cockpit digitale e infotainment;
- sistemi avanzati di assistenza alla guida (ADAS);
- telematica e diagnostica remota;
- gestione degli aggiornamenti OTA;
- app mobile companion e chiavi digitali;
- piattaforme di dati veicolo e flotta;
- app per ricarica e gestione dell'energia;
- sistemi di esecuzione manifatturiera e qualità;
- applicazioni per gestione concessionarie, vendite, inventario e assistenza;
- portali per garanzia, ricambi, logistica e fornitori;
- piattaforme di car-sharing, noleggio, abbonamento e mobilità.
La frase "sviluppo software automotive su misura" è quindi incompleta finché non si conoscono confine del sistema, utenti, interazione con il veicolo, mercati e conseguenze di un guasto.
Quali standard automotive si applicano?
Gli standard si selezionano in base ad ambito, contratto con il cliente, mercato, tipo di veicolo, funzione e rischio. Coinvolgi specialisti qualificati di sicurezza, cybersecurity, regolamentazione e omologazione per il programma reale.
| Framework o regolamento | Scopo principale | Più rilevante per | Non sostituisce |
|---|---|---|---|
| ISO 26262 | Sicurezza funzionale dei sistemi elettrici/elettronici dei veicoli stradali | Funzioni veicolari safety-related e il loro ciclo di vita | La cybersecurity o la dimostrazione delle prestazioni della funzione prevista |
| ISO/SAE 21434 | Gestione del rischio di cybersecurity lungo il ciclo di vita E/E del veicolo stradale | Sistemi veicolari, componenti, interfacce e fornitori correlati | La sicurezza enterprise generale o la sicurezza funzionale |
| Automotive SPICE | Valutazione e miglioramento della capacità del processo di sviluppo sistema/software | Processi di sviluppo di OEM e fornitori | La certificazione del prodotto o un'architettura tecnica |
| AUTOSAR | Architettura software automotive standardizzata e interfacce | ECU embedded e calcolo automotive ad alte prestazioni, dove adottato | Un sistema di gestione della sicurezza o della cybersecurity |
| ISO 24089 | Ingegneria degli aggiornamenti software | Veicoli, ECU, infrastruttura e pacchetti di aggiornamento | La regolamentazione degli aggiornamenti specifica per mercato o la sola cybersecurity |
| UN R155 | Cybersecurity del veicolo e sistemi di gestione della cybersecurity | Omologazione nei mercati che applicano il regolamento | La certificazione ISO/SAE 21434 da sola |
| UN R156 | Aggiornamenti software e sistemi di gestione degli aggiornamenti software | Omologazione e governance degli aggiornamenti nei mercati che applicano il regolamento | Una specifica tecnologia OTA |
| SAE J3016 | Tassonomia dei livelli di automazione della guida | Comunicare la ripartizione dei ruoli tra guidatore e automazione | La validazione di sicurezza o un'approvazione al dispiegamento dell'automazione |
L'attuale serie ISO 26262:2018 fornisce un framework di sicurezza funzionale per i sistemi E/E safety-related. ISO/SAE 21434:2021 affronta l'ingegneria della cybersecurity automotive lungo il ciclo di vita E/E del veicolo. Automotive SPICE 4.0 è usato da OEM e fornitori per valutare la capacità del processo di sviluppo.
Per gli aggiornamenti, ISO 24089:2023 copre l'ingegneria degli aggiornamenti software a livello organizzativo e di progetto. L'UNECE pubblica il Regolamento UN n. 155 per la cybersecurity e il Regolamento UN n. 156 per gli aggiornamenti software. L'applicabilità a un programma statunitense può comunque emergere tramite piattaforme veicolari globali, mercati di esportazione target o requisiti OEM, anche quando il lancio immediato è domestico.
Questi standard si applicano al software per concessionarie o manifattura?
Non automaticamente. Un CRM standalone per concessionarie è normalmente governato da requisiti di sicurezza enterprise, privacy, finanziari e contrattuali — non da ISO 26262. Ma un sistema enterprise che crea la configurazione del veicolo, firma artefatti di aggiornamento, controlla l'accesso diagnostico o alimenta un processo safety-related può entrare nella catena di evidenze. Mappa l'interfaccia e la conseguenza invece di assegnare standard in base alla parola "automotive".
Architettura del veicolo software-defined
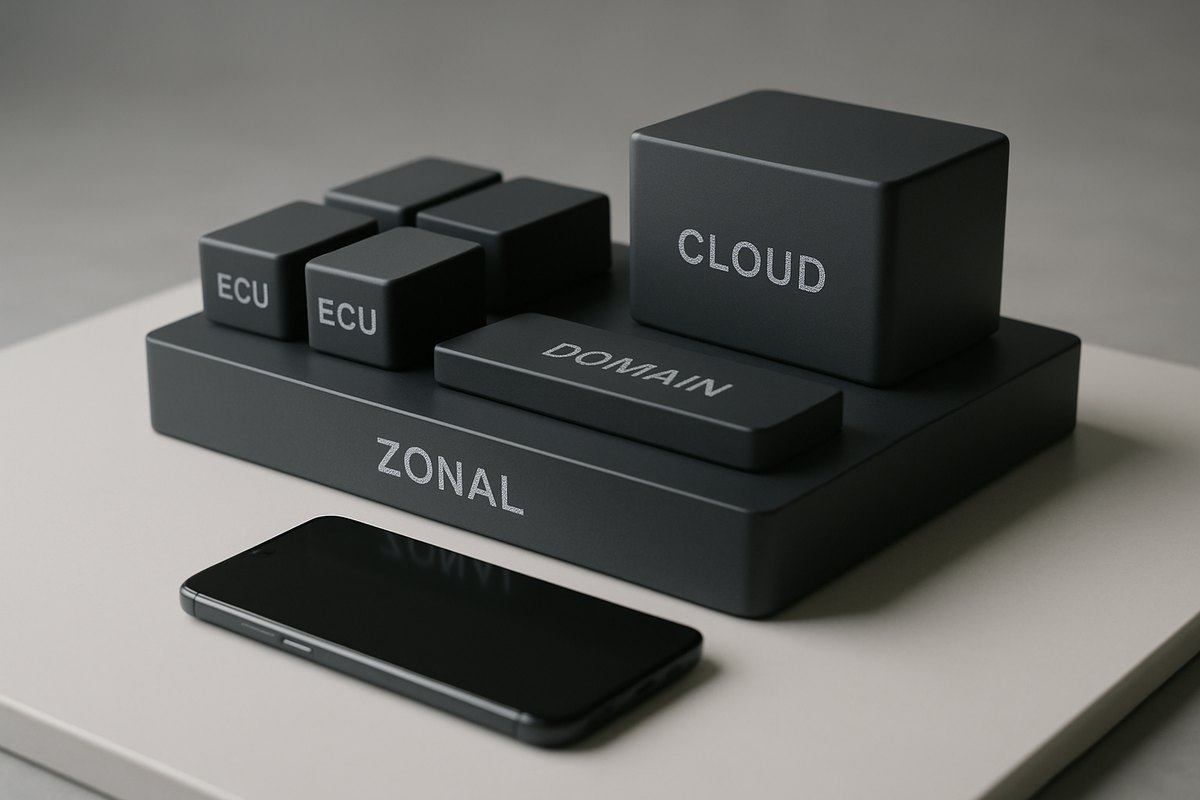
Un veicolo software-defined (SDV) sposta differenziazione e valore sul ciclo di vita verso software, calcolo centralizzato, connettività, dati e aggiornabilità. Non significa che ogni funzione si sposti nel cloud. Il controllo del veicolo deve comunque soddisfare requisiti di timing, disponibilità, sicurezza, security e funzionamento offline.
Dagli ECU distribuiti ai design a domini e zonali
Le architetture tradizionali distribuiscono le funzioni su molti ECU dedicati collegati tramite reti veicolari. Le architetture a dominio consolidano funzioni correlate come carrozzeria, cockpit, ADAS o powertrain. Le architetture zonali organizzano l'I/O attorno ad aree fisiche del veicolo e collegano le zone a computer centrali ad alte prestazioni.
I potenziali benefici includono meno componenti duplicati, un'allocazione del calcolo più chiara, funzionalità più flessibili e una gestione del ciclo di vita più semplice. I nuovi rischi includono interferenza da risorse condivise, domini di guasto più ampi, dipendenza dalla rete, partizionamento complesso e un raggio d'azione più ampio per la cybersecurity.
I team di architettura dovrebbero rispondere a:
- Quale funzione deve essere eseguita quando la connettività esterna non è disponibile?
- Quali sono i suoi vincoli di timing e avvio nel caso peggiore?
- Qual è lo stato sicuro dopo un guasto di calcolo, sensore, rete o alimentazione?
- Quale software e hardware condividono risorse, e come sono isolati?
- Quale componente possiede lo stato veicolo autoritativo?
- Come verranno rappresentate le varianti e le dipendenze durante il ciclo di vita della flotta?
- Come verrà rilevato, contenuto, corretto e documentato un problema sul campo?
Confini tra veicolo, edge, cloud e mobile
| Livello | Responsabilità appropriate | Da evitare |
|---|---|---|
| ECU real-time | Rilevamento/controllo deterministico, diagnostica locale, meccanismi di sicurezza | Loop di controllo dipendenti dal cloud |
| Calcolo centrale/di dominio | Sensor fusion, cockpit, orchestrazione dei servizi, funzioni di livello superiore | Contesa di risorse non controllata |
| Gateway telematico/edge | Connettività esterna sicura, confine di protocollo, buffering, mediazione dei comandi | Fidarsi dei messaggi cloud senza controlli lato veicolo |
| Piattaforma cloud | Identità di flotta, ingestione telemetria, gestione campagne, analytics, servizi account | Trattare lo stato cloud come più aggiornato del veicolo |
| Canale mobile/web | Intento del cliente, stato, consenso, comunicazione con l'utente | Autorità diretta su una funzione veicolare senza controllo lato server e veicolo |
Le azioni remote vanno progettate come transazioni distribuite. "Sblocca veicolo" può richiedere autenticazione recente, controlli sul rischio di dispositivo e account, autorizzazione di proprietà del veicolo, rate limiting, firma del comando, prevenzione del replay, validazione dello stato del veicolo, scadenza, conferma, notifica al cliente ed evidenze di audit. Un timeout non è prova che il comando sia fallito; il prodotto necessita di un modello di stato non ambiguo.
AUTOSAR Classic vs Adaptive Platform
AUTOSAR definisce piattaforme software automotive standardizzate e una metodologia. È rilevante quando richiesto dall'architettura OEM, dall'ambito ECU, dai fornitori e dalla strategia di riuso — non perché sia uno stack di moda.
AUTOSAR Classic Platform
La Classic Platform è rivolta a sistemi profondamente embedded con un'architettura a livelli e una netta separazione tra software applicativo, ambiente di runtime e software di base. È comunemente associata a ECU con risorse limitate e funzioni configurate staticamente che richiedono un comportamento prevedibile.
AUTOSAR Adaptive Platform
L'Adaptive Platform supporta applicazioni adattive su piattaforme di calcolo ad alte prestazioni. È adatta a casi d'uso che richiedono deployment dinamico, comunicazione orientata ai servizi e ambienti POSIX più potenti, subordinatamente all'architettura di sicurezza e security del programma.
Classic e Adaptive possono coesistere. Nessuna delle due rende automaticamente un sistema sicuro o protetto. I team hanno comunque bisogno di analisi del rischio, configurazione corretta, implementazioni verificate, tooling controllato, evidenze di integrazione e governance operativa.
Ingegneria della sicurezza funzionale
La sicurezza funzionale affronta il rischio irragionevole causato dal comportamento malfunzionante dei sistemi E/E safety-related. Inizia prima del codice e prosegue attraverso produzione, esercizio, assistenza e dismissione.
1. Definizione dell'item e analisi dei pericoli
Definisci l'item, l'ambiente, le interfacce, le dipendenze, le modalità operative e i confini. L'analisi dei pericoli e la valutazione del rischio considerano gravità, esposizione e controllabilità per derivare gli obiettivi di sicurezza e i livelli di integrità di sicurezza automotive (ASIL), dove applicabili.
2. Concetto e requisiti di sicurezza
Traduci gli obiettivi di sicurezza in requisiti di sicurezza funzionali e tecnici. Allocali agli elementi del sistema e definisci meccanismi come monitoraggio, controlli di plausibilità, ridondanza, funzionamento degradato, contenimento dei guasti e stati sicuri.
3. Architettura e analisi dei guasti dipendenti
Dimostra come il design soddisfa i requisiti in presenza di guasti hardware casuali e guasti sistematici. Analizza risorse condivise, cause comuni, comunicazione, alimentazione, timing e libertà da interferenza dove coesistono funzioni di criticità diversa.
4. Implementazione e verifica
Applica misure di codifica, modellazione, revisione, analisi statica, verifica unitaria, copertura, integrazione e qualificazione degli strumenti appropriate al piano di sicurezza e all'ASIL. I requisiti di indipendenza vanno pianificati, non improvvisati a ridosso del rilascio.
5. Validazione e caso di sicurezza (safety case)
Valida gli obiettivi di sicurezza nel contesto veicolare previsto. Il safety case organizza affermazioni, argomentazioni ed evidenze che dimostrano perché l'item è accettabilmente sicuro. Non è una cartella di report di test scollegati.
I requisiti di sicurezza devono rimanere tracciabili verso architettura, implementazione, verifica, anomalie, modifiche e configurazione di rilascio. Quando un requisito cambia, il team ha bisogno di un'analisi d'impatto affidabile lungo tutta quella catena.
SOTIF e rischio della funzione prevista
ISO 26262 si concentra sul comportamento malfunzionante. Le funzioni basate su sensing o percezione complessi possono creare pericoli anche funzionando come progettato, ma incontrando limitazioni o condizioni scatenanti. L'analisi Safety of the Intended Functionality (SOTIF) affronta questo problema diverso. I progetti che coinvolgono ADAS o comportamento automatizzato dovrebbero determinare i framework di sicurezza applicabili insieme a specialisti, invece di forzare tutto il rischio in un unico standard. L'intersezione con lo sviluppo software di computer vision è particolarmente significativa per le funzioni ADAS basate sulla percezione.
Ingegneria della cybersecurity automotive
I veicoli connessi combinano lunghe durate di vita, conseguenze fisiche, molti fornitori, interfacce wireless, account mobile e cloud, strumenti di assistenza e dati preziosi. La security deve coprire l'intero ecosistema.
Le Cybersecurity Best Practices for the Safety of Modern Vehicles della National Highway Traffic Safety Administration statunitense sono linee guida non vincolanti che sottolineano governance, gestione del rischio, sviluppo sicuro, monitoraggio, risposta agli incidenti e collaborazione.
Analisi delle minacce e valutazione del rischio
Identifica asset, percorsi di attacco, scenari di danno, fattibilità, impatto e trattamento. Considera:
- interfacce cellulari, Wi-Fi, Bluetooth, V2X, USB, diagnostiche e fisiche;
- account mobile o servizi backend compromessi;
- componenti fornitore malevoli o vulnerabili;
- accesso di debug e manifattura lasciato abilitato;
- infrastruttura di aggiornamento e chiavi di firma;
- pivoting sulla rete veicolare;
- fuga di privacy tramite telemetria e localizzazione;
- denial of service ed esaurimento delle risorse;
- sfruttamento su scala di flotta e recovery non sicuro.
Difesa in profondità
- secure boot e software verificato dove appropriato;
- identità hardware-backed e archiviazione protetta delle chiavi;
- artefatti firmati e comunicazione autenticata;
- processi a privilegio minimo e segmentazione di rete;
- filtraggio al gateway e allowlist dei comandi;
- rimozione o controllo delle interfacce di debug;
- isolamento dei segreti da codice sorgente e log di build;
- rate limit, freschezza, anti-replay e validazione dello stato;
- diagnostica sicura e autorizzazione degli strumenti di assistenza;
- logging resistente alla manomissione e telemetria sul campo;
- un processo di intake, triage, remediation e divulgazione coordinata delle vulnerabilità.
La security del backend conta quanto quella dell'ECU. Un veicolo perfettamente hardenizzato può comunque essere esposto da un'autorizzazione a oggetti rotta in un'API cloud che permette a un utente di recuperare o comandare il veicolo di un altro.
Sicurezza della supply chain
Mantieni una distinta base del software (SBOM) a un livello di granularità utile, registra la provenienza, esegui la scansione delle dipendenze, controlla gli ambienti di build, firma i rilasci e definisci gli obblighi di notifica delle vulnerabilità nei contratti con i fornitori. Richiedi evidenze sufficienti per valutare un componente, ma evita un processo solo documentale che non verifichi il binario e la configurazione consegnati.
Aggiornamenti OTA e gestione della configurazione software
Un sistema OTA gestisce eleggibilità del veicolo, artefatti, campagne, installazione, evidenze e recovery. Il trasporto dei file è la parte più piccola.
Capacità OTA principali
- Inventario di configurazione: conoscere hardware, software, calibrazione, dipendenze e stato delle campagne precedenti di ogni veicolo.
- Pipeline degli artefatti: costruisci in modo riproducibile dove richiesto, esegui scansione, test, approvazione, firma e conserva le evidenze di rilascio.
- Risoluzione della compatibilità: previeni combinazioni non valide tra ECU, varianti, regioni e dipendenze.
- Targeting delle campagne: seleziona veicoli eleggibili, coorti, finestre, prerequisiti e ritmo del rollout.
- Consegna sicura: cifra dove necessario, autentica gli endpoint, resisti al replay e tollera trasferimenti interrotti.
- Installazione sicura: verifica alimentazione, connettività, stato del veicolo, storage e condizioni di esecuzione.
- Recovery: supporta rollback, partizioni A/B, retry o recovery del servizio, a seconda del componente.
- Osservabilità: separa gli stati scaricato, verificato, installato, attivato, fallito, recuperato e confermato.
- Comunicazione con cliente e assistenza: spiega prerequisiti, downtime, avanzamento, fallimento e percorsi di supporto.
- Auditabilità: conserva approvazioni, hash degli artefatti, identità di firma, logica del target, risultati ed eccezioni.
Effettua il rollout ad anelli: asset interni, flotte di test, coorti piccole, poi popolazioni più ampie. Definisci condizioni di stop automatizzate per tasso di fallimento, impatto sulla batteria, performance, segnali di sicurezza, costo di connettività o volume di supporto. Un servizio di aggiornamento sicuro deve anche gestire veicoli che restano offline per mesi.
Sviluppo cloud e mobile per connected-car
Sviluppare servizi cloud per connected-car richiede una profonda competenza nello sviluppo software IoT — dall'identità del dispositivo e le pipeline di telemetria alla gestione dei dati su scala di flotta e alla consegna sicura di comandi remoti.
Identità del veicolo e proprietà digitale
Un veicolo può avere un proprietario, un co-proprietario, un guidatore, un fleet manager, un tecnico di assistenza, un concessionario e un ospite temporaneo. La cancellazione dell'account o la rivendita non dovrebbero lasciare accessi residui. Modella esplicitamente ruoli, permessi delegati, consenso, prova di proprietà, trasferimento, revoca e recovery.
Pipeline di telemetria
Definisci quali segnali vengono raccolti, per quale scopo, con quale frequenza, sotto quale consenso o base giuridica, e per quanto tempo. Effettua buffering sul veicolo o all'edge quando la connettività manca. Versiona schemi e unità di misura. Rileva valori impossibili e problemi di clock. Separa i flussi operativi grezzi dai prodotti dati curati, con una lineage documentata.
Comandi remoti
I comandi necessitano di autorizzazione end-to-end e di un ciclo di vita: richiesto, accettato, consegnato, valutato, eseguito, rifiutato, scaduto o sconosciuto. Progetta la formulazione dell'interfaccia per l'incertezza. Non mostrare mai "completato" solo perché il cloud ha accodato un messaggio.
Ingegneria delle app mobile
iOS e Android nativi possono essere preferibili per integrazioni profonde con Bluetooth, chiave digitale, background, wallet o sicurezza di piattaforma. I framework cross-platform possono funzionare bene per percorsi di contenuto, account, stato, assistenza e commerce, se le integrazioni native critiche sono isolate e testate. La decisione dovrebbe seguire capacità e necessità del ciclo di vita, non una regola universale. I team esperti di sviluppo di app mobile comprendono questi trade-off e possono consigliare sull'architettura specifica per app companion del veicolo.
Testa reti deboli, cambio di account, veicoli condivisi, telemetria non aggiornata, clock drift, restrizioni in background, negazione dei permessi, reinstallazione dell'app, perdita del dispositivo e compatibilità con le versioni del backend. La durata di vita supportata del veicolo di solito supererà il normale ciclo tecnologico dell'app sul telefono.
Processo di sviluppo software automotive
I programmi automotive possono combinare pratiche software iterative con una struttura di assurance a V-model. "Agile contro V-model" è una falsa scelta: i team possono sviluppare per incrementi mantenendo baseline approvate, tracciabilità, verifica pianificata ed evidenze di rilascio.
1. Classifica il sistema e i mercati
Definisci utenti, interazione con il veicolo, potenziale danno, mercati, programmi veicolo, fornitori e standard contrattuali. Decidi se il prodotto è safety-related, rilevante per la cybersecurity, parte di una catena di aggiornamento, o solo enterprise.
Output: diagramma di contesto, matrice di applicabilità, classe di rischio preliminare, mappa di stakeholder e mercato.
2. Definisci risultati e concept
Specifica il risultato per utente e business, gli scenari operativi, gli usi impropri, le modalità degradate, i vincoli e le metriche di successo. Per una funzione veicolare, includi la definizione dell'item e un'analisi preliminare di pericoli e minacce.
Output: concept, scenari, metriche di baseline, obiettivi di sicurezza e cybersecurity di alto livello.
3. Stabilisci requisiti e tracciabilità
Scomponi le esigenze degli stakeholder in requisiti di sistema, hardware, software, interfaccia, sicurezza, cybersecurity, privacy, performance e operativi. Assegna a ciascun requisito un owner, una motivazione, un metodo di verifica e collegamenti bidirezionali.
Output: requisiti in baseline, contratti di interfaccia, modello di tracciabilità, piano di verifica.
4. Progetta l'architettura
Alloca le responsabilità tra calcolo veicolare, gateway, cloud, mobile e sistemi enterprise. Definisci timing, dati, stato, gestione dei guasti, varianti, risorse, confini di security, strategia di aggiornamento e osservabilità.
Output: viste architetturali, decisioni, concetti di sicurezza/cyber, budget di risorse, confini con i fornitori.
5. Costruisci incrementi integrati
Implementa fette verticali sottili su ambienti rappresentativi del target. Automatizza build, analisi, test unitari e di integrazione, creazione degli artefatti, provenienza e collegamenti di tracciabilità. Mantieni il codice generato e la configurazione sotto controllo insieme al codice scritto a mano.
Output: incrementi riproducibili, risultati dei test, distinta base del software, registri aggiornati di rischio e anomalie.
6. Integra progressivamente
Passa da componenti virtuali e reti simulate a schede, ECU, banchi di prova, veicoli e backend connessi. Valida le assunzioni su timing, contesa delle risorse, sensori, connettività, stati di alimentazione e comportamento di terze parti.
Output: baseline di integrazione, evidenze di interfaccia, budget misurati, trend dei difetti.
7. Verifica, valida e rilascia
Completa la verifica pianificata a ogni livello, risolvi o disponi formalmente le anomalie, conferma la configurazione, esegui l'audit delle evidenze, prova il deployment e la recovery, e ottieni decisioni di rilascio autorizzate.
Output: report di verifica, evidenze di sicurezza/cyber, configurazione di rilascio, approvazione di campagna o produzione.
8. Monitora e mantieni sul campo
Raccogli segnali operativi, di qualità, di security, di aggiornamento e di supporto con controlli di privacy appropriati. Triagia gli incidenti, analizza l'impatto sulla flotta, rilascia aggiornamenti, gestisci la fine del supporto e riporta le lezioni apprese nel rilascio successivo.
Output: dashboard sul campo, registri degli incidenti, risposta alle vulnerabilità, campagne di aggiornamento, backlog di miglioramento.
La scala di verifica: dal modello alla strada
| Livello | Scopo | Evidenze tipiche |
|---|---|---|
| Verifica statica | Trovare difetti senza esecuzione | Revisioni, risultati delle coding rule, analisi statica, verifiche architetturali |
| Test unitari / di modello | Verificare comportamento e confini isolati | Test automatizzati, copertura, risultati model-in-the-loop |
| Integrazione software | Verificare componenti, middleware, timing, risorse | Test di interfaccia, fault injection, misurazioni delle risorse |
| Software-in-the-loop (SIL) | Eseguire il software integrato in un ambiente simulato | Risultati degli scenari, suite di regressione, evidenze di performance |
| Test su processore/scheda | Esporre problemi di compilatore, target, I/O, memoria e timing | Risultati su banco, test di interfaccia hardware |
| Hardware-in-the-loop (HIL) | Testare il comportamento ECU contro impianto e reti simulati | Scenari real-time, fault injection, risultati di timing e diagnostica |
| Integrazione veicolo | Verificare comportamento cross-ECU e in ambiente reale | Evidenze su rete, modalità di alimentazione, termiche, EMC, usabilità, strada/pista |
| Validazione di flotta / sul campo | Osservare diversità e funzionamento nel ciclo di vita | Metriche pilota, successo degli aggiornamenti, incidenti, trend di telemetria e supporto |
Non ogni prodotto enterprise necessita di HIL. Non ogni funzione safety-related può affidarsi al road testing per coprire scenari pericolosi o rari. La strategia di verifica dovrebbe massimizzare la simulazione precoce e ripetibile e riservare la validazione fisica ai rischi che la richiedono.
Casi di test spesso trascurati
- avvio, spegnimento, sleep, wake, bassa tensione e alimentazione interrotta;
- messaggi ritardati, duplicati, riordinati, corrotti o mancanti;
- stato cloud non aggiornato e connettività intermittente;
- esaurimento delle risorse e inversione di priorità;
- combinazioni software/calibrazione incompatibili;
- modalità di assistenza e manifattura;
- clock drift e scadenza dei certificati;
- installazione OTA parziale e recovery ripetuta;
- rivendita del veicolo, trasferimento dell'account e accesso revocato;
- declassamento o comportamento modificato di un componente fornitore.
Sistemi di dati, AI e machine learning
L'AI automotive può supportare percezione, monitoraggio del guidatore, manutenzione predittiva, ispezione manifatturiera, personalizzazione, voce, ottimizzazione energetica e automazione dello sviluppo. Ogni caso d'uso ha un profilo di rischio diverso.
Per la sicurezza dell'AI nei veicoli stradali, ISO elenca ISO/PAS 8800:2024 tra gli standard rilevanti per gli smart system. Automotive SPICE 4.0 include anche una copertura di processo per l'ingegneria del machine learning. Applicabilità e criteri di accettazione vanno determinati nel contesto di sicurezza e prodotto reale.
Controlli sul ciclo di vita ML
- definisci funzione prevista, dominio operativo di progetto, limitazioni e fallback;
- stabilisci provenienza dei dataset, regole di labeling, diritti, rappresentatività e versioning;
- separa i dataset di training, validazione, test e challenge;
- valuta condizioni rare, avverse e al limite;
- traccia le versioni di modello, codice, configurazione, hardware e calibrazione;
- misura l'accuratezza insieme ai modi di guasto rilevanti per la sicurezza;
- rileva lo spostamento della distribuzione e il degrado delle performance sul campo;
- proteggi modelli e pipeline da manomissione e data poisoning;
- rendi possibile il rollback e la degradazione sicura;
- conserva evidenze sufficienti a riprodurre un rilascio approvato.
L'AI generativa usata in ingegneria può accelerare ricerca, generazione di test, documentazione e assistenza al codice, ma l'output generato necessita di revisione secondo lo stesso processo del lavoro creato da persone. Non permettere a un assistente non verificato di diventare la fonte di un requisito, di un'argomentazione di sicurezza o di una decisione di security.
Quanto tempo richiede lo sviluppo software automotive?
| Ambito | Tempo tipico | Dipendenze importanti |
|---|---|---|
| Discovery e fattibilità | 4–10 settimane | Classificazione del sistema, interfacce, hardware/dati target, applicabilità degli standard |
| MVP concessionaria, assistenza o enterprise automotive | 4–7 mesi | Integrazione ERP/DMS, migrazione, utenti, security, rollout |
| MVP cloud connected-car o app companion | 6–10 mesi | API del veicolo, identità, telemetria, comandi, piattaforme mobile, flotta di test |
| Telematica in produzione o capacità OTA | 12–24+ mesi | Programmi veicolo, hardware, configurazione di flotta, security e validazione |
| Funzione veicolare safety-related | 18–36+ mesi | Ciclo hardware, ASIL, fornitori, integrazione, validazione veicolo, gate di produzione |
Questi intervalli servono per la pianificazione, non come impegno vincolante. Una UI mobile può essere costruita rapidamente, mentre l'accesso a un veicolo rappresentativo, un'interfaccia ECU, una flotta di test o le evidenze del fornitore controllano il percorso critico.
Costo dello sviluppo software automotive
Gli intervalli di pianificazione iniziali orientati al mercato USA variano per classe:
| Ambito | Intervallo di pianificazione indicativo |
|---|---|
| Discovery, architettura e prototipo | $35.000–$100.000 |
| MVP enterprise automotive | $150.000–$400.000 |
| Prodotto mobile e cloud connesso | $300.000–$900.000 |
| Piattaforma telematica o OTA in produzione | $800.000–$3 milioni+ su più rilasci |
| Prodotto veicolare safety-related | $1,5 milioni–$10 milioni+ a seconda del confine del sistema e del programma veicolo |
Questi non sono preventivi. Un fornitore può consegnare un solo componente all'interno di un programma OEM più ampio, mentre una funzione di produzione completa include hardware, strumenti, licenze, banchi di prova, veicoli, lavoro di sicurezza e cybersecurity, valutazioni indipendenti, gestione dei fornitori, operazioni cloud e anni di supporto.
Principali fattori di costo
- hardware target, varianti e programmi veicolo;
- integrità di sicurezza e ambito della cybersecurity;
- numero e maturità di fornitori e interfacce;
- simulazione, banchi di prova, capacità HIL, veicoli di test e accesso a pista;
- integrazione con AUTOSAR o piattaforma proprietaria;
- scala cloud, frequenza della telemetria, retention e costo di connettività;
- piattaforme mobile, chiave digitale, Bluetooth e store regionali;
- OTA, infrastruttura di firma, complessità di configurazione e recovery;
- tracciabilità, qualificazione degli strumenti, valutazione e requisiti di evidenza;
- supporto in produzione, risposta alle vulnerabilità e lunga durata di vita del veicolo.
Stima per workstream e gate di maturità. Dichiara le assunzioni su hardware fornito, specifiche di interfaccia, asset di piattaforma riutilizzabili, ambienti di test, responsabilità di sicurezza/cyber e autorità di accettazione.
Struttura del team
A seconda dell'ambito, il team può includere:
- product e program management;
- architetti di sistema e software automotive;
- safety manager e safety engineer;
- cybersecurity manager e specialisti TARA;
- ingegneri di requisiti e di processo;
- sviluppatori C/C++ embedded e model-based;
- specialisti AUTOSAR e middleware;
- ingegneri cloud, dati, backend, web, iOS e Android;
- designer HMI e UX con consapevolezza della distrazione del guidatore;
- ingegneri ML, di percezione o computer vision;
- ingegneri di test automation, SIL, HIL e validazione veicolo;
- ingegneri DevSecOps, build, release e configuration;
- stakeholder di omologazione, privacy, legale, manifattura, assistenza e supporto.
Nomina l'organizzazione responsabile di ciascun requisito di sicurezza, obiettivo di cybersecurity, interfaccia, artefatto, livello di test, anomalia e decisione di rilascio. I contratti con i fornitori dovrebbero definire la consegna delle evidenze e la notifica delle modifiche, non solo i binari eseguibili.
Come scegliere un'azienda di sviluppo software automotive
Scorecard del fornitore
| Criterio | Peso suggerito | Evidenze da richiedere |
|---|---|---|
| Esperienza rilevante nella classe di sistema | 20% | Confine veicolo/cloud/mobile/enterprise simile e ruolo in produzione |
| Capacità di sicurezza e cybersecurity | 20% | Responsabili nominati, piani, evidenze campione, storico delle valutazioni |
| Profondità di architettura e integrazione | 15% | Design di timing/risorse, protocolli veicolo, confine cloud, gestione dei guasti |
| Infrastruttura di verifica | 15% | Piramide di test automatizzati, accesso SIL/HIL, fault injection, tracciabilità |
| Processo e gestione della configurazione | 10% | Ambito ASPICE, baseline, change control, riproducibilità del rilascio |
| Qualità e continuità del team | 10% | Lead proposti, colloqui, disponibilità, piano di sostituzione e knowledge transfer |
| Modello commerciale e di IP | 5% | IP di background/foreground, tooling, licenze, accesso a sorgente e artefatti |
| Supporto sul campo e uscita | 5% | Risposta alle vulnerabilità, supporto agli aggiornamenti, documentazione, piano di transizione |
Segnali d'allarme
- rivendicare la conformità prima di completare l'analisi di applicabilità e ambito;
- trattare un portale per concessionari e un ECU safety-related come evidenze di portfolio equivalenti;
- nessuna leadership nominata per sicurezza o cybersecurity nel lavoro ad alto rischio;
- proporre connettività cloud per un loop di controllo che deve funzionare offline;
- nessun piano per tracciabilità, varianti di configurazione o modifiche dei fornitori;
- security limitata a penetration test alla fine;
- OTA discusso senza compatibilità, firma, rollback o monitoraggio sul campo;
- demo solo su simulazione desktop senza un piano per l'hardware target;
- un prezzo fisso allettante che esclude integrazione, banchi di prova, veicoli, evidenze e supporto in produzione;
- proprietà non chiara di sorgente, modelli, calibrazione, ambiente di build, chiavi, dati e asset di test.
Usa una fase di fattibilità a pagamento per esercitare l'interfaccia e l'ambiente target reali. Un pilota utile dimostra una fetta verticale rischiosa — come la telemetria veicolo-cloud, la gestione sicura dei comandi, o il timing su scheda target — non solo una UI curata.
KPI per i programmi software automotive
Delivery e processo
- volatilità dei requisiti e ambiguità non risolta;
- completezza della tracciabilità bidirezionale;
- riproducibilità della build e tasso di successo della pipeline;
- difetti sfuggiti per origine e livello di rilevamento;
- lead time delle modifiche e frequenza di integrazione;
- età delle anomalie aperte e deroghe di rilascio.
Prodotto e qualità
- successo delle funzioni e tassi di falsi positivi/negativi;
- tempo di avvio, latenza, budget di CPU, memoria, storage, rete ed energia;
- tassi di crash, reset, modalità degradata e recovery;
- freschezza della telemetria e completamento dei comandi per stato;
- metriche di completamento dell'app, supporto e reclami dei clienti.
Sicurezza e cybersecurity
- stato di verifica per requisito di sicurezza e ASIL;
- copertura dei meccanismi di sicurezza e risultati di fault injection;
- rischi di cybersecurity aperti ed età del trattamento;
- remediation delle vulnerabilità per gravità ed esposizione di flotta;
- fallimenti di firma, autenticazione e autorizzazione;
- tempo di rilevamento e contenimento degli incidenti.
OTA e campo
- accuratezza dell'eleggibilità;
- tassi di download, installazione, attivazione e conferma;
- tassi di fallimento e recovery per variante hardware/software;
- frequenza di attivazione dello stop delle campagne;
- contatti di supporto e immobilizzazione del veicolo;
- percentuale di flotta su configurazioni supportate.
Un target come "99% di successo negli aggiornamenti" è incompleto a meno che denominatore, popolazione eleggibile, finestra di osservazione, definizione di recovery e modi di fallimento inaccettabili non siano chiari.
Motivi comuni per cui i progetti software automotive falliscono
- La classe di sistema non viene mai concordata. Le aspettative di velocità enterprise scontrano con l'assurance di livello veicolare tardi nel progetto.
- Gli standard diventano burocrazia. I team producono template senza collegare rischi, requisiti, architettura, test e decisioni di rilascio.
- L'hardware arriva troppo tardi. Timing, memoria, reti, sensori e comportamento dell'alimentazione invalidano le assunzioni fatte su desktop.
- Le interfacce sono trattate come stabili. Le modifiche di OEM e fornitori si propagano senza analisi d'impatto o test di compatibilità.
- Stato cloud e veicolo divergono. Il prodotto presenta uno stato non aggiornato o non può spiegare un comando remoto incerto.
- Le varianti non sono gestite. Software, calibrazione, hardware ECU, regione e opzioni creano combinazioni che il piano di test non rappresenta.
- La security si ferma al confine del veicolo. Backend, account mobile, manifattura, diagnostica e sistemi di firma restano esposti.
- L'OTA non ha un design di recovery. Un successo in laboratorio diventa un incidente di flotta con alimentazione o connettività interrotte.
- Simulazione e test fisico sono squilibrati. I team testano troppo poco in simulazione riproducibile, oppure scoprono l'integrazione fisica troppo tardi.
- Il rilascio è il traguardo finale. Non esiste un owner o un budget per monitoraggio sul campo, vulnerabilità, aggiornamenti e fine del supporto.
I primi 90 giorni di un progetto software automotive
Giorni 1–30: definisci il confine
- classifica il sistema e le potenziali conseguenze;
- identifica veicoli target, hardware, mercati, utenti e fornitori;
- mappa le interfacce veicolo, cloud, mobile ed enterprise;
- completa l'applicabilità preliminare degli standard;
- definisci risultati misurabili di prodotto, sicurezza, security e qualità;
- assicura l'accesso a specifiche, dati rappresentativi, hardware e asset di test.
Giorni 31–60: attacca le incognite
- prototipa l'interfaccia a rischio più alto su un ambiente rappresentativo;
- misura le assunzioni su timing, risorse, connettività e dati;
- esegui analisi preliminari di pericoli e minacce dove applicabile;
- definisci architettura, modello di configurazione, tracciabilità e scala di verifica;
- identifica evidenze mancanti dei fornitori e lacune contrattuali;
- confronta opzioni di piattaforma, middleware, build e test.
Giorni 61–90: stabilisci una baseline eseguibile
- metti in baseline la prima fetta verticale e i suoi criteri di accettazione;
- stabilisci un flusso automatizzato di build, analisi, test, artefatti e provenienza;
- concorda le responsabilità di sicurezza, cybersecurity, qualità e rilascio;
- pianifica gli ambienti SIL, banco di prova, HIL, veicolo, cloud e mobile;
- crea la previsione di costo e tempi con assunzioni esplicite;
- approva la fase successiva sulla base della fattibilità misurata, non della sicurezza della presentazione.
Domande frequenti
Che cos'è lo sviluppo software automotive?
Lo sviluppo software automotive è l'ingegneria delle funzioni veicolari embedded, dell'infotainment, dei servizi cloud e mobile connessi, dei sistemi di diagnostica e OTA, e delle applicazioni di business usate da produttori, concessionari, fornitori di servizi, flotte e società di mobilità. I controlli richiesti dipendono dall'effetto del software sulla sicurezza del veicolo, sulla security, sulla conformità e sulle operazioni.
Tutto il software automotive è safety-critical?
No. Le funzioni di frenata, sterzo, powertrain, batteria e alcune funzioni di assistenza alla guida possono essere legate alla sicurezza. Un portale di inventario per concessionari normalmente non lo è. Tuttavia il software esterno al veicolo può entrare a far parte di una catena di sicurezza o cybersecurity se controlla configurazioni, aggiornamenti, diagnostica o comandi remoti del veicolo.
Quali linguaggi di programmazione si usano nel software automotive?
I sistemi embedded usano comunemente C, C++, codice generato da modello e, in contesti selezionati, sempre più Rust. Le applicazioni veicolari ad alte prestazioni possono usare C++ e tecnologie specifiche della piattaforma. I sistemi cloud ed enterprise usano linguaggi come Java, C#, Go, Python, JavaScript e TypeScript; le app mobile usano comunemente Swift, Kotlin o framework cross-platform. La scelta del linguaggio segue vincoli di piattaforma, tempistiche, sicurezza, tooling e team.
Qual è la differenza tra AUTOSAR Classic e Adaptive?
AUTOSAR Classic è rivolto a software ECU profondamente embedded e configurato staticamente, con un'architettura a livelli. AUTOSAR Adaptive supporta applicazioni orientate ai servizi su piattaforme di calcolo ad alte prestazioni basate su POSIX. Possono coesistere in uno stesso veicolo e nessuno dei due sostituisce l'ingegneria della sicurezza o della cybersecurity.
Quanto tempo richiede lo sviluppo software automotive?
Un MVP enterprise automotive può richiedere da quattro a sette mesi, mentre un prodotto cloud/mobile connesso richiede spesso da sei a dieci mesi. Le funzioni OTA in produzione, la telematica o le funzioni safety-related a bordo veicolo richiedono di solito 12–36 mesi o più, perché hardware, fornitori, verifica, integrazione veicolo e gate di produzione determinano la pianificazione.
Quanto costa il software automotive su misura?
Un MVP enterprise può costare all'incirca $150.000–$400.000. Un prodotto cloud/mobile connesso può variare da $300.000 a $900.000. La telematica in produzione, l'OTA o le funzioni veicolari safety-related possono variare da diverse centinaia di migliaia di dollari a diversi milioni, a seconda dell'ambito, dell'hardware, dell'assurance, degli asset di test, delle varianti e del supporto sul ciclo di vita.
I team automotive possono usare lo sviluppo Agile?
Sì. I team possono pianificare e costruire in incrementi brevi mantenendo requisiti baseline, tracciabilità, controlli del rischio, gestione della configurazione, verifica e gate di rilascio formali. La consegna agile non significa eliminare le evidenze necessarie per la sicurezza, la cybersecurity, la qualità o l'accettazione da parte dei fornitori.
Che cosa dovrebbe includere un MVP software automotive?
Un MVP dovrebbe dimostrare il comportamento end-to-end più rischioso su hardware o interfacce rappresentative. Per un prodotto connesso, questo può includere identità reale, telemetria del veicolo, comandi sicuri, comportamento mobile, osservabilità e una flotta di test. Per una funzione embedded, include esecuzione sul target, timing, gestione dei guasti, tracciabilità e un sottoinsieme di verifica concordato — non solo una demo in simulazione.
Come si sceglie un partner per lo sviluppo software automotive?
Fai corrispondere le evidenze del fornitore alla classe di sistema. Verifica il lavoro di produzione rilevante, i responsabili nominati per sicurezza e cybersecurity, la profondità architetturale, la capacità su target hardware e SIL/HIL, le evidenze di processo, il controllo di configurazione, la gestione dei fornitori, il supporto sul campo e i termini di proprietà intellettuale. Inizia con una fase di fattibilità che eserciti un'interfaccia reale ad alto rischio.
Inizia dal confine del sistema, non dall'elenco delle tecnologie
Il software automotive ha successo quando ambizione di prodotto, architettura, rischio ed evidenze sono allineati. Classifica il sistema, identifica i confini tra veicolo, cloud e mobile, seleziona gli standard per applicabilità e dimostra presto l'interfaccia più difficile. Questa base rende cronoprogrammi e budget più credibili — e impedisce che un prototipo curato nasconda il rischio di produzione.
Yusmp Group può supportare aziende automotive e fornitori tecnologici attraverso lo sviluppo software su misura per piattaforme cloud connesse, applicazioni mobile, prodotti dati, sistemi enterprise, integrazioni e componenti veicolari accuratamente delimitati. Una prima conversazione utile dovrebbe identificare la classe di sistema target, l'interfaccia veicolare o di business, i mercati, gli standard, gli asset di test e un risultato di rilascio misurabile.
Ultimo aggiornamento 26 agosto 2026. Le cifre di tempi e costi sono intervalli di pianificazione indicativi, non preventivi o impegni vincolanti. Le informazioni sugli standard riflettono la documentazione pubblicamente disponibile alla data di pubblicazione; l'applicabilità a un programma specifico richiede l'analisi di specialisti qualificati. I riferimenti ai documenti ISO, UNECE, SAE, AUTOSAR e NHTSA rimandano agli editori primari.