PII-Datenleck in OpenAI-Logs
Nutzer-Prompts enthalten oft Namen, E-Mails und Gesundheitsdaten. Wir implementieren PII-Erkennung, Schwärzung und ZDR-Endpunktkonfiguration, bevor ein Prompt die Systemgrenze verlässt.
Wir entwickeln DSGVO-konforme OpenAI-Integrationen für DACH-Unternehmen: GPT-4.1 und Function Calling über Azure OpenAI mit EU-Rechenzentrum und DSGVO Art. 28-konformem Auftragsverarbeitungsvertrag — kein Training auf Ihren Unternehmensdaten, Data Residency in der EU. Jedes Engagement wird mit EU-KI-Verordnungs-Risikoklassifizierung, ZDR-Konfiguration und Fallback zu selbst gehosteten Modellen ausgeliefert.
Wir liefern DSGVO-konforme OpenAI-Entwicklung für vier Käuferprofile im DACH-Raum: Produktteams, die GPT-gestützte Features ergänzen — Dokumentenanalyse, Klassifizierung, RAG über Unternehmensdaten; regulierte Branchen (Finanzdienstleistungen, Gesundheitswesen, Versicherung), die EU-KI-Verordnungs-Konformität und DSGVO Art. 28-Auftragsverarbeitung benötigen; Enterprise-Kunden, die interne Wissensassistenten über SAP- oder SharePoint-Korpora aufbauen; und Plattformen, die manuelle Prüfprozesse durch DSGVO-konforme LLM-Automatisierung ersetzen. Der bevorzugte Weg: Microsoft Azure OpenAI Service mit EU-Rechenzentrum — keine Datenweitergabe an US-Server, kein Training auf Ihren Daten, vollständige Datenhaltung in der EU.
Nutzer-Prompts enthalten oft Namen, E-Mails und Gesundheitsdaten. Wir implementieren PII-Erkennung, Schwärzung und ZDR-Endpunktkonfiguration, bevor ein Prompt die Systemgrenze verlässt.
Token-Ausgaben steigen ohne Feature-Budgets und Anomalie-Alarme unvorhersehbar. Wir instrumentieren jeden Modell-Aufruf mit Token-Zahl-Metriken und alarmieren vor Überschreitung der Monatsbudgets.
GPT-4-Modelle halluzinieren bei unterspezifiziertem Retrieval oder mehrdeutigen Anweisungen. Wir erden Antworten mit RAG, verwenden strukturierte Ausgaben zur Formateinschränkung und gaten auf RAGAS-Treue-Scores.
Benutzerkontrollierte Eingaben in System-Prompts eingebettet erzeugen Injection-Vektoren. Wir wenden strukturierte Schemata, explizite Trennzeichen, Ausgabe-Validierung und adversarielle Testsuiten in der CI an.
Prompt-Änderungen werden ohne Qualitätsprüfungen ausgeliefert und verschlechtern die Ausgaben lautlos. Wir bauen RAGAS-basierte Evaluierungs-Harnesses und verlangen bestandene Evaluierungen als CI-Merge-Gate.
Regulatoren erwarten dokumentierte Risikoklassifizierung, bevor KI-Features live gehen. Wir führen den Klassifizierungs-Workshop am ersten Tag durch und erstellen eine technische Akte, keine Tabellenkalkulation.
Retrieval-Augmented-Generation über interne Dokumente, SAP-Exportdaten und Wissensdatenbanken — mit pgvector oder Qdrant, Quellennachweis und RAGAS-Qualitätsmessung.
Deployment über Microsoft Azure OpenAI Service mit EU-Rechenzentrum: DSGVO-konformer Auftragsverarbeitungsvertrag (AVV) gemäß Art. 28, keine US-Datenweitergabe, Data Residency Deutschland/Irland.
GPT-Agenten, die interne APIs, ERP-Systeme und Tools aufrufen — mit typisierten Schemata, Retry-Logik und Human-in-the-Loop-Genehmigungsgates für geschäftskritische Aktionen.
Vertragsanalyse, Rechnungs-Parsing und Formular-Extraktion mit JSON-Modus und Pydantic-Schema-Validierung — Ersatz für manuelle Prüfprozesse in Buchhaltung und Recht.
Hybride BM25+Embedding-Suche mit GPT-gesteuertem Reranking — verbessert die Relevanz für E-Commerce-Kataloge, interne Wissensdatenbanken und technische Dokumentation.
Anbieterneutrale Routing-Schicht zu OpenAI, Anthropic oder Llama 3 On-Premise — Anbieterwechsel ohne Neuschreiben der Anwendungslogik, BSI-KI-Leitfaden-konform.
DSGVO-konform · EU-KI-Verordnung berücksichtigt · SOC-2-fähig · HIPAA-fähig · CCPA-berücksichtigt
Gemeinsam: OWASP LLM Top 10, Prompt-Injection-Härtung, SBOM für Modell-Abhängigkeiten.
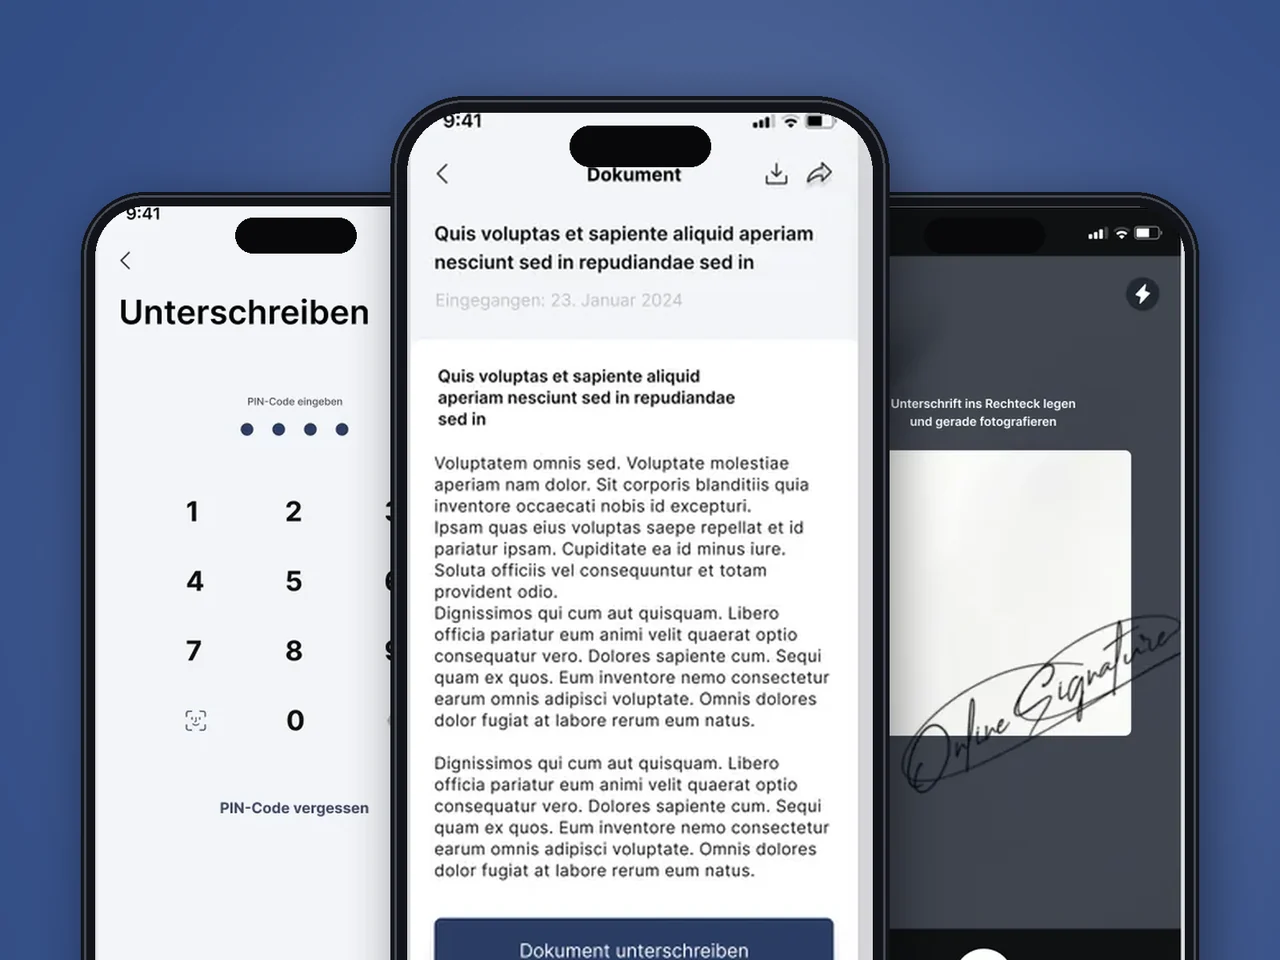
Native iOS- und Android-E-Signatur-Clients mit einem Symfony + React CRM für eine grenzüberschreitende Anwaltskanzlei — KYC-Onboarding und eine rechtssichere Beweiskette für US- & EU-Verfahren.
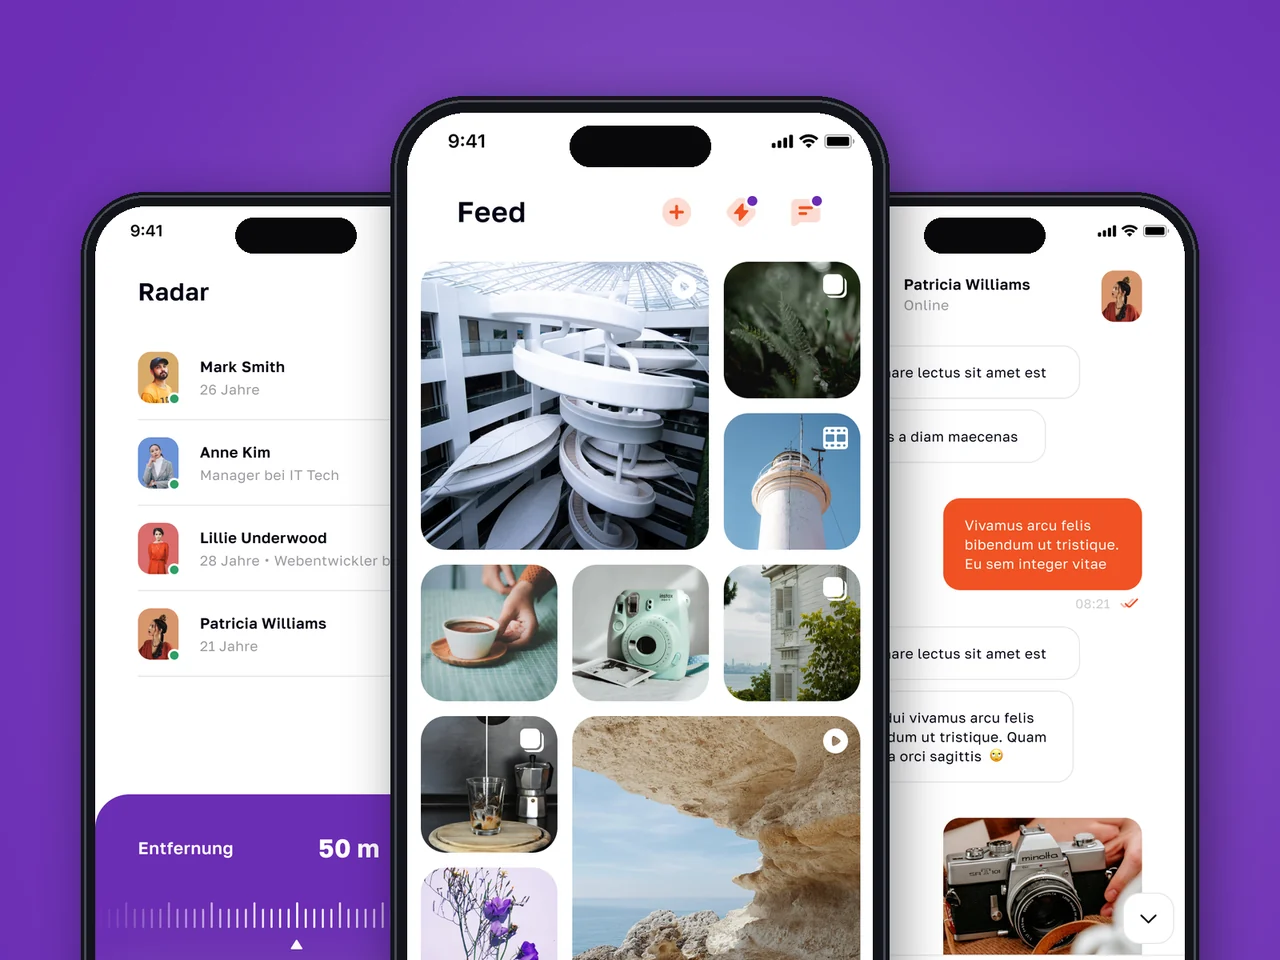
Produktive Social-Plattform — App Store + Google Play, live in den USA und der EU — mit Geo-Radar, verschlüsseltem Messaging und einer virtuellen Wirtschaft.
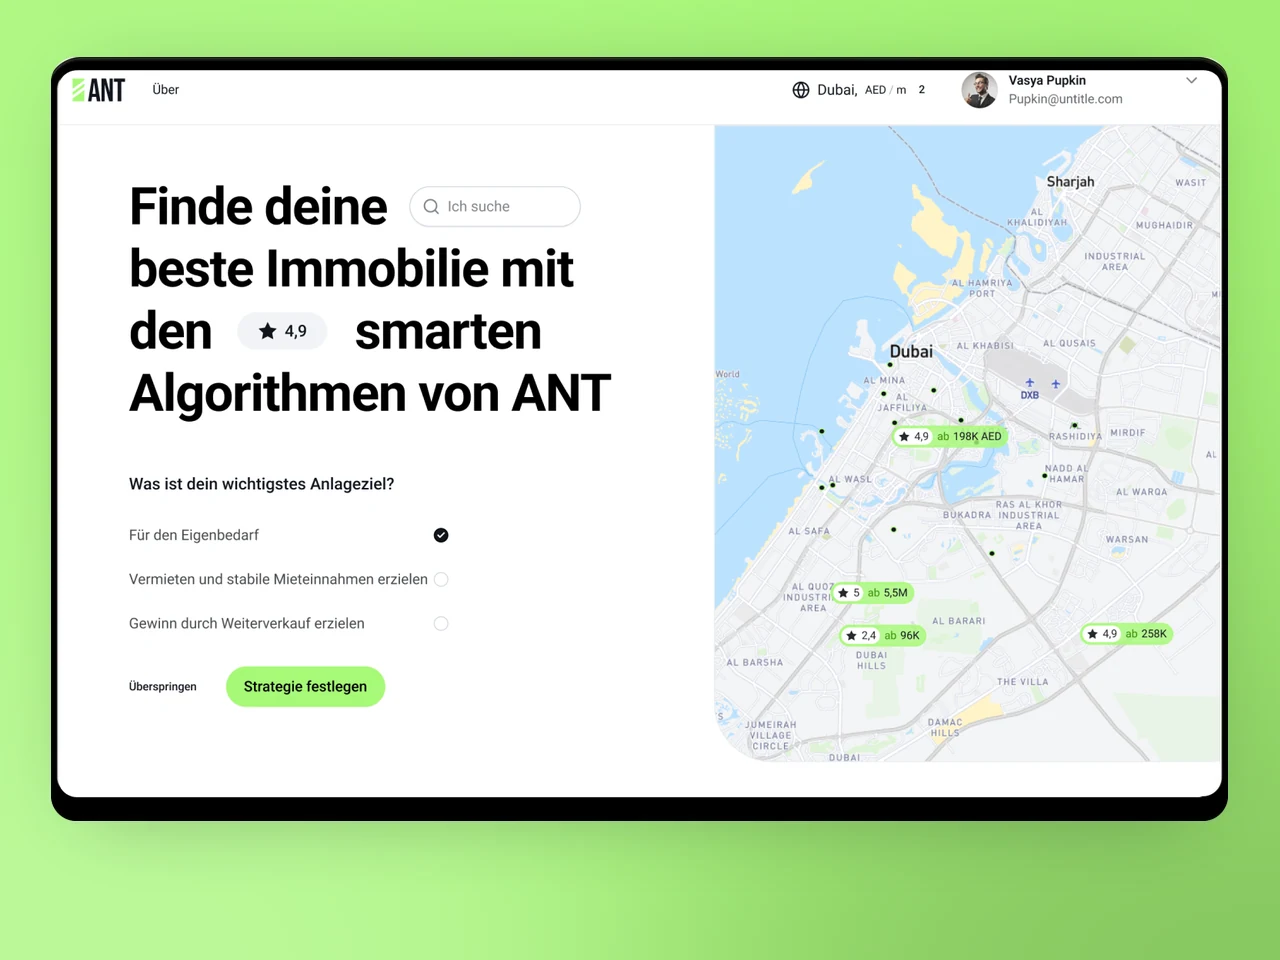
Immobilien-Marktplatz-Webplattform mit Listing-CMS, Suche und B2B-Admin-Konsole für US- und EU-Betreiber.
Digitale Dokumentenunterzeichnung ist rechtlich vermintes Terrain. YuSMP entwickelte in einem einzigen Auftrag den mobilen Signatur-Flow und das Symfony-CRM, übernahm das KYC-Onboarding und lieferte API-Dokumentation, die unser Compliance-Team binnen Tagen freigab.
Eine Social-Plattform von Grund auf zu bauen ist Hochrisiko-Arbeit. YuSMP lieferte den Interest-Feed, Geo-Radar, Stories und die virtuelle Münzwirtschaft termingerecht — mit einer Codebasis, die unser internes Team am ersten Tag der Übergabe aufgriff.
Eine Kreditentscheidungs-Engine, die zehnmal schneller genehmigt, entsteht nicht zufällig. YuSMP entwickelte die Scoring-Pipeline, die Integration mit Kreditbüros und ein Back-Office, das unsere Underwriter gerne nutzen. Die Genehmigungszeit sank von zwei Tagen auf unter vier Stunden.
Wir veröffentlichen täglich Dutzende Sportartikel. YuSMP entwickelte eine Redaktionspipeline mit einem Telegram-Bot als CMS — Redakteure posten einmal, und der Inhalt erscheint sofort auf Web, iOS und Android. Die Architektur erfordert null tägliche Wartung.
1 / 4
Wir integrieren OpenAI, Anthropic, Mistral und selbst gehostete Modelle über einen einheitlichen Router — sodass Sie Anbieter wechseln können, ohne Anwendungslogik neu zu schreiben.
Kein Prompt wird ohne Regressions-Evaluierung ausgeliefert. RAGAS-Metriken, Golden-Set-Vergleiche und geschäftsspezifische Benchmarks laufen bei jedem Merge in der CI.
Jedes KI-Engagement beginnt mit Risikoklassifizierung und AVV-Gestaltung gemäß DSGVO Art. 28. Hochrisikosysteme erhalten Konformitätsbewertungspläne; Azure OpenAI EU ist unser Standard für DACH-Kunden mit strengen Datenschutzanforderungen.
FAQ
Wir konfigurieren Zero-Data-Retention-API-Endpunkte (ZDR), wo verfügbar, implementieren PII-Erkennung und -Schwärzung mit Microsoft Presidio oder benutzerdefinierten NER-Modellen, bevor Prompts unseren Perimeter verlassen, und leiten EU-personenbezogene Daten ausschließlich über Azure OpenAI mit EU-Region-Endpunkten und einer No-Logging-Konfiguration.
ZDR-Endpunkte weisen OpenAI an, keine API-Anfragedaten über die unmittelbare Antwort hinaus zu speichern. Verfügbar für ausgewählte Modelle per API-Vereinbarung. Wir dokumentieren die ZDR-Konfiguration in Ihrem Auftragsverarbeitungsvertrag und nehmen sie in die technische Akte gemäß EU-KI-Verordnung auf.
Ja. Microsoft Azure OpenAI Service bietet einen DSGVO-konformen Auftragsverarbeitungsvertrag (AVV) gemäß Art. 28, EU-Rechenzentren in Deutschland und Irland (Data Residency), kein Training auf Kundendaten sowie eine No-Logging-Konfiguration. Wir empfehlen Azure OpenAI für Unternehmen mit strengen Datenschutzanforderungen im DACH-Raum — besonders in regulierten Branchen wie Finanzdienstleistungen und Gesundheitswesen.
Wir implementieren semantisches Caching (GPTCache oder benutzerdefiniertes Redis-basiertes), um identische Prompts nicht erneut abzufragen, wählen Modell-Tiers je Aufgabe (gpt-4o-mini für Routing, gpt-4o für Analyse), setzen max_tokens-Budgets, überwachen Token-Ausgaben je Feature in Echtzeit und alarmieren bei Anomalien.
Wir bauen einen Evaluierungs-Harness, bevor wir den ersten Prompt schreiben: Golden-Set-Q&As, RAGAS-Metriken für die Retrieval-Qualität und geschäftsspezifische Metriken je Feature. Jede Prompt-Template-Änderung führt die Evaluierungssuite in der CI durch. Kein Prompt wird ohne Regressions-Gate ausgeliefert.
Wir führen einen strukturierten Workshop durch, der Zweckbestimmung, Nutzergruppe, Entscheidungsautonomie und Sektor abdeckt, um die korrekte Risikoklasse zuzuweisen. Hochrisikosysteme (Lebenslauf-Bewertung, medizinische Entscheidungsunterstützung) erhalten einen Konformitätsbewertungsplan; Systeme mit begrenztem Risiko erhalten Transparenzmitteilungsvorlagen. Die Klassifizierung wird in einer technischen Akte dokumentiert.
RAG für dynamische Korpora, bei denen die Quellenattribution wichtig ist — Rechtsdokumente, Produktkataloge, Support-Wissensdatenbanken. Fine-Tuning für stabilen Ton, Format oder Fachvokabular, das RAG allein nicht zuverlässig erzeugen kann. Wir empfehlen RAG zuerst und evaluieren Fine-Tuning nur, wenn RAG ein Plateau erreicht.
Strukturierte Ausgabe-Schemata (JSON-Modus + Pydantic), klare System-/Nutzer-Inhalt-Trennung mit expliziten Trennzeichen, Ausgabe-Schema-Validierung, adversarielle Injection-Testsuiten in der CI und Überwachung auf anomale Ausgabemuster in der Produktion.
Ja. Wir implementieren einen Modell-Router, der je nach Aufgabentyp, Kostenbudget und Latenz-SLA an OpenAI, Anthropic Claude, Mistral oder ein selbst gehostetes Modell weiterleitet. Die Anwendungsschicht ruft den Router auf, nicht ein spezifisches Modell — sodass ein Anbieterwechsel keine Änderungen am Anwendungscode erfordert.
Sagen Sie uns, wo Sie in zwölf Monaten stehen möchten. Wir liefern Ihnen einen Plan, um dorthin zu gelangen.
Antwort innerhalb eines Werktages. NDA auf Anfrage.
Teilen Sie uns einige Details mit, und ein Senior-Consultant antwortet innerhalb eines Werktages.
E-Mail: sales@yusmpgroup.com
Telefon: +374 44 871 811
Büros: KAMAR Business Center, Vazgen Sargsyan Str. 2, Yerevan, Armenien · Remote — Überlappung mit der US-Ostküste (9–13 Uhr ET)